访问控制
访问控制


文档指南

请输入


- 文档首页
 访问控制用户指南API 密钥API 密钥(Access Key 与 API Key)
 复制全文
 下载 pdf
API 密钥(Access Key 与 API Key)
 文档反馈
 问问助手
API 密钥简介
火山引擎访问控制提供两种类型的 API 访问密钥:
- Access Key: 火山引擎标准的云 API 凭证,请求前需要构造签名,具备较高的安全性,是更推荐使用的凭证类型。
- API Key: 火山引擎部分产品的数据面接口额外兼容这类凭证(支持的产品范围可参考本文末节),使用这种凭证请求方式相对简单(以 Bearer token 方式传递凭证),但安全性不及 Access Key 签名请求,我们建议仅在探索或测试 AI 产品时使用该种凭证,生产环境建议使用 Access Key 或 STS 签名请求。
同时,不论 Access Key 还是 API Key,均支持两种身份归属:
- 归属主账号:当你以主账号身份登录时(注册火山引擎账号后直接登录的即是主账号),可以直接在 API 访问密钥 页面创建 Access Key 或 API Key,这种方式适合个人开发者快速接入火山 AI 产品。
- 归属访问控制用户:你可以在访问控制中新建“用户”、授予用户细粒度权限并分配用户级 Access Key 或 API Key。“用户”可以代表一个应用程序后端或本地 AI 客户端,它的优势是可以避免使用场景与凭证生命周期耦合,例如在密钥发生变化后(如定期轮换、泄露删除替换等场景)依然能保证用户身份维持不变,这有利于长期稳定管理与审计,是火山引擎更推荐的使用方式。
注意
操作指南
获取主账号密钥
当你以主账号身份登录时,您可以进入 API访问密钥 页面(也可以从顶部导航中头像下拉菜单中的“API访问密钥”入口中进入页面),创建和管理 API 密钥(Access Key 或 API Key)。

主账号 API Key 默认拥有全部权限,建议您开启调用限制,将调用权限限制到具体要访问的产品以降低 API Key 泄露产生的影响。
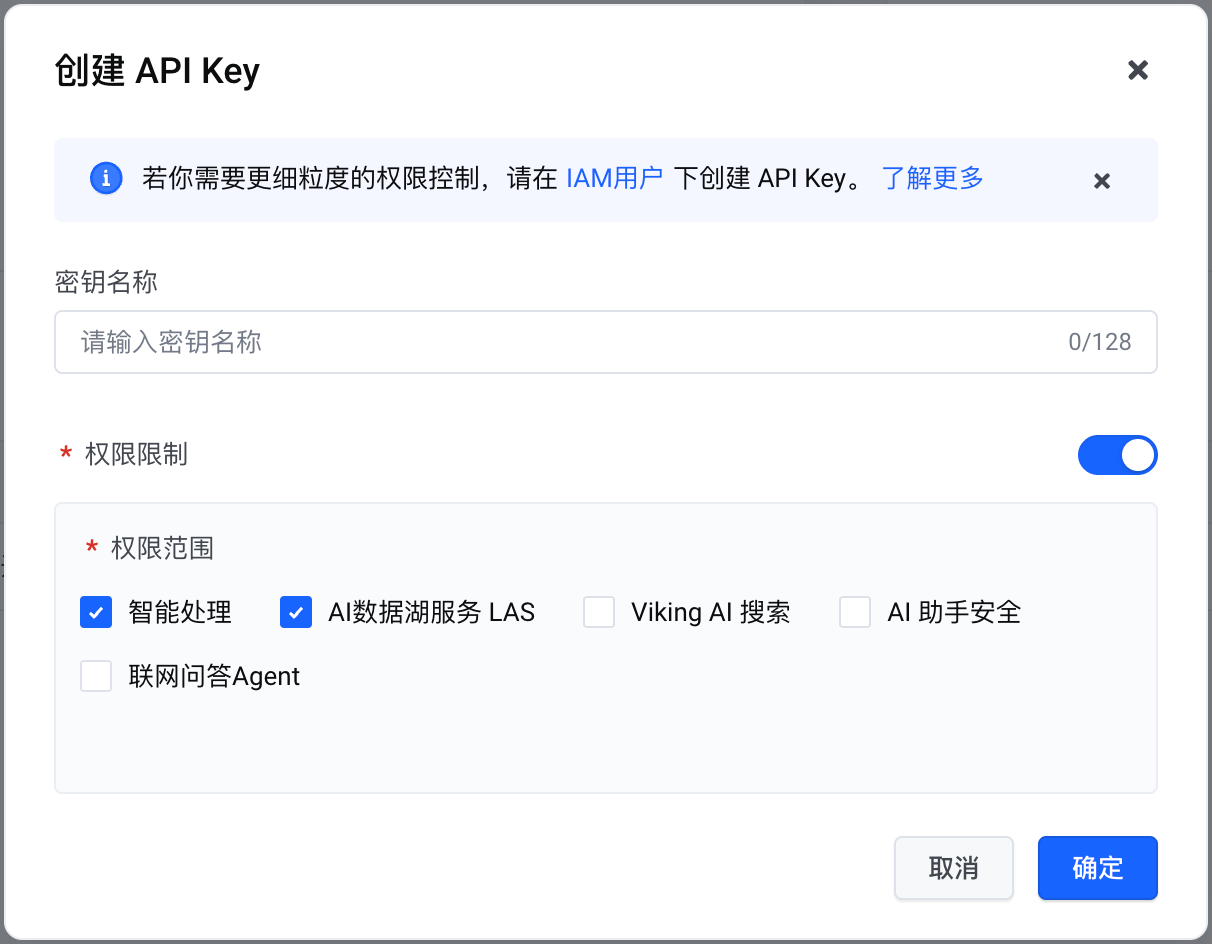
注意
主账号密钥适合个人开发者在探索或测试产品时使用,若您需要开发生产级应用或在企业场景中使用,应避免使用主账号密钥。
获取 IAM 用户密钥(推荐)
获取 IAM 用户密钥有两种方式:
方式一:在当前登录的 IAM 用户中创建密钥。 若你以 IAM 用户身份登录时,您可以进入 API访问密钥 页面(也可以从顶部导航中头像下拉菜单中的“API访问密钥”入口中进入页面),创建和管理归属于当前 IAM 用户的 API 密钥(Access Key 或 API Key)。

方式二:新建 IAM 用户并创建密钥。
- 进入 IAM 用户管理 页面。
- 点击新建用户先创建出用户,或进入用户详情中。然后在密钥 Tab 下创建密钥。
-

说明
企业场景中,我们不建议在登录的 IAM 用户中直接创建密钥,而是根据使用场景或开发的应用程序创建独立的 IAM 用户并分配密钥,这可以有效降低登录用户因离职被删除或因密码泄露导致密钥暴露的风险。若您是企业 IAM 管理员,我们建议您统一为业务新建用户并创建密钥,避免将密钥创建权限分配给业务人员。
说明
仅主账号和IAM用户可以拥有长效 API 密钥,IAM 角色无法拥有长效 API 密钥。
为 API 密钥添加权限
若您需要针对已有 API 密钥(Access Key 或 API Key)增加授权时,操作方法如下:
主账号密钥情形: 主账号 Access Key 默认拥有所有权限,因此无需额外授权。而主账号 API Key 支持增加权限限制,若之前存在权限限制本次需要增加产品权限时,可以在相应密钥操作列中点击修改权限:
IAM 用户密钥情形: IAM 用户密钥权限等同于 IAM 用户的权限,因此如需调整密钥权限,需要调整相应用户的权限,操作方式如下:
- 进入 IAM 用户管理 页面,找到密钥所属的用户,您可以通过搜索密钥 ID:
-

- 进入用户详情,在权限 TAB 中为用户添加权限:
-

-

禁用/启用与删除 API 密钥
您可以在密钥列表中对正在使用的 API 密钥进行禁用(通常在密钥发生泄露或需要轮转时操作),禁用后密钥访问将失效,启用后密钥重新生效。密钥删除后密钥将彻底失效,不可恢复,请谨慎操作。
附:支持 API Key 的产品
火山引擎部分产品数据面 API(以 AI 类产品为主)支持通过 API Key 简化调用。目前支持的产品如下:
产品名 | Service Code | 支持时间 |
Viking AI 搜索引擎 | aisearch | 2026年7月15日 |
智能处理(AI Mediakit) | imp | 2026年7月27日 |
AI 助手安全 | clawsentry | 2026年8月10日 |
AI数据湖服务 LAS | las | 2026年8月10日 |
联网问答Agent | ask_echo | 2026年8月11日 |
豆包语音 | speech_saas_prod | 2026年8月17日 |
智能创作云 | ic_iam | 2026年8月17日 |
智能视觉 | cv | 2026年8月31日 |
VikingDB 向量数据库 | vikingdb | 2026年8月31日 |
更多产品将陆续支持...
最近更新时间:2026.09.02 20:47:37
这个页面对您有帮助吗?
有用
有用
无用
无用