DDoS防护
DDoS防护


文档指南

请输入


- 文档首页
 DDoS防护DDoS 高防快速入门业务接入接入域名业务
 复制全文
 下载 pdf
接入域名业务
 文档反馈
 问问助手
如您希望防护网站业务,则需要完成域名添加,并使用 DDoS 高防实例的 CNAME 值修改防护域名的 DNS 解析,将公网流量引流到高防清洗中心以实现业务防护。支持通过手动配置或批量导入的方式添加域名,本文以手动配置为例介绍接入流程。
注意事项
- 仅华北地域的七层转发规则支持 IPv6 回源,如需要为该地域下的实例添加 IPv6 源站地址,请提交工单处理。
- DDoS 高防支持 Websocket 和 Websockets 协议,且默认为启用状态,暂不支持修改。
- 每个实例最多可防护 3500 个域名(最多 350 个主域名)。
前提条件
- 您已成功购买火山引擎 DDoS 高防实例。购买操作请参考购买 DDoS 高防实例。
- 您已成功购买域名解析产品并完成域名的工信部备案。备案流程请参考备案流程概览。
流程图示
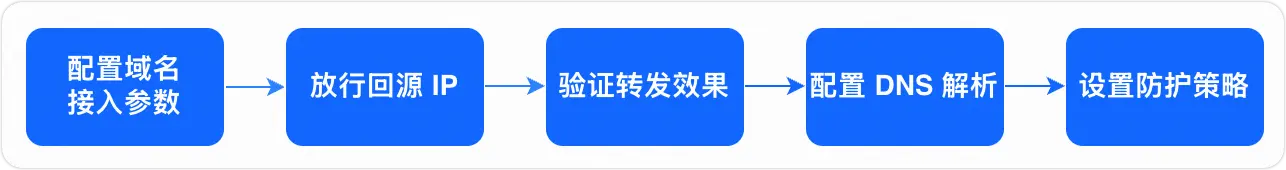
步骤一:配置域名接入参数
添加域名
- 登录 DDoS 高防控制台。
- 在页面左侧,选择 DDoS 高防>接入配置。
- 在域名接入页签下,单击添加域名>手动添加。
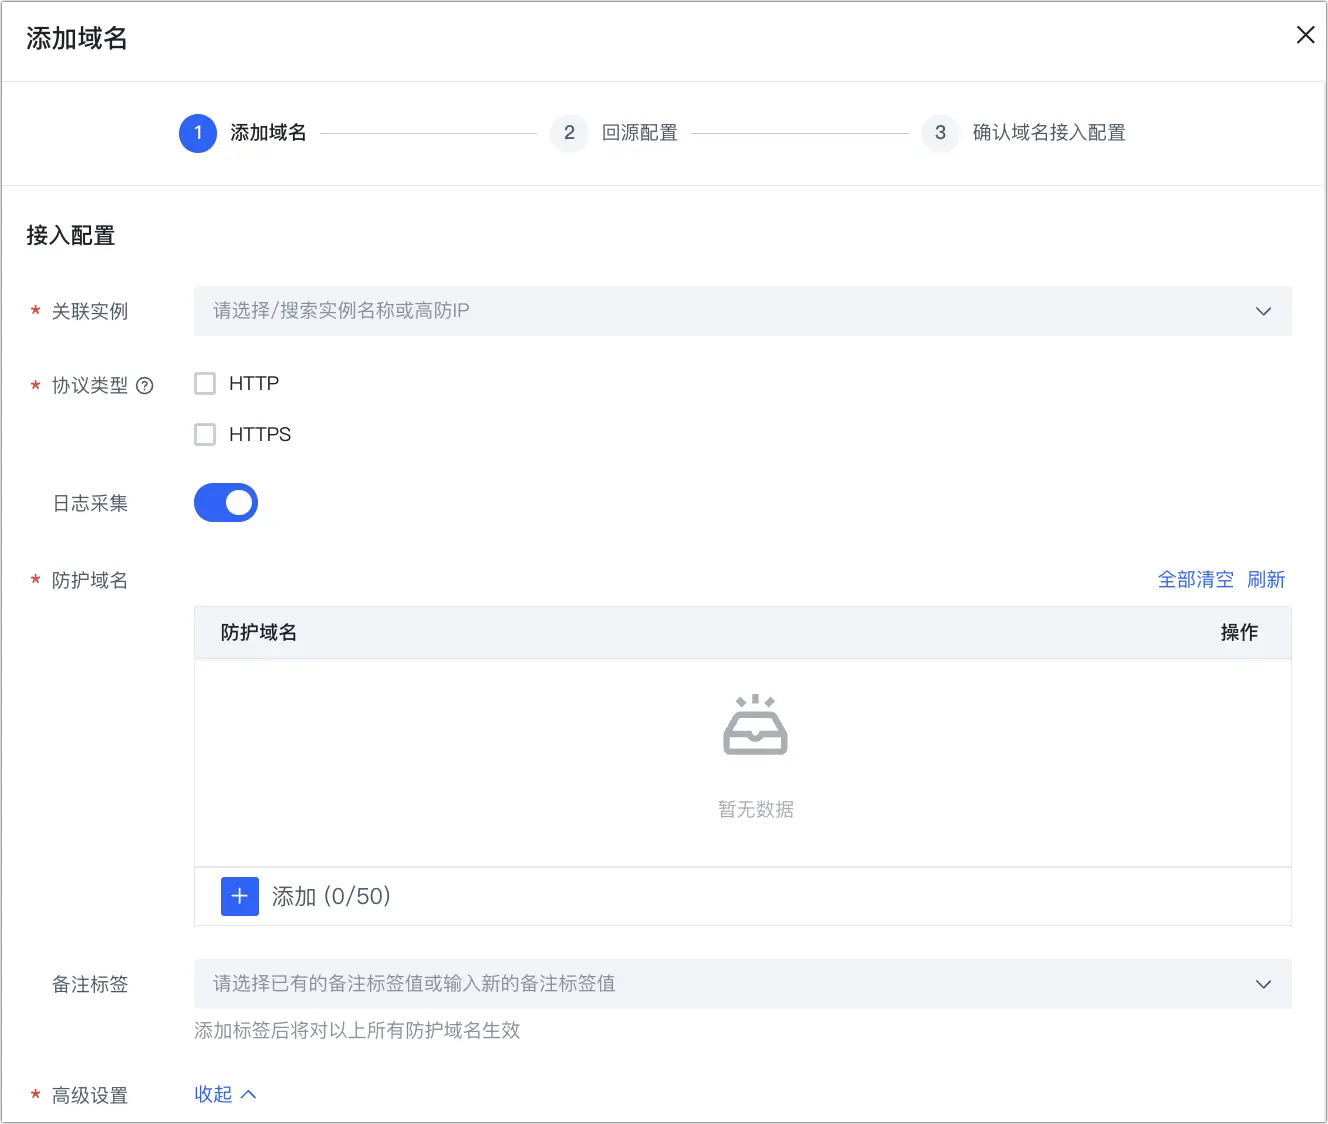
- 配置域名参数。
-
-
-
- 配置完成后,单击下一步。
配置回源参数
域名添加完成后,需要设置回源相关参数,以确保您的业务正常回源,您可以参考以下参数说明完成配置。
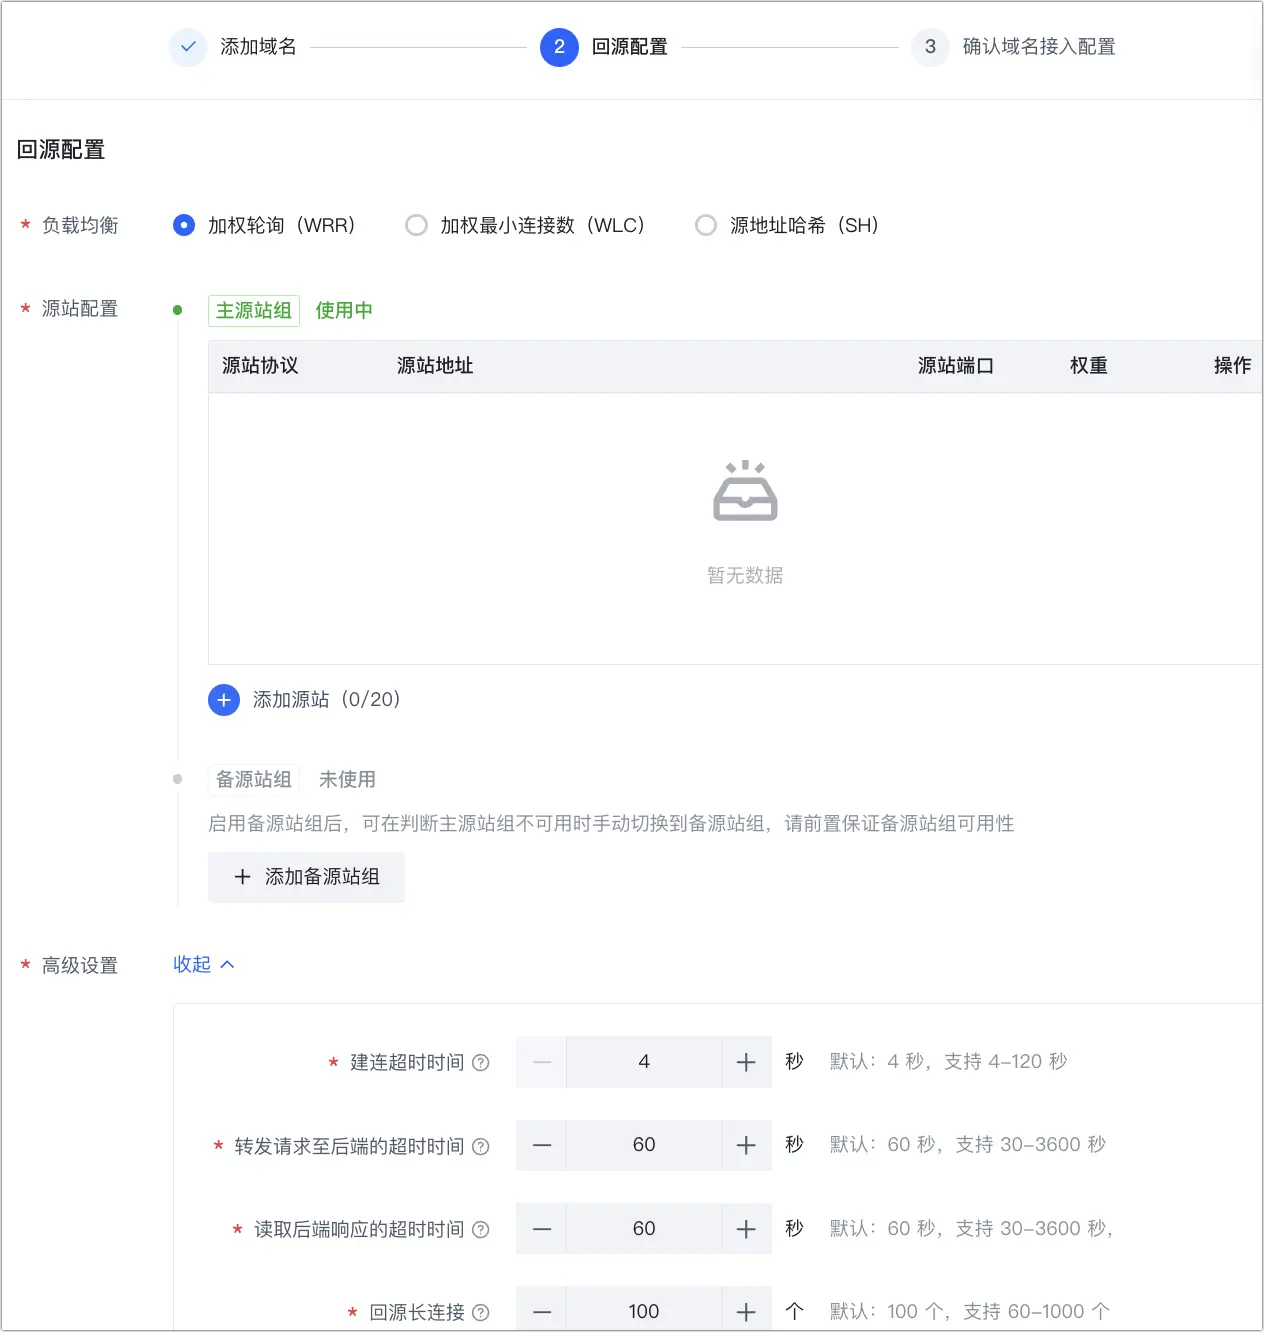
配置完成后,单击下一步,确认您的接入和回源配置参数。
确认域名接入参数
在配置完成域名参数和回源参数后,您需要统一确认参数,确保配置准确无误。
- 如确认无误,单击确认并添加完成域名接入,并参考后续操作,放行回源 IP 地址和修改 DNS 解析。
- 如需修改,请单击上一步,修改对应参数并再次确认。
步骤二:放行回源 IP 地址
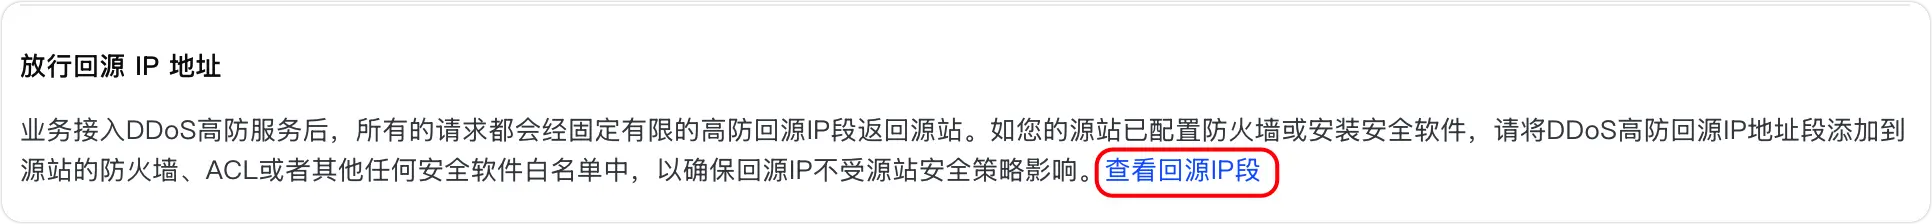
业务接入 DDoS 高防服务后,所有的请求都会经固定有限的高防回源 IP 段返回源站,每个回源 IP 上分摊的请求量会增大,容易被安全策略误拦或限速,因此需要对高防回源 IP 段进行放行。
如果源站已配置防火墙或安装安全软件,请将高防回源 IP 地址段添加到源站的防火墙、访问控制列表(ACL)或者其他任何安全软件白名单中,以确保高防的回源 IP 不受源站安全策略影响。
步骤三:验证转发是否生效
步骤四:修改域名 DNS 解析
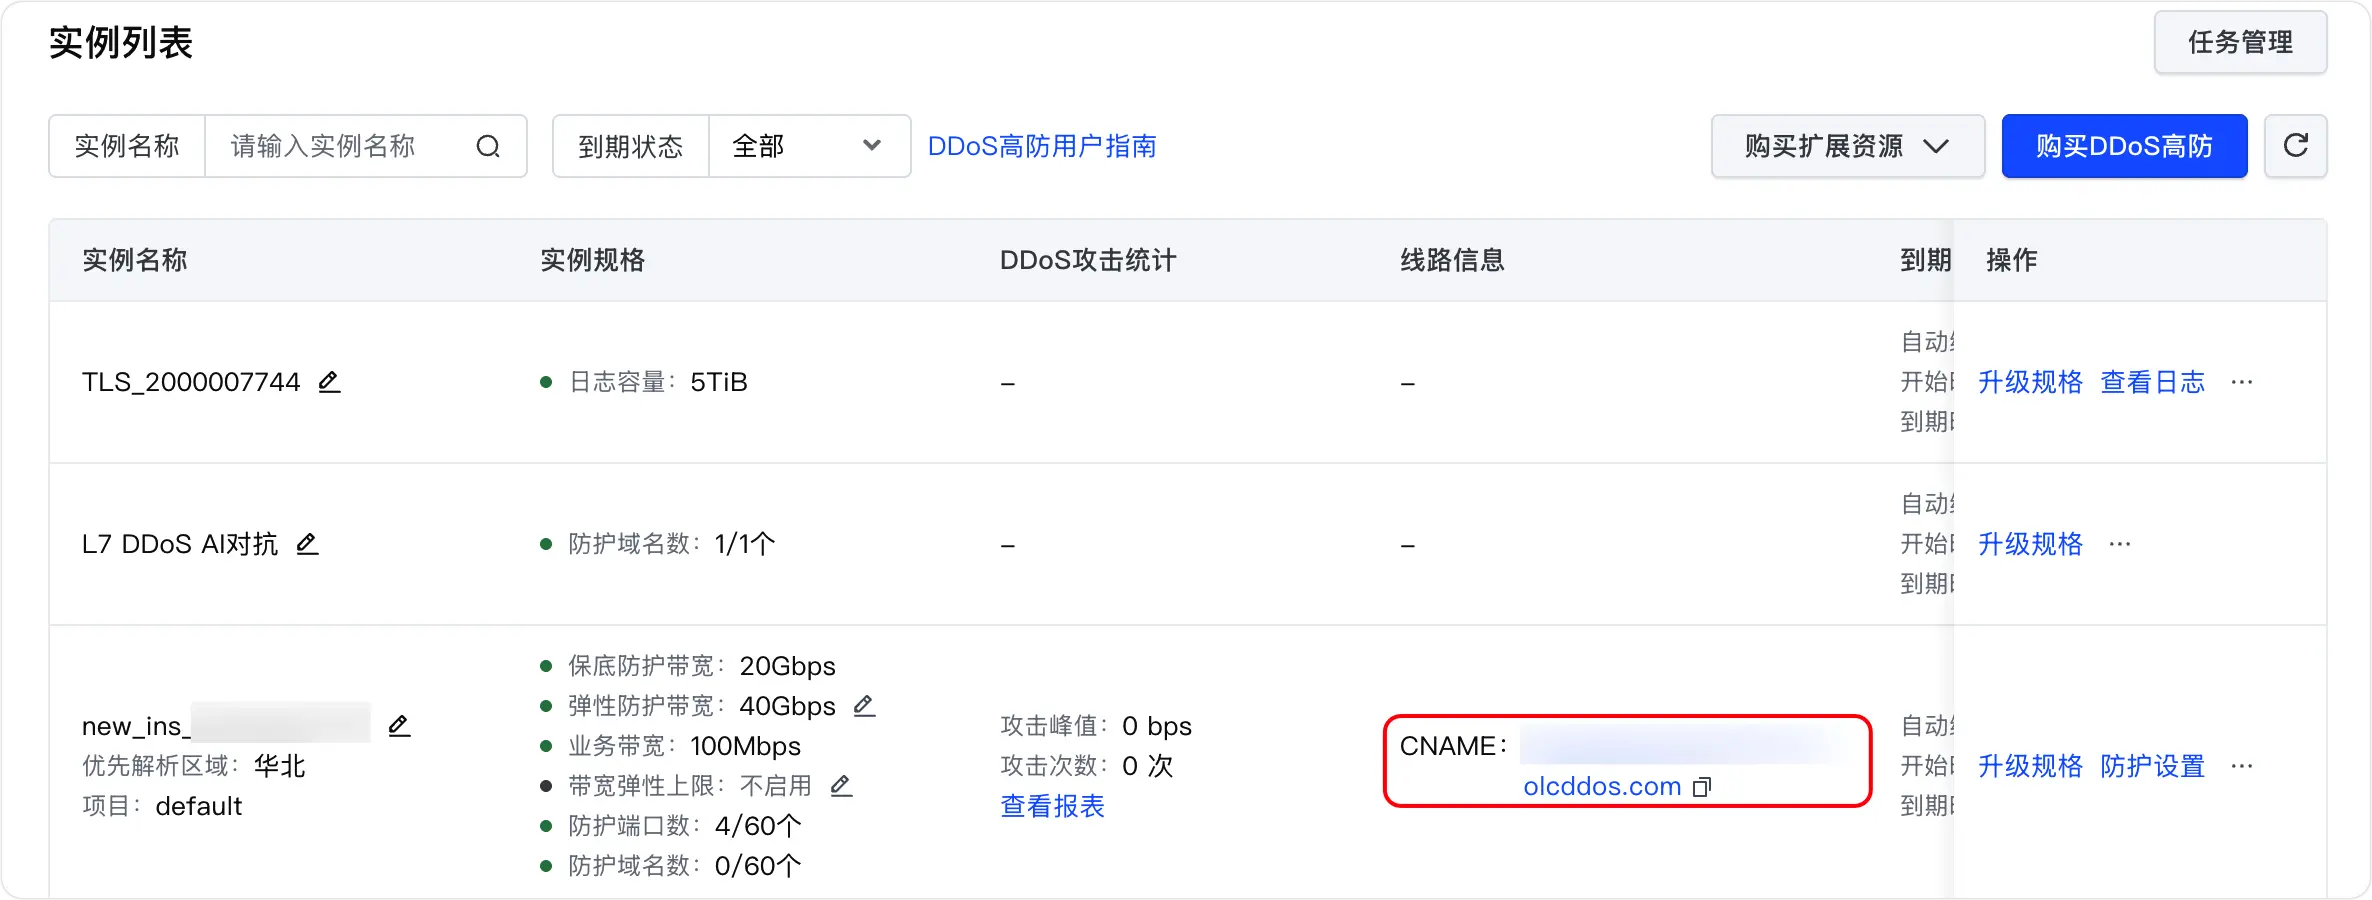
DDoS 高防实例的 CNAME 值查看方式如下:
- 方式一:完成接入配置后,页面会自动展示实例 CNAME 值。
-
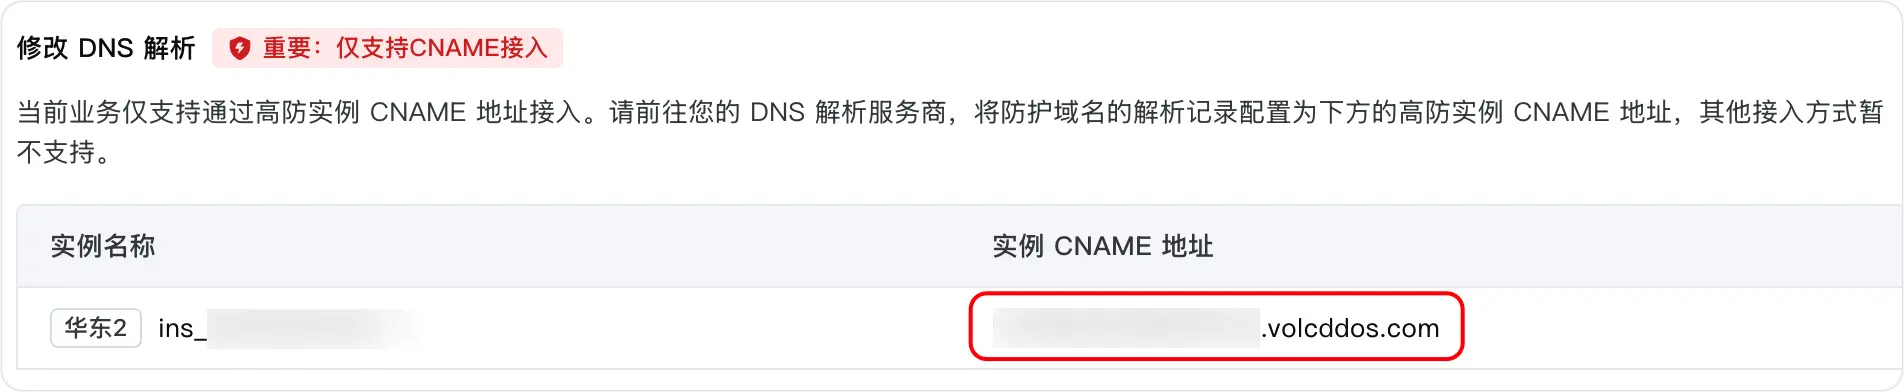
- 方式二:前往实例列表,复制实例对应的 CNAME 值。
-
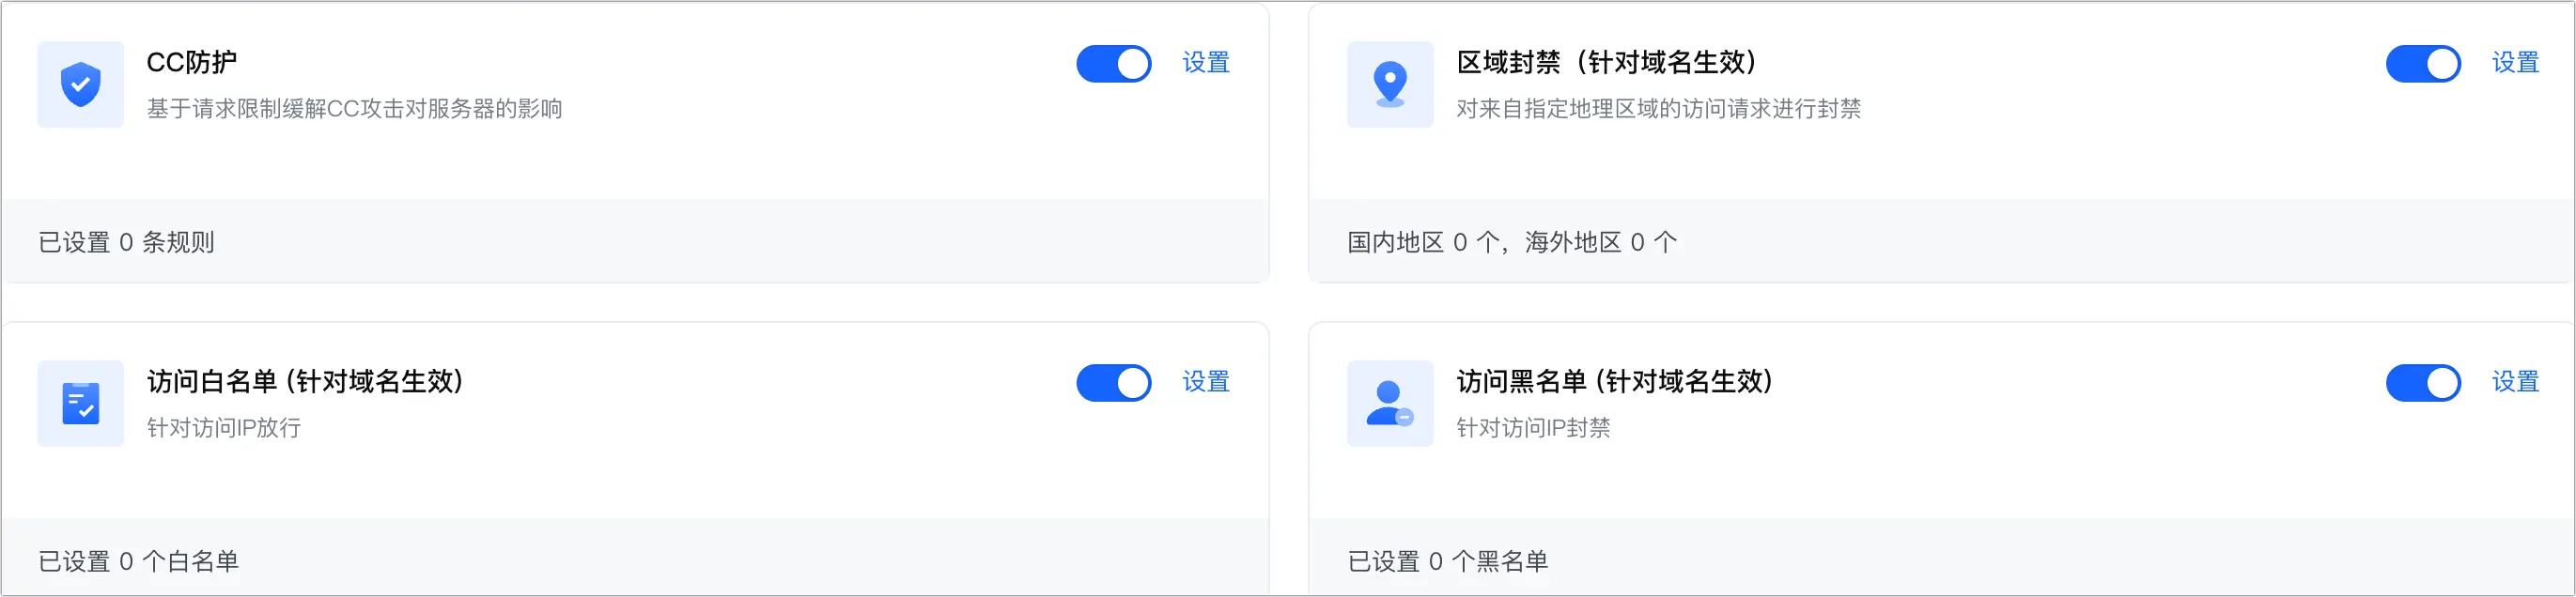
步骤五:设置防护策略
- 在页面左侧,选择 DDoS 高防>防护策略>Web 攻击防护。
- 搜索或选择对应实例。
- 根据需要配置相关防护策略。
-
最近更新时间:2026.09.07 20:25:05
这个页面对您有帮助吗?
有用
有用
无用
无用