安全运营智能体
安全运营智能体


文档指南

请输入


- 文档首页
 安全运营智能体数据接入接入本地数据
 复制全文
 下载 pdf
接入本地数据
 文档反馈
 问问助手
安全运营智能体能够接入并研判来自多个安全产品厂商的日志信息。当前,你可以通过 Logstash 的固定端口采集数据,并将其推送至安全运营智能体进行告警分析。请按照以下指引,生成相应产品的配置文件,然后在 Logstash 的部署机器上执行命令完成数据推送。
前提条件
- 你已安装 Logstash 采集器,安装相关操作请参见安装 Logstash 采集器。
- 你已购买火山引擎安全运营智能体服务,购买相关操作请参见购买安全运营智能体实例。
步骤一 生成产品配置文件
- 登录火山引擎安全运营智能体控制台。
- 登录安全运营智能体控制台。
- 在页面左侧导航栏选择集成接入。
- 进入数据接入页签。
- 在数据来源页签中选择本地数据。
- 单击添加数据源。
-
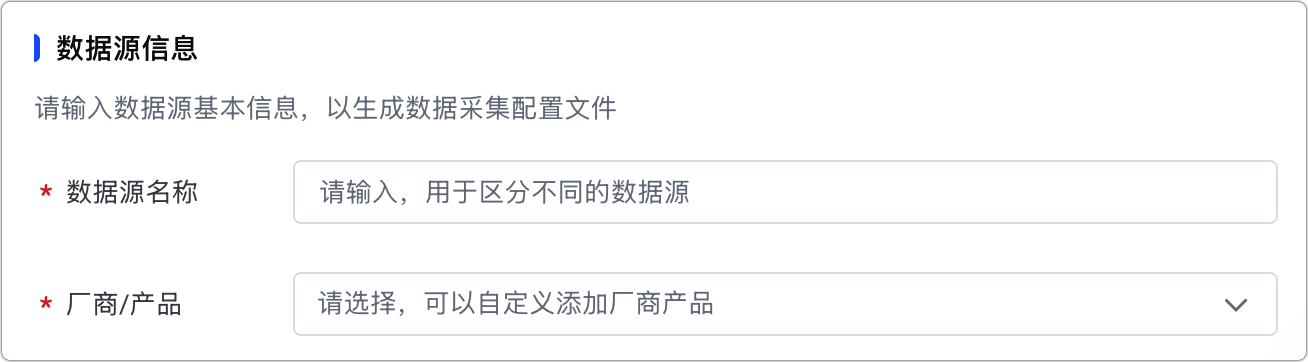
- 输入数据源基本信息。
- 数据源名称:自定义接入的数据源名称,用于区分不同的数据源。例如华为云 DDoS 数据,奇安信 WAF 数据等。
- 厂商/产品:从列表中选择需要添加的厂商以及对应产品。
说明
系统将自动生成数据采集配置文件。
- 单击确定,系统返回到数据接入页面。
步骤二 将配置文件上传至采集器部署机器
- 单击数据源对应的下载配置文件,获取sec-intelligent.conf文件。
-
- 将sec-intelligent.conf文件放置在 Logstash 采集器部署机器的/etc/logstash/conf.d/路径下。
说明
如果你是使用已有的 Logstash 或自行安装 Logstash,则将该配置文件放置在对应的 Logstash 配置文件路径下即可。
步骤三 采集安全告警数据
- 在 Logstash 采集器部署机器上执行以下命令开始采集数据。
- systemctl start logstash.service
注意
如果你的采集服务器上配置了安全组,你需要配置入向规则,放行对应安全产品的 IP 源地址访问,以确保外部告警日志能够成功到达 Logstash 采集器进行处理。
- 执行以下命令检查启动状态。
- systemctl status logstash.service
- 如果状态显示为active则说明启动成功,相关产品的告警日志数据会动态同步至 Logstash 服务器的指定端口上,然后通过 HTTP 方式将数据推送到安全运营智能体进行研判。
-
最近更新时间:2026.08.28 14:13:28
这个页面对您有帮助吗?
有用
有用
无用
无用