智能体身份和权限管理平台
智能体身份和权限管理平台


文档指南

请输入


- 文档首页
 智能体身份和权限管理平台产品简介什么是智能体身份和权限管理平台
 复制全文
 下载 pdf
什么是智能体身份和权限管理平台
 文档反馈
 问问助手
智能体身份和权限管理平台是火山引擎提供的一站式身份及权限管理平台,专为 AI Agent 和工具应用设计,旨在解决从用户到智能体,再到后端工具(User -> Agent -> Tool)整条链路中的身份认证、权限控制和安全凭证管理问题。
无论您是构建企业内部的智能助手,还是开发对外服务的 AI 应用,Agent Identity 都能帮助您建立一套清晰、可靠且易于管理的安全体系,确保每一次操作都安全可控、有据可循。
工作原理
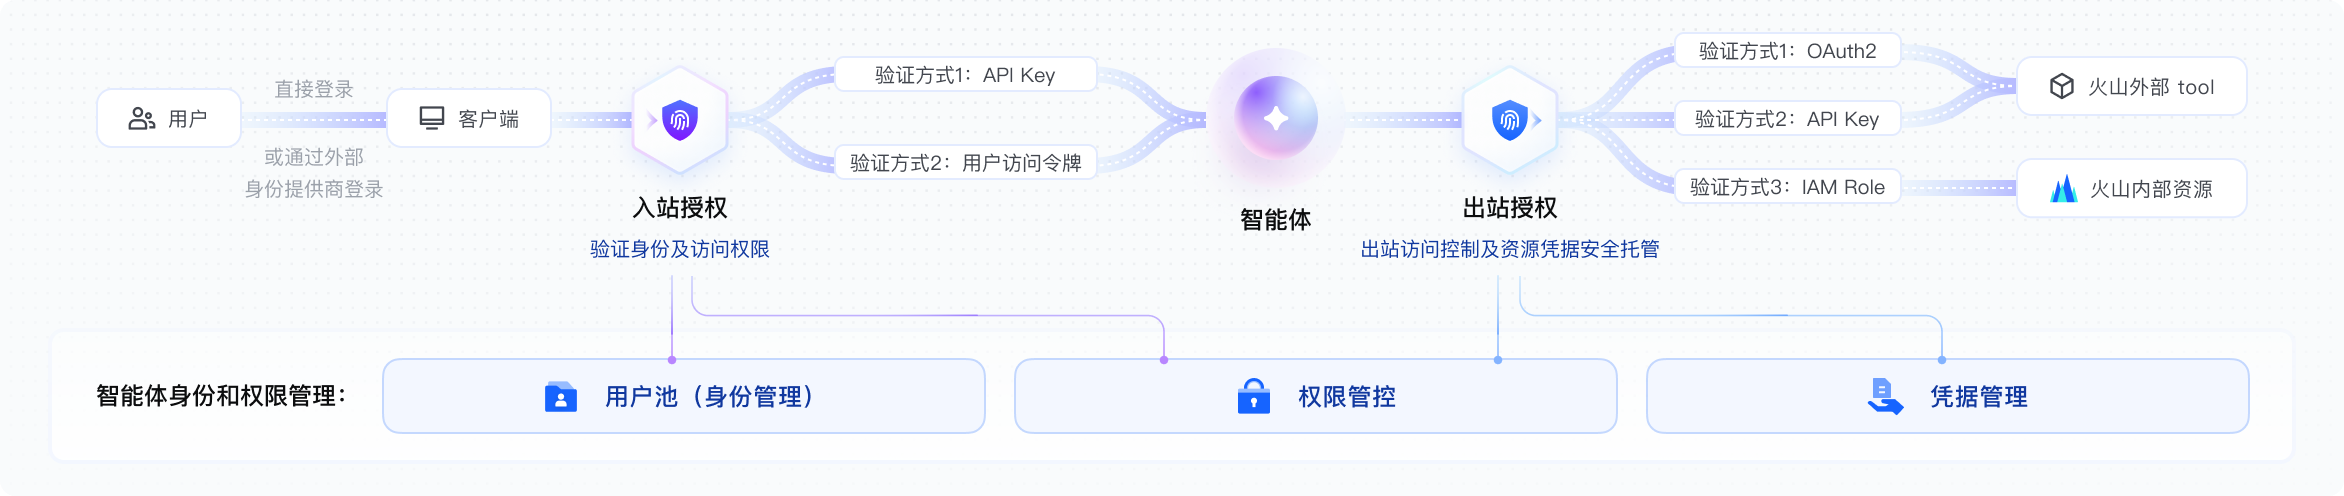
- 入站授权(Inbound Auth):您可以在 智能体身份和权限管理平台上创建入站授权,用于认证和授权调用者访问 Agent 或网关。您可以使用用户身份管理组件作为外部身份提供商,或直接在关联服务内创建 API Key 以供调用者使用。
- 出站授权(Outbound Auth):您还可以在智能体身份和权限管理平台上托管出站凭据(支持使用 API 密钥或 OAuth 客户端),允许 Agent、网关使用该凭据访问下游资源。
核心价值
统一身份认证
将分散在各处的用户(企业员工、外部客户)和服务工具(如 AI Agent、自动化脚本、微服务)的身份进行统一管理。通过 OIDC、SAML 等标准协议与您现有的企业身份提供商(IdP)无缝集成,实现单点登录(SSO),并为每一个 Agent 和工具分配唯一的数字身份(Workload Identity)。
安全凭据托管
告别在代码或配置中硬编码 API Key、OAuth Client Secret 等敏感信息的风险。Agent Identity 提供一个集中的凭据保险箱,通过与火山引擎密钥管理服务(KMS)集成,对所有凭据进行高强度加密存储,并能在需要时为 Agent 自动注入凭据,实现安全、便捷的第三方服务访问。
细粒度权限管控
在复杂的业务场景下,精确定义“谁在什么条件下,能通过哪个 Agent,对哪个工具执行何种操作”。我们采用业界领先的 Cedar 策略语言,您可以编写出表达力丰富且易于理解的权限策略,例如:“仅允许财务部的员工,在工作日时间,通过报销 Agent,调用支付工具的创建支付接口”。
开发者无感集成
通过权限网关,将权限检查逻辑与业务代码完全解耦。您只需在网关上进行简单的配置,即可将权限策略自动应用到流经的 API 请求上,无需修改 Agent 或工具的代码,极大降低了集成成本和维护难度。
关键模块
智能体身份和权限管理平台主要由以下四大模块组成,它们协同工作,构成了完整的身份与权限解决方案:
用户身份管理
通过标准化协议简化企业身份集成,集中管控用户身份入口,降低多系统认证复杂度。支持用户池管理、企业 IdP(如 SAML/OIDC)及第三方身份联合,提供用户注册、登录及生命周期管理能力。
智能体身份管理
为每一个服务工具的计算任务分配一个标准化的、唯一的数字身份(TRN),并允许您为其附加丰富的属性标签(如部门、环境),作为权限策略判断的依据。
凭据托管
一个安全的凭据保险箱,用于集中加密存储和管理访问第三方服务所需的 API Key 或 OAuth 客户端凭据,杜绝明文凭据泄露风险,确保安全访问三方服务。
权限管控
基于 Cedar 策略语言的动态授权引擎,结合“权限策略空间”和“权限网关”,实现对 User -> Agent -> Tool 完整调用链的细粒度权限控制和自动化校验。
最近更新时间:2026.03.25 11:22:26
这个页面对您有帮助吗?
有用
有用
无用
无用