云企业网
云企业网


文档指南

请输入


- 文档首页
 云企业网快速入门私有网络互通(同账号同地域)
 复制全文
 下载 pdf
私有网络互通(同账号同地域)
 文档反馈
 问问助手
您可以参考本文,通过云企业网,实现同账号同地域私有网络实例私网互通。

准备工作
为便于演示,本文以上图为例,在开始操作之前,您需要做如下准备工作:
- 注册账号A,并实名认证。
- 账号充值。
- 在华北2(北京)创建2个VPC及子网 、创建2台云服务器,信息如下:
- VPC-A(172.16.0.0/16)、子网-A(172.16.1.0/24)、云服务器ECS-A。
- VPC-B(192.168.0.0/16)、子网-B(192.168.1.0/24)、云服务器ECS-B。
说明
操作步骤
说明
下文仅介绍必要参数及取值,其他未介绍的参数请保持默认配置。
步骤一:创建云企业网
- 登录云企业网控制台。
- 在顶部导航栏,选择目标项目。
- 单击创建云企业网按钮。
- 参考下表,配置相关参数。
-
- 单击确定按钮,完成操作。
步骤二:加载网络实例
您可参考如下操作,依次将VPC-A和VPC-B加载至云企业网。
- 单击云企业网实例CEN-X的名称。
- 在网络实例页签,单击加载网络实例按钮。
- 参考下表,配置相关参数。
-
- 单击确定按钮,完成操作。
步骤三:查看路由
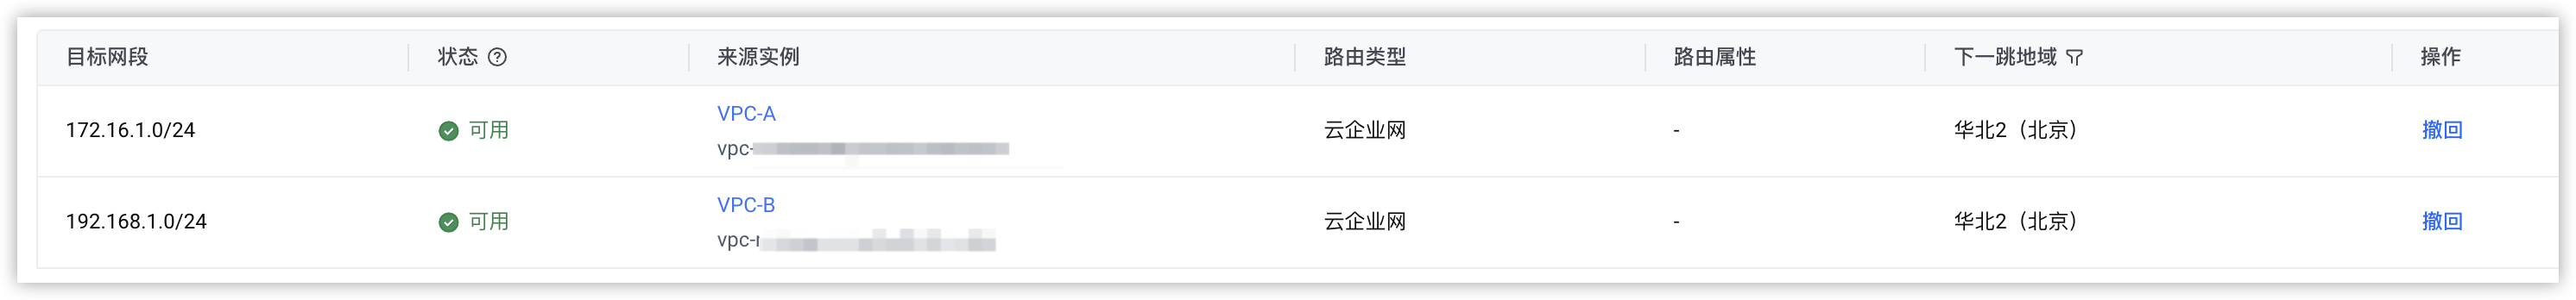
查看云企业网的路由表,确认其已成功学习到VPC的子网路由。
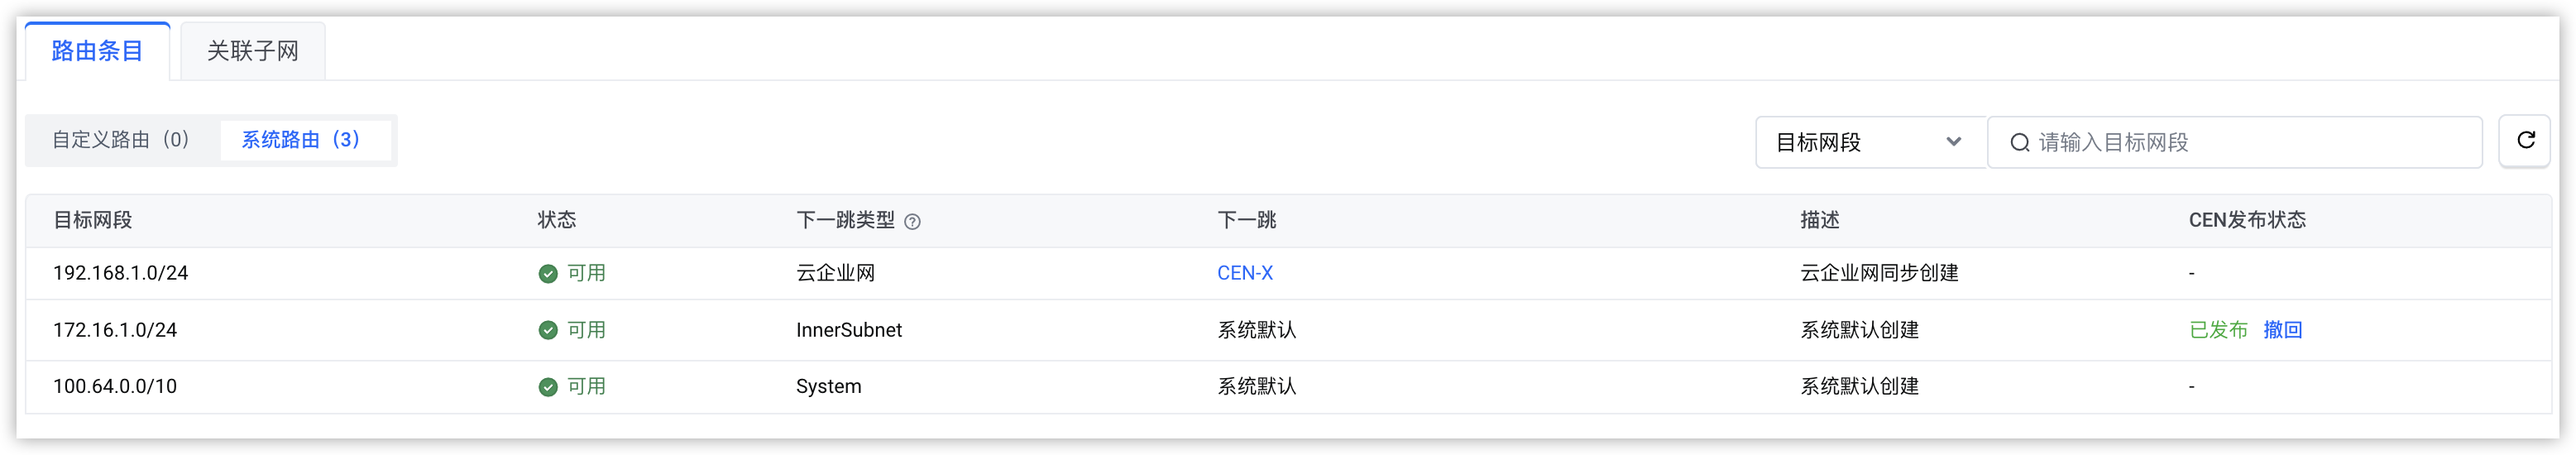
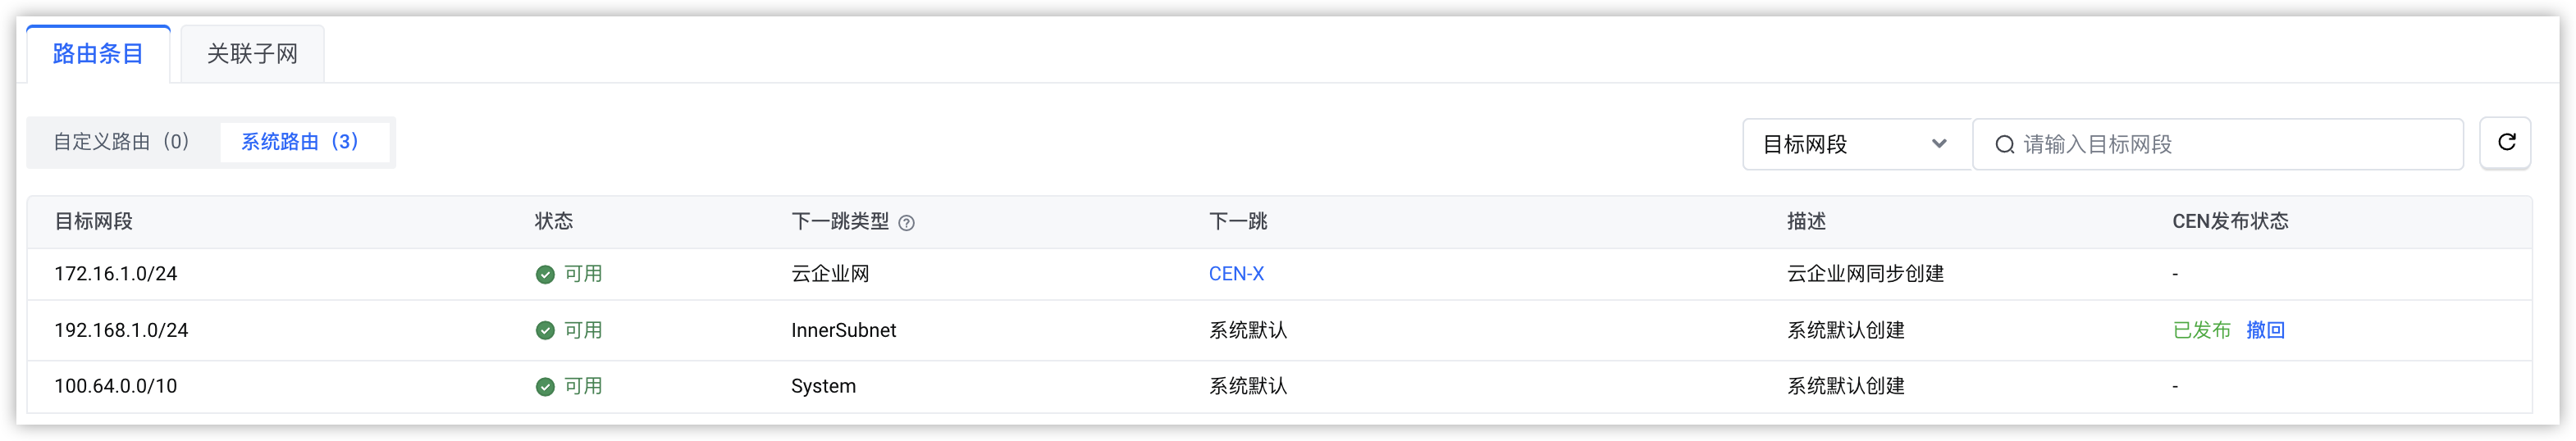
查看VPC的路由表,确认其已成功接收云企业网同步的路由。
- 单击云企业网实例CEN-X的名称。
- 在路由信息页签,确认云企业网自动学习到的子网路由。
-
- 单击VPC-A的名称。
- 单击路由表按钮。
- 单击VPC-A路由表的名称。
- 在路由条目 > 系统路由页签,即可查看VPC-A从云企业网同步过来的路由。
-
- 单击VPC-B的名称。
- 单击路由表按钮。
- 单击VPC-B路由表的名称。
- 在路由条目 > 系统路由页签,即可查看VPC-B从云企业网同步过来的路由。
-
步骤四:查看/放通安全组
您可参考本操作,查看云服务器ECS-A、ECS-B关联的安全组是否放通了您需要的流量。若未放通,请放通流量。
说明
因为安全组默认添加的出方向规则已放通全网段(0.0.0.0/0)、全端口(ALL)、全协议(ALL)的流量,所以本示例仅配置入方向规则,实现ECS-A放通ECS-B的访问流量、ECS-B放通ECS-A的访问流量。
- 登录 云服务器控制台 。
- 在顶部导航栏,选择目标地域,本文为华北2(北京)。
- 在左侧导航树,单击实例。
- 单击ECS-A或ECS-B的名称。
- 在安全组页签,即可查看当前规则。
- 单击目标安全组右侧的配置规则。
- 在入向规则页签,单击添加规则。
- 参考下表,配置相关参数。
-
- 单击确定按钮,完成操作。
步骤五:验证
- 远程登录ECS-A。
- 在命令行,执行ping <ECS-B的IP地址,本文以192.168.1.22为例>,测试网络连通性。
-
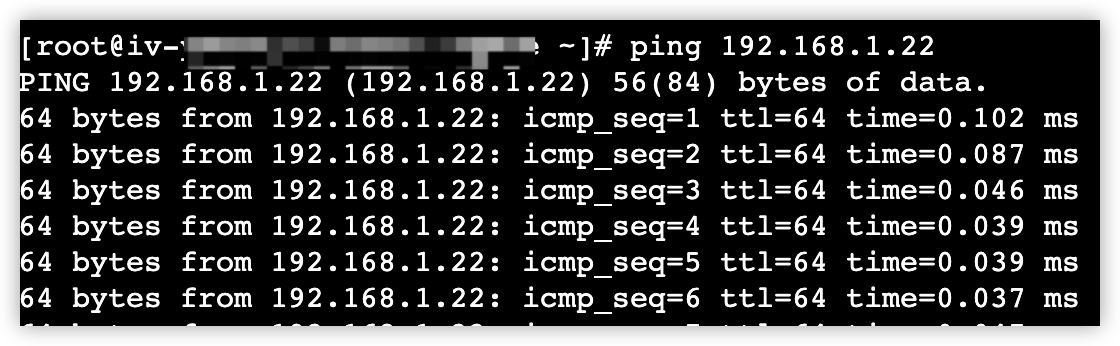
- 同理验证ECS-B访问ECS-A。
最近更新时间:2025.07.21 15:19:17
这个页面对您有帮助吗?
有用
有用
无用
无用