专线连接
专线连接


文档指南

请输入


- 文档首页
 专线连接最佳实践云上数据互通通过专线连接和CEN实现跨地域IDC云上访问
 复制全文
 下载 pdf
通过专线连接和CEN实现跨地域IDC云上访问
 文档反馈
 问问助手
本文为您介绍,本地IDC如何通过多条专线连接以BGP路由的形式,分别访问不同地域的云上VPC业务。
操作场景
某企业分别在广州地域和北京地域有独立机房本地IDC-01和本地IDC-02,并且已通过专线打通两地机房之间的网络。该企业想实现以下目的:
- 本地IDC-01(网段192.168.1.0/24)可通过专线访问广州地域下的业务VPC(VPC-01,网段10.122.100.0/24),并需要保障业务可用性,在本地IDC-01与VPC-01之间使用两条专线形成ECMP;
- 本地IDC-02(网段192.168.2.0/24)可通过专线访问北京地域下的业务VPC(VPC-02,网段100.122.200.0/24);
- VPC-01与VPC-02之间网络互通。
考虑到本地IDC-01和本地IDC-02之间已通过专线进行网络互通,可使用多个云企业网和专线网关自定义ASN方案,实现该企业全部诉求的同时,还可节省云企业网跨域带宽包的费用。整体网络设计如下图所示:

说明
本方案重点:
- 请您依据本方案示例值规划各个专线网关ASN,且所有专线网关ASN均不可使用137718。
- 连接同一个IDC与同一CEN的多条专线连接的专线网关自定义ASN必须相同(如上图专线网关dcg-gz-01和专线网关dcg-gz-02),其他场景下的不同专线网关ASN不可重复(如上图专线网关dcg-bj和专线网关dcg-gz-01)。
前提条件
- 本地IDC-01和本地IDC-02均已具备可使用的物理专线,具体操作请参见接入物理专线。
- 本地IDC-01和本地IDC-02之间的网络已打通,并且均已具备支持BGP路由的网关设备。
说明
本操作不关注本地IDC-01和本地IDC-02之间网络打通的方式以及相关交换机、路由的配置。
- 已分别在广州、北京地域下完成VPC-01和VPC-02及其子网的创建,具体操作请参考创建私有网络。
- 已提前规划网段,确保VPC-01和本地IDC-01、本地IDC-02、VPC-02之间网段互不冲突,更多网络规划信息,请参考网络规划设计。
约束限制
- 除接入同一个CEN的两个专线外(本方案中的dcg-gz-01和dcg-gz-02),所有专线网关的自定义ASN都不可相同,且专线网关ASN禁止使用137718。
- 同一个本地IDC下如果存在多条专线,并且多条专线的专线网关加入相同的CEN,需确保多条专线的专线网关自定义ASN相同。以“操作场景”为例,专线网关dcg-gz-01和专线网关dcg-gz-02的自定义ASN必须相同。
操作步骤
步骤一:接入物理专线
- 本地IDC-01:为华南1(广州)地域下的DAS225_port01_conn、DAS225_port02_conn,并且两条物理专线分别接入不同的交换机。
- 本地IDC-02:为华北2(北京)地域下DAS387_port01_conn
步骤二:创建专线网关
为本地IDC-01下的专线创建专线网关
- 登录专线网关控制台。
- 在顶部导航栏,选择地域为华南1(广州)。
- 单击创建专线网关按钮。
- 参考下表配置专线网关。
- 参数说明取值样例地域专线网关所在的地域,需要和物理专线地域一致。华南1(广州)名称设置专线网关的名称。dcg-gz-01ASN设置专线网关的ASN(Autonomous System Number)。30000IPv6是否启用IPv6功能。不启用项目选择新创建专线网关所属项目。Project-test协议请根据控制台指引查阅并确认相关协议。勾选
- 确认无误后,单击确定按钮,完成创建。
- 单击去控制台按钮,返回专线网关控制台,在专线网关列表中,可看到新创建的专线网关dcg-gz-01。
- 参考步骤1 ~ 步骤6,创建另一个专线网关dcg-gz-02,相关配置如下表所示。
- 参数说明取值样例地域专线网关所在的地域。华南1(广州)名称设置专线网关的名称。dcg-gz-02ASN设置专线网关的ASN(Autonomous System Number)。30000IPv6是否启用IPv6功能。不启用项目选择新创建专线网关所属项目。Project-test协议请根据控制台指引查阅并确认相关协议。勾选
说明
因为dcg-gz-01和dcg-gz-02接入同一个CEN,所以dcg-gz-01和dcg-gz-02的ASN必须一致。
为本地IDC-02下的专线创建专线网关
参考本地IDC-01下的专线创建专线网关操作的步骤1 ~ 步骤6,在华北2(北京)地域下创建专线网关dcg-bj,相关配置如下表所示。
参数 | 说明 | 取值样例 |
地域 | 专线网关所在的地域。 | 华北2(北京) |
名称 | 设置专线网关的名称。 | dcg-bj |
ASN | 设置专线网关的ASN(Autonomous System Number)。 | 40000 |
IPv6 | 是否启用IPv6功能。 | 不启用 |
项目 | 选择新创建专线网关所属项目。 | Project-test |
协议 | 请根据控制台指引查阅并确认相关协议。 | 勾选 |
步骤三:创建虚拟接口
为本地IDC-01下的专线创建虚拟接口
- 登录虚拟接口控制台。
- 单击创建虚拟接口按钮。
- 参考下表,配置虚拟接口。
-
- 单击确定按钮,完成创建。
- 参考步骤1~步骤4,创建另一个虚拟接口,具体配置如下表。
-
为本地IDC-02下的专线创建虚拟接口
参考“为本地IDC-01下的专线创建虚拟接口”的1~4步骤,在华北2(北京)地域下创建虚拟接口,相关配置如下表所示。
步骤四:创建云企业网并加载网络实例
- 登录云企业网控制台。
- 单击创建云企业网按钮。
- 参考下表配置云企业网,并加载私有网络VPC1。
- 参数取值基本信息名称cen-01网络实例加载网络实例打开地域华南1(广州)实例类型私有网络网络实例Project-test|VPC-01更多信息项目Project-test
- 单击确定按钮,完成创建。
- 在云企业网实例列表,单击目标实例名称cen-01。
- 在网络实例页签下,单击加载网络实例按钮。
- 弹出加载网络实例窗口,配置需要加载的专线网关实例相关信息,完成后单击确定按钮。
- 参数取值账号本账号地域华南1(广州)实例类型专线网关网络实例dcg-gz-01
- 参考步骤5~步骤7,在cen-01中加载专线网关dcg-gz-02。
- 参考步骤1~步骤7,创建云企业网cen-02,并加载网络实例VPC-02,具体配置如下表所示。
- 参数取值基本信息名称cen-02网络实例加载网络实例打开地域华北2(北京)实例类型私有网络网络实例Project-test|VPC-02更多信息项目Project-test
- 参考步骤5~步骤7,在cen-02中加载专线网关dcg-bj,具体配置如下表所示。
- 参数取值账号本账号地域华北2(北京)实例类型专线网关网络实例dcg-bj
步骤五:在VPC中添加安全组规则
需要分别在VPC-01和VPC-02的安全组中放通本地IDC-01和本地IDC-02以及对端VPC的IP。
- 登录私有网络控制台。
- 在顶部导航栏选择地域为华南1(广州)。
- 在VPC列表中搜索出目标VPC:VPC-01。
- 单击VPC-01,进入详情页面,然后单击安全组。
- 在安全组列表中,单击目标安全组操作列的配置规则按钮。
- 在访问规则页签入向规则下单击添加规则。
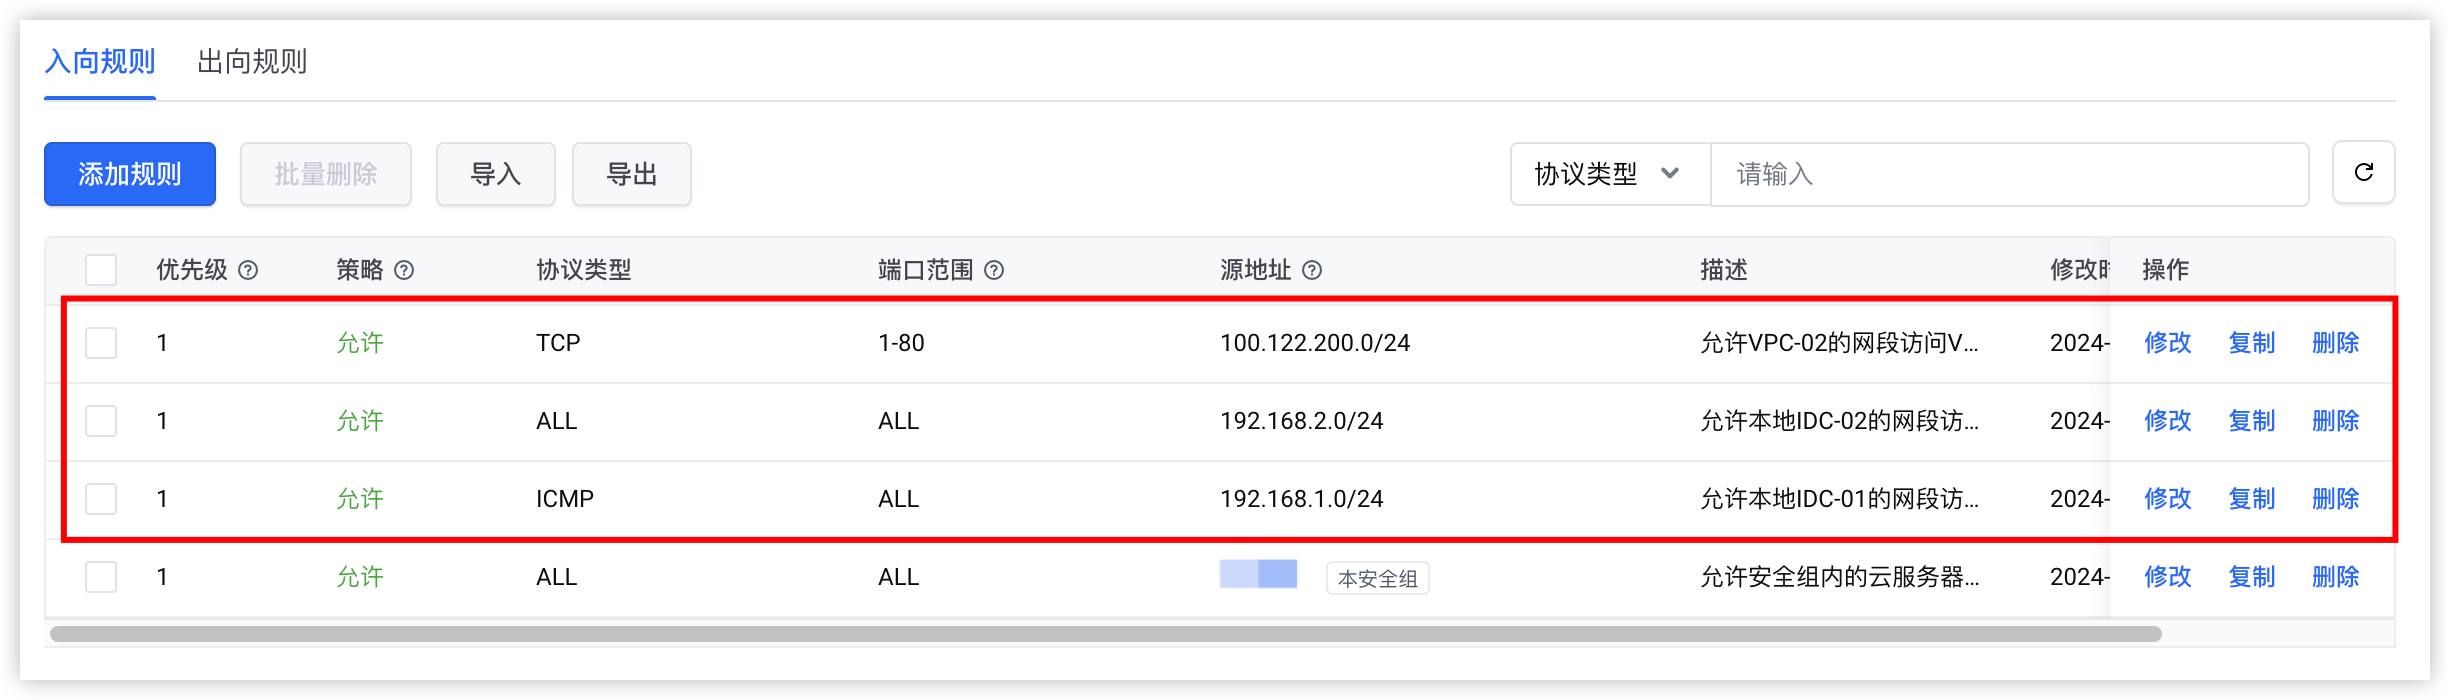
- 参考下图分别添加3条入方向规则,允许本地IDC-01(192.168.1.0/24)、本地IDC-02(192.168.2.0/24)、VPC-02(100.122.200.0/24)的网段访问VPC-01。
-
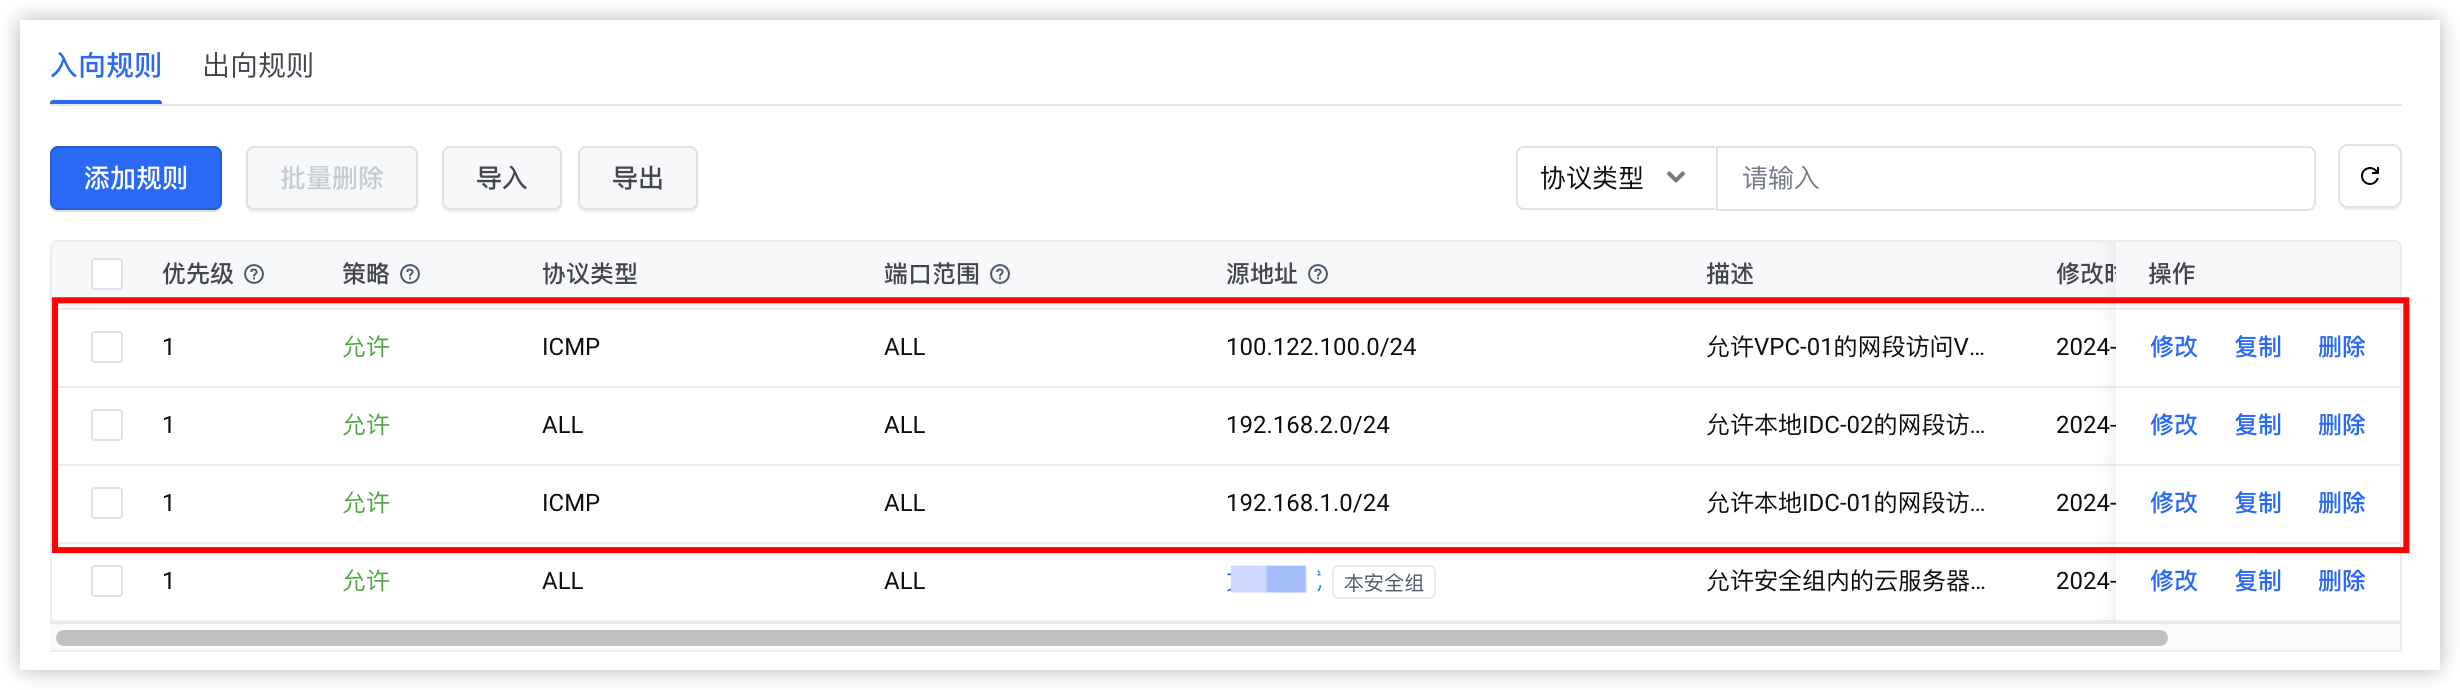
- 同样的,参考步骤1~步骤6,在VPC-02的安全组中添加3条入方向规则,允许本地IDC-01(192.168.1.0/24)、本地IDC-02(192.168.2.0/24)、VPC-01(100.122.100.0/24)的网段访问VPC-02。
-
步骤六:配置本地路由
您还需要分别在本地IDC-01和本地IDC-02侧配置路由和BFD。本地IDC-01侧考虑到是分别接入两台交换机(假设为交换机1、交换机2),因此需要分别在两台交换机配置BGP路由和BFD。
参考命令
本地IDC-01侧交换机1上的配置:
bgp 465000 //465000是本地IDC-01侧的BGP邻居 ASN。
peer 10.0.0.1 as-number 30000 //10.0.0.1是本地IDC-01侧第一条专线的本端(云上)互联IP地址;30000是专线网关dcg-gz-01的ASN。
peer 10.0.0.1 password simple 123456**** //BGP密钥。
peer 10.0.0.1 bfd
network 192.168.1.0 255.255.255.0 //本地IDC-01的私网网段和掩码。
interface HGE1/1/1 //专线接口
bfd detect-multiplier 3 //BFD检测时间倍数。
bfd min-transmit-interval 1000 //发送单跳BFD控制报文的最小时间间隔。
bfd min-receive-interval 1000 //接收单跳BFD控制报文的最小时间间隔。
本地IDC-01侧交换机2上的配置:
bgp 465000 //465000是本地IDC-01侧的BGP邻居 ASN。
peer 10.0.0.5 as-number 30000 //10.0.0.5是本地IDC-01侧第二条专线的本端(云上)互联IP地址;30000是专线网关dcg-gz-02的ASN。
peer 10.0.0.5 password simple 123456**** //BGP密钥。
peer 10.0.0.5 bfd
network 192.168.1.0 255.255.255.0 //本地IDC-01的私网网段和掩码。
interface HGE1/1/1 //专线接口。
bfd detect-multiplier 3 //BFD检测时间倍数。
bfd min-transmit-interval 1000 //发送单跳BFD控制报文的最小时间间隔。
bfd min-receive-interval 1000 //接收单跳BFD控制报文的最小时间间隔。
本地IDC-02侧交换机的配置:
bgp 466000 // 466000是本地IDC-02侧的BGP邻居 ASN。
peer 10.0.0.9 as-number 40000 //10.0.0.9是本地IDC-02侧的本端(云上)互联IP地址;40000是专线网关dcg-bj的ASN。
peer 10.0.0.9 password simple 123456**** //BGP密钥。
peer 10.0.0.9 bfd
network 192.168.2.0 255.255.255.0 //本地IDC-02的私网网段和掩码.
interface HGE1/1/1 //专线接口。
bfd detect-multiplier 3 //BFD检测时间倍数。
bfd min-transmit-interval 1000 //发送单跳BFD控制报文的最小时间间隔。
bfd min-receive-interval 1000 //接收单跳BFD控制报文的最小时间间隔。
步骤七:测试连通性
登录广州地域下的私有网络VPC-01下任意一台云服务器,Ping对端北京地域下私有网络VPC-02下互通网段内的云服务器的IP地址,可Ping通则表明VPC-01和VPC-02之间网络已连通。
最近更新时间:2025.09.12 08:11:16
这个页面对您有帮助吗?
有用
有用
无用
无用