智能体身份网关
智能体身份网关


文档指南

请输入


- 文档首页
 智能体身份网关操作指南产品概述
 复制全文
 下载 pdf
产品概述
 文档反馈
 问问助手
产品概述
AgentFusion是一个面向大模型应用厂商(如豆包、各类智能助手等)、Agent开发者的MCP-Tools接入与调用平台,是大模型应用与各类三方服务之间的“连接器”与“安全网关”,致力于打造一个高效、安全的 Agent开发生态。
随着 MCP(Model Context Protocol)协议的普及,越来越多的服务通过MCP Server形式对外开放。传统模式下,大模型应用和智能体需要逐一进行繁琐的集成。AgentFusion旨在解决这一痛点,提供统一便捷的接入方案。开发者只需轻量级对接,即可快速连接并调用海量的MCP服务,极大地降低了集成成本和开发周期。
产品的核心价值在于:
- 简化连接:提供统一的网关,屏蔽底层不同 MCP 服务的复杂性,让 Agent(智能体)可以轻松调用各类工具。
- 强化安全:内置专业的身份认证与权限管理体系,确保 Agent 与 MCP 服务之间的每一次调用都安全可控。
- 提升效率:通过标准化的接入、调用能力,帮助开发者提升构建和管理 Agent 的效率。
说明
- 开通AgentFusion需要您同意并创建两个服务关联角色,用于后续AgentFusion产品使用:
- ServiceRoleForAgentFusion:AgentFusion服务关联角色,用于访问智能体身份和权限管理平台,帮您完成MCP访问凭据的托管和换签
- ServiceRoleForID:ID(智能体身份和权限管理平台)服务关联角色,用于访问KMS等产品,帮您完成凭据的加密
基本概念
产品架构图
AgentFusion作为Agent调用MCP的网关,支持Tools Gateway、Inbound身份管理和
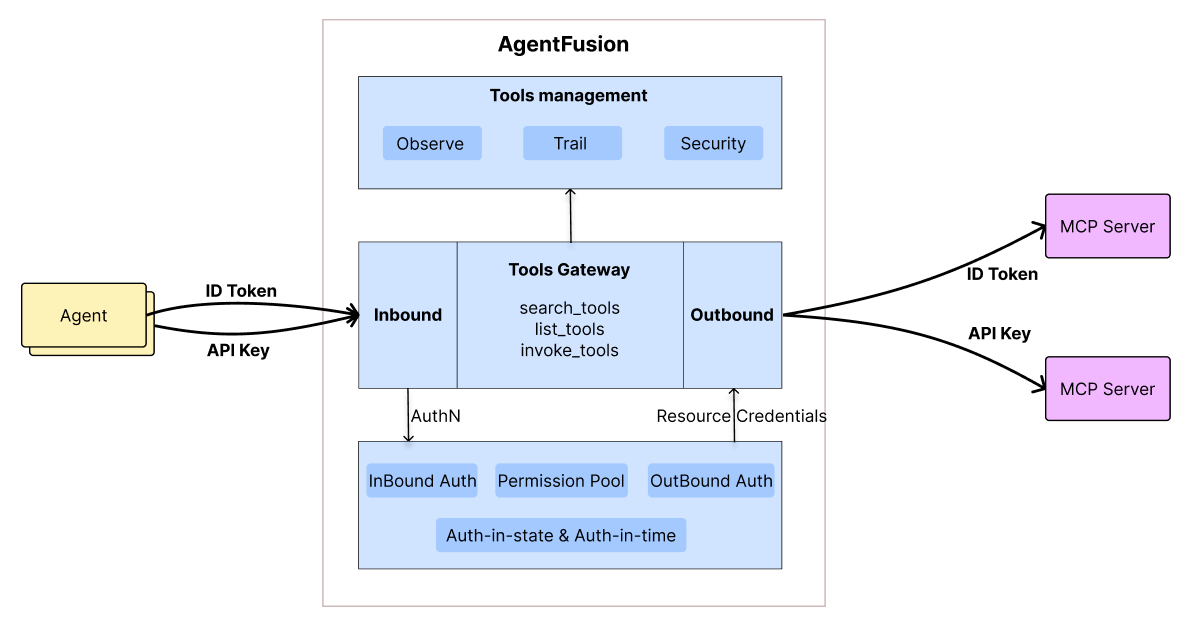
该架构主要包含以下几个核心模块:
1. Gateway (网关)
网关实例是使用 AgentFusion 的基本单元,每个实例都有一个唯一的访问路径 (Endpoint),用于后续调用MCP Tools。
- 核心数据面:作为所有请求的入口,代理 Agent 对各类 MCP Tools 的访问请求。
- 统一接入点:为每个租户提供独立的访问 Endpoint,简化 Agent 的调用方式。
- 协议转换与路由:负责解析 Agent 的请求,并根据配置将其路由到正确的下游 MCP 服务。
2. Agent Identity (Agent身份/Inbound身份)
- Inbound 认证:与网关协作,验证访问者的身份,支持通过OAuth Token对接Agent开发者自己的身份提供商(IDP)或通过API Key对接Agent开发者的服务凭据。
- 权限控制:精细化管理不同身份对外部资源的访问权限。
3. MCP和Tools Management (MCP Server和MCP Tools管理)
- Outbound 认证:管理并生成访问外部 MCP 服务所需的凭据(如 API Key 或 OAuth Token),实现安全的代理调用。
- MCPTools管理:提供控制台界面,方便用户关联 MCP 服务、查看和管理MCP Tools。
- 权限管控、可观测性和安全防护能力:敬请期待
应用场景
假设一个用户希望通过某智能助手 App(Agent)预订一家餐厅。在 AgentFusion 的支持下,大致流程将如下进行:
- 用户发起请求:用户对智能助手说:“帮我预订今晚7点XX餐厅的两人位。”
- Agent 调用网关:智能助手 App 将用户的意图解析后,向 AgentFusion 的统一网关(Gateway)发起一个符合 MCP 协议的 tools/call 请求,请求中包含了预订餐厅所需的具体信息(餐厅名称、时间、人数)以及代表用户身份的凭据。
- 身份认证 (Inbound):AgentFusion 网关收到请求后,首先通过 Identity 模块验证该智能助手 App 的合法性以及用户身份的有效性。
- 凭证换取 (Outbound):验证通过后,Identity 模块会根据预设的策略,向目标餐厅预订服务(一个 MCP Provider)的授权端点换取一个有时效性的访问令牌(Access Token)并记录和托管。
- 代理调用:AgentFusion 网关携带刚刚获取的访问令牌,安全地调用餐厅预订服务的 MCP 接口,并为其完成预订操作。
- 返回结果:餐厅预订服务返回预订成功的结果,AgentFusion 将该结果透传给智能助手 App。
- 结果呈现:智能助手 App 收到成功回调后,向用户反馈:“已为您成功预订XX餐厅的座位。”
在这个过程中,智能助手 App 无需关心餐厅预订服务的具体地址、认证方式和接口细节。所有复杂的认证、凭证管理和调用过程都由 AgentFusion 统一处理,开发者只需聚焦于自身业务逻辑的实现即可。
最近更新时间:2025.12.05 11:14:53
这个页面对您有帮助吗?
有用
有用
无用
无用