云服务器
云服务器


文档指南

请输入


- 文档首页
 云服务器云服务器ECS最佳实践实例配置搭建Windows操作系统AD域服务搭建多域控制器的AD域服务
 复制全文
 下载 pdf
搭建多域控制器的AD域服务
 文档反馈
 问问助手
本文以Windows Server 2022 数据中心版操作系统为例,介绍如何搭建多台域控制器的Windows AD域服务。
关于AD域服务
Active Directory(AD)域服务是微软为Windows Server操作系统提供的核心目录服务。它本质上是一个集中化的、层次化的数据库,用于存储和管理网络环境中的所有资源信息。其核心价值在于通过对用户、计算机、策略和资源的统一管理与身份验证,让管理员和网络用户能够轻松地查找和使用这些信息,进而实现高效安全的集中管理。了解更多。
适合搭建多台域控制器的场景:
- 中大型企业(用户数多或跨地域),需负载均衡与高可用性。
- 业务连续性要求高,需避免单点故障(例如一台域控制器故障时,另一台可以自动接管)。
- 多地办公场景,在不同物理位置部署本地域控制器以减少认证延迟、优化链路压力。
前提条件
- 购买三台使用Windows Server操作系统(本文均使用Windows Server 2022 数据中心版)的云服务器实例,其中两台作为域控制器(DC)、一台作为客户端(Client)。了解更多。
- 准备实例网络环境
- 组网信息:本文网络类型采用私有网络VPC,私有网络的网段为192.168.0.0/24。
- 域名信息:准备域名信息,本文以example.com为例。
- 实例私网IP信息:
- 作为主DC的实例私网IP地址为192.168.3.126。
- 作为辅助DC的实例私网IP地址为192.168.3.127。
- 作为Client的实例私网IP地址为192.168.3.128。
操作步骤
步骤一:部署主域控制器
- 根据部署域控制器指引,将作为主DC的实例部署为域控制器。
- 修改DNS服务器地址。
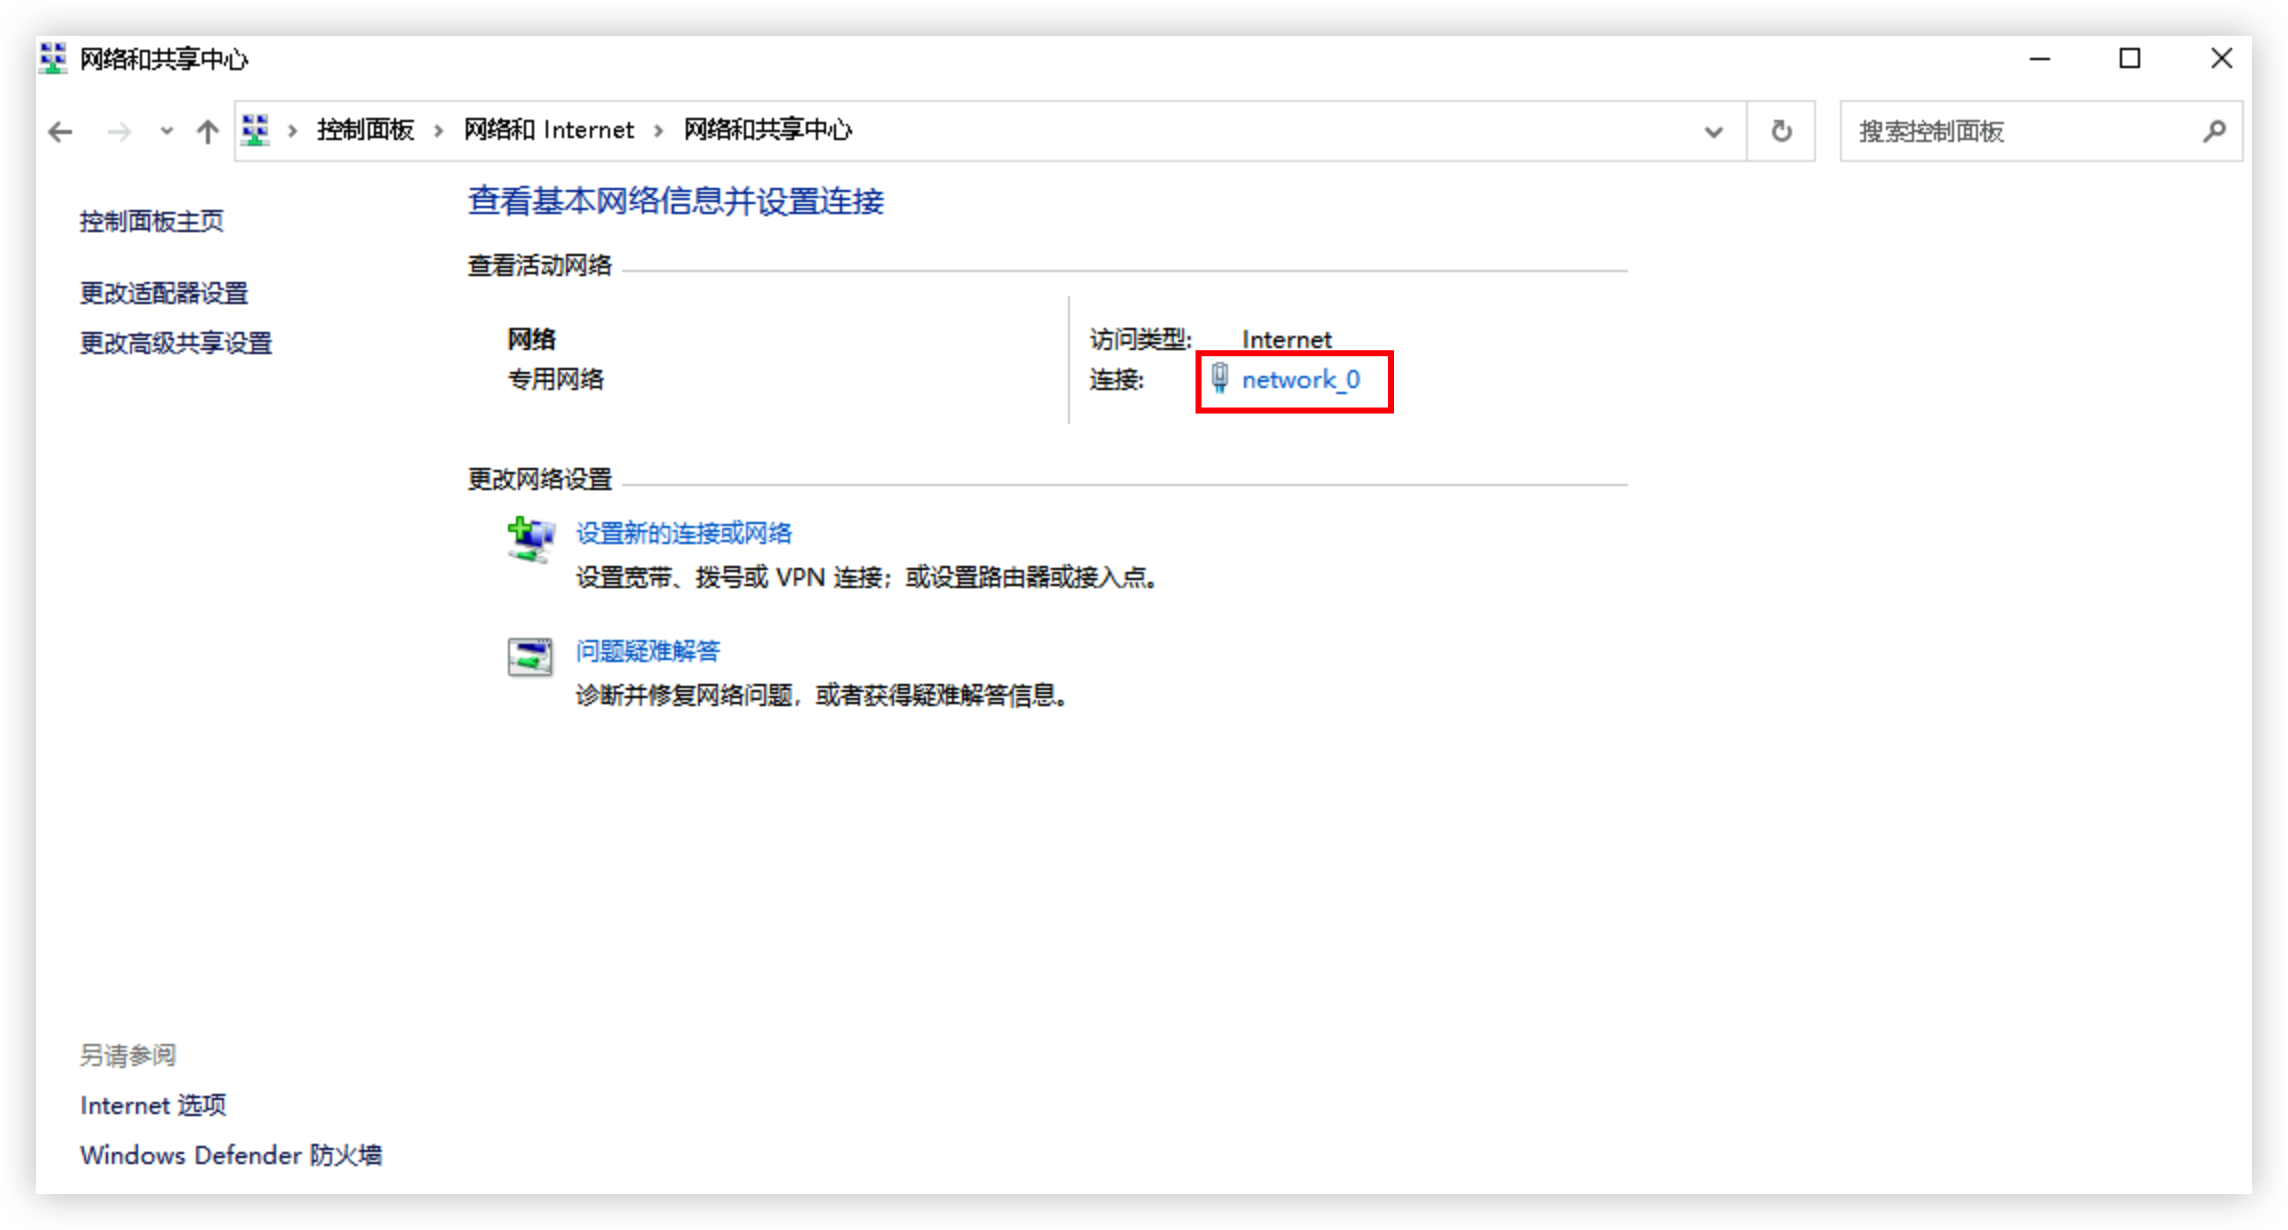
- 单击“开始 > 控制面板 > 网络和 Internet > 网络和共享中心,在“网络和共享中心”窗口中,单击“network_0”。
-
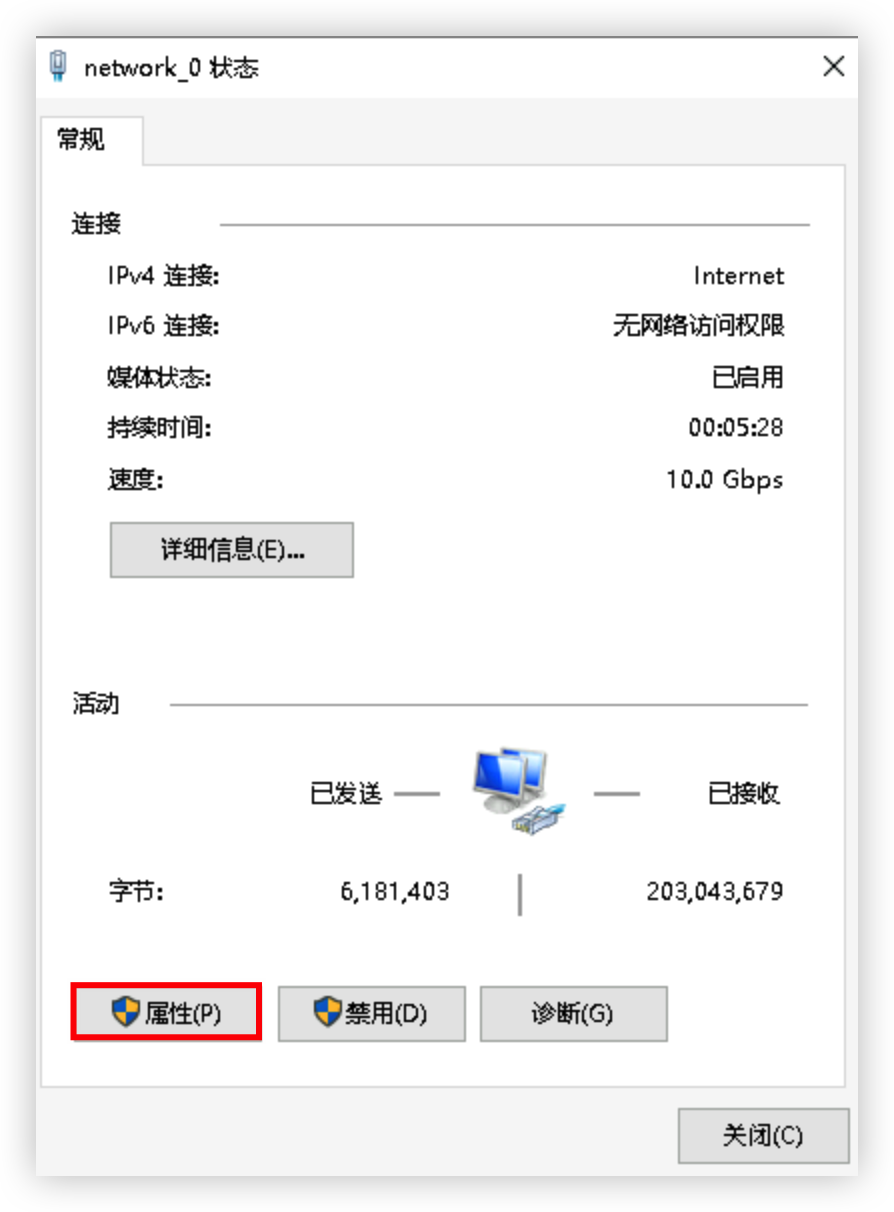
- 在“network_0状态”窗口中,单击“属性”。
-
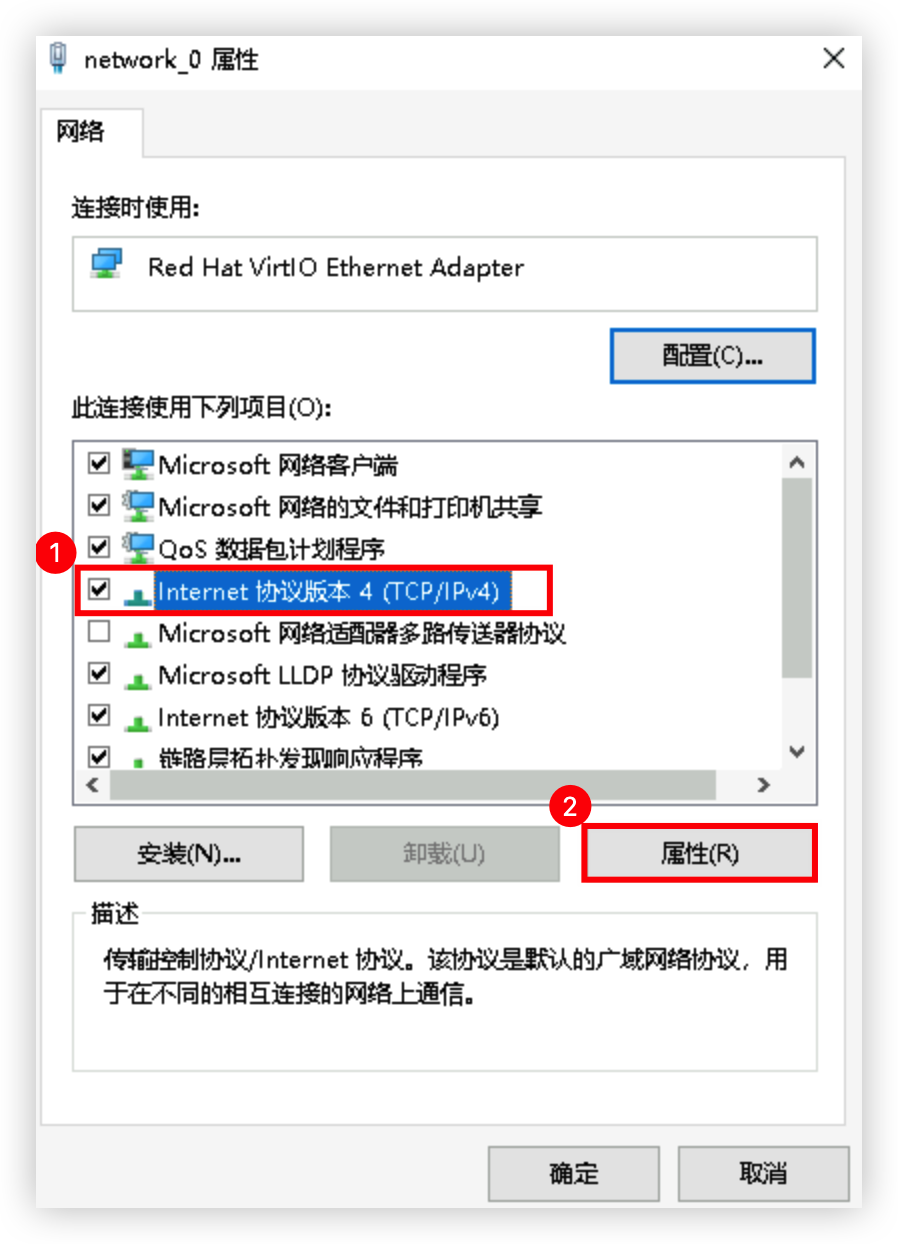
- 在“network_0属性”窗口中选择 “Internet 协议版本4(TCP/IPv4)”,并单击“属性”。
-
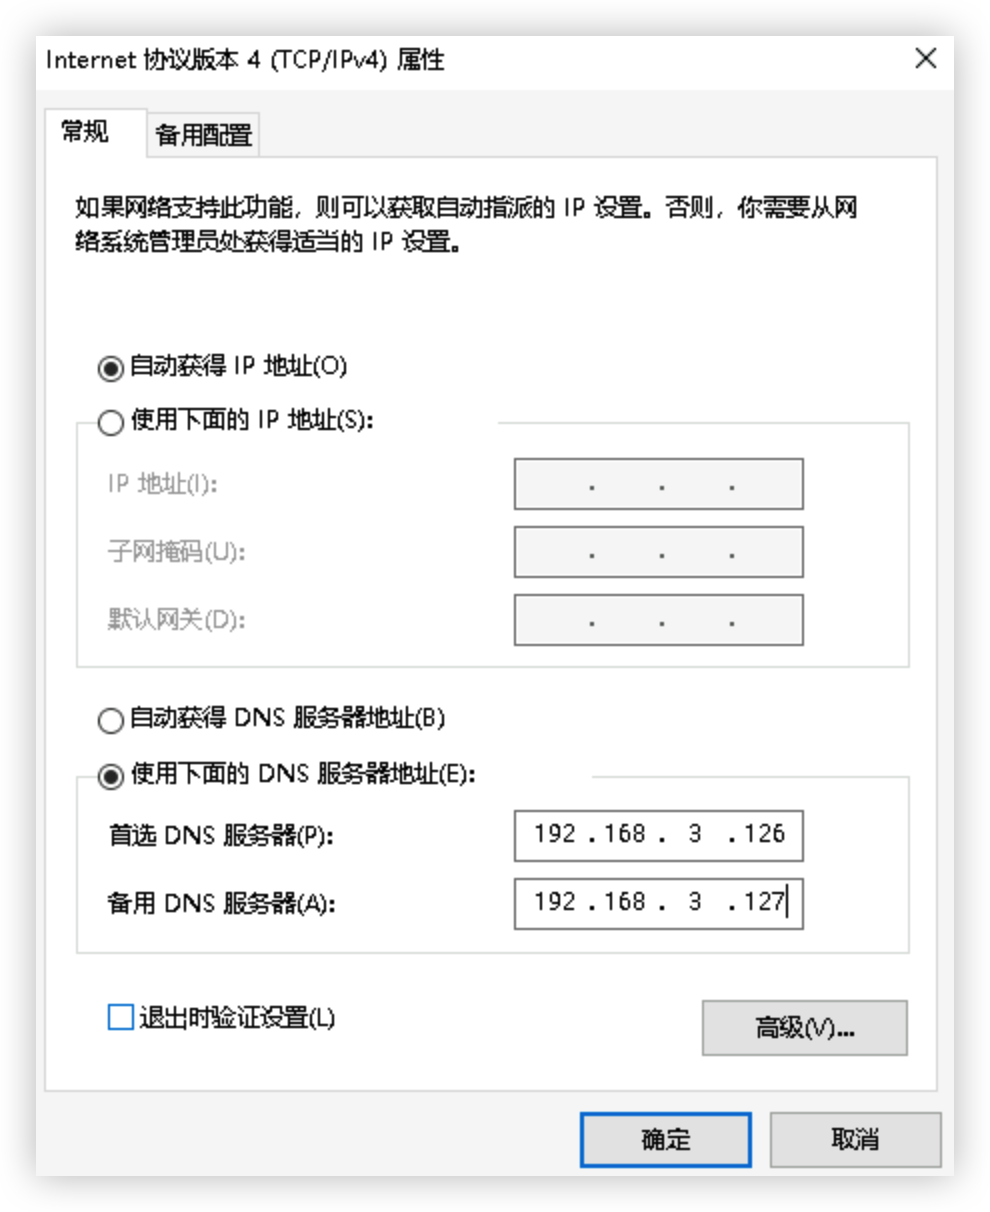
- 在“Internet 协议版本4(TCP/IPv4)属性”窗口中,选择“使用下面的 DNS 服务器地址”并配置为DNS服务器的私网IP地址。
说明
请将“首选 DNS 服务器”配置为本实例的私网IP,将“备用 DNS 服务器”配置为辅助域控制器实例的私网IP。
-
- 单击“确定”按钮保存修改,并退出“network_0”属性设置。
步骤二:部署辅助域控制器
- 修改DNS服务器地址。
- 单击“开始 > 控制面板 > 网络和 Internet > 网络和共享中心,在“网络和共享中心”窗口中,单击“network_0”。
-
- 在“network_0状态”窗口中,单击“属性”。
-
- 在“network_0属性”窗口中选择 “Internet 协议版本4(TCP/IPv4)”,并单击“属性”。
-
- 在“Internet 协议版本4(TCP/IPv4)属性”窗口中,选择“使用下面的 DNS 服务器地址”并配置为DNS服务器的私网IP地址。
说明
请将“首选 DNS 服务器”配置为本实例的私网IP,将“备用 DNS 服务器”配置为另一台域控制器实例的私网IP。
-
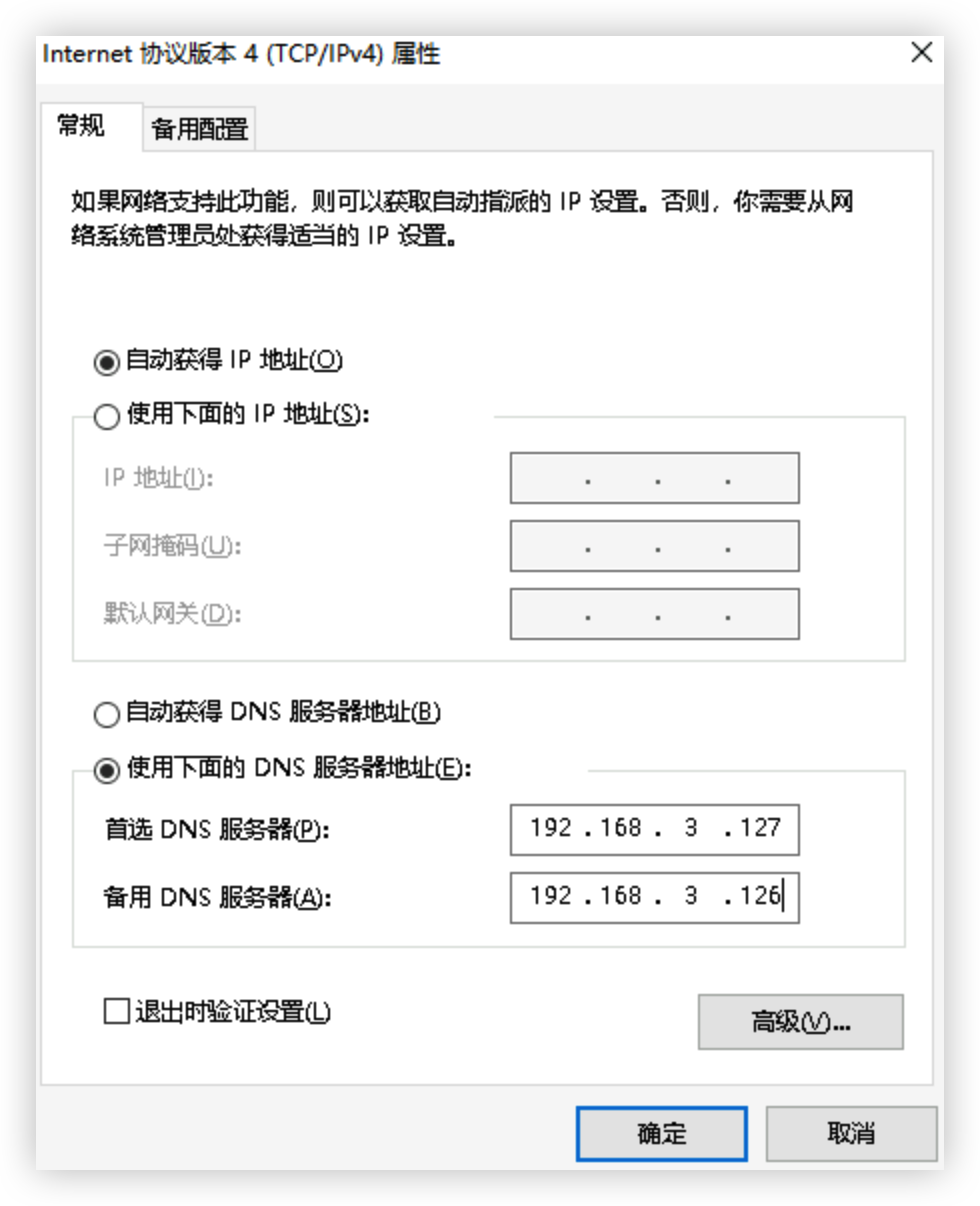
- 单击“确定”按钮保存修改,并退出“network_0”属性设置。
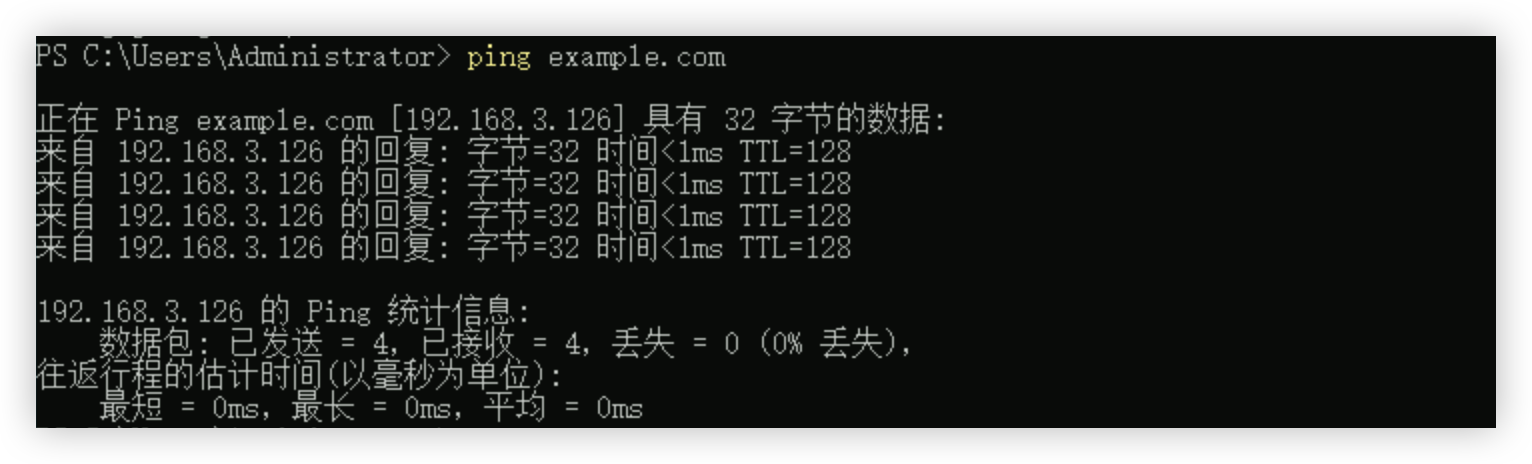
- 在Windows PowerShell中执行如下命令,检查Client实例是否能Ping通DNS服务器IP地址。
-
- 回显如下所示时,表示可以成功Ping通DNS服务器。
-
- 加入AD域。
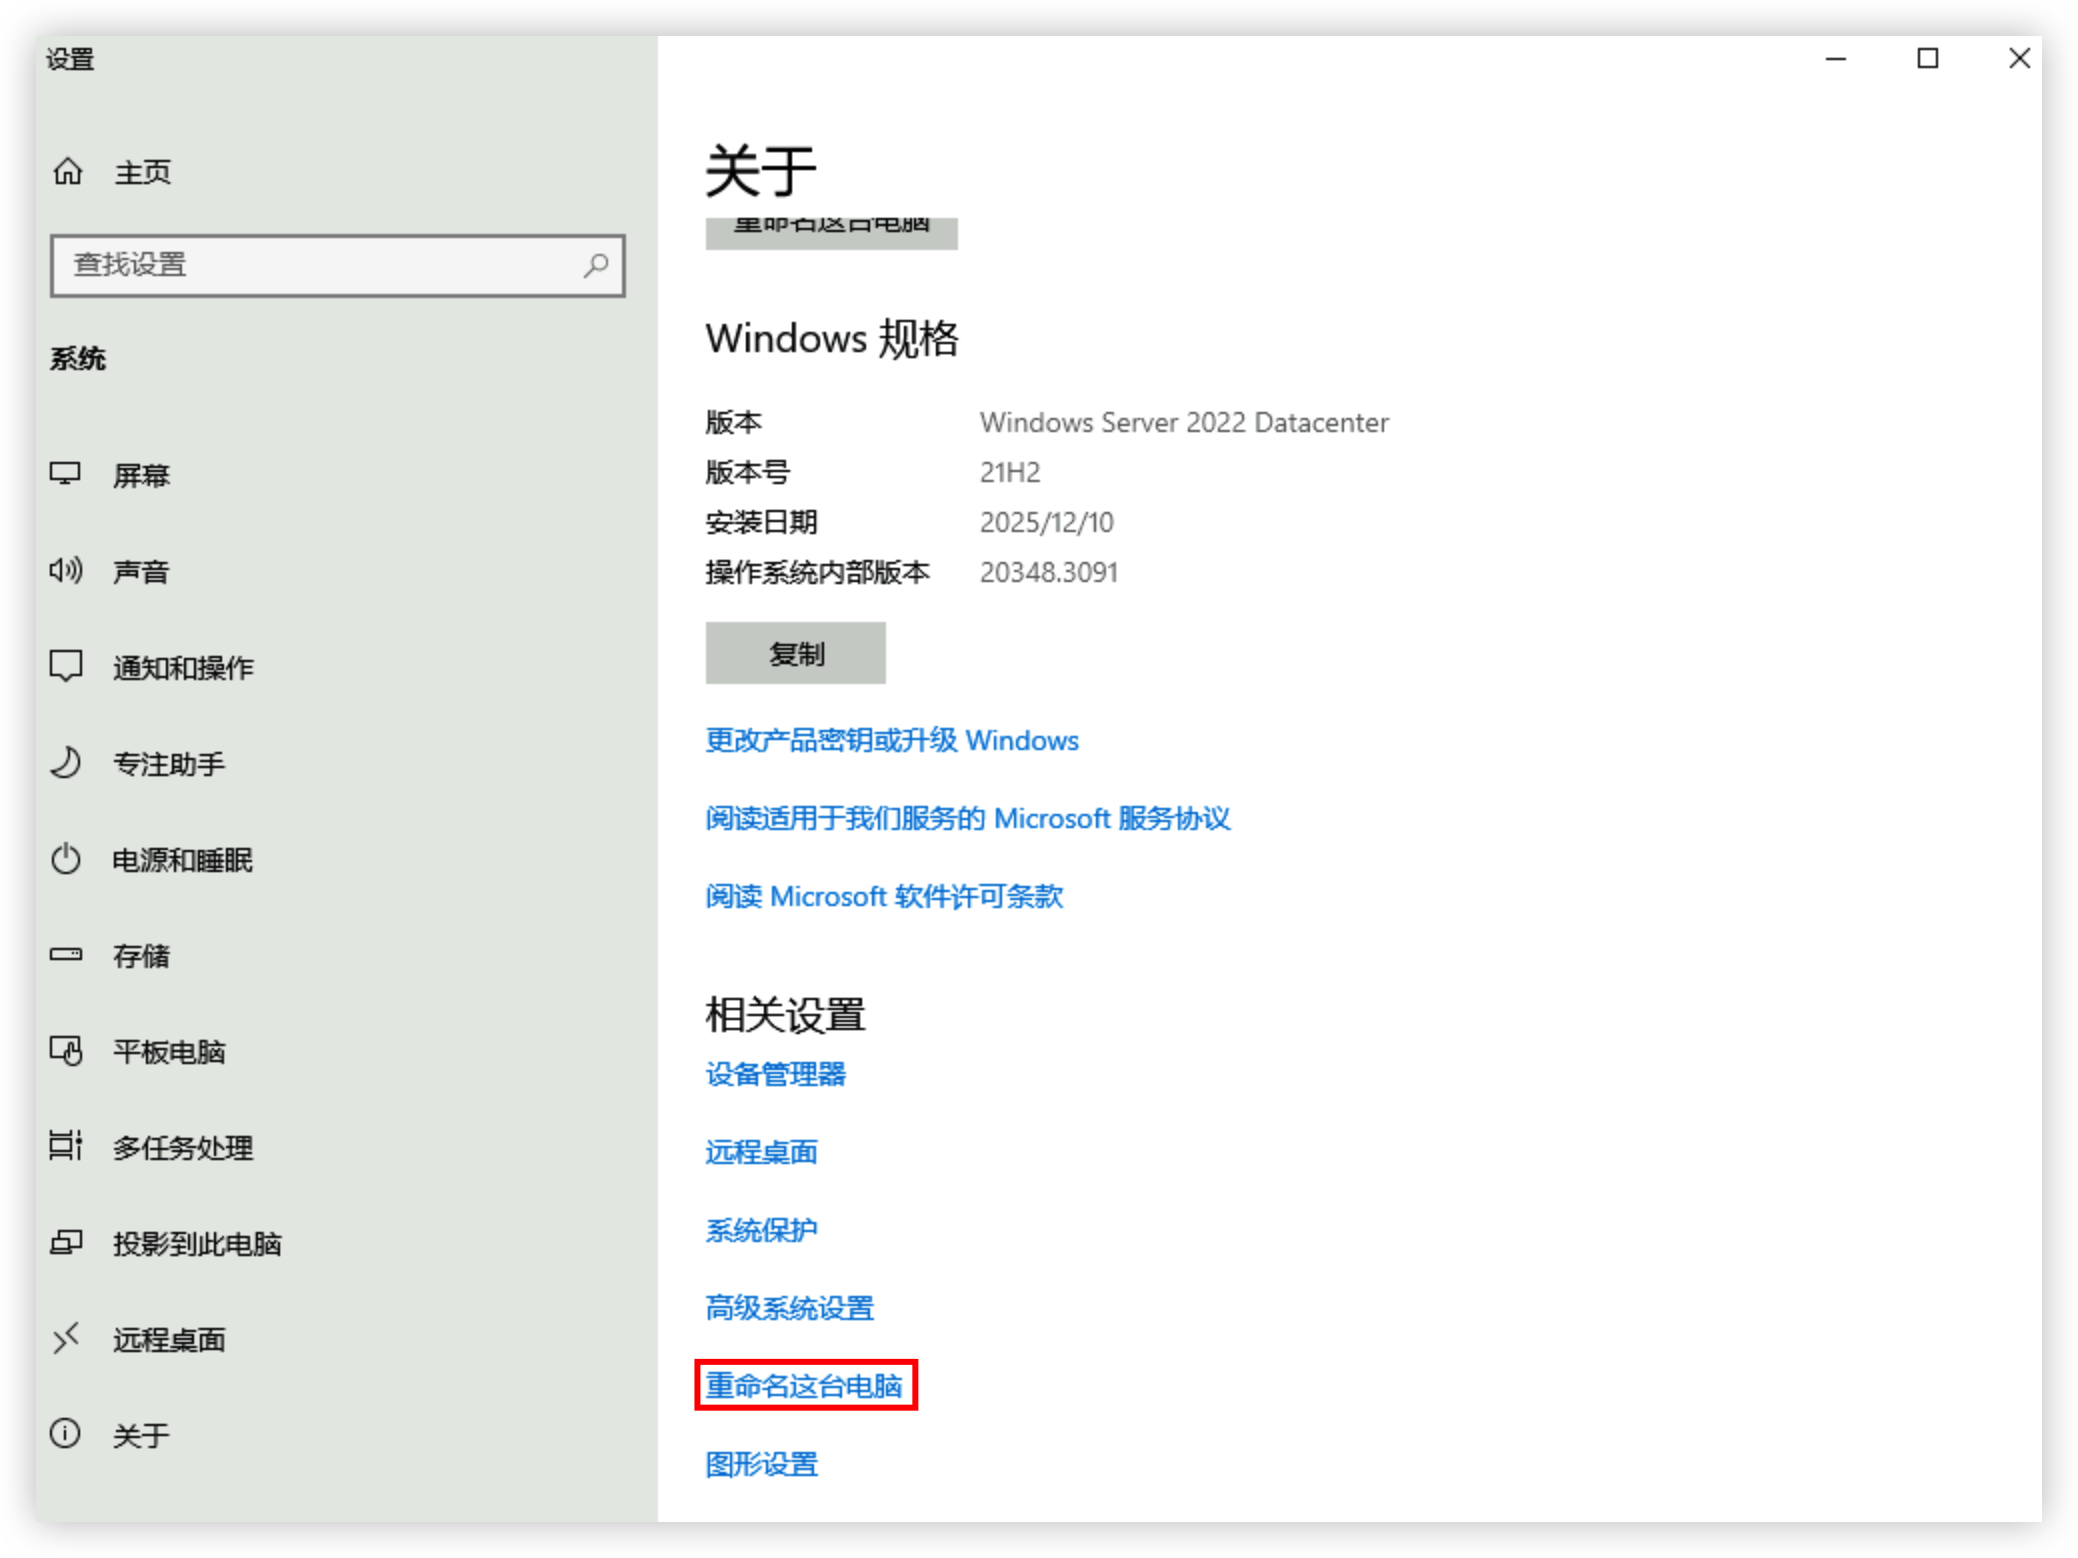
- 单击“开始 > 控制面板 > 系统和安全 > 系统”,在“相关设置”模块中单击“重新命名这台电脑”。
-
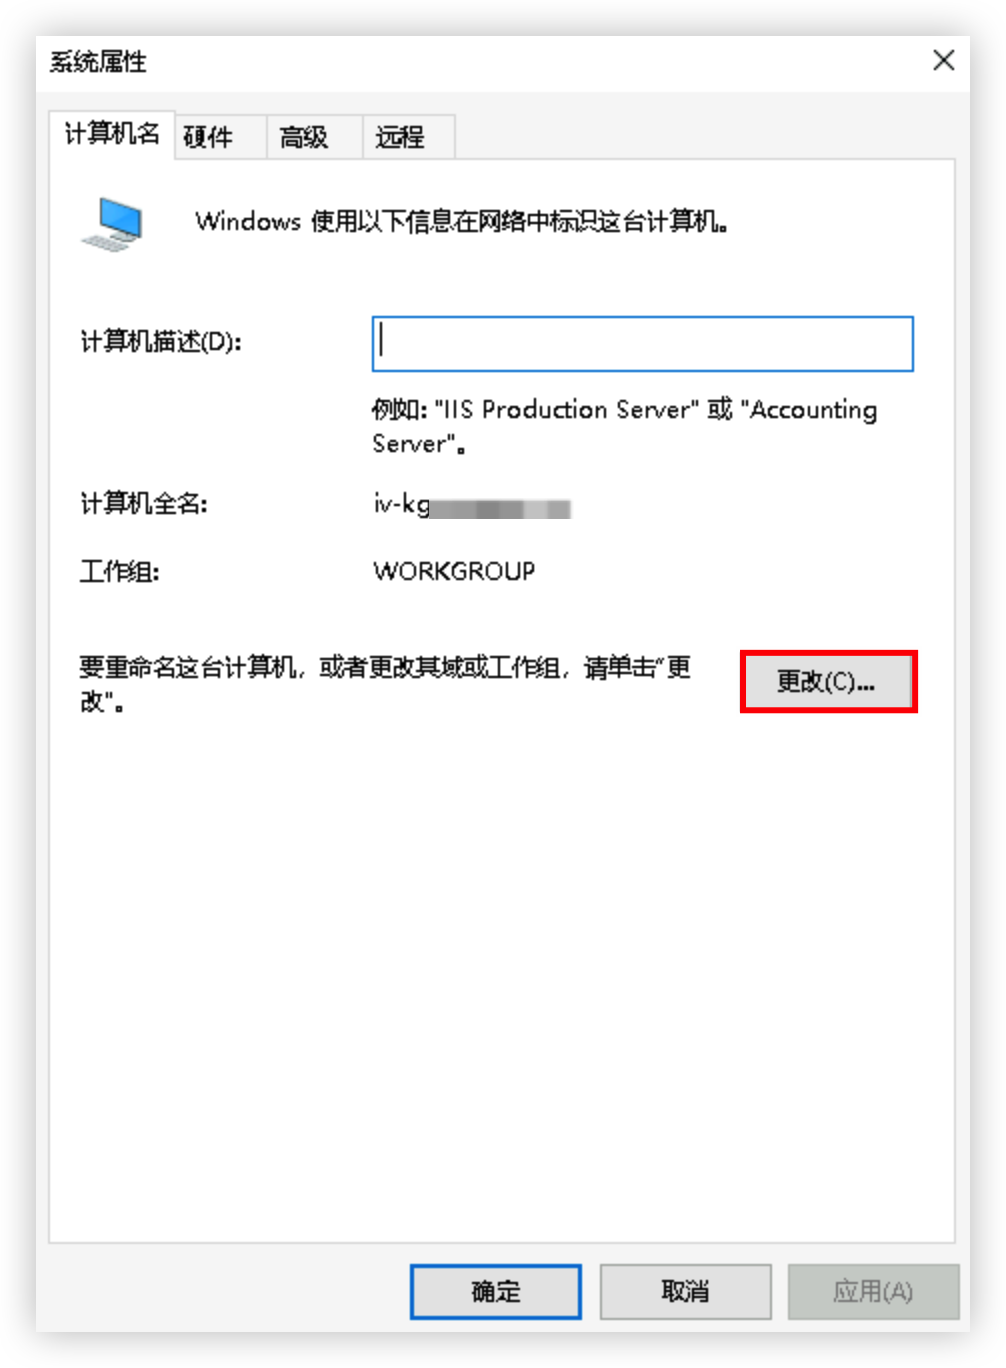
- 在弹出的“系统属性”窗口中,单击“更改”按钮。
-
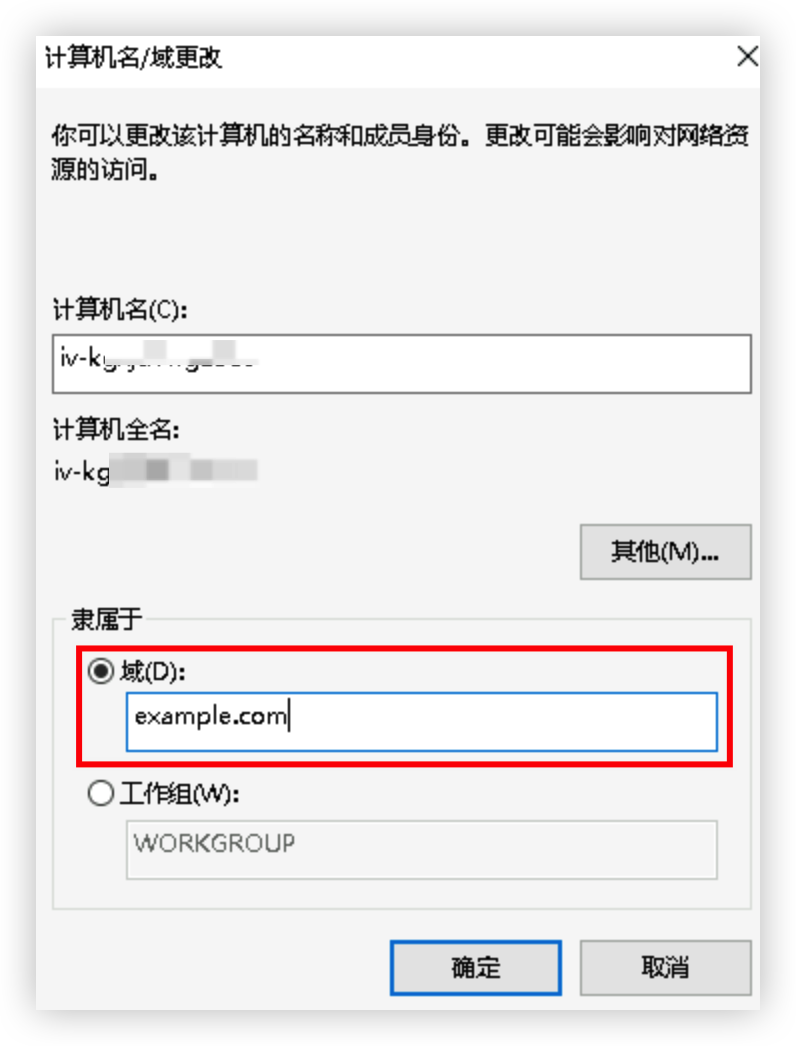
- 在弹出的“计算机名/域更改”窗口中,按需修改计算机名,并设置隶属于“域”为DC实例中配置的域名(本文为 example.com),单击“确定”按钮。
-
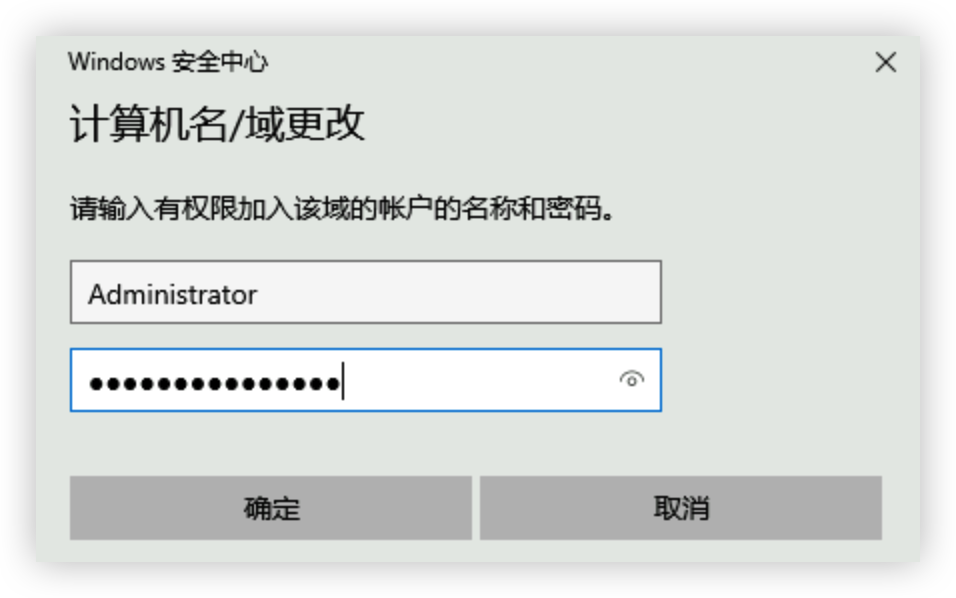
- 在弹出的“Windows 安全”窗口中,输入有权加入该域的用户名及登录密码,单击“确定”按钮。
-
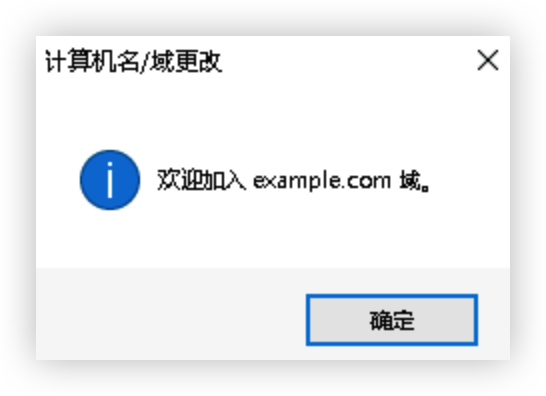
- 弹出如下图所示确认窗口,表示已成功加入域。
-
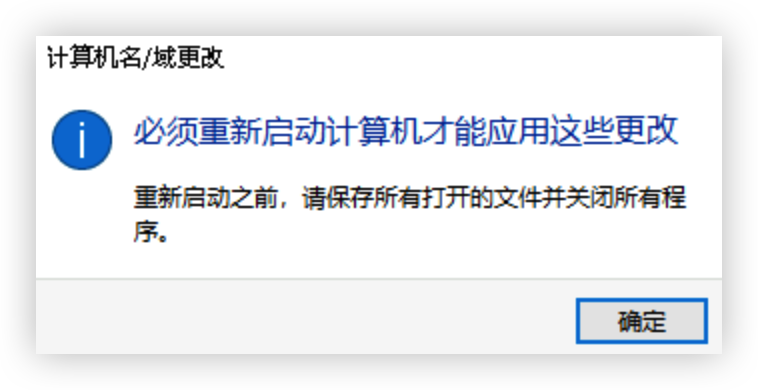
- 单击“确定”按钮,重启实例使配置生效。
-
- 重新登录实例后,部署AD域服务。
- 单击“开始 > 服务器管理器”。
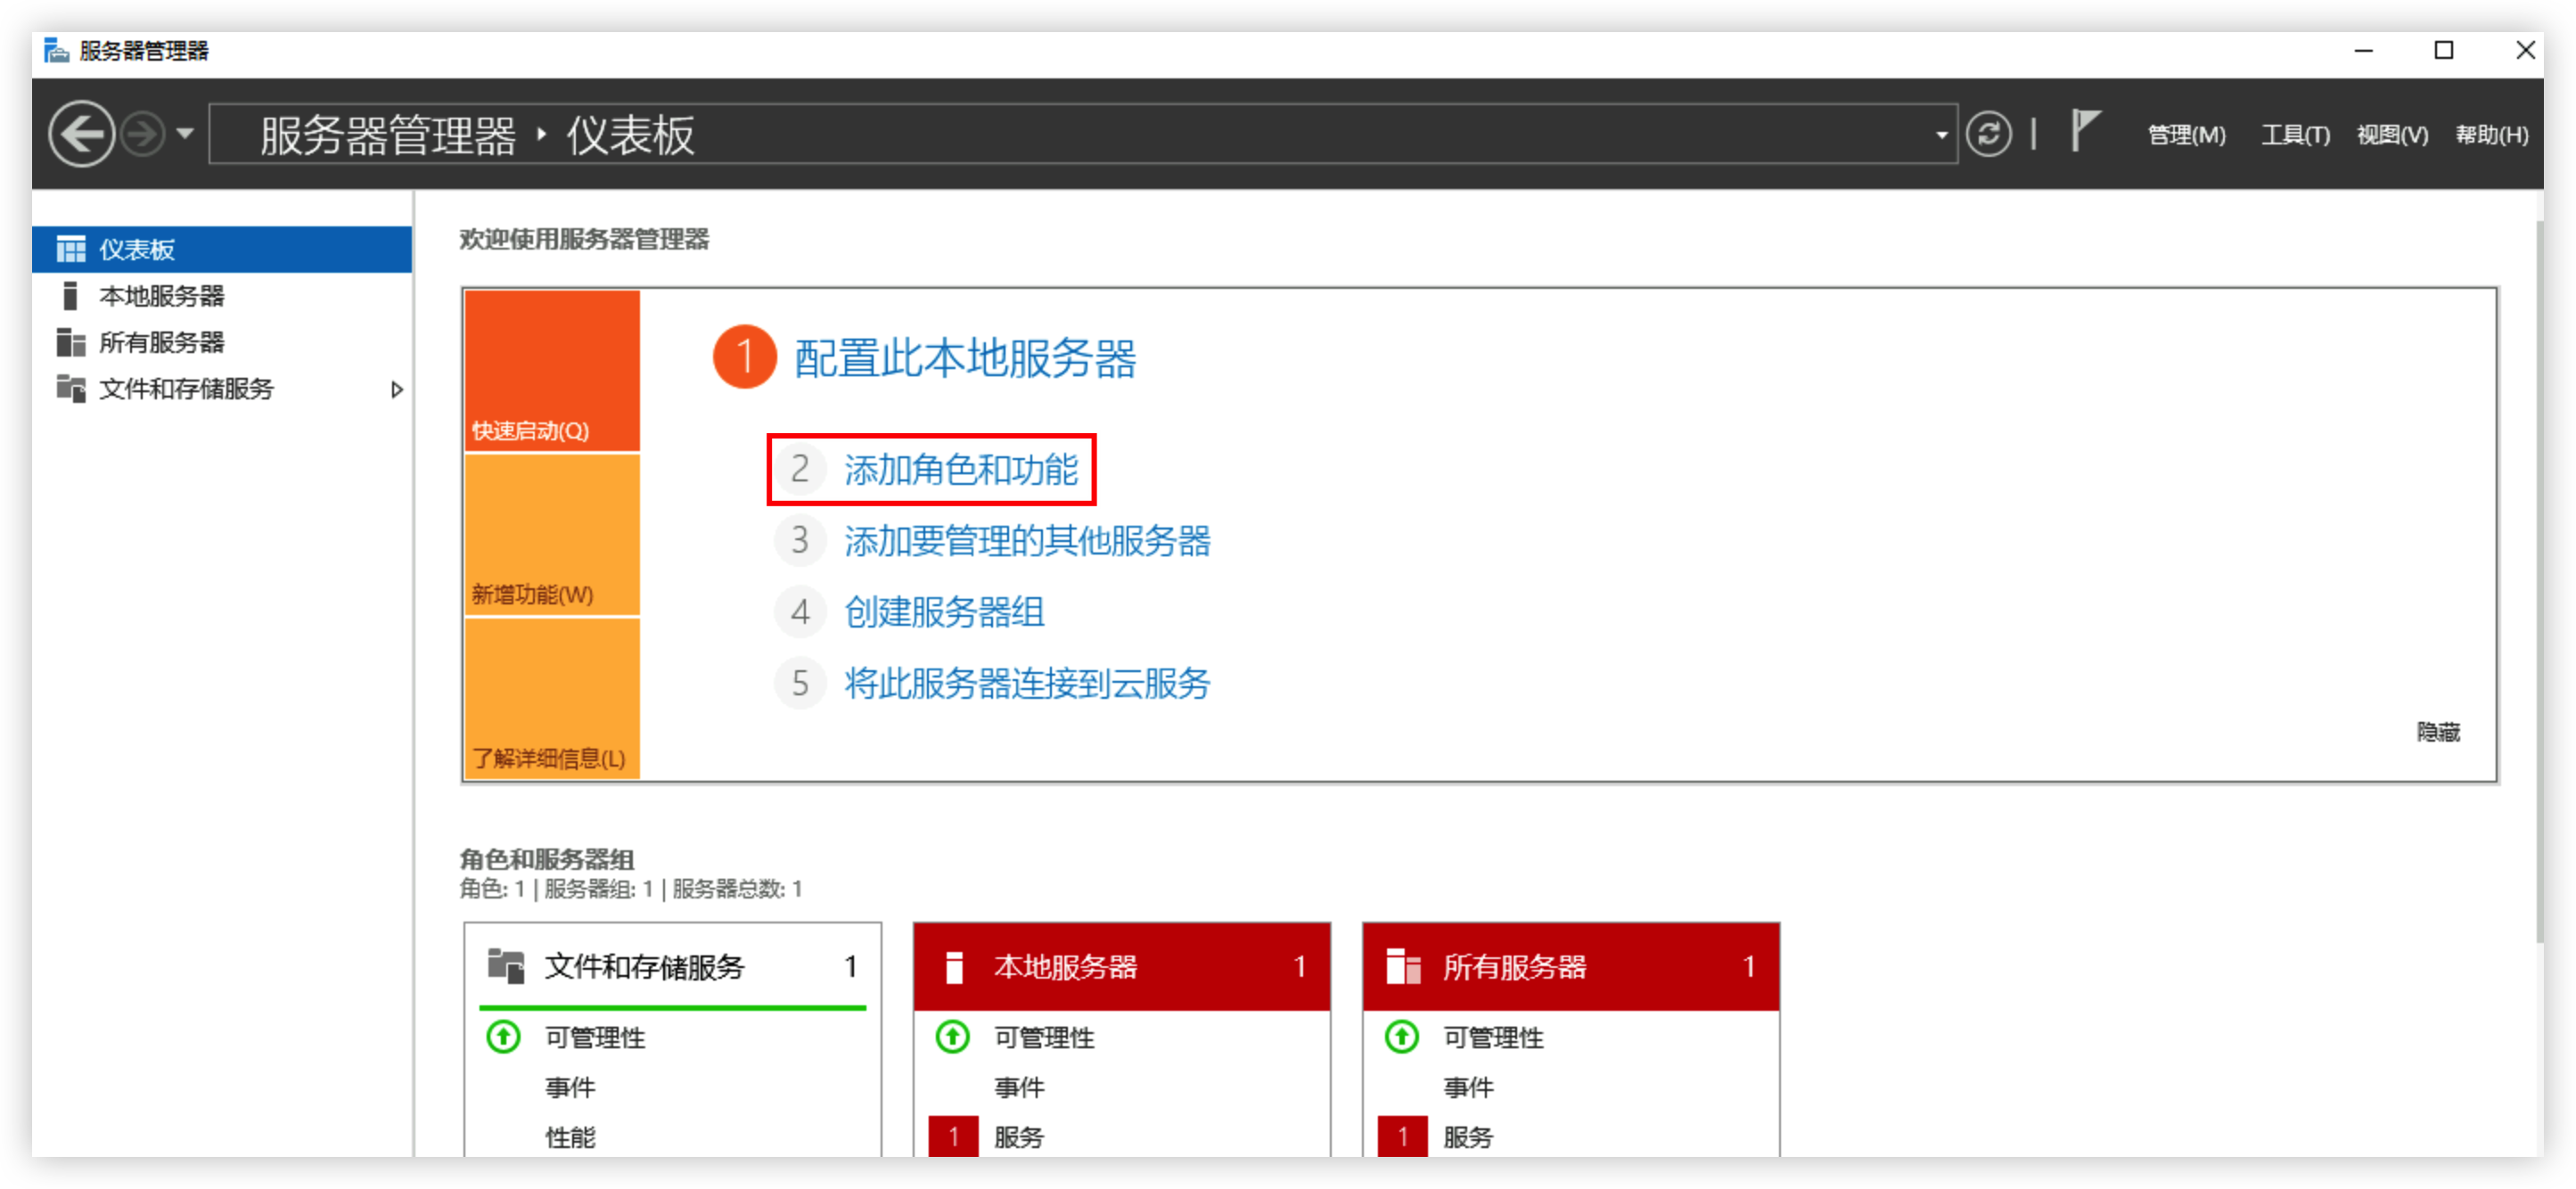
- 在“服务器管理器”窗口,单击“添加角色和功能”。
-
- 在弹出的“添加角色和功能向导”窗口中,单击“下一步”按钮,进入“选择安装类型”界面。
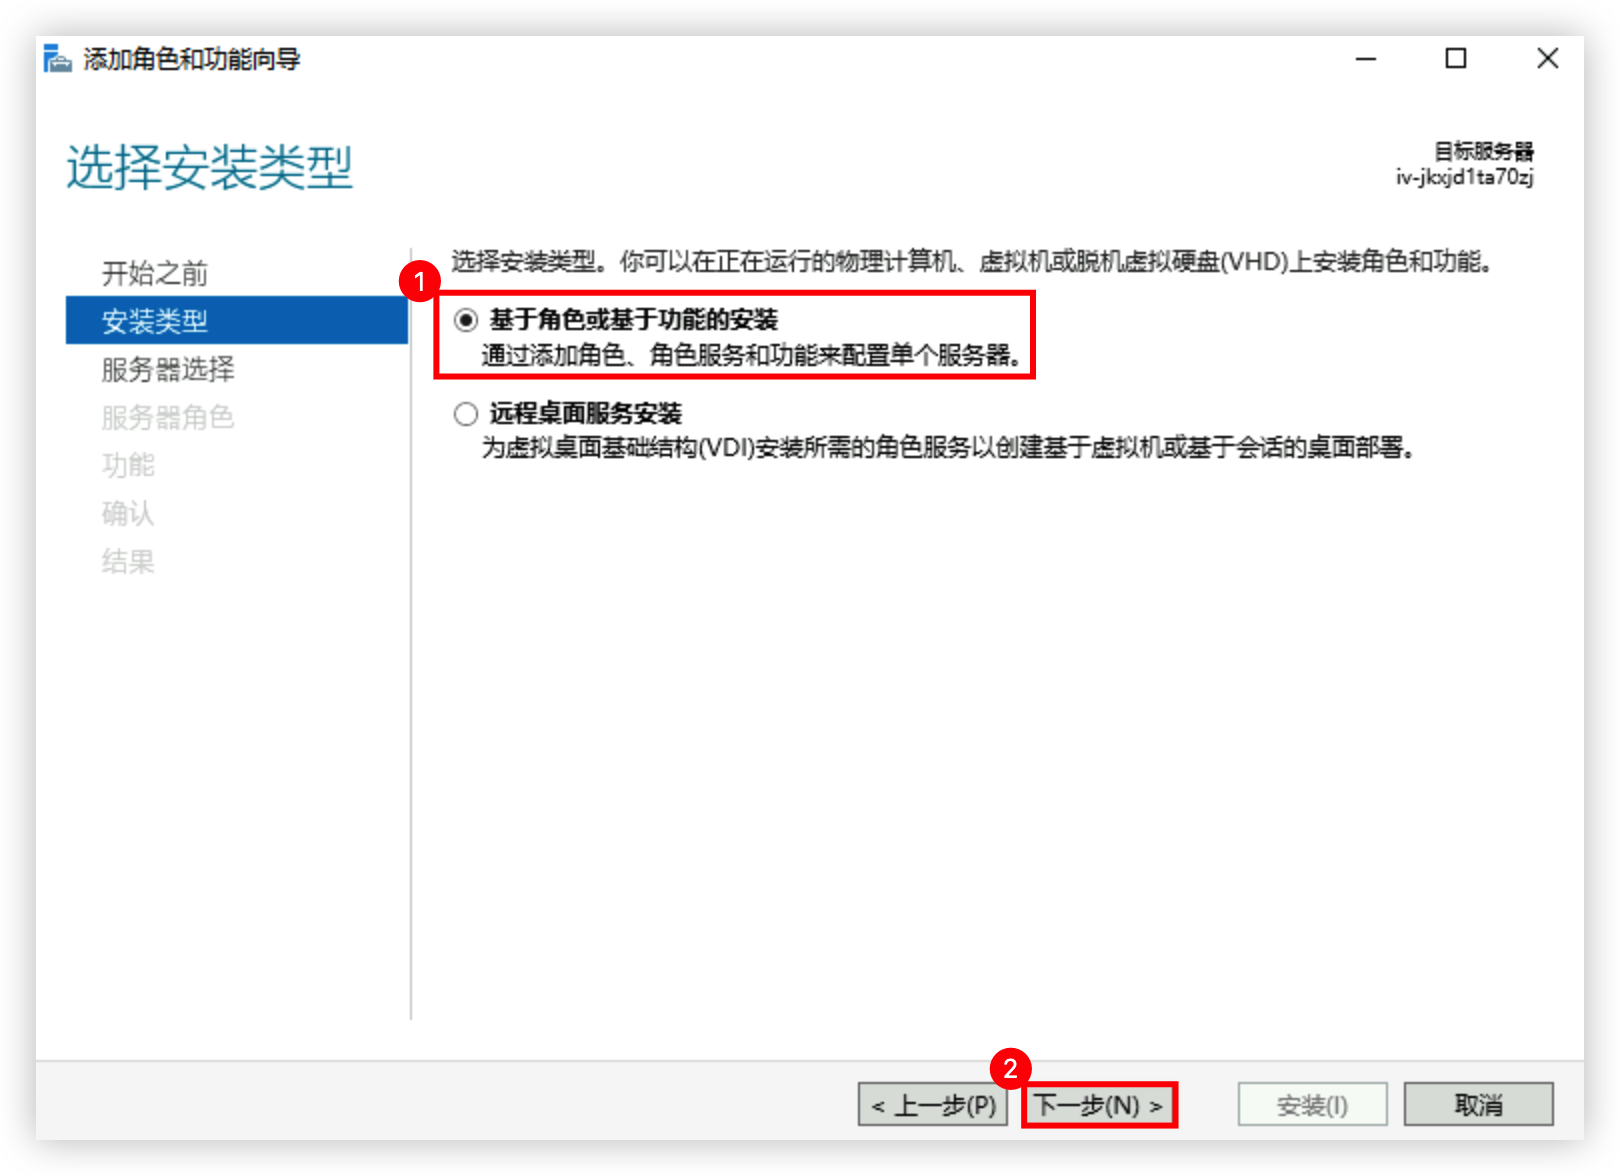
- 在“选择安装类型”界面中,选择“基于角色或基于功能的安装”,单击“下一步”按钮。
-
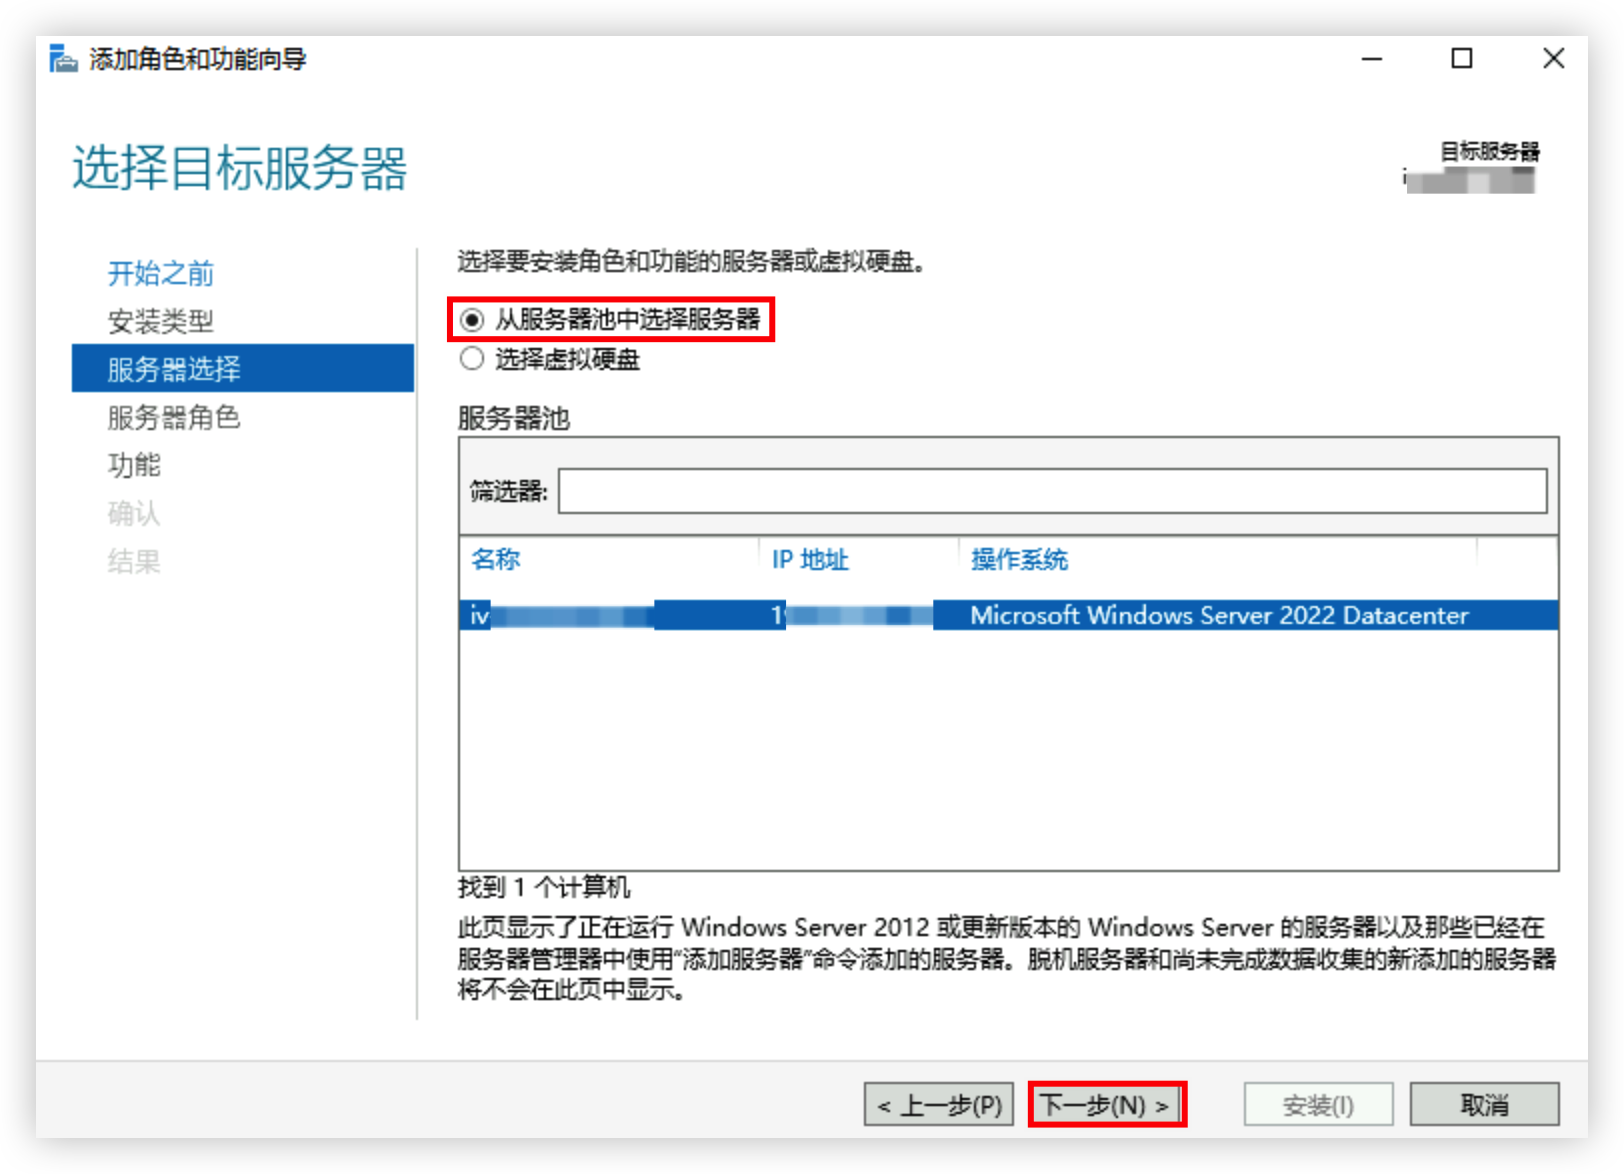
- 在“选择目标服务器”页面中,保持默认设置,单击“下一步”按钮。
-
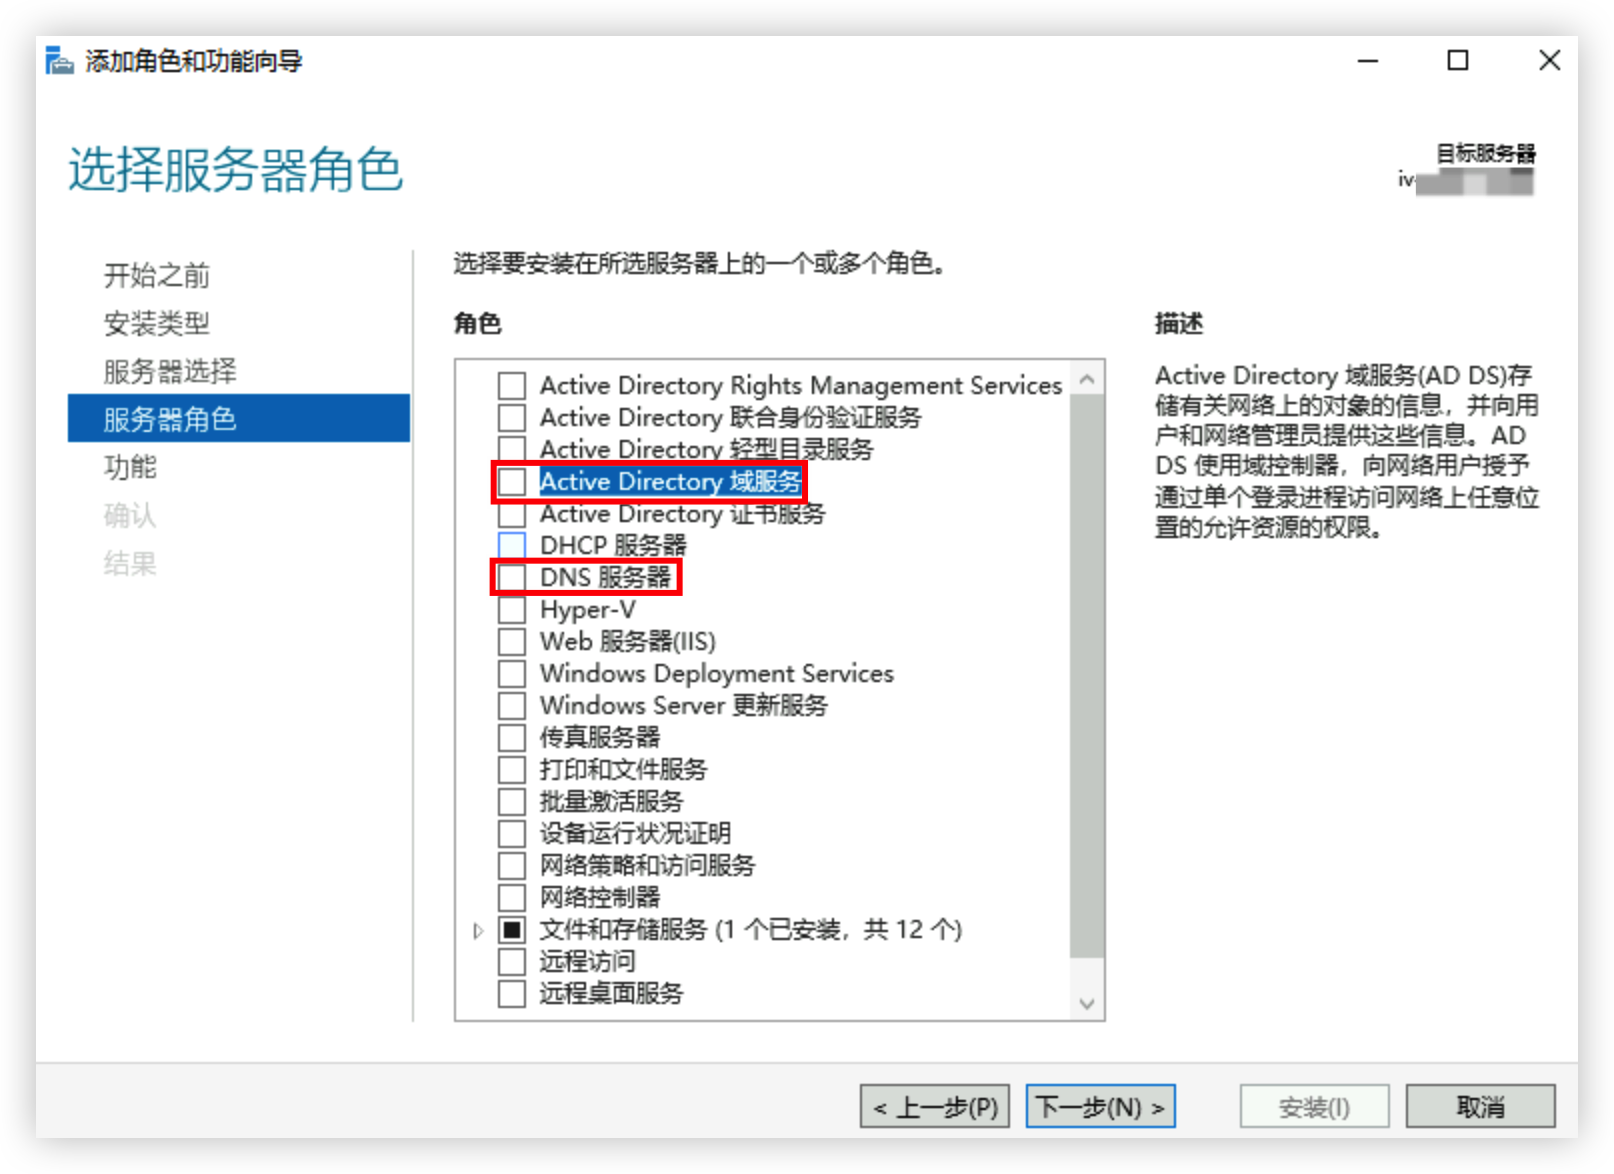
- 在“选择服务器角色”页面中,依次勾选“Active Directory 域服务”、“DNS 服务器”。
-
- 在“确认安装所选内容”页面中,单击“安装”按钮,进入安装流程。
-
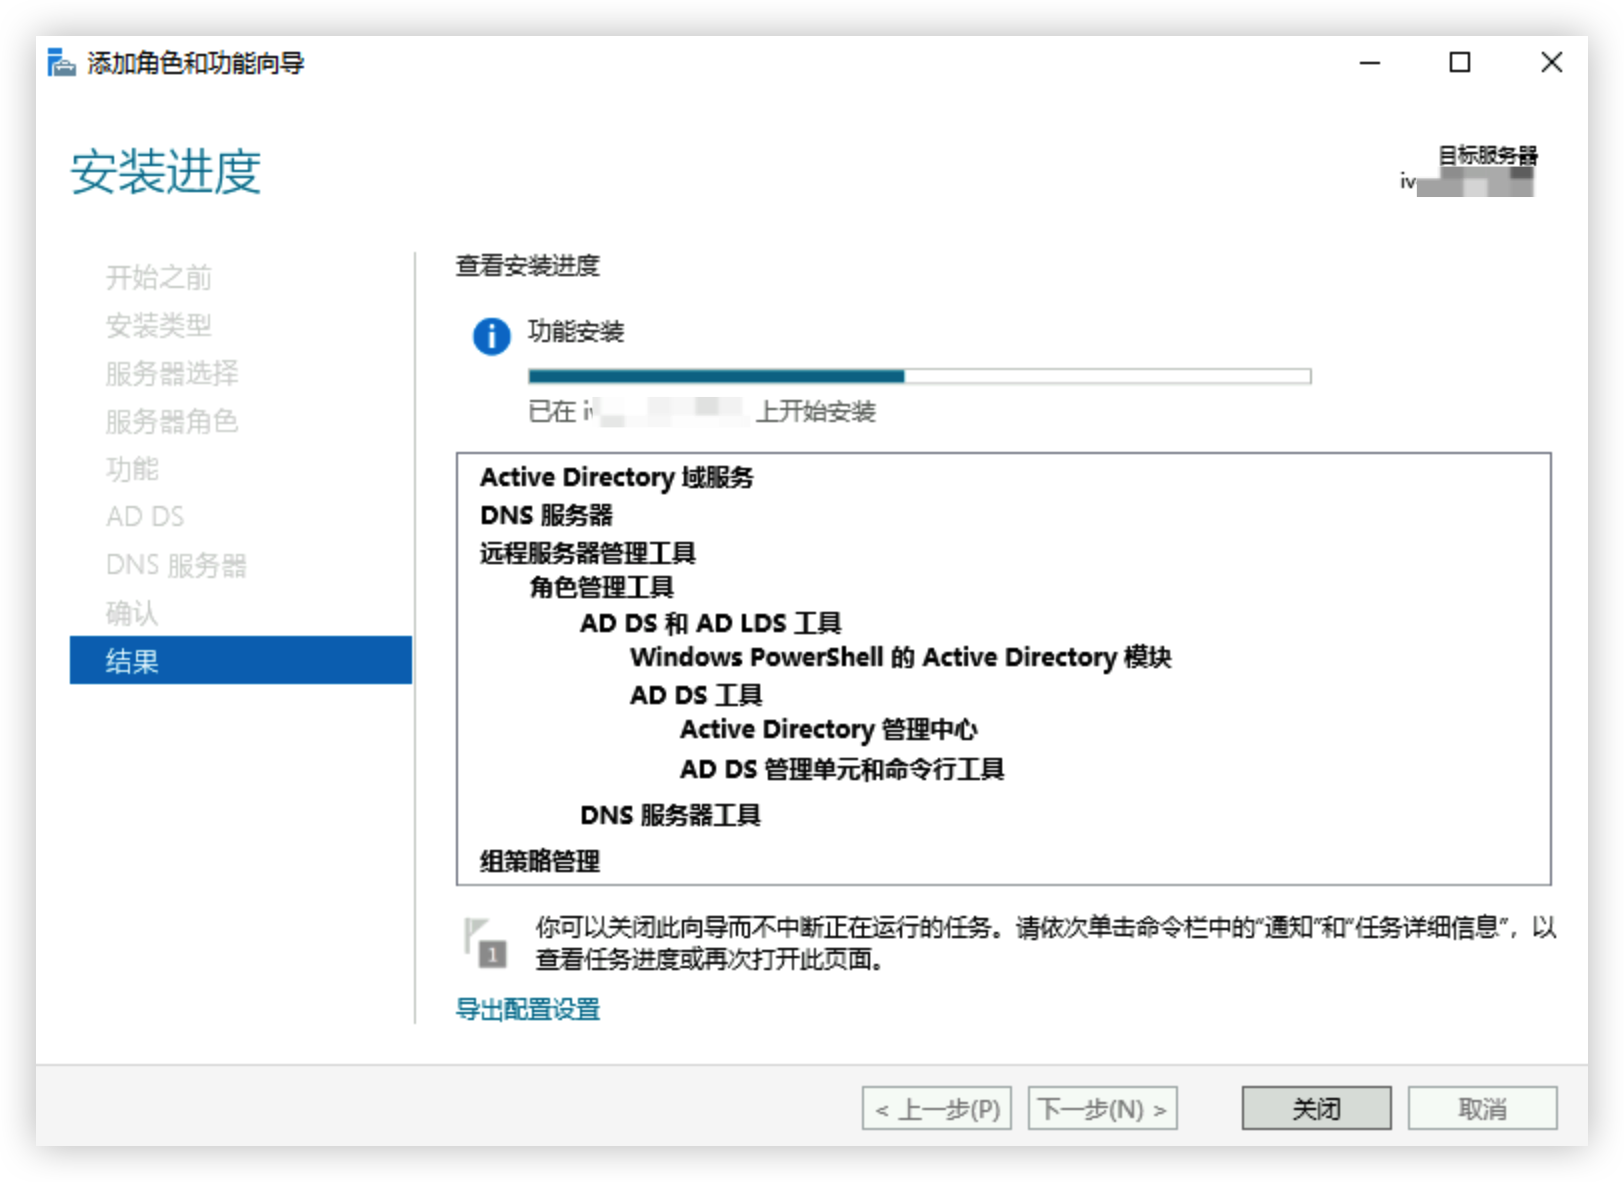
- 完成安装后,单击“关闭”按钮,关闭对话框。
-
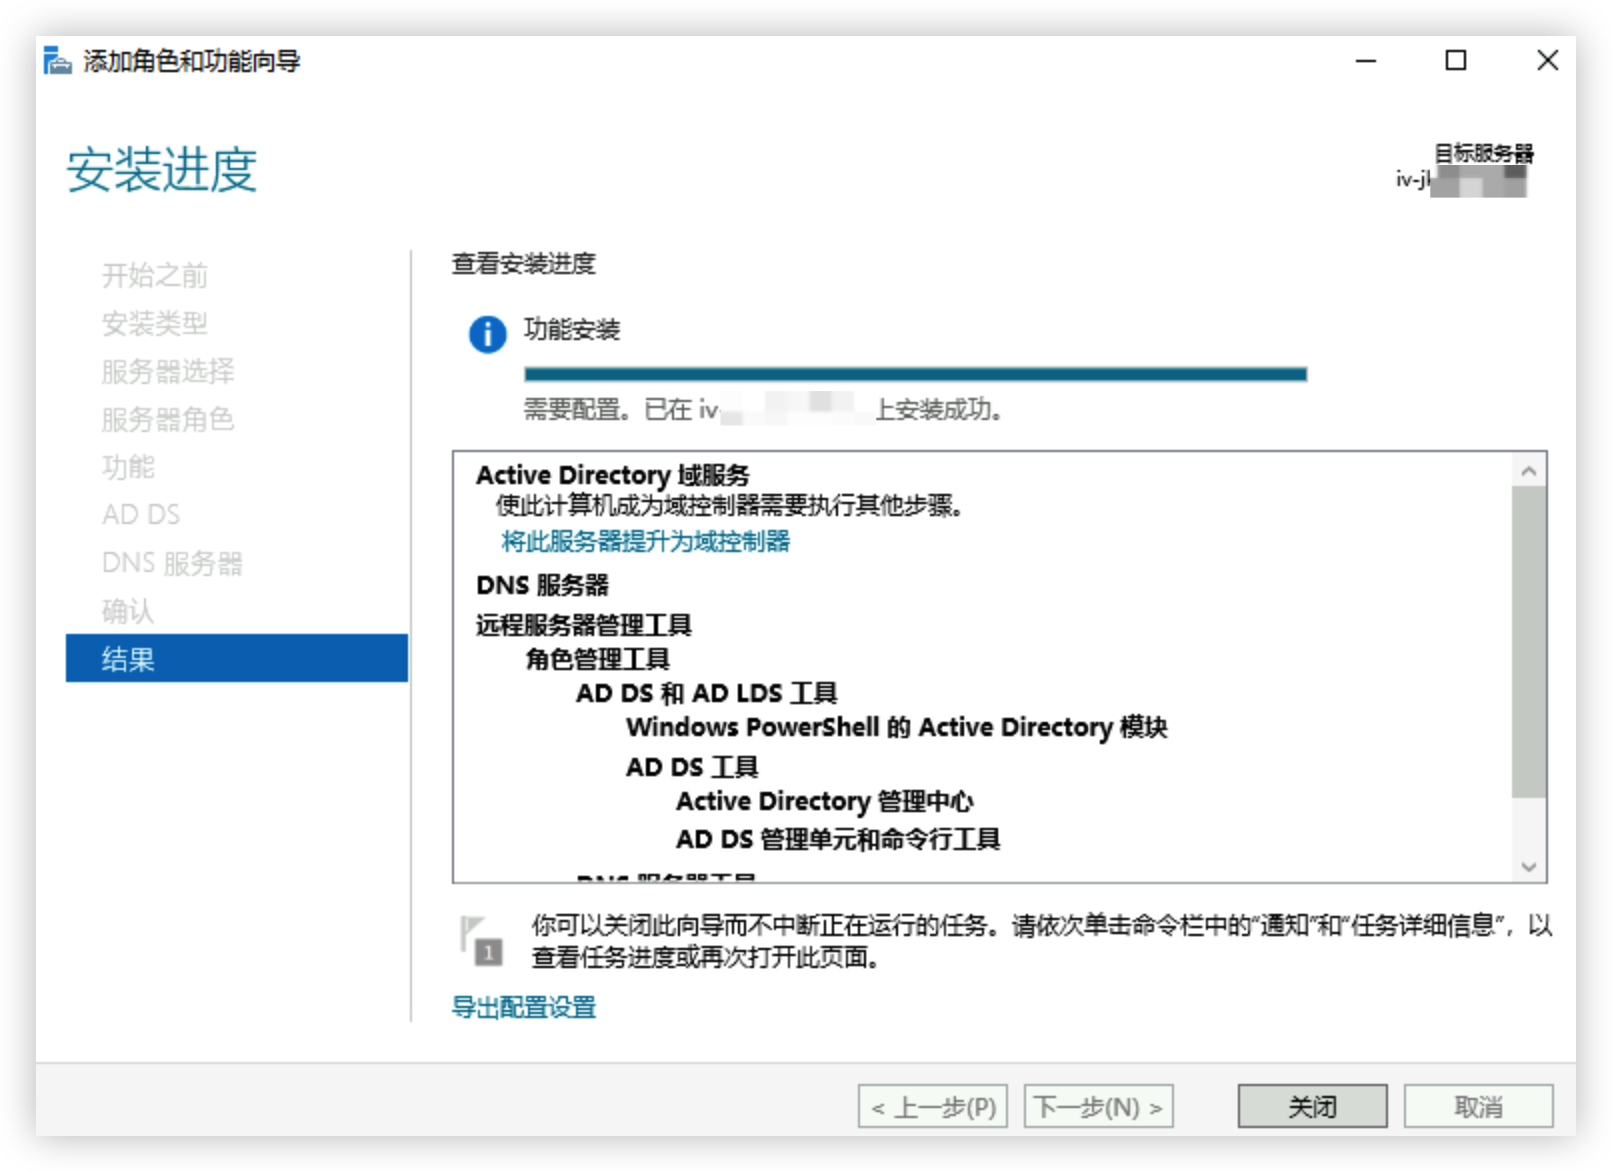
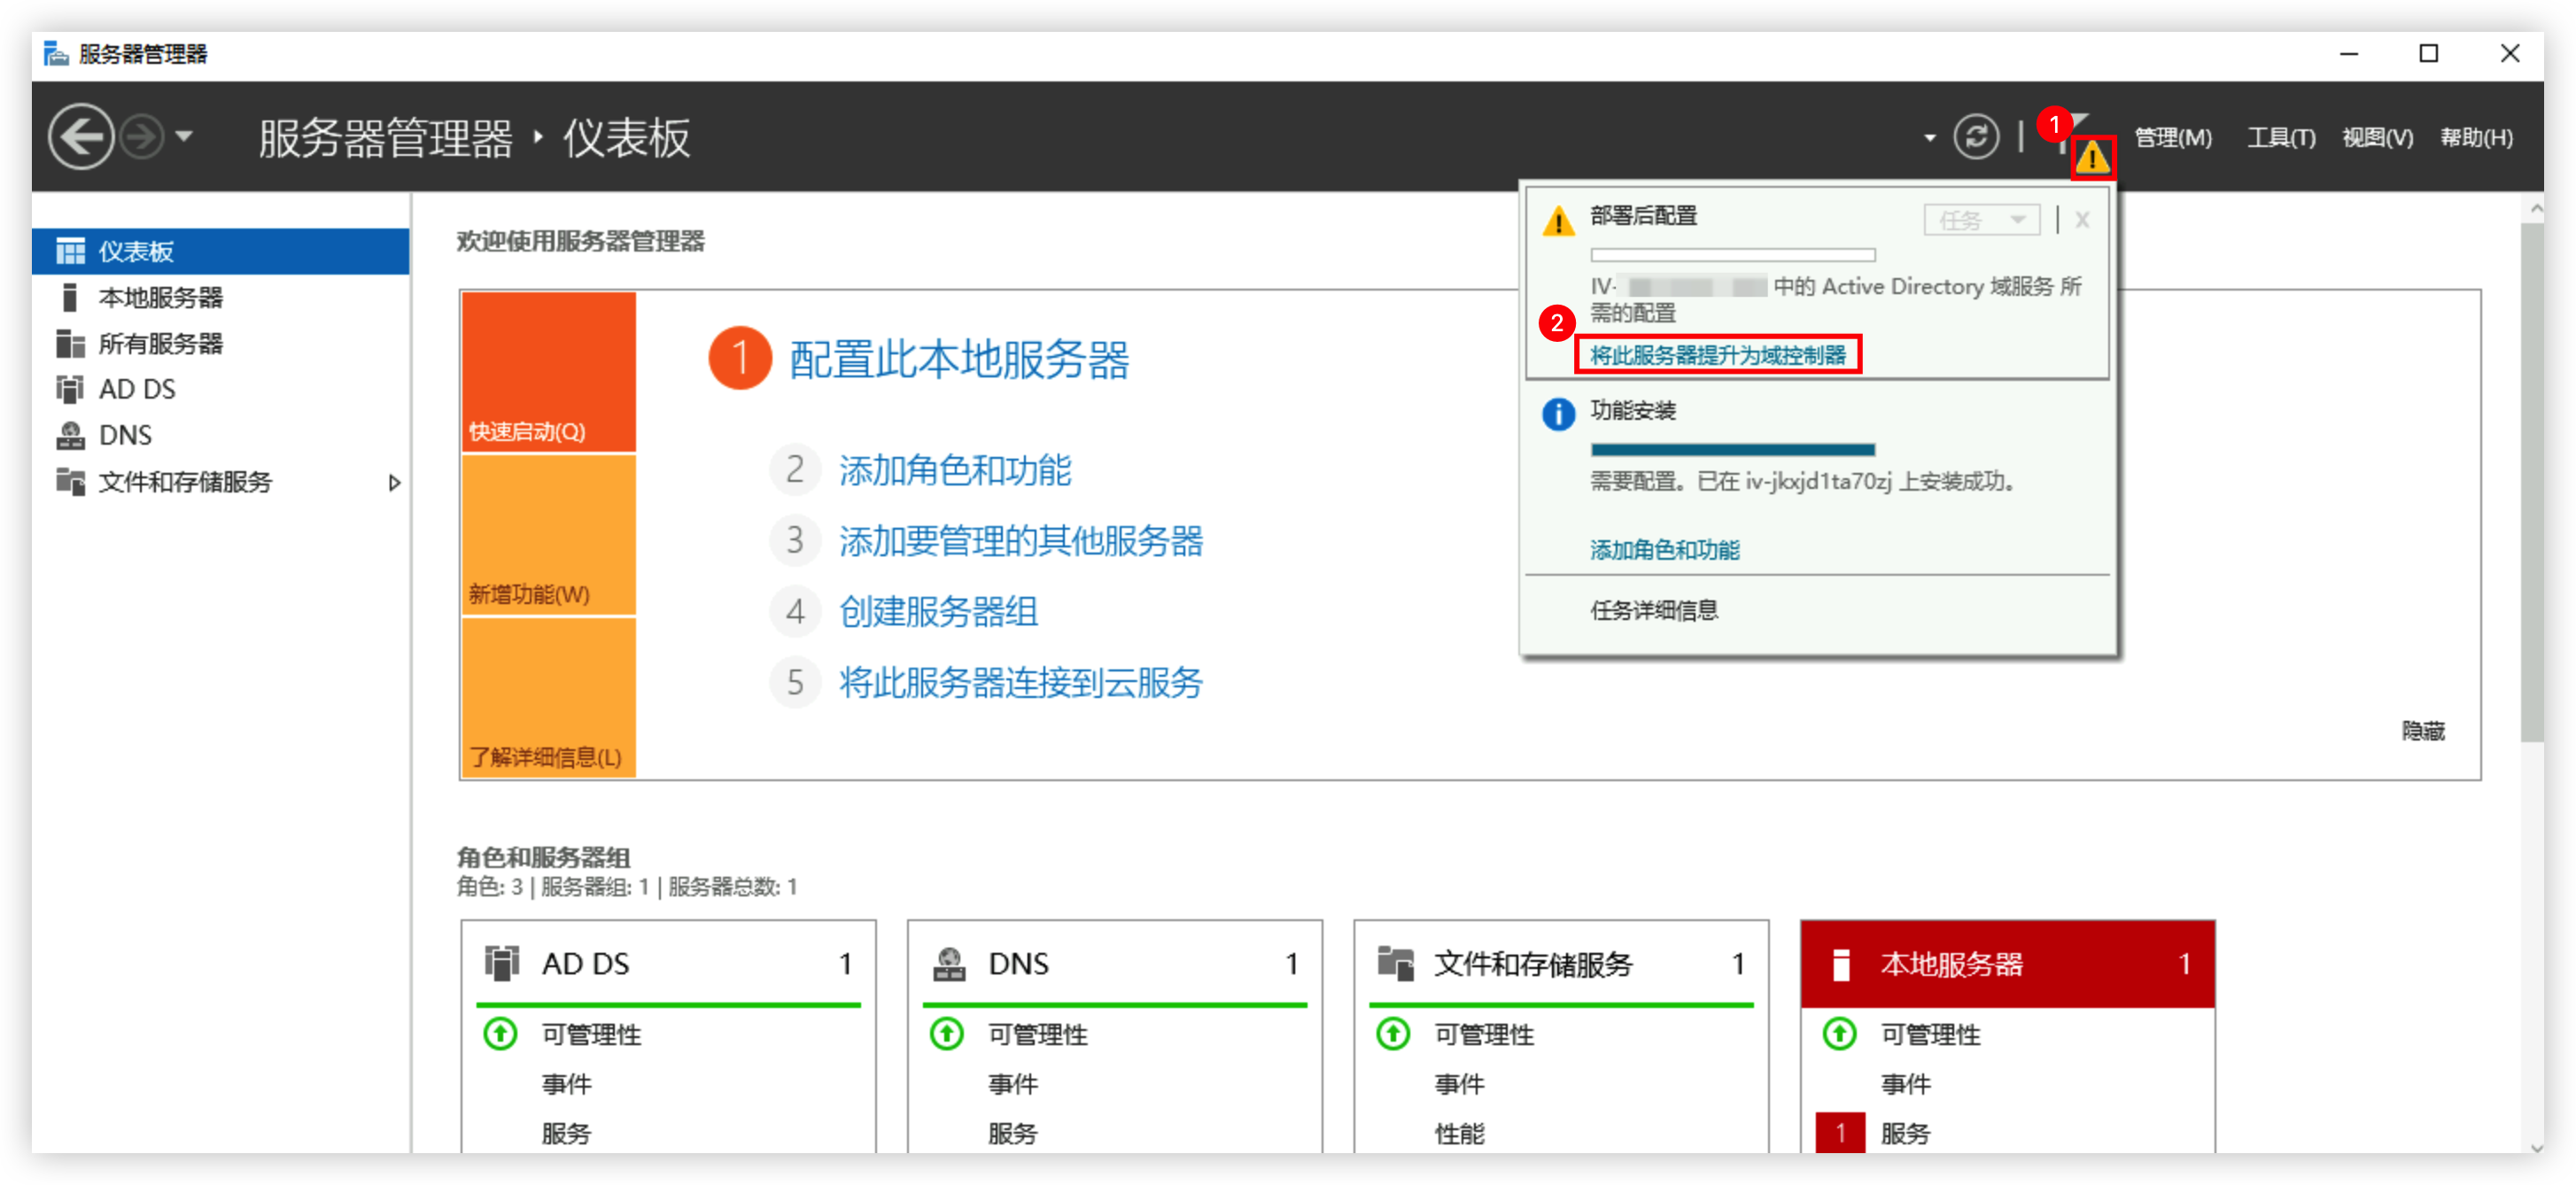
- 在“服务器管理器”页面,单击右上角三角图标,在弹出窗口中单击“将此服务器提升为域控制器”。
-
- 在AD域服务“部署配置”页面。
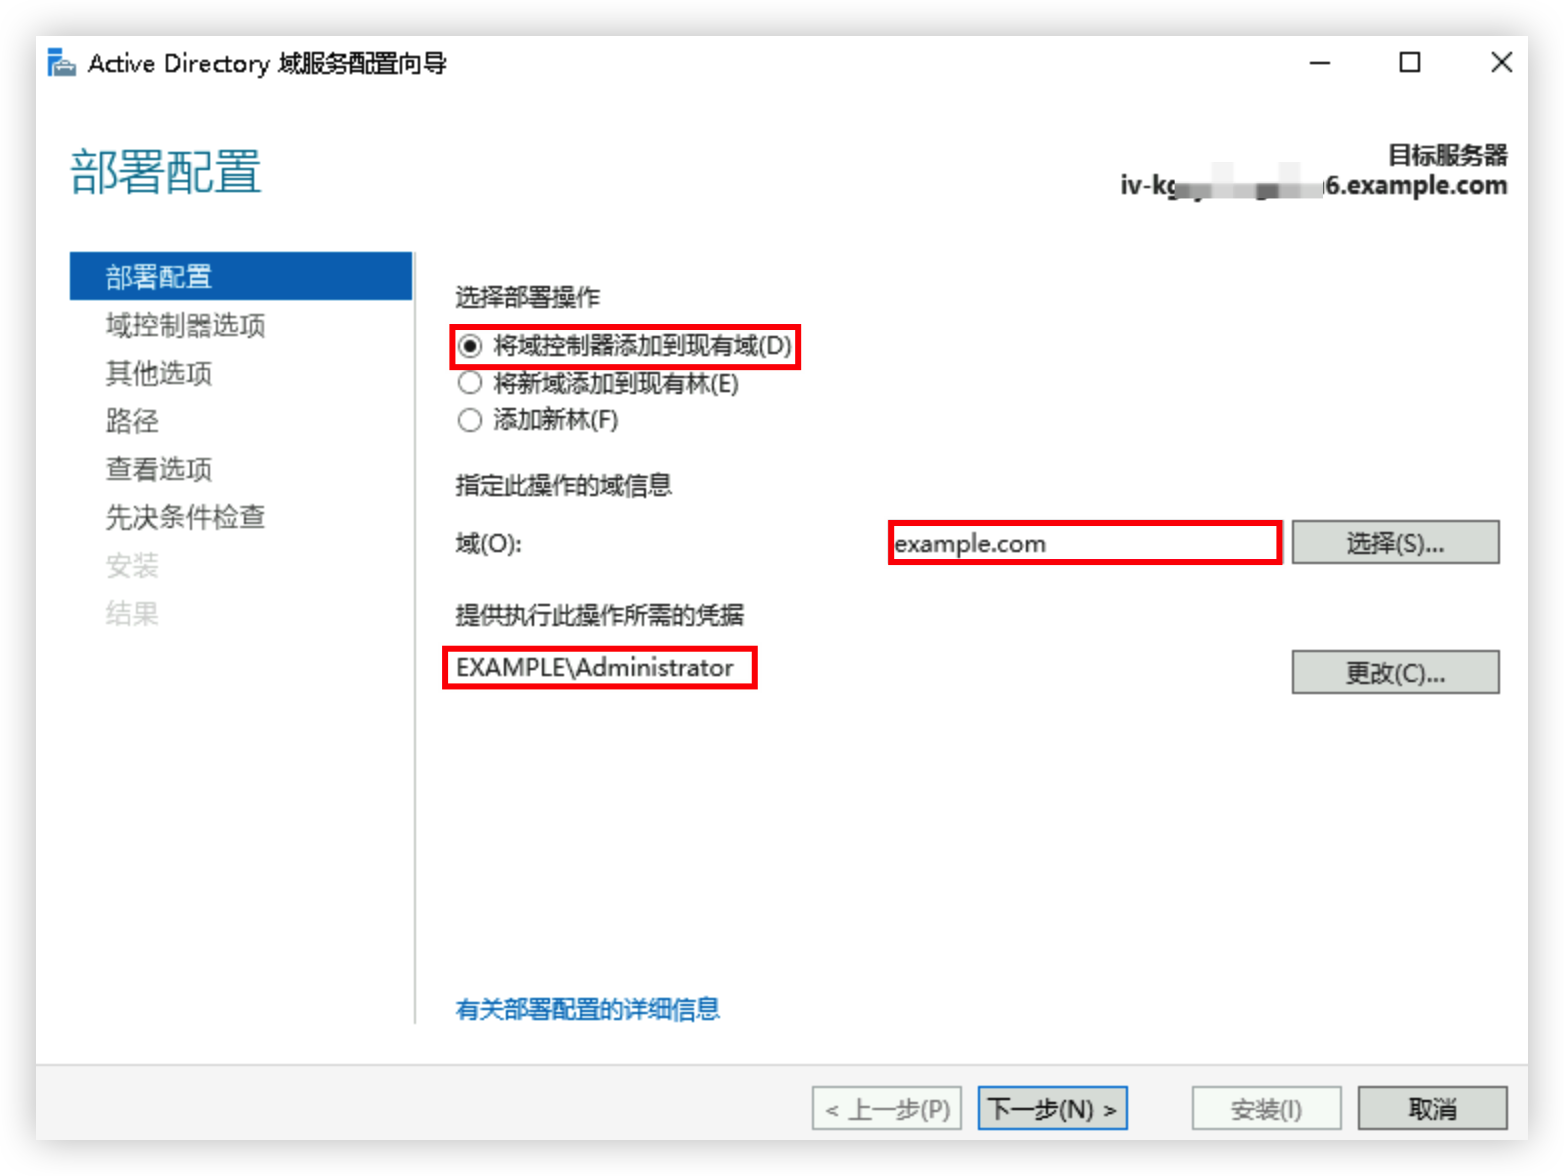
- 选择“将域控制器添加到现有域”。
- 填写域名(本文以加入example.com域为例)。
-
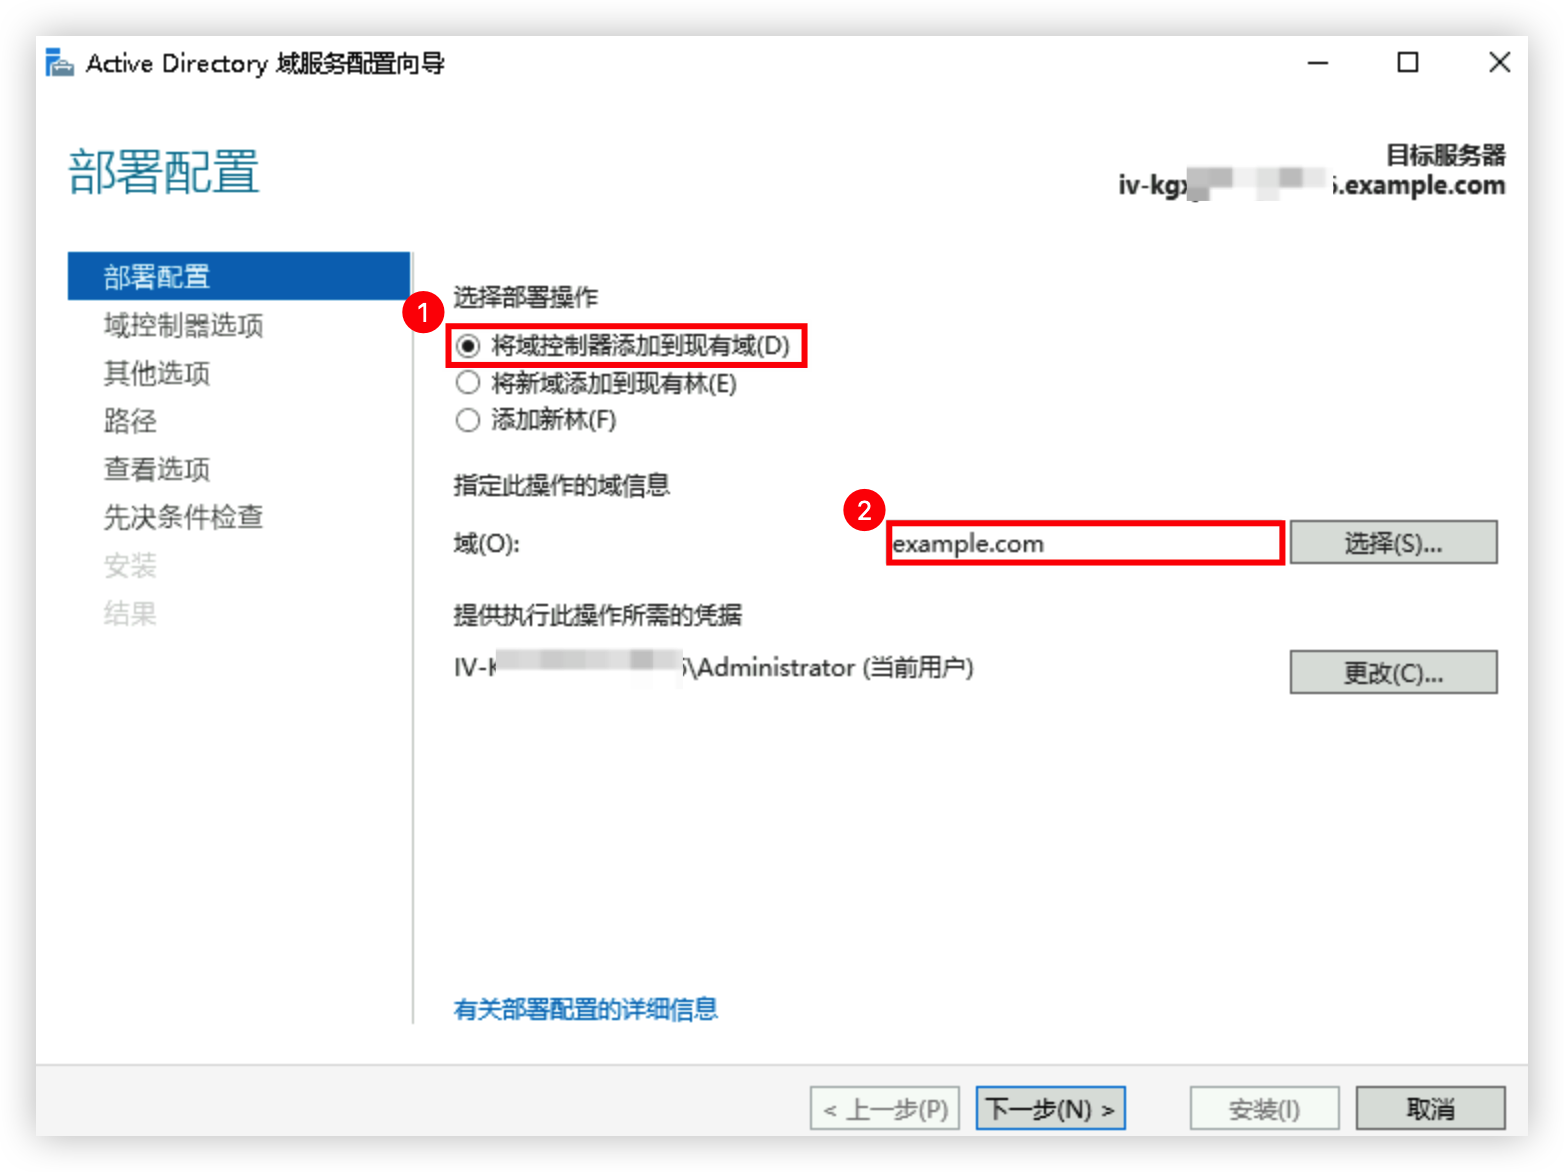
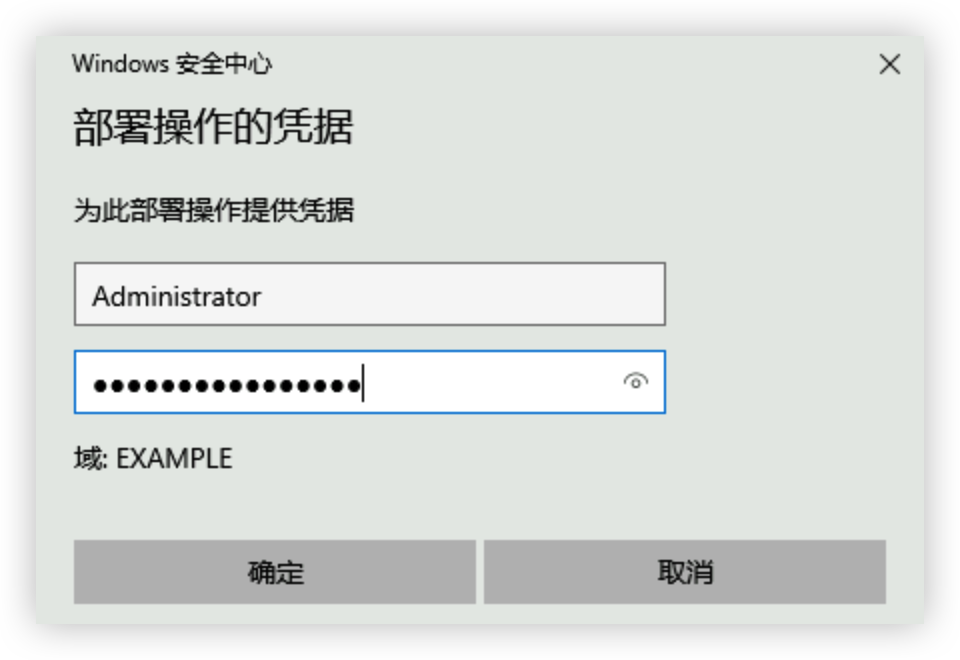
- 单击“提供此操作所需的凭据”右侧“更改”按钮,在弹窗中输入有权加入该域的用户名及登录密码。
-
- 单击“下一步”按钮。
-
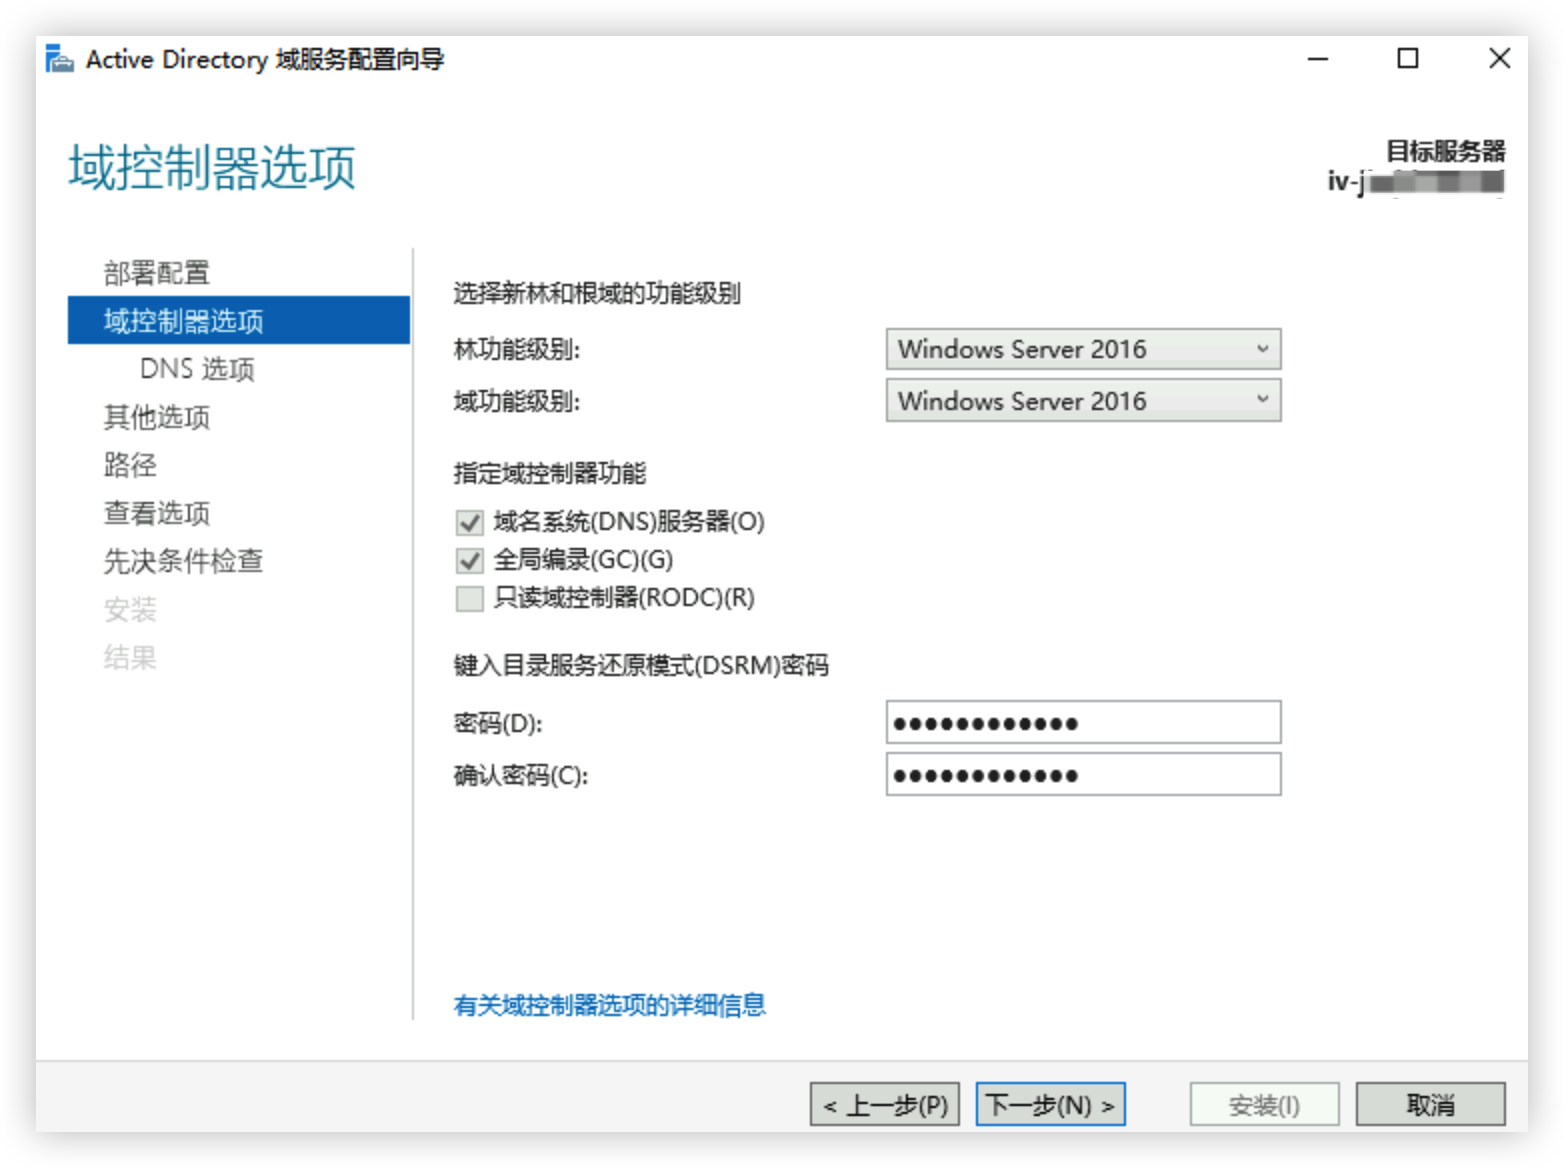
- 在“域控制器选项”页面,设置目录服务还原模式密码,单击“下一步”按钮。
-
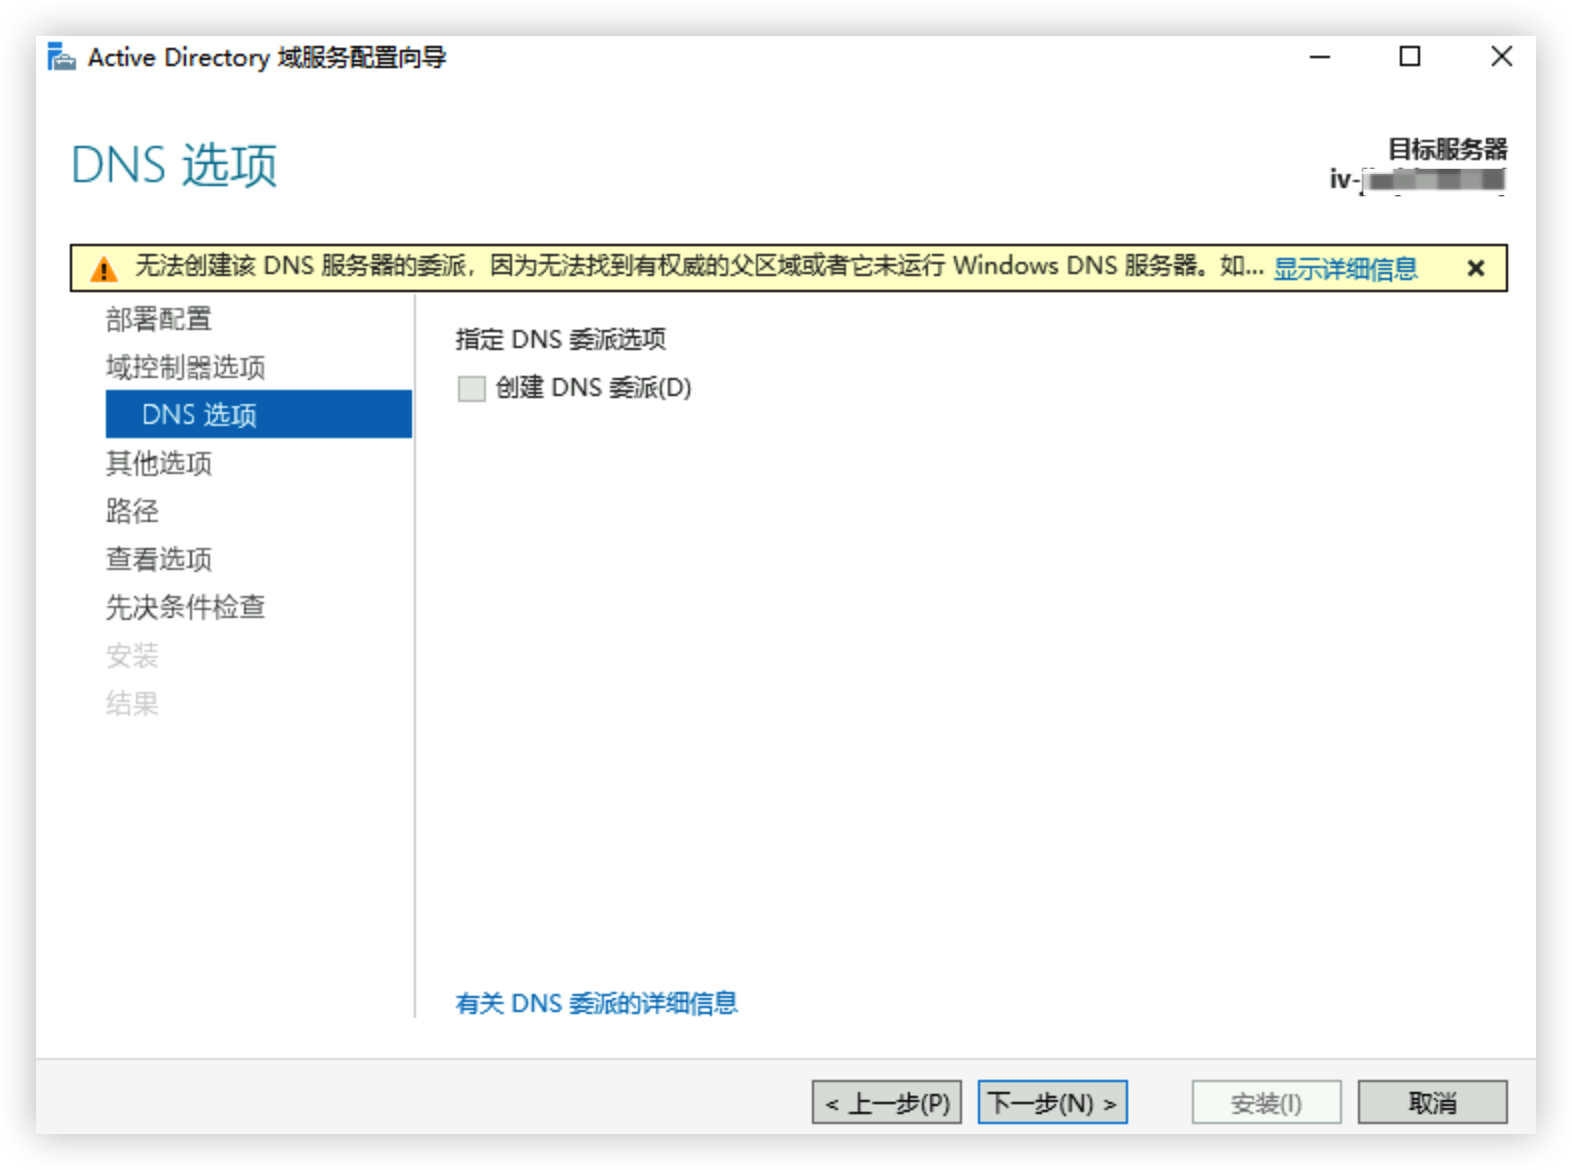
- 在“DNS选项”页面,单击“下一步”按钮。
-
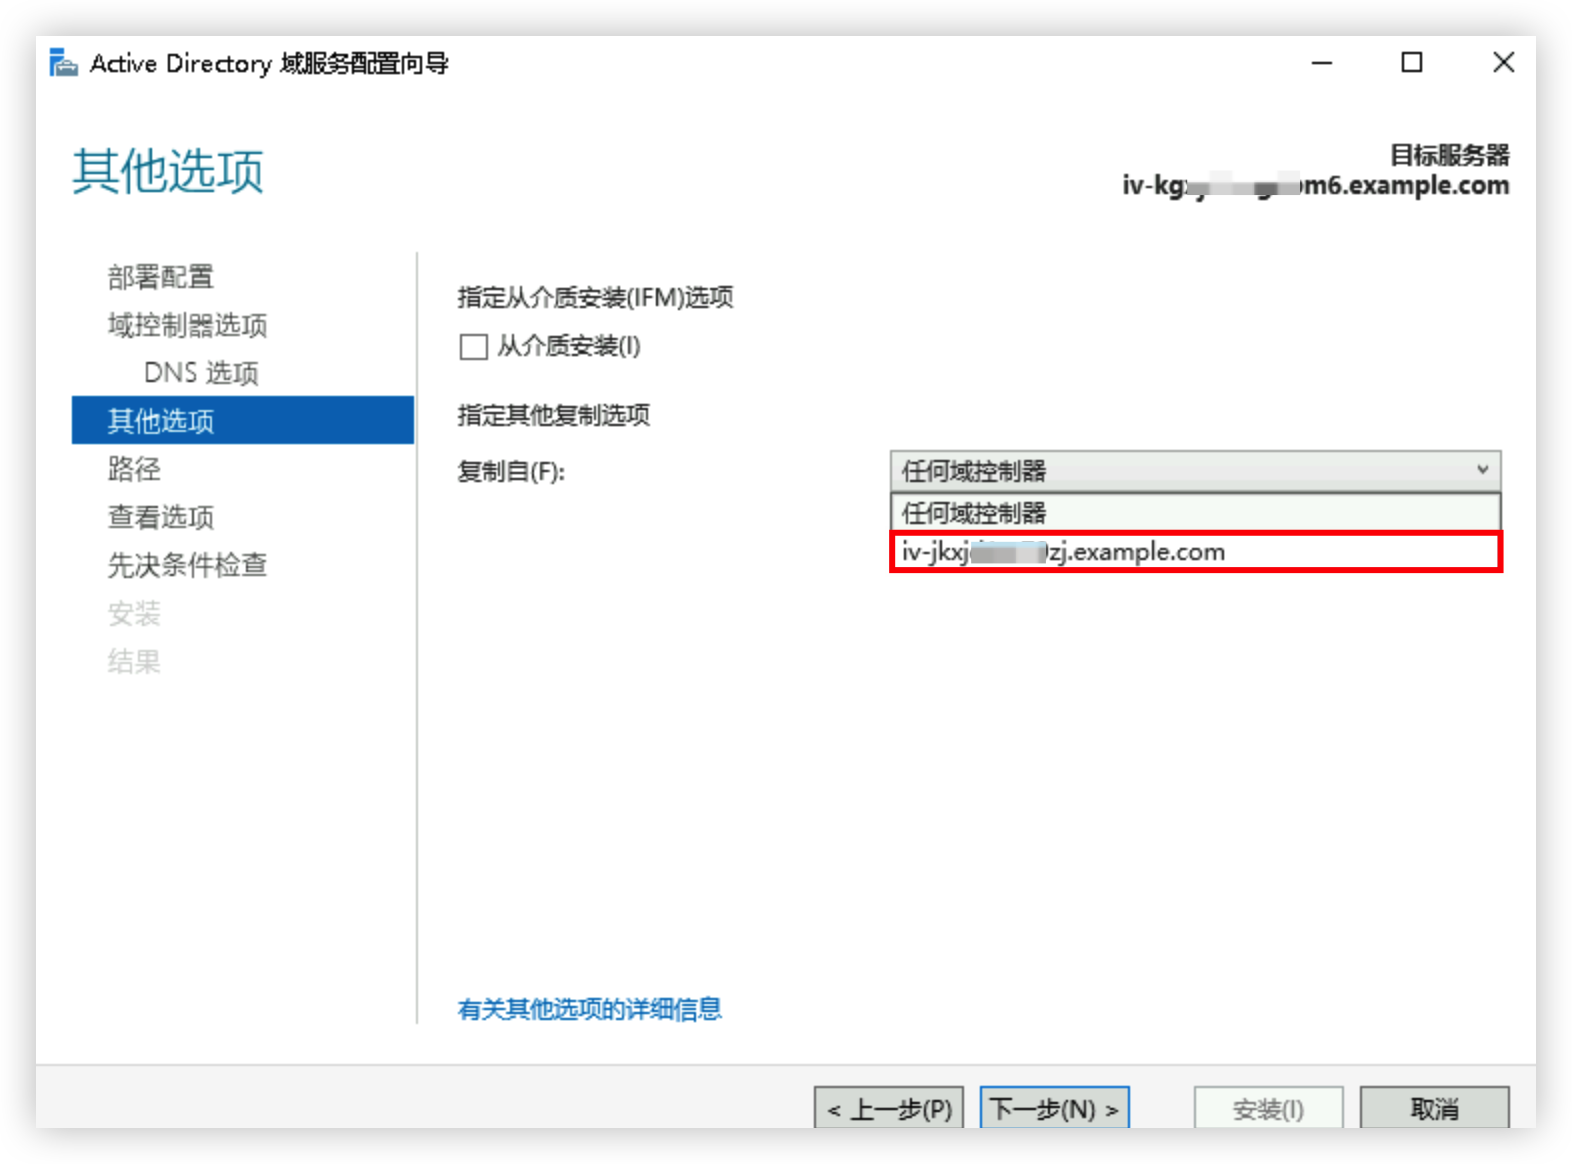
- 在“其他选项”页面中,单击“指定其他复制选项”的“复制自”下拉选项,并选择主域控制器,单击“下一步”按钮。
-
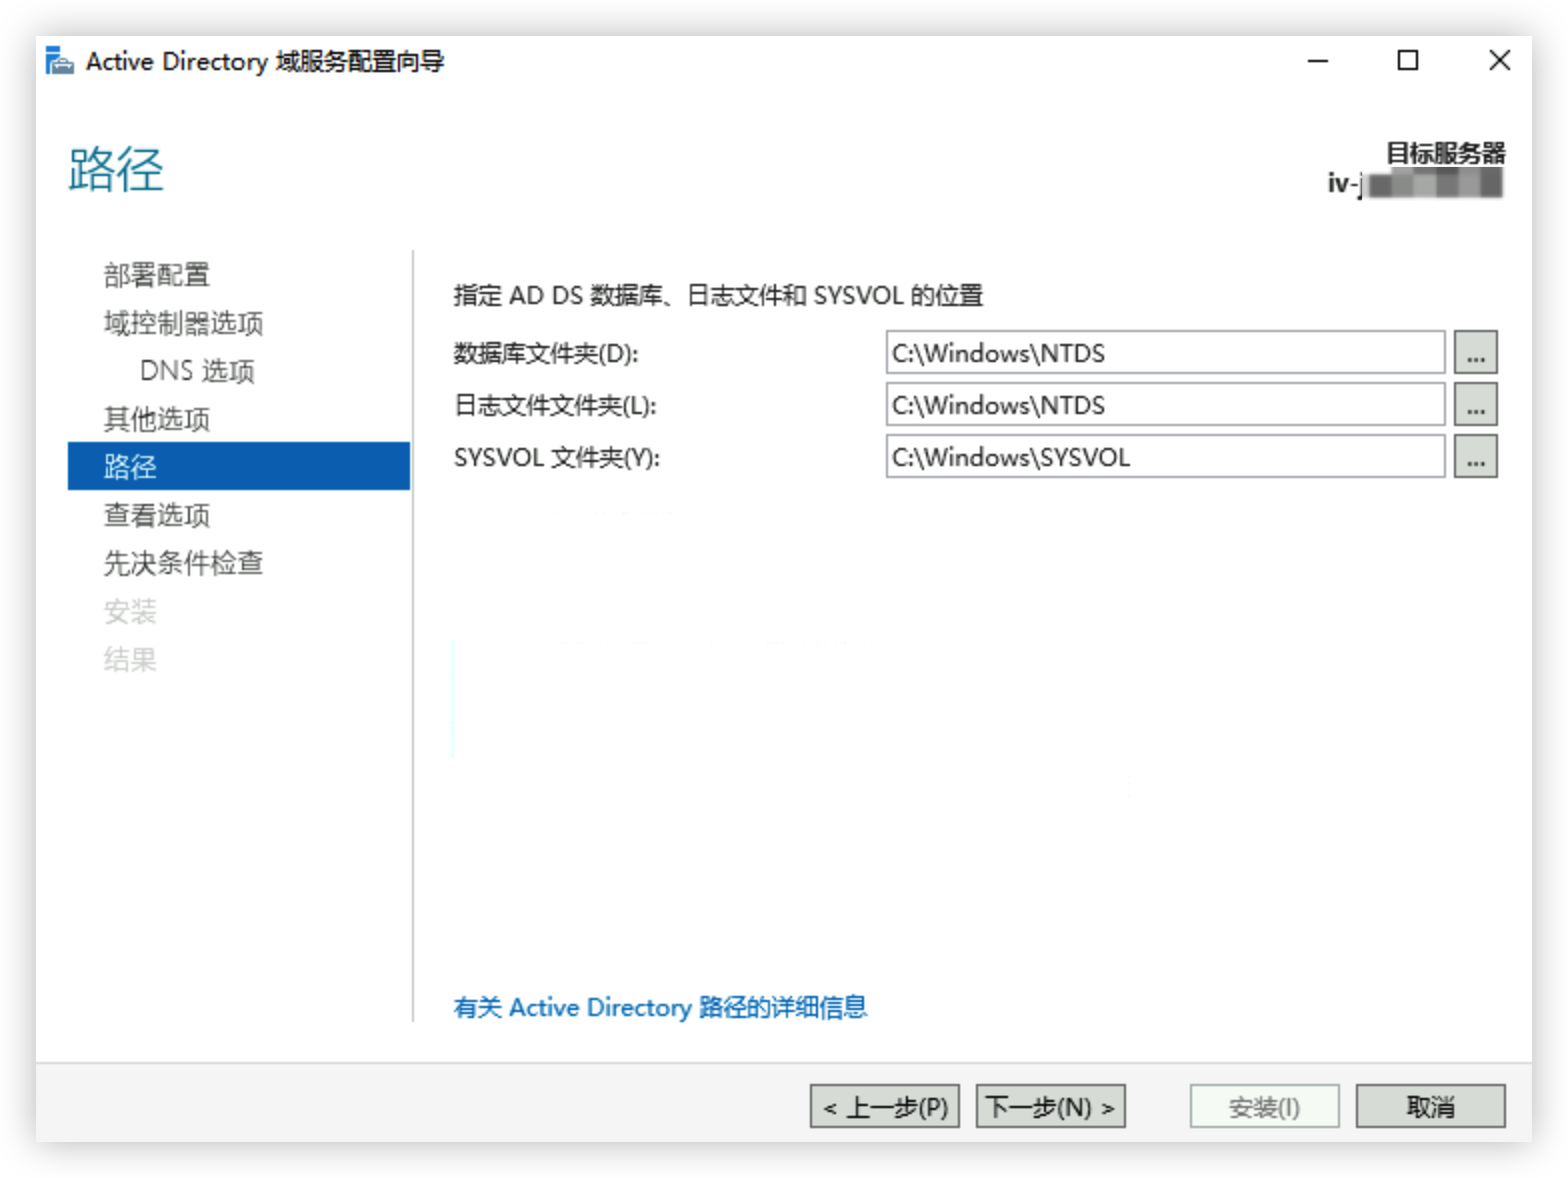
- 设置AD数据存放路径,本文以保持默认配置为例,单击“下一步”按钮。
-
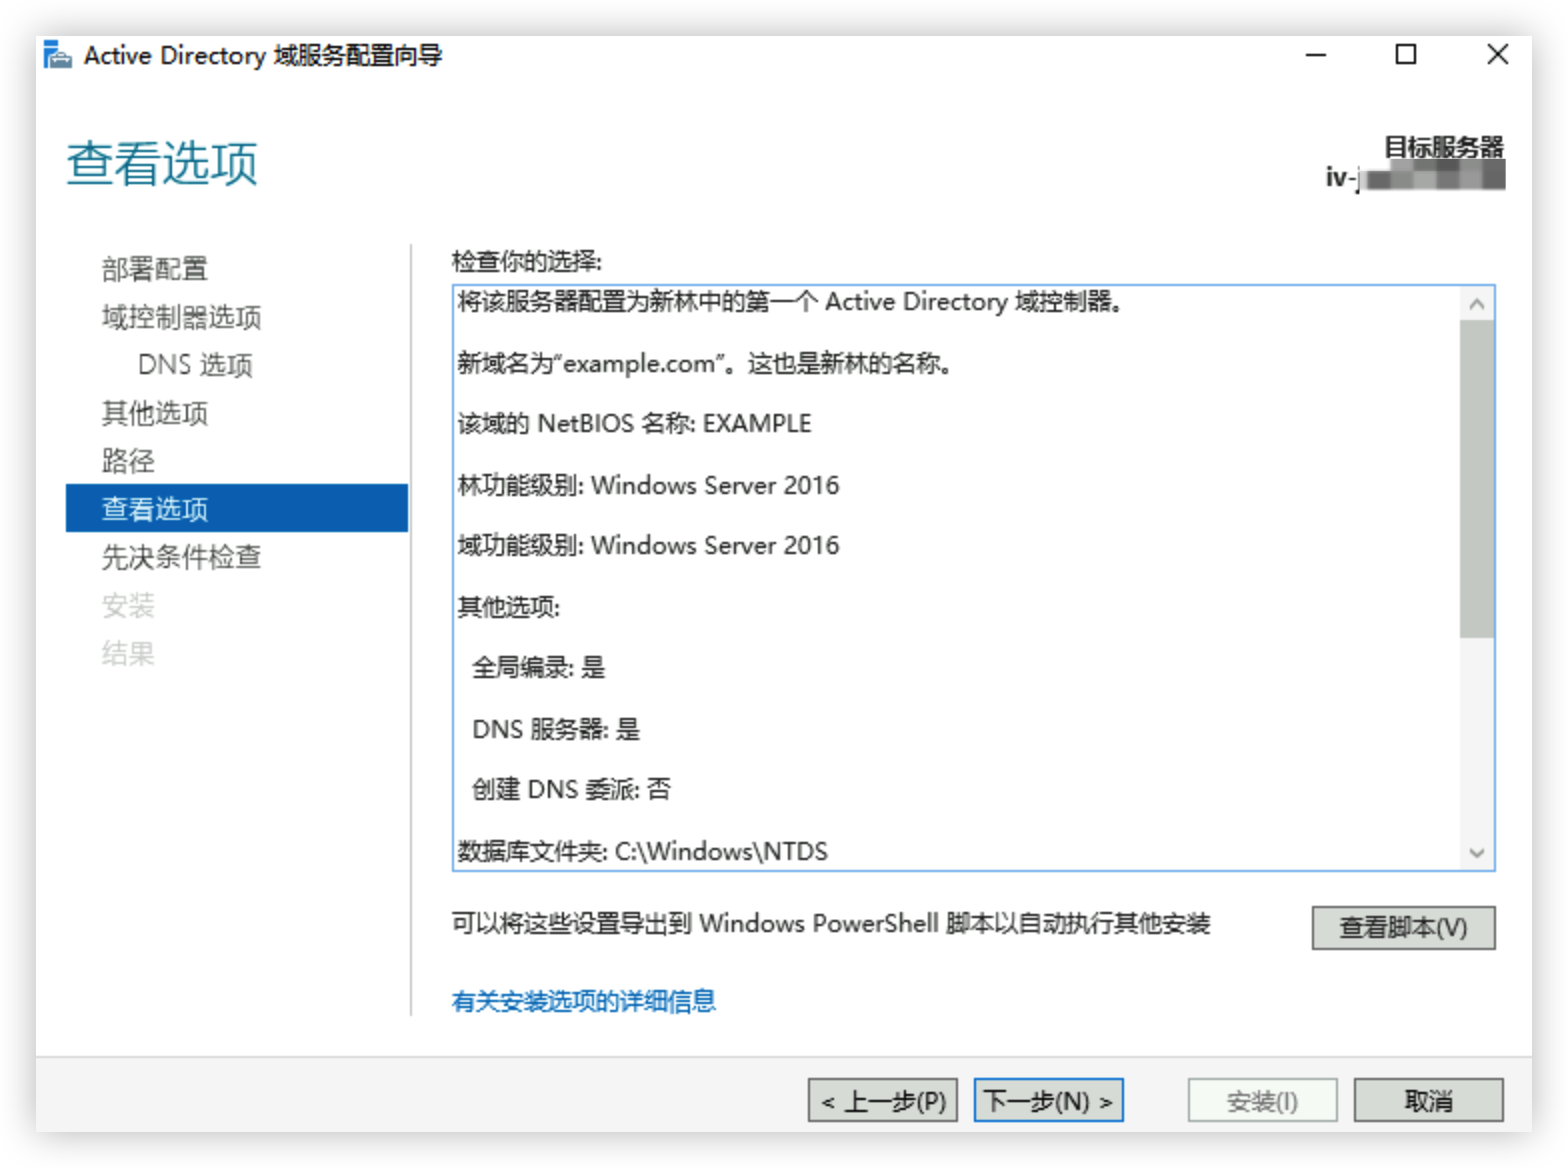
- 在“查看选项”页面,确认配置信息,单击“下一步”按钮。
-
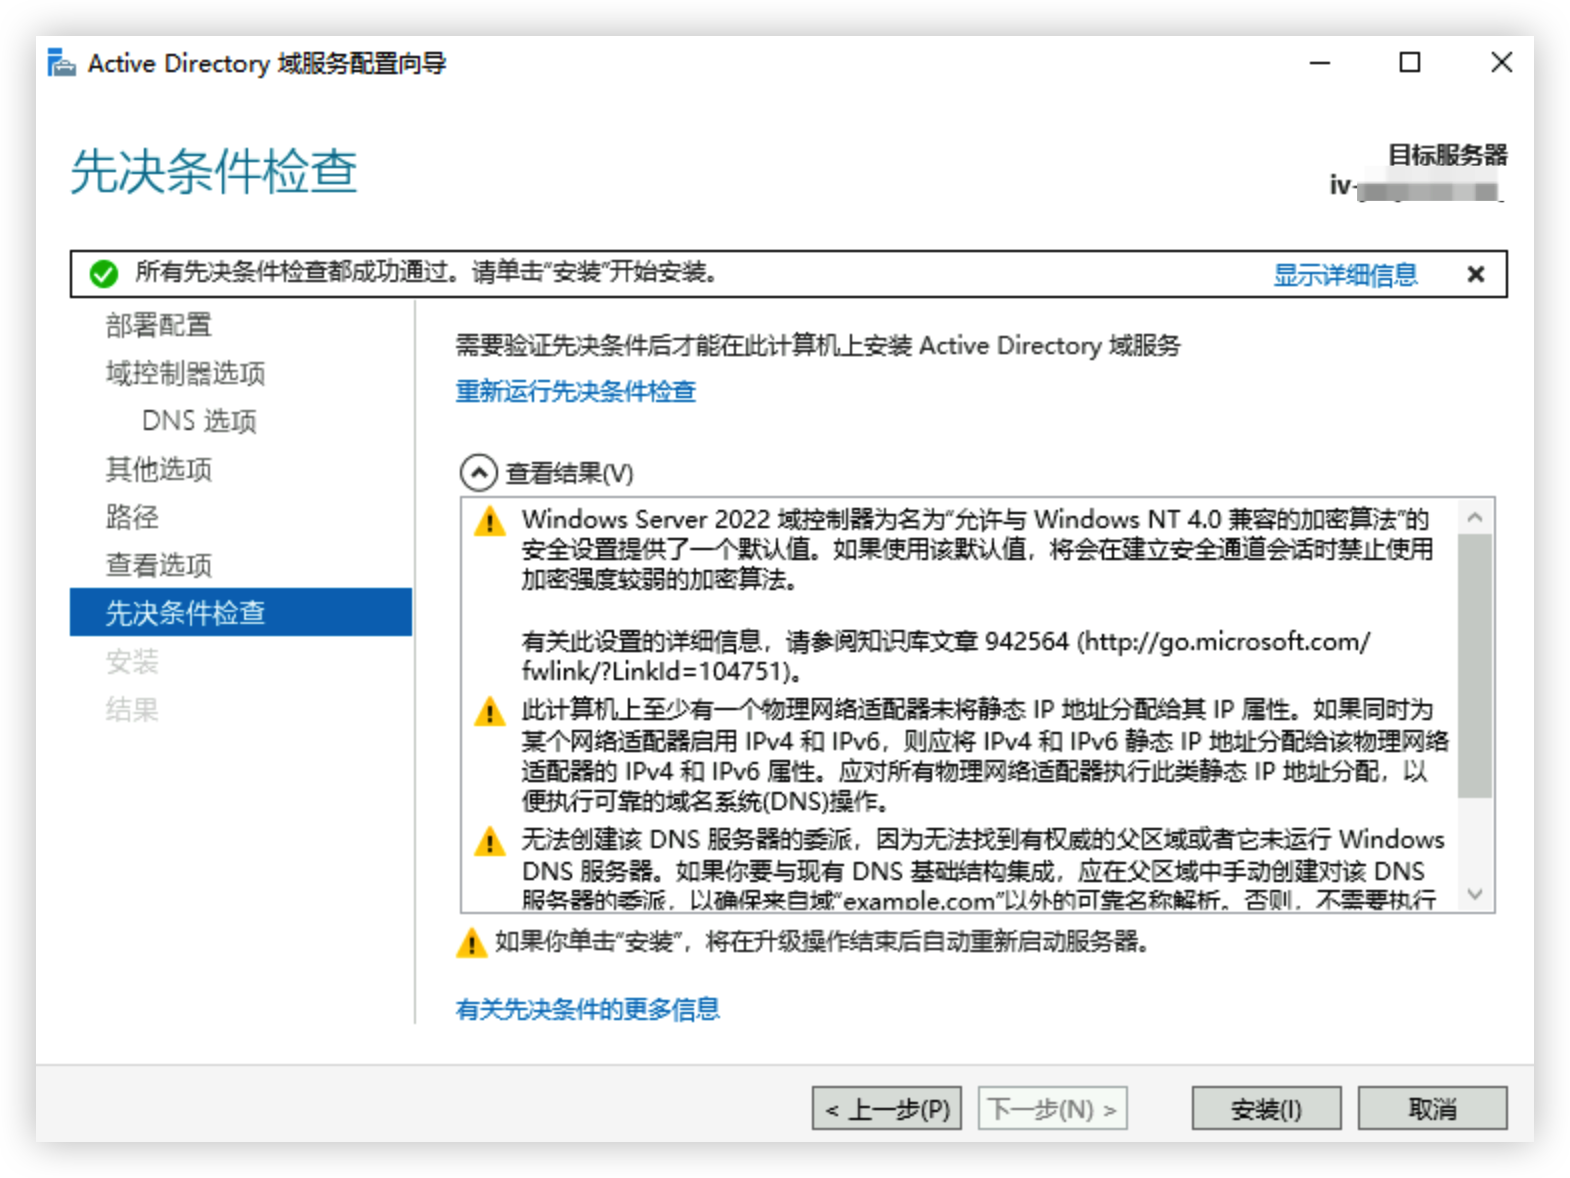
- 先决条件检查通过后,单击“安装”按钮,开始安装AD域服务器,安装完成后实例将自动重启。
-
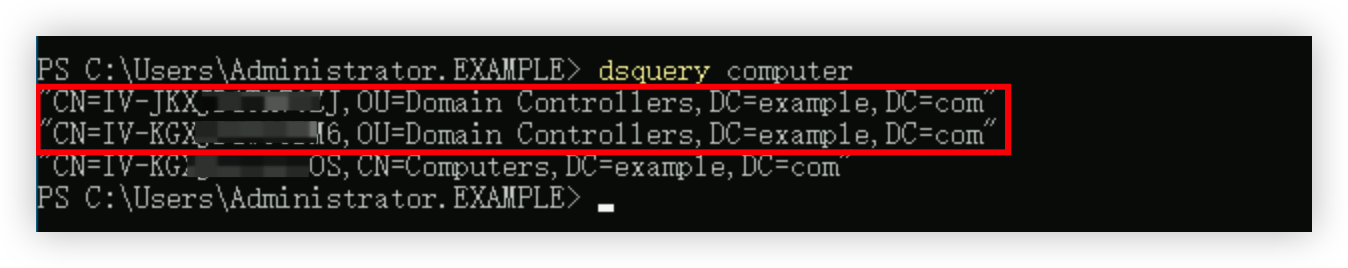
- 重新登录该实例后,在Windows PowerShell中执行如下命令,验证AD域中是否存在两台域控制器。
-
- 回显如下所示时,表示已成功在当前AD域中配置两台域控制器。
-
步骤三:配置客户端实例并加入AD域
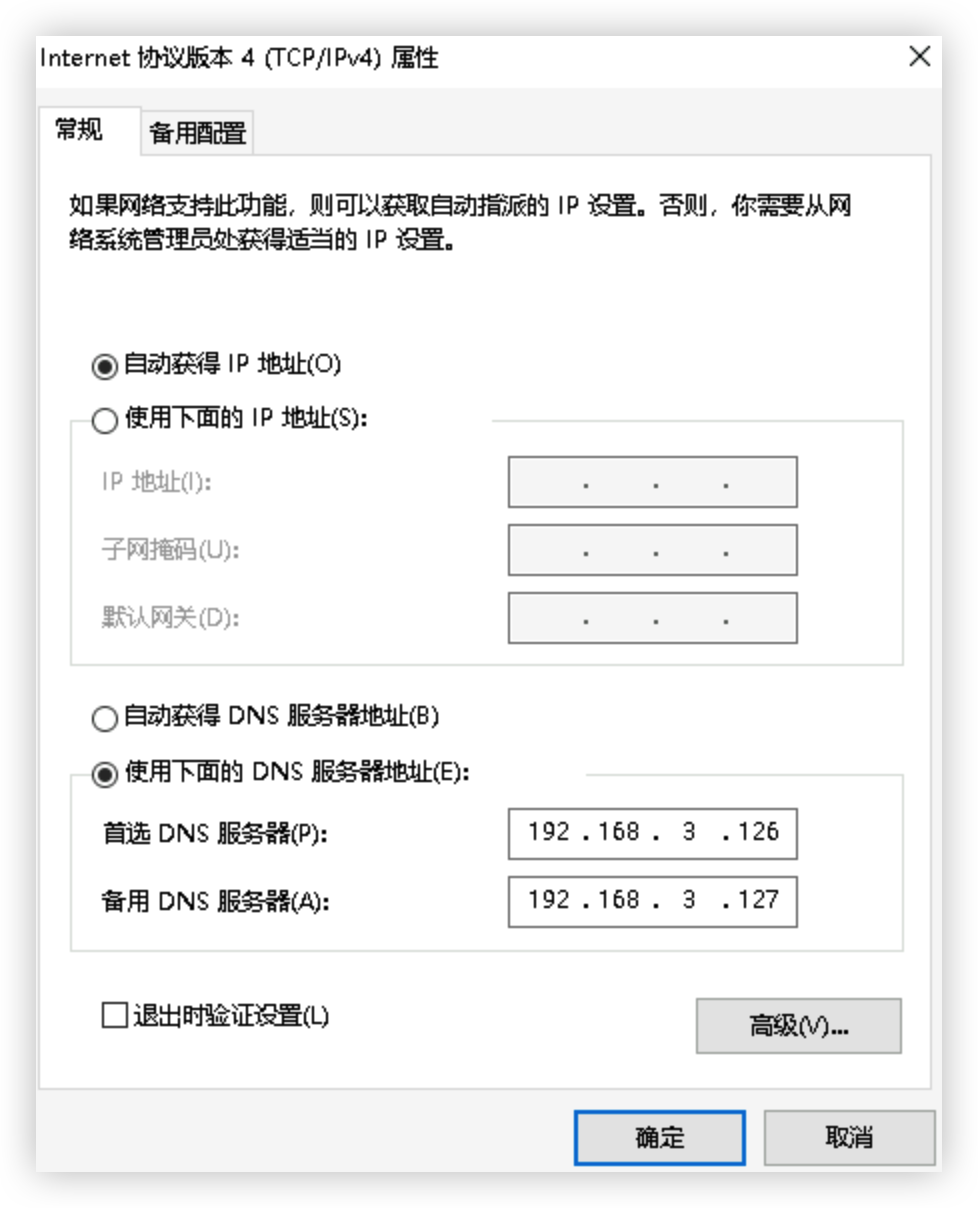
请将Client实例的“首选 DNS 服务器”配置为主域控实例私网IP,将“备用 DNS 服务器”配置为辅助域控实例的私网IP。
最近更新时间:2025.12.30 18:42:31
这个页面对您有帮助吗?
有用
有用
无用
无用