负载均衡
负载均衡


应用型负载均衡ALB

请输入


- 文档首页
 负载均衡用户指南监听器为 HTTPS 监听器配置多本证书(标准版)
 复制全文
 下载 pdf
为 HTTPS 监听器配置多本证书(标准版)
 文档反馈
 问问助手
本文介绍如何在 ALB 控制台中为 HTTPS 监听器配置扩展证书。扩展证书适用于以下场景:多个站点部署在同一台服务器上,每个站点关联各自的证书。
背景信息
SNI 概述
服务器名称指示(Server Name Indication,简称 SNI) 是 TLS 协议的一个扩展。在多个站点部署在同一台服务器上并关联各自证书的场景中,SNI 解决了以下问题:
- 在客户端使用 HTTPS 协议与服务器建立连接时,服务器无法确定要将哪个站点的证书发送给客户端。
如果客户端使用 HTTP 协议连接服务器,服务器通过客户端请求中的 Host 头部判断客户端需要访问的站点。但是如果客户端使用 HTTPS 协议连接服务器,在数据传输前会有一个 TLS 握手的过程。在该过程中,客户端还未传递 Host 头部给服务器,因此服务器无法判断需要发送给客户端的证书。该情况下,客户端可以使用 SNI 扩展告知服务器需要访问的站点。这样服务器就能在 TLS 握手阶段发送相应的证书给客户端。
ALB 对 SNI 的支持
ALB 支持 SNI。在 TLS 握手阶段,当 ALB 接收到客户端发送的包含 SNI 扩展的消息时,会先从 SNI 扩展中获取客户端要访问的目标域名。然后,ALB 将目标域名与证书进行匹配并将相应的证书发送给客户端。
为了实现上述功能,您需要在监听器上配置目标域名的证书。这一过程叫做配置扩展证书。您最多可以为一个 HTTPS 监听器配置 40 本扩展证书。
证书智能优选
前提条件
- 您已经创建了一个 HTTPS 监听器。
- 您已经在证书中心购买证书或者将您的证书上传到证书中心。
操作步骤
- 登录ALB控制台。
- 在 实例管理 页面,找到需要配置的 ALB 实例,单击 操作 列的 配置监听器。
- 在 监听器 页签,找到需要配置扩展证书的 HTTPS 监听器,单击 操作 列的 管理证书。
-
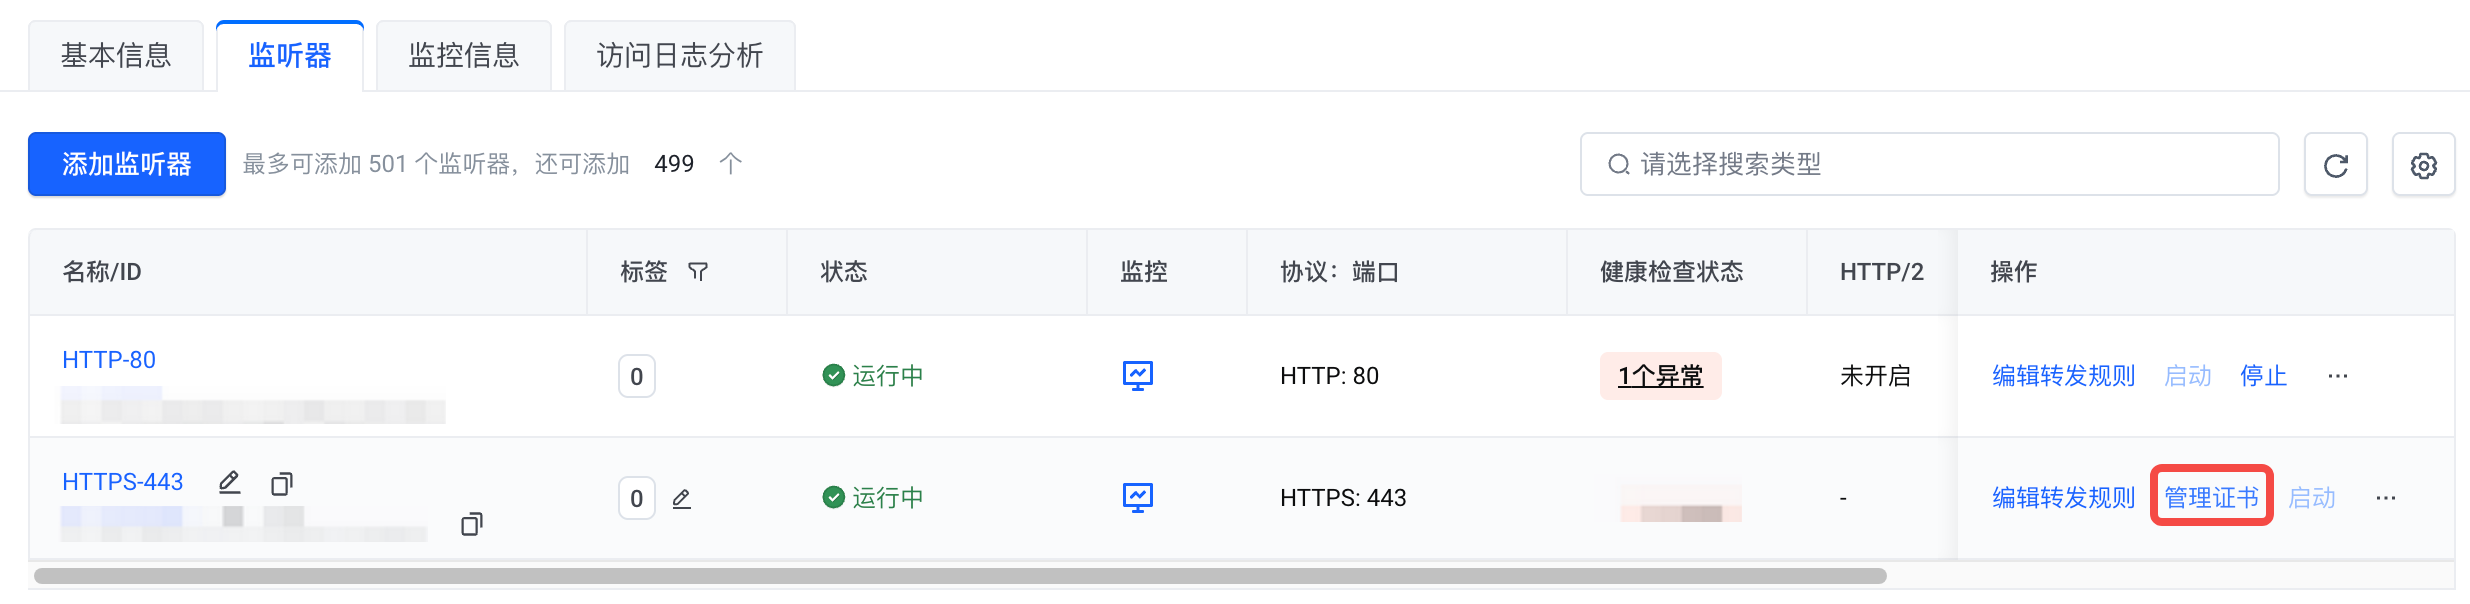
- 在扩展证书页面,单击右上角的 编辑。
- 在 编辑扩展证书 页面,单击 扩展证书 下方的添加证书。
- 选择证书来源。关于证书来源的更多说明,请参见下文的证书来源。
- 从证书下拉列表中选择一个证书。
- 如需添加更多证书,可继续单击添加证书。
- 添加证书后,单击 确定。
相关信息
证书来源
证书匹配
相关概念
在了解证书匹配流程前,请您先熟悉以下概念:
- 精确域名
- 精确域名是指符合域名规范的具体域名。该域名是唯一的,用于准确地定位到特定的网站或网络服务。例如, www.example.com 是一个精确域名。该域名不包含任何通配符,指向一个特定的网站。
- 泛域名
- 泛域名是指使用通配符(*)来代表一个或多个字符的域名。一个泛域名可以匹配多个域名。但是,一个泛域名只能匹配与其级别相同的域名,而不能匹配与其级别不同的域名。
- 例如,泛域名 *.example.com 可以匹配与其级别相同的域名如 mail.example.com、blog.example.com 和 product1.example.com,但是无法匹配与其级别不同的域名如 example.com 和 a.mail.example.com。
- 精确匹配
- 当客户端要访问的目标域名匹配证书关联的精确域名时,即为精确匹配。例如,如果目标域名是 www.example.com ,并且证书关联了 www.example.com ,那么精确匹配成功。
- 泛域名匹配
- 当客户端要访问的目标域名匹配证书关联的泛域名时,即为泛域名匹配。例如,如果目标域名是 www.example.com ,并且证书关联了 *.example.com,那么泛域名匹配成功。
- 默认证书
- 在配置扩展证书时,您会在 扩展证书 页面上看到一本默认证书。该证书默认为您在创建监听器时选择的证书,您可以更换默认证书。当客户端要访问的目标域名无法匹配到任一扩展证书时,监听器将默认证书返回给客户端。该情况下,可能会因证书关联的域名与目标域名不匹配导致客户端侧的身份校验失败。
证书匹配流程
监听器支持精确匹配和泛域名匹配。精确匹配的优先级高于泛域名匹配。在客户端与监听器建立连接时,监听器会按照以下流程将客户端要访问的目标域名与证书关联的域名进行匹配,并返回对应的证书:
- 将目标域名与证书关联的精确域名进行匹配。
- 如果精确匹配成功,监听器返回精确域名的证书给客户端。
- 如果精确匹配失败,监听器会尝试泛域名匹配(进入步骤 2)。
- 将目标域名与证书关联的泛域名进行匹配。
- 如果泛域名匹配成功,监听器返回泛域名的证书给客户端。
- 如果泛域名匹配失败,监听器将默认证书返回给客户端。
说明
如果目标域名可以同时匹配到多本证书,监听器按照以下优先级判断应返回哪本证书:
- 密钥算法
- 国密证书优先级高于 ECC 证书。ECC 证书优先级高于 RSA 证书。国密证书正在邀测中,如需试用,请联系客户经理。
- 假设目标域名同时匹配到国密、ECC、RSA 证书:
- 如果客户端支持国密算法,监听器优先返回国密证书。国密证书默认仅支持 ECC-SM2-SM4-CBC-SM3 和 ECC-SM2-SM4-GCM-SM3 算法套件。
- 如果客户端不支持国密算法但支持 ECC,监听器将返回 ECC 证书。
- 如果客户端既不支持国密算法也不支持 ECC,监听器将返回 RSA 证书。
- 剩余有效期
- 如果证书的密钥算法相同,那么监听器返回剩余有效期最长的那本证书。
证书匹配示例
假设您为一个监听器添加了 2 本扩展证书:cert-1 和 cert-2。cert-1 证书关联的域名为 *.example.com,cert-2 关联的域名为 www.example.com。
客户端访问的域名 | 匹配到的证书 | 监听器动作 |
www.example.com | cert-2 | 将 cert-2 返回给客户端 |
a.example.com | cert-1 | 将 cert-1 返回给客户端 |
a.b.example.com | 无 | 将默认证书返回给客户端 |
example.com | 无 | 将默认证书返回给客户端 |
最近更新时间:2026.05.09 17:33:57
这个页面对您有帮助吗?
有用
有用
无用
无用