容器服务
容器服务


文档指南

请输入


- 文档首页
 容器服务容器服务 VKE用户指南存储数据管理中心(DMC)通过 FSX 客户端使用 DMC 静态存储卷
 复制全文
 下载 pdf
通过 FSX 客户端使用 DMC 静态存储卷
 文档反馈
 问问助手
数据管理中心(Data Management Center,简称为 DMC) 是火山引擎提供的实现统一存储管理、数据编排、数据流动的管理类存储产品,可封装多种存储产品并提供统一接入点,便于用户统一管理。本文介绍如何在容器服务集群中,使用 FSX 客户端配置并挂载 DMC 静态卷。
前提条件
- 已安装 csi-fsx 和 fsxset-controller 组件,并升级至最新版本。详情请参见 csi-fsx、fsxset-controller。
- 已创建目标数据源对象,例如 创建 TOS 存储桶、创建 EFS 文件系统、创建 vePFS 文件系统。
- 已创建密钥所需的 AK/SK,用于挂载 DMC 数据集存储,账号 AK/SK 获取方法参见:如何获取 API 访问密钥。若使用临时 Token 鉴权,需要自主实现刷新 Token 的逻辑。
注意
DMC 单个数据集下的所有后端存储卷,均会使用相同的 AK/SK 进行鉴权,暂不支持使用不同的 AK/SK 进行鉴权。
- (可选)若使用 YAML 配置,请确保已经在本地环境中安装 kubectl 工具,连接至目标集群。详情请参见 连接集群。
使用限制
- DMC 产品仅在部分地域开放,请以控制台为准。
- 若 Pod 挂载 DMC 存储卷时,与其他类型的存储卷并发生冲突,则系统将优先保障 DMC 存储卷挂载,导致其他卷挂载失败。
- 暂不支持统一接入点的在线更新,若接入点 ID 发生变更,建议重新创建 PV。
操作步骤
步骤一:创建 DMC 数据集
- 登录 数据管理中心控制台。
- 在左侧导航栏中,选择 数据集管理,单击 创建数据集。创建 DMC 数据集,并绑定目标数据源。本文以 DMC 同时挂载 EFS 存储卷和 TOS 存储卷为例。更多配置详情,请参见 创建数据集。
-
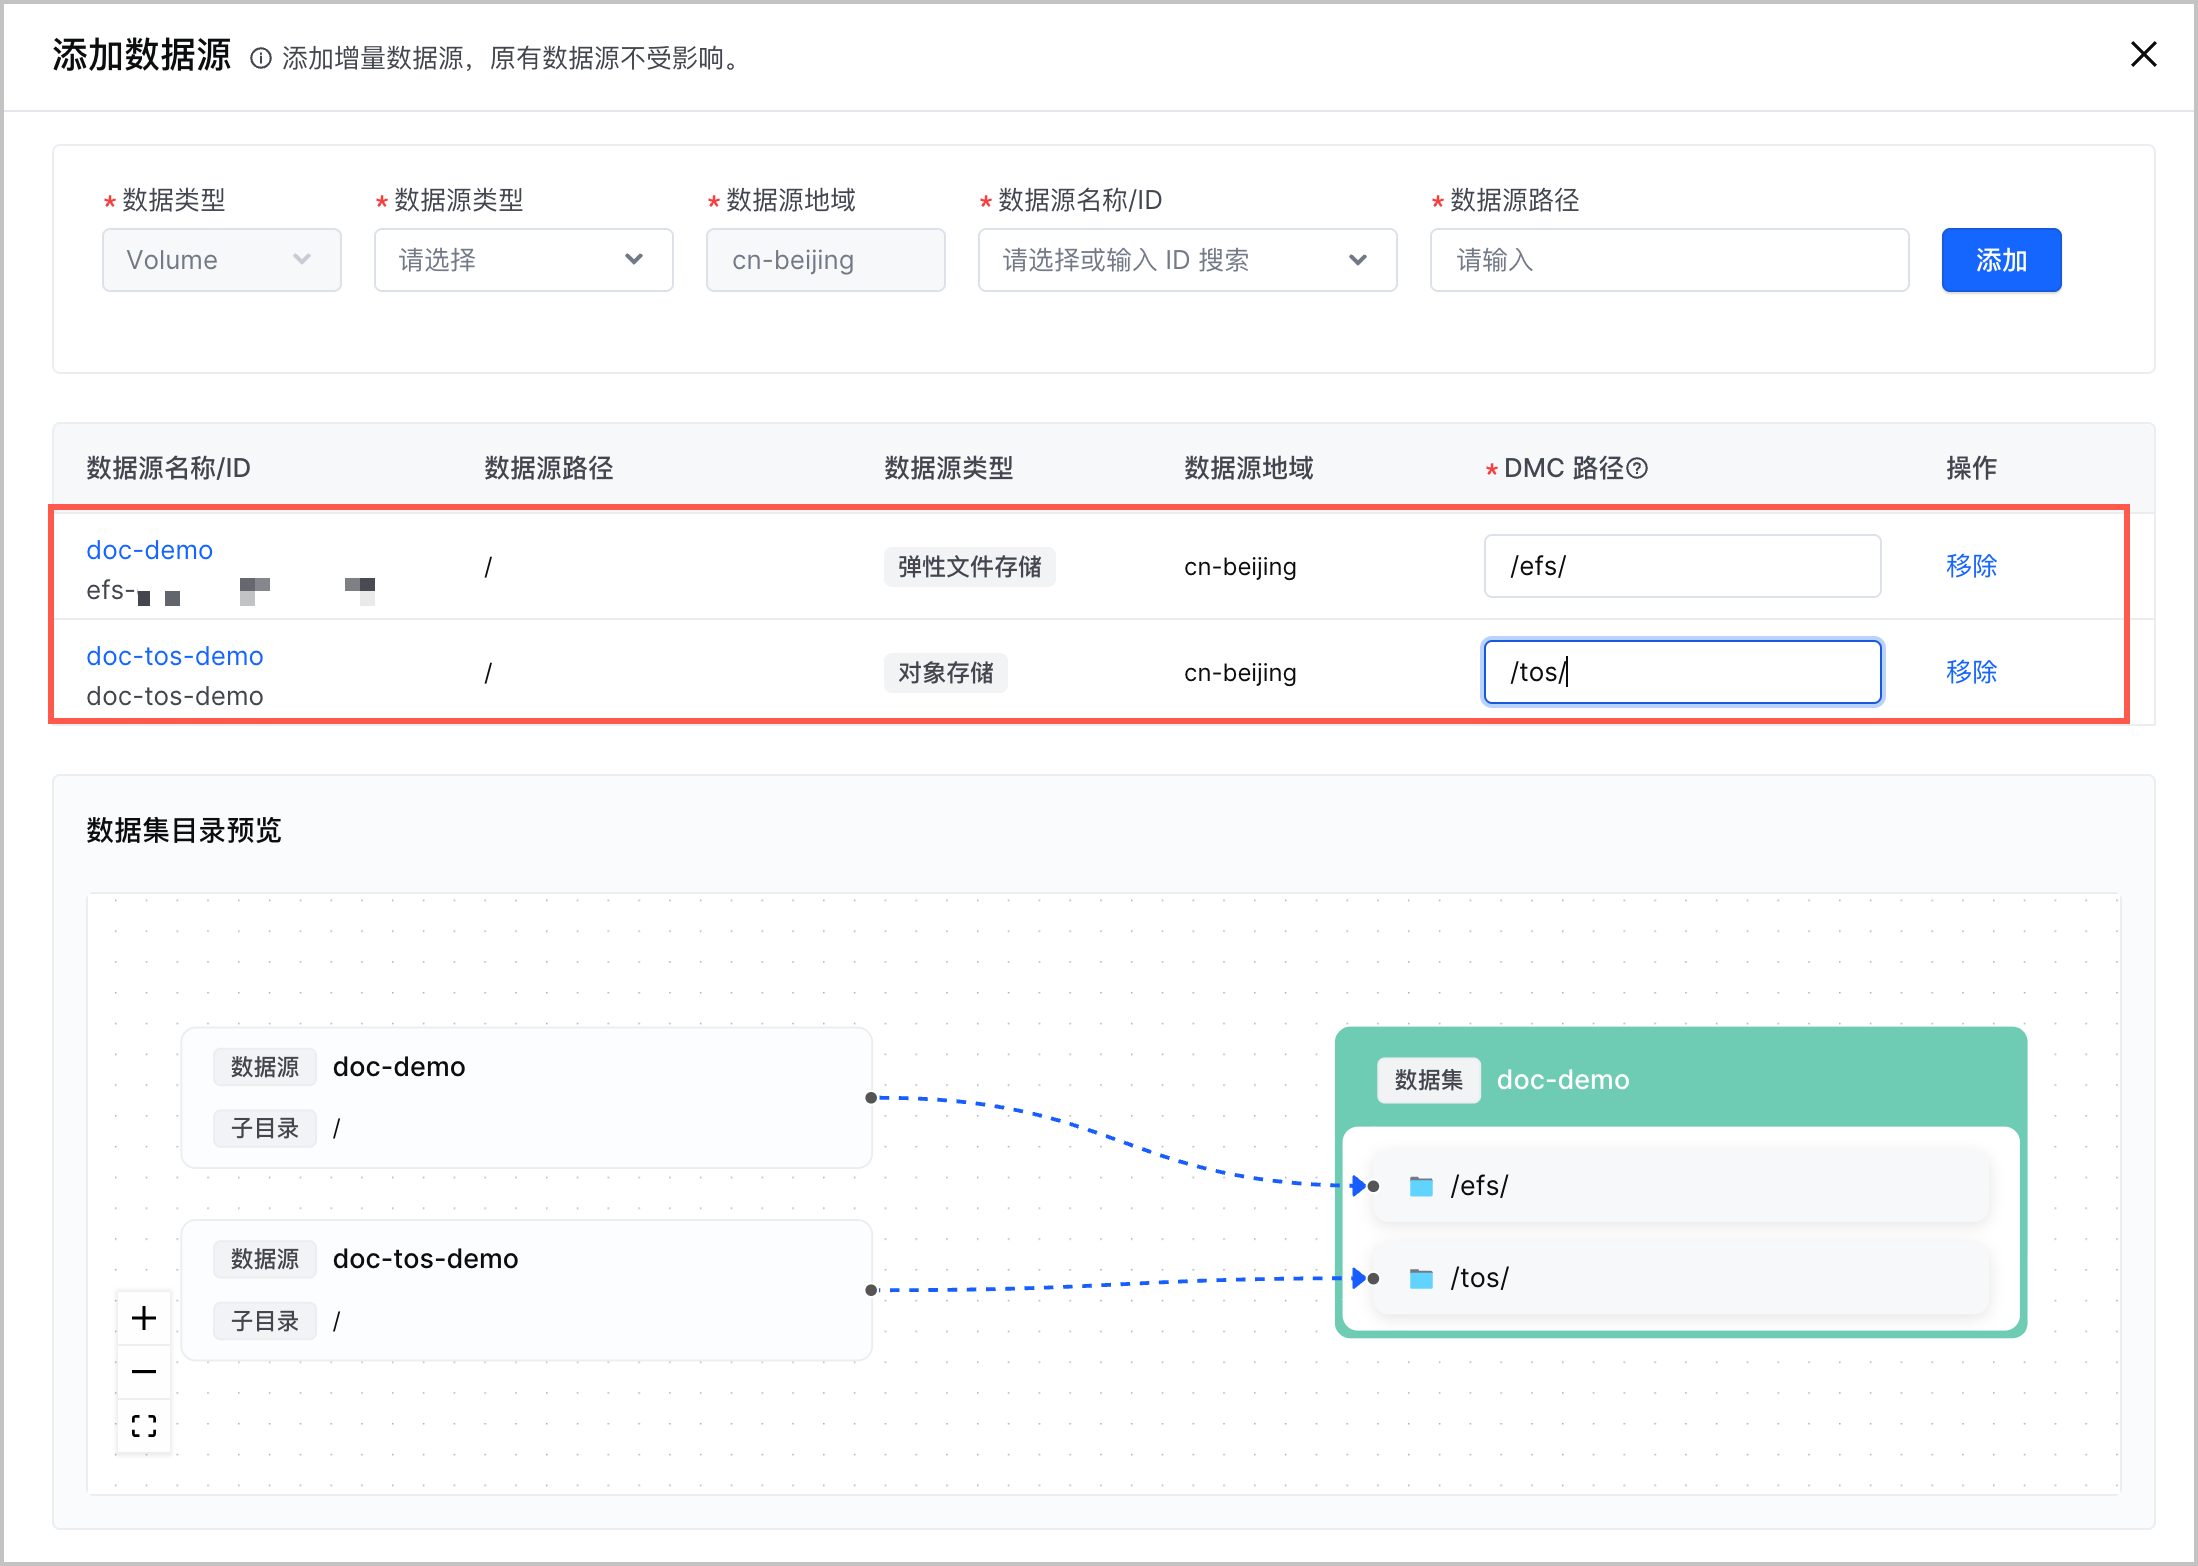
- 单击 确定,完成配置。
步骤二:创建统一接入点
- 单击目标数据集名称,选择数据集。
- 在左侧导航栏中,选择 统一接入点,单击 新建,创建接入点。更多配置详情,请参见 接入点管理。
-
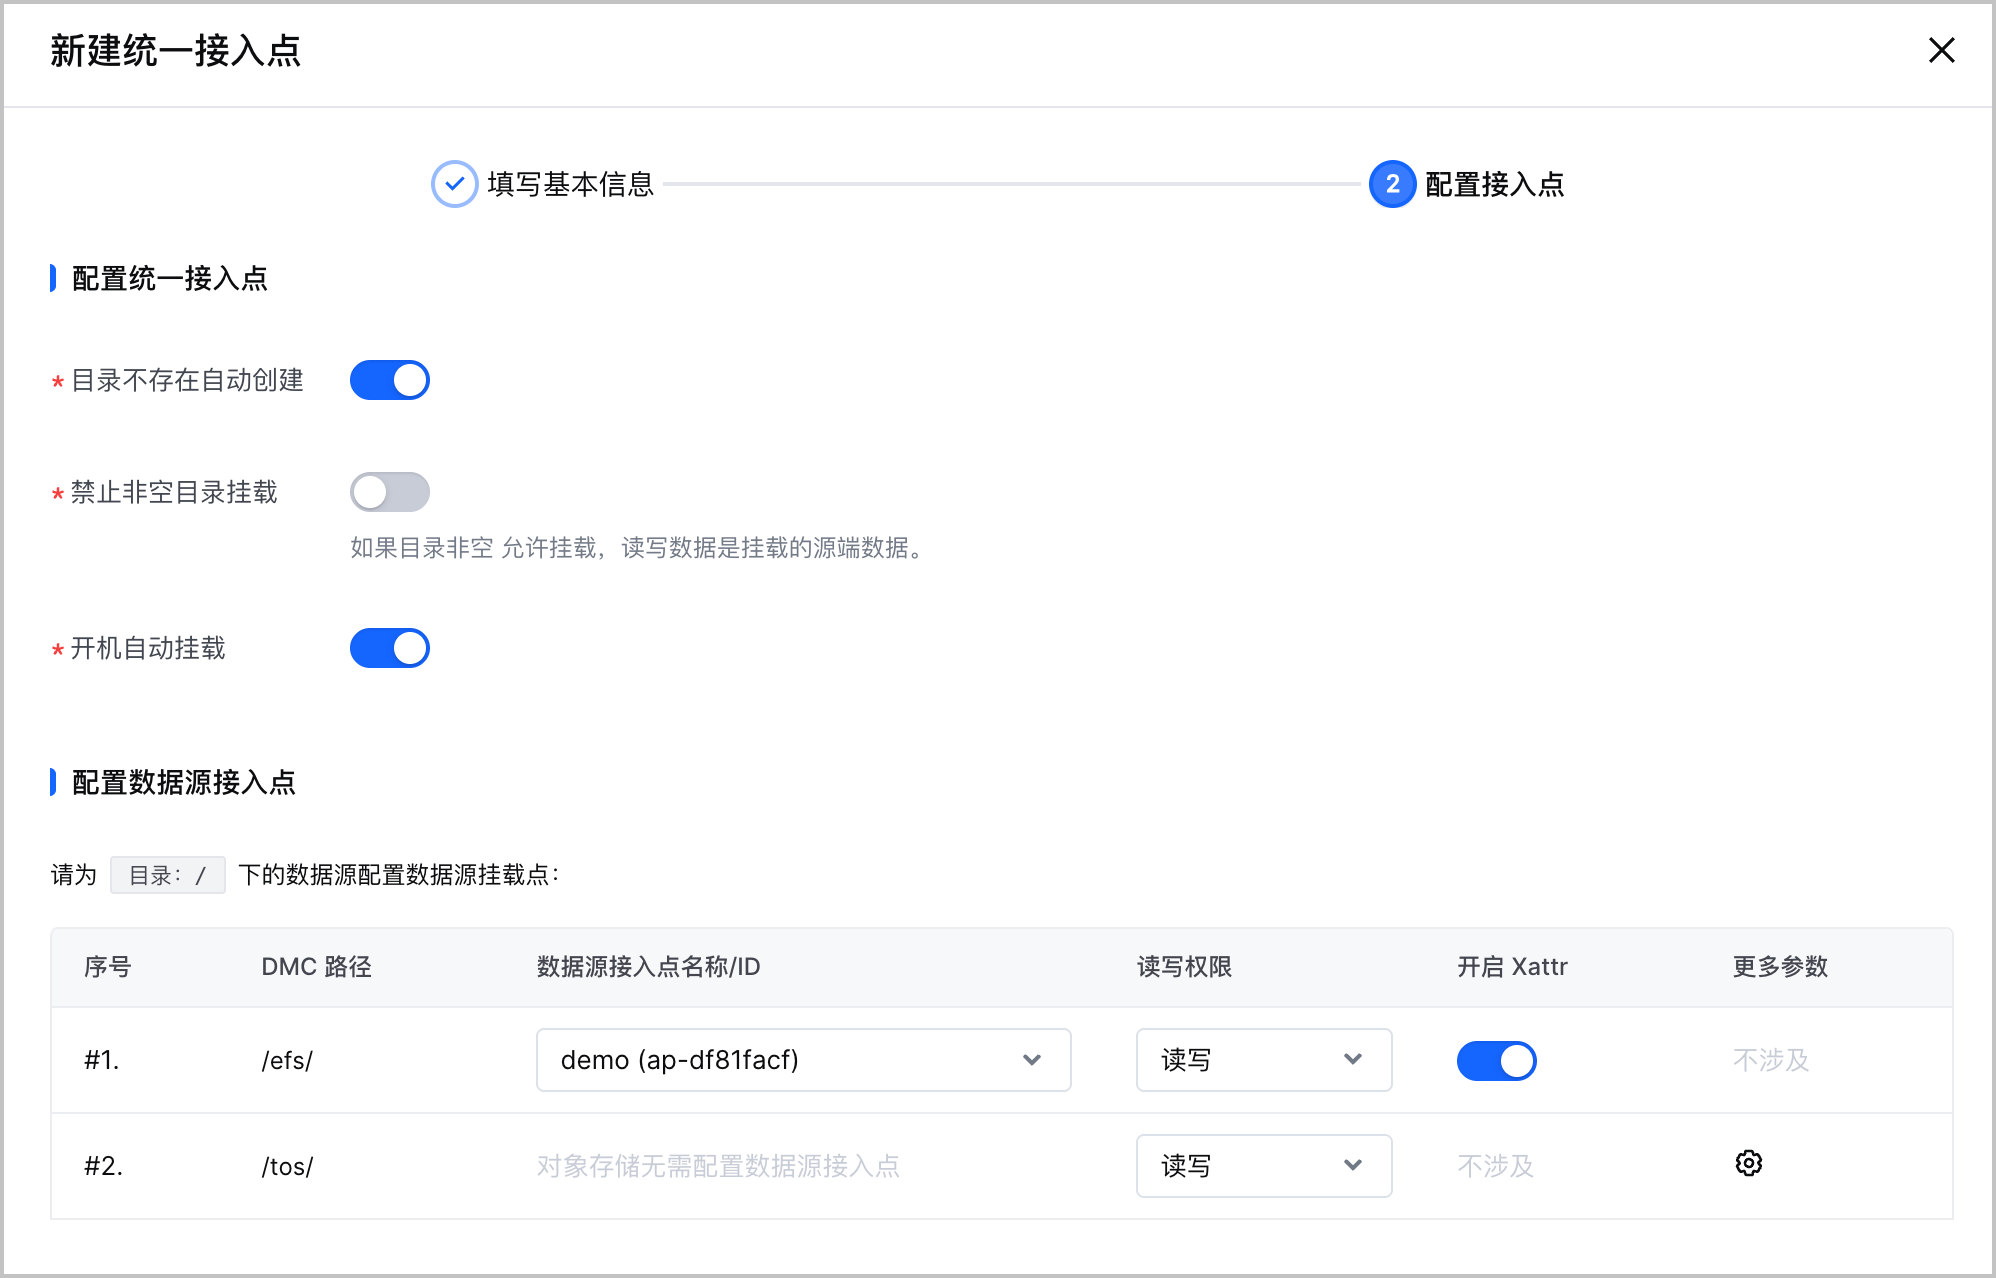
- 单击 确定,完成配置。
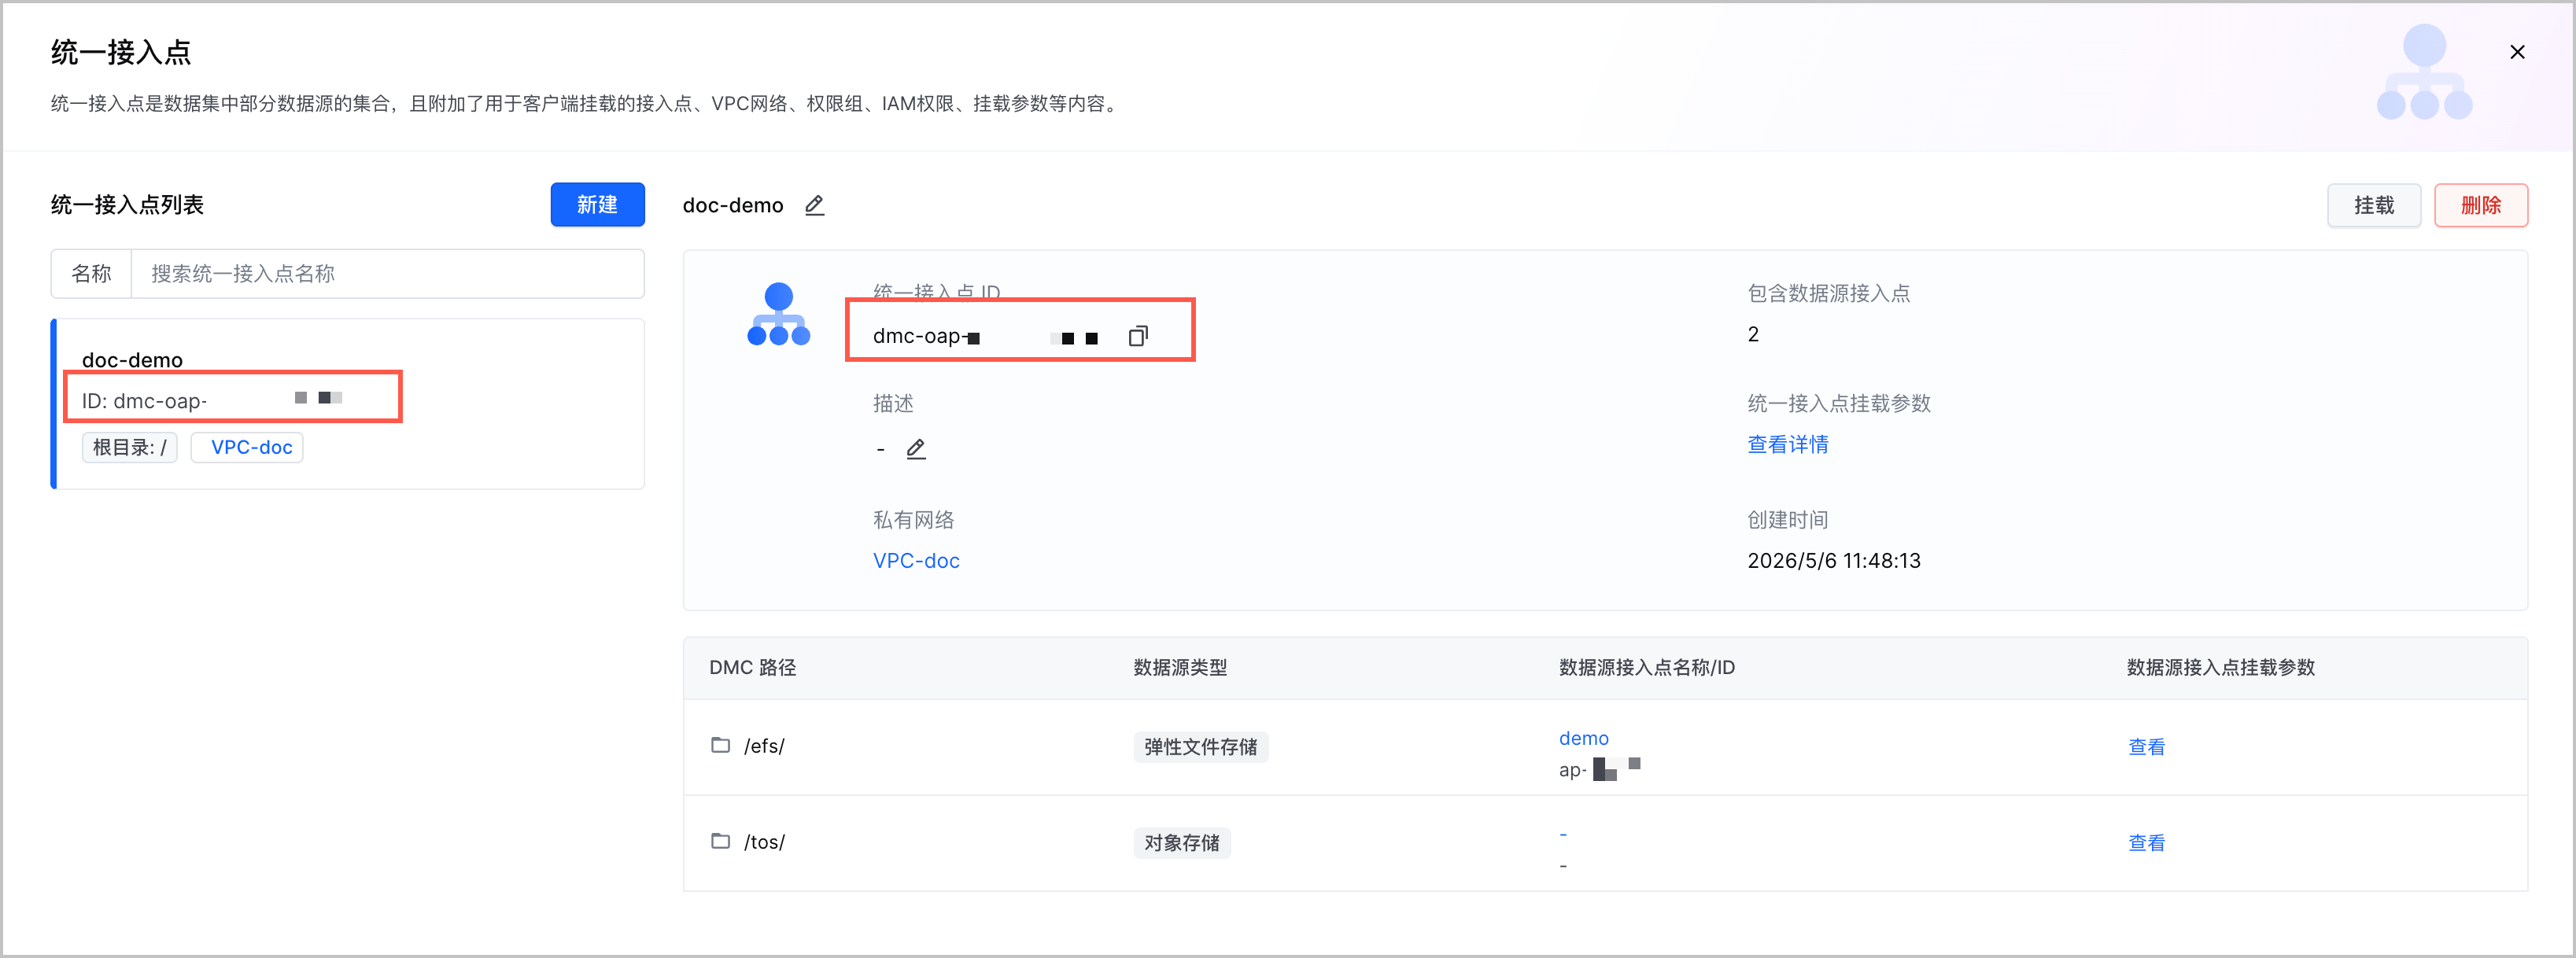
- 配置完成后,可以在统一接入点详情页面中,获取接入点 ID 并查看挂载存储卷详情。
-
步骤三:创建保密字典(Secret)
- 创建 Secret 的 YAML 文件fsx-secret.yaml,示例代码如下:
- apiVersion: v1kind: Secretmetadata:name: fsx-key # 保密字典名称。若使用 1.26.x 版本集群,名称中禁止使用符号.,其他版本不受影响namespace: default # 保密字典所属命名空间type: Opaque # 保密字典类型,本例中选择通用类型,存储任意键值对data:AccessKeyId: ${ak} # Base64 编码后的账号 AK,需要替换为真实信息SecretAccessKey: ${sk} # Base64 编码后的账号 SK,与上述 AK 匹配,需要替换为真实信息ExpiredTime: ${Temporary Token expiration time} # Base64 编码后的临时 Token 过期时间,如果使用账号 AK/SK,不需要指定SessionToken: ${Temporary Token content} # Base64 编码后的临时 Token 内容,如果使用账号 AK/SK,不需要指定
说明
您可以使用echo -n "${ak}" | base64命令对 AK、SK 等进行 Base64 编码,请将${ak}替换为您自己的实际值。例如当${ak}取值为demo时,编码命令为echo -n "demo" | base64,编码后的值为ZGVtbw==。
- 执行以下命令,创建 Secret。
- kubectl create -f fsx-secret.yaml
步骤四:创建存储卷(PV)
- 登录 容器服务控制台。
- 在左侧导航栏中,选择 集群。单击目标集群名称,进入集群管理页面。
- 在集群管理页面左侧导航栏中,选择 存储管理 > 存储卷。
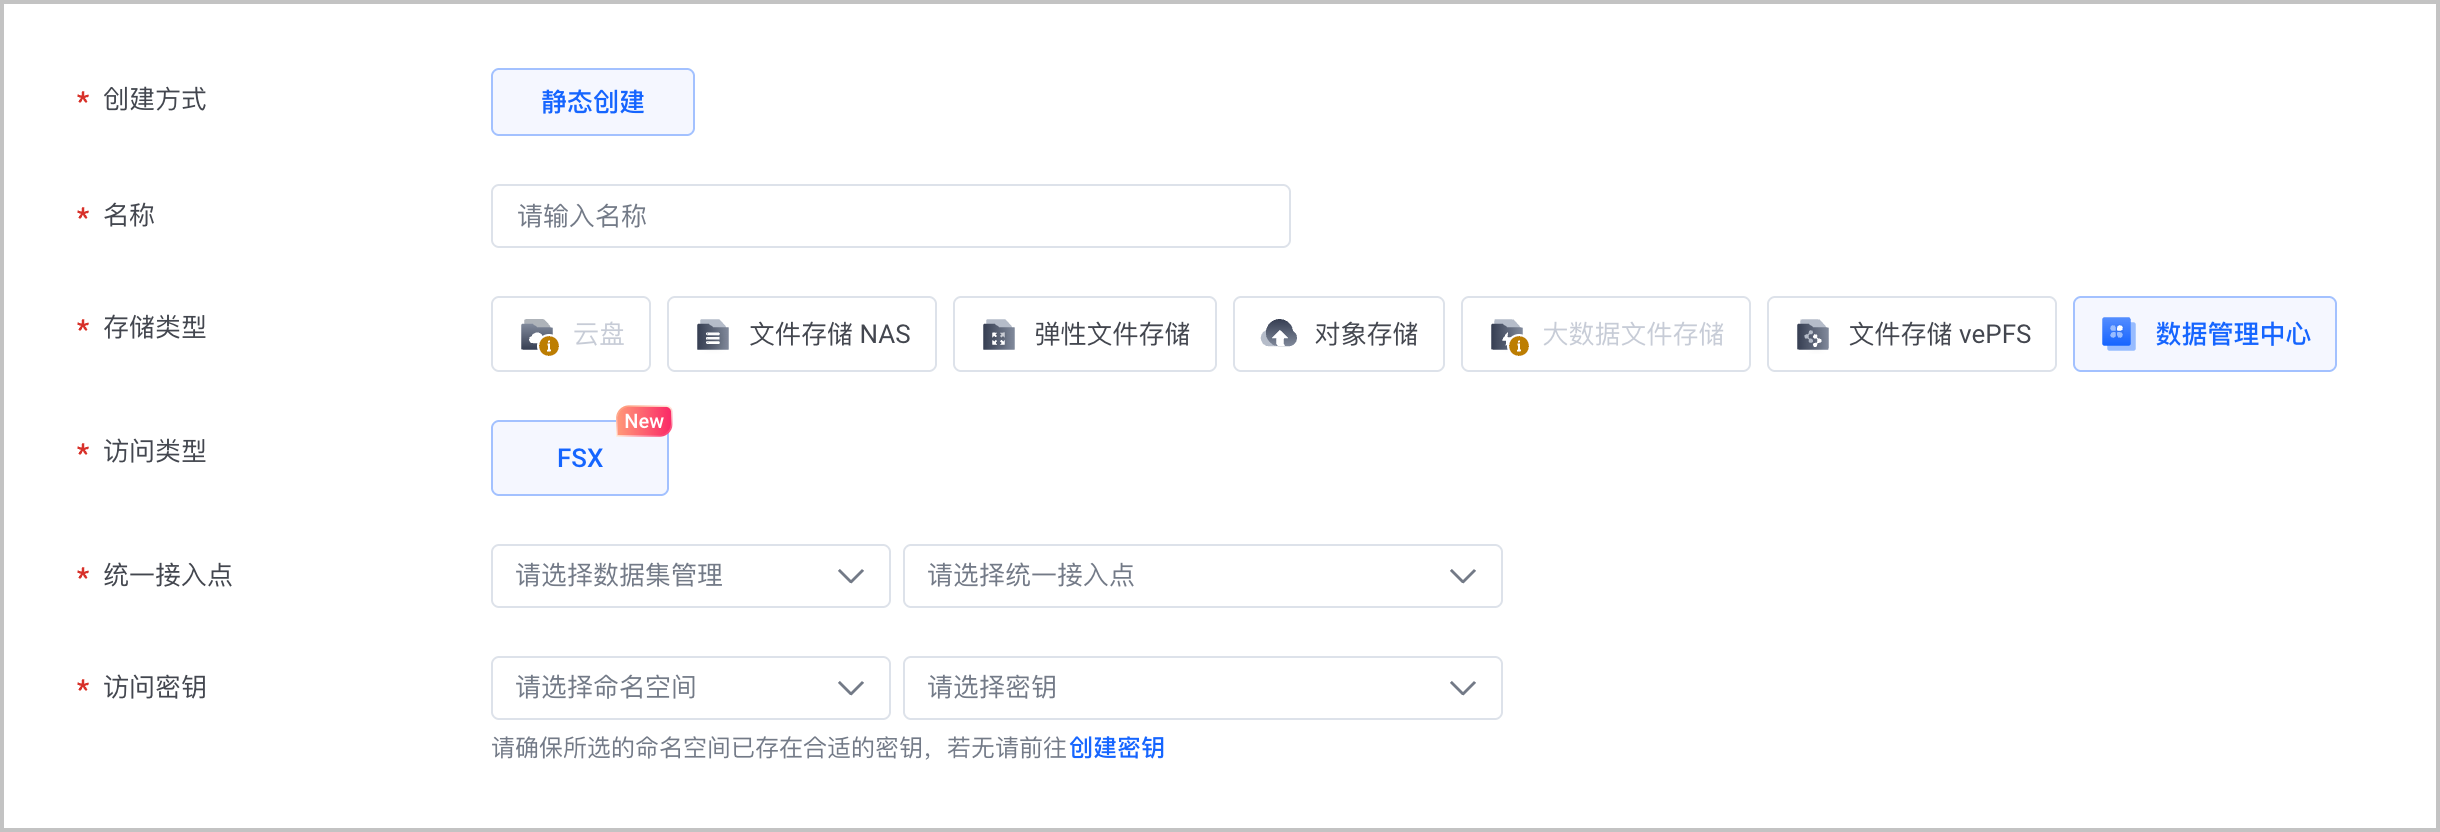
- 单击 创建存储卷,创建 FSX 访问类型的 DMC 存储卷。
-
-
- 单击 确定,完成配置。
- 创建 PV 的 YAML 文件pv-dmc-demo.yaml,示例代码如下:
- apiVersion: v1kind: PersistentVolumemetadata:name: pv-dmc-demospec:accessModes: # 存储卷访问方式,仅支持 ReadWriteMany,表示多点读写- ReadWriteManycapacity:storage: 100Gi # 声明的存储卷容量,单位为 Gi,仅用于校验,容量无实际意义csi:driver: fsx.csi.volcengine.com # 存储挂载依赖的驱动volumeAttributes:type: "DMC" # 存储卷类型,本文中选择 DMC,表示数据管理中心数据集oneAccessPointId: "dmc-oap-42cca***" # DMC 数据集统一接入点 IDoneAccessPointVersion: "v1" # DMC 数据集接入点版本号,默认为 v1enableMultiMount: "true" # 指定系统底层涉及嵌套挂载传播逻辑,必须配置为 truesecretName: "fsx-key" # 鉴权 Secret 名称secretNamespace: "default" # 鉴权 Secret 所属命名空间volumeHandle: pv-dmc-demo # PV 的唯一标识符,与存储卷(PV)名称保持一致persistentVolumeReclaimPolicy: Delete # 存储卷回收策略。取值:Retain(保留策略),Delete(删除策略)volumeMode: Filesystem # 存储卷类型,仅支持 Filesystem(将存储卷作为文件系统使用)
- 关键参数说明,如下表所示。
- 参数说明accessModes存储卷访问方式,仅支持 ReadWriteMany,表示多点读写,即存储卷仅能被多个 Pod 以读写方式挂载。storage存储卷容量,单位为 Gi。driver存储卷挂载依赖的驱动,本文中配置为fsx.csi.volcengine.com,表示 csi-fsx 插件。type存储卷类型,本文中选择 DMC,表示数据管理中心数据集。oneAccessPointId已创建的 DMC 数据集接入点 ID。oneAccessPointVersionDMC 数据集接入点版本号,默认配置为v1。enableMultiMount配置系统底层涉及嵌套挂载传播逻辑,默认配置为true。secretName使用 AK/SK 鉴权时,已创建的 Secret 名称。如果使用 IRSA 鉴权,该配置项可省略。secretNamespace使用 AK/SK 鉴权时,已创建的 Secret 所属命名空间。如果使用 IRSA 鉴权,该配置项可省略。volumeHandlePV 的唯一标识符,需要与存储卷(PV)名称保持一致。persistentVolumeReclaimPolicy存储卷回收策略。包括:
- Retain:保留策略,即当绑定该 PV 的 PVC 被删除时,保留该 PV。
- Delete:删除策略,即当绑定该 PV 的 PVC 被删除时,同步删除该 PV。
volumeMode存储卷类型。仅支持Filesystem,即将存储卷作为文件系统使用。存储卷会被格式化并挂载一个文件系统(如 ext4、xfs),再将该文件系统挂载到容器指定路径。您可以在容器中使用ls命令(例如ls /data)能查看挂载的目录或文件,并可以直接读写文件。
- 执行以下命令,创建 PV。
- kubectl create -f pv-dmc-demo.yaml
步骤五:创建存储卷声明(PVC)
- 单击目标集群名称,在集群管理页面选择 存储管理 > 存储卷声明。
- 在存储卷管理页面,单击 创建存储卷声明,配置存储卷声明。
-
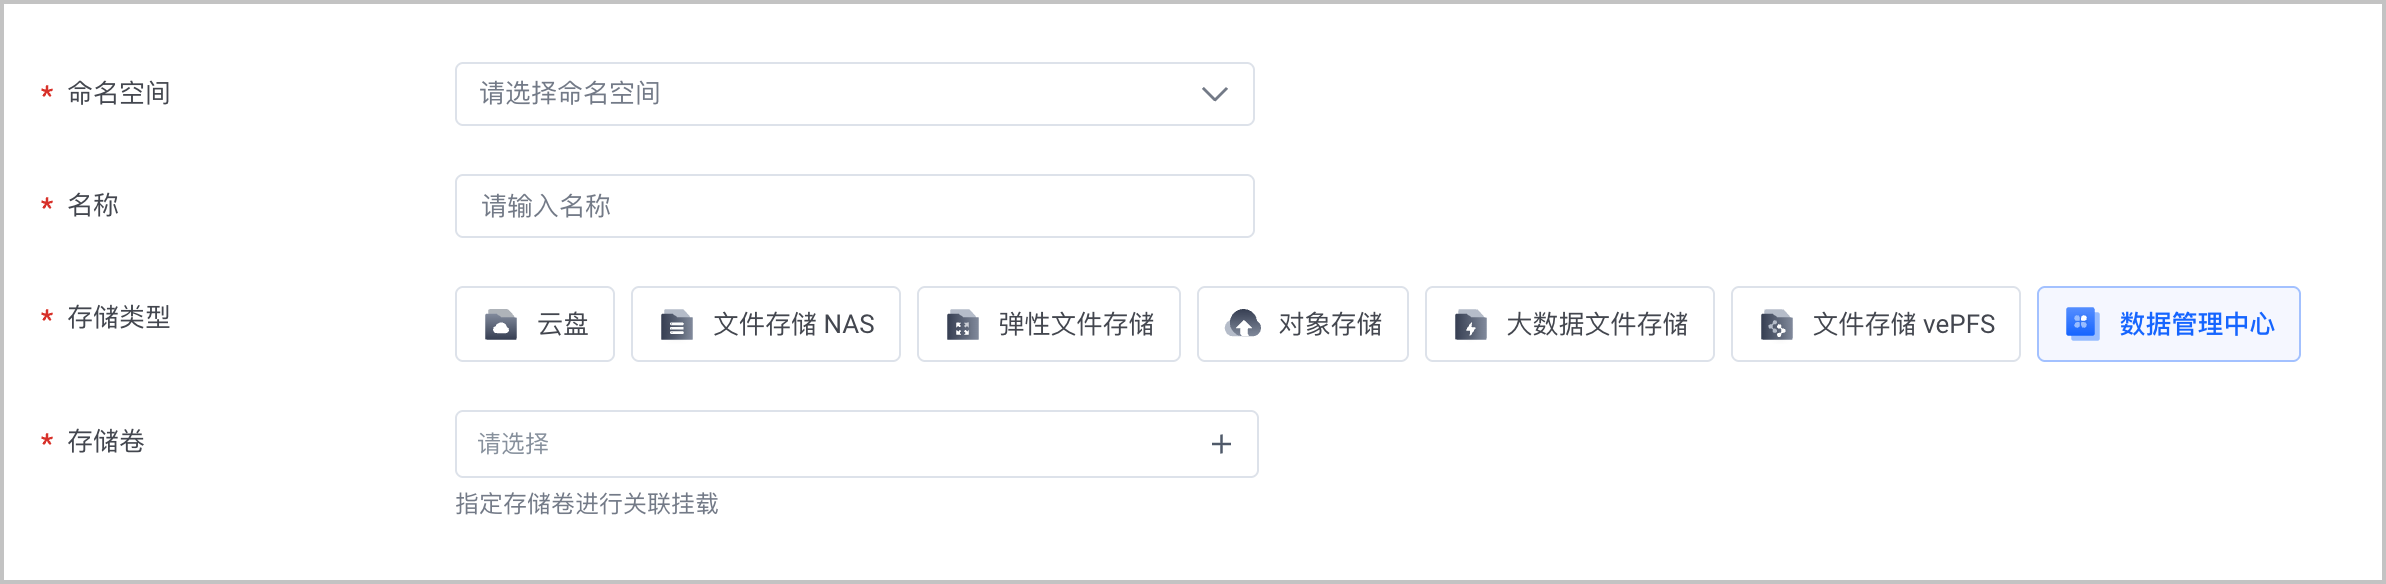
-
- 单击 确定,完成配置。
- 创建 PVC 的 YAML 文件pvc-dmc-demo.yaml,示例代码如下:
- apiVersion: v1kind: PersistentVolumeClaimmetadata:name: pvc-dmc-demo # 存储卷声明名称namespace: default # 存储卷声明所属命名空间spec:accessModes: # 存储卷声明访问模式。目前仅支持 ReadWriteMany,表示多点读写,需要与 PV 的配置一致- ReadWriteManyresources:requests:storage: 100Gi # 声明的存储使用量,单位为 Gi,仅用于校验,容量无实际意义volumeMode: Filesystem # 存储卷类型,仅支持 Filesystem(将存储卷作为文件系统使用)volumeName: pv-dmc-demo # 已创建的存储卷名称
- 关键参数说明,如下表所示。
- 参数说明accessModes存储卷声明的访问方式,仅支持 ReadWriteMany,表示多点读写。需要与 PV 的配置一致。storage声明的存储容量,单位为 Gi。volumeMode存储卷类型,必须与 PV 中配置的类型一致。当前仅支持Filesystem,即将存储卷作为文件系统使用。存储卷会被格式化并挂载一个文件系统(如 ext4、xfs),再将该文件系统挂载到容器指定路径。您可以在容器中使用ls命令(例如ls /data)能查看挂载的目录或文件,并可以直接读写文件。volumeName已创建的存储卷名称,必须与 PV 中配置的名称一致。
- 执行以下命令,创建 PVC。
- kubectl create -f pvc-dmc-demo.yaml
- 执行以下命令,查看 PVC 与 PV 的静态绑定结果。
- kubectl get pvc
- 预期输出结果如下,表示 PVC 与 PV 静态绑定成功。
- NAME STATUS VOLUME CAPACITY ACCESS MODES STORAGECLASS AGEpv-dmc-demo Bound pv-dmc-demo 100Gi RWX 2m36s
步骤六:创建应用并挂载存储卷
DMC 静态存储卷创建完成后,可通过添加卷的方式挂载到工作负载使用,包括:无状态负载、有状态负载、任务、定时任务、守护进程。
注意
由于数据源路径已经在配置 DMC 数据集时绑定,因此在工作负载中挂载 DMC 时,请勿配置subPath配置项。
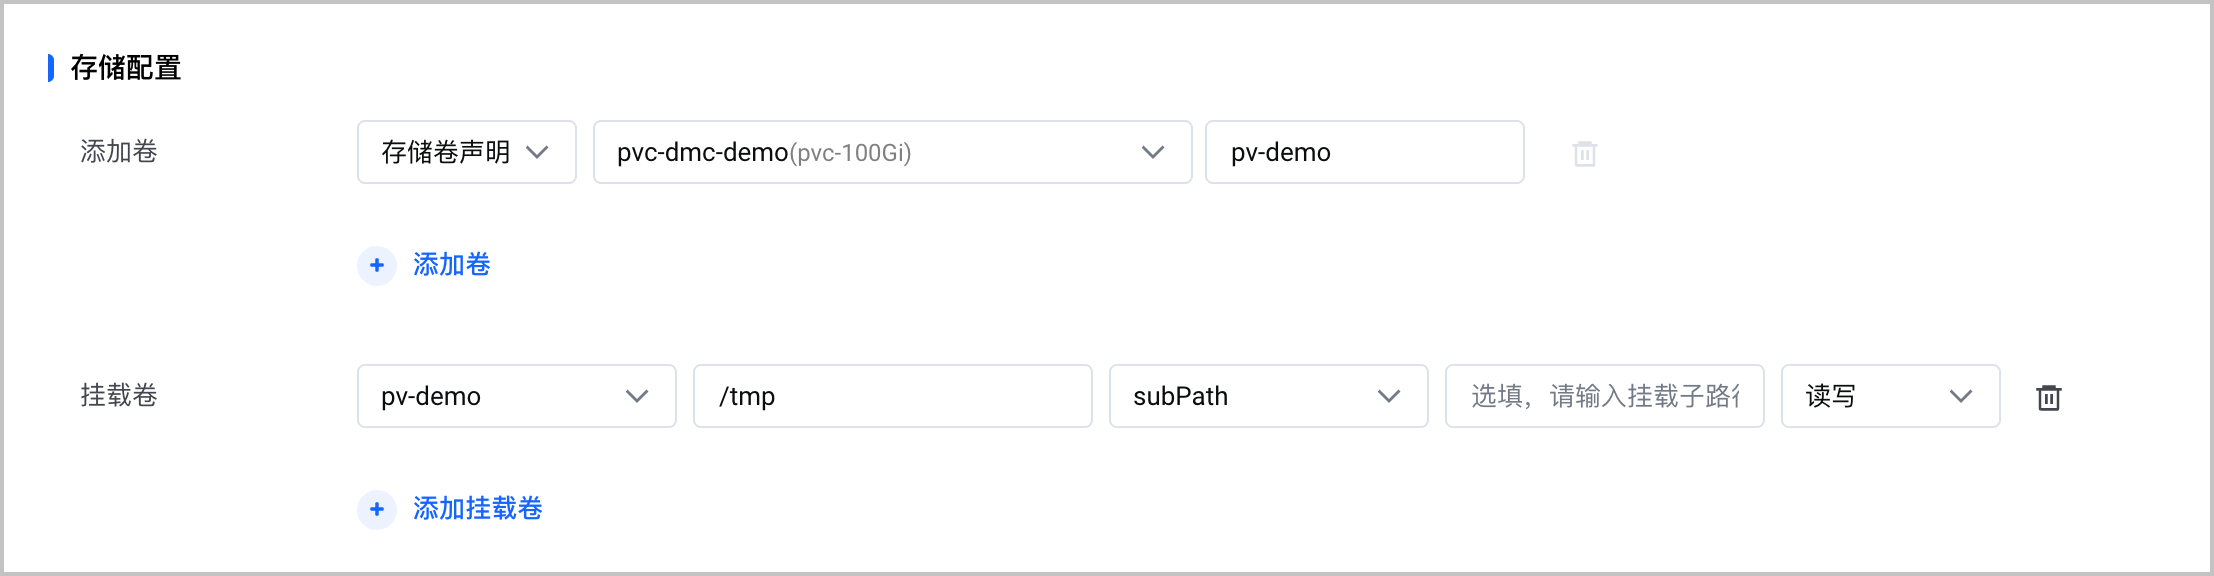
- 创建 Deployment 的 YAML 文件fsx-deployment.yaml,示例代码如下:
- apiVersion: apps/v1kind: Deploymentmetadata:name: fsx-demospec:replicas: 1selector:matchLabels:app: fsx-demotemplate:metadata:labels:app: fsx-demospec:containers:- name: nginx # 容器名称image: doc-cn-beijing.cr.volces.com/vke/nginx-demo:v1.0ports:- containerPort: 80name: webvolumeMounts:- mountPath: /tmp # FSX 文件系统在容器中挂载的位置name: dmc-demovolumes:- name: dmc-demopersistentVolumeClaim:claimName: pvc-dmc-demo # 已创建的存储卷声明名称
- 执行以下命令创建 Deployment。
- kubectl create -f fsx-deployment.yaml
结果验证
按照上文示例创建工作负载并挂载存储卷后,您可以通过以下方式验证 DMC 存储的挂载、共享存储和持久化存储。
- 执行以下命令,查看存储卷是否正确挂载到 Pod 的指定路径。
- kubectl exec fsx-demo-5f55*** -- df | grep tmp
- 预期返回结果如下,本文中以 DMC 同时挂载 EFS 存储卷和 TOS 存储卷为例,因此可以看到不同的存储卷对应 Pod 中的不同路径。
- BFB6F***:ap-df8***.cnbja5ef***.3pspvso***.cn-beijing.efs.ivolces.com:/ 10995116277760 0 10995116277760 0% /tmp/efsBFC74***:doc-tos-demo:/ 9007199254740992 0 9007199254740992 0% /tmp/tos
- 执行以下命令,查看 Pod 存储卷中的数据,本文以查看 TOS 存储卷为例。
- kubectl exec fsx-demo-5f55*** -- ls /tmp/tos
- 预期返回结果如下。
- lost+found
- 在存储卷中写入文件。
- kubectl exec fsx-demo-5f55*** -- touch /tmp/tos/test
- 删除 Pod。
- kubectl delete pod fsx-demo-5f55***
- 查看新创建 Pod 下的存储卷挂载路径。
- kubectl exec fsx-demo-7678*** -- ls /tmp/tos
- 预期返回如下,可以看到存储卷中写入的文件依然存在,未随着 Pod 的删除而被删除,实现了数据的持久化存储。
- lost+found test
最近更新时间:2026.07.03 17:17:24
这个页面对您有帮助吗?
有用
有用
无用
无用