私有网络
私有网络


文档指南

请输入


- 文档首页
 私有网络用户指南安全组安全组概述
 复制全文
 下载 pdf
安全组概述
 文档反馈
 问问助手
简介
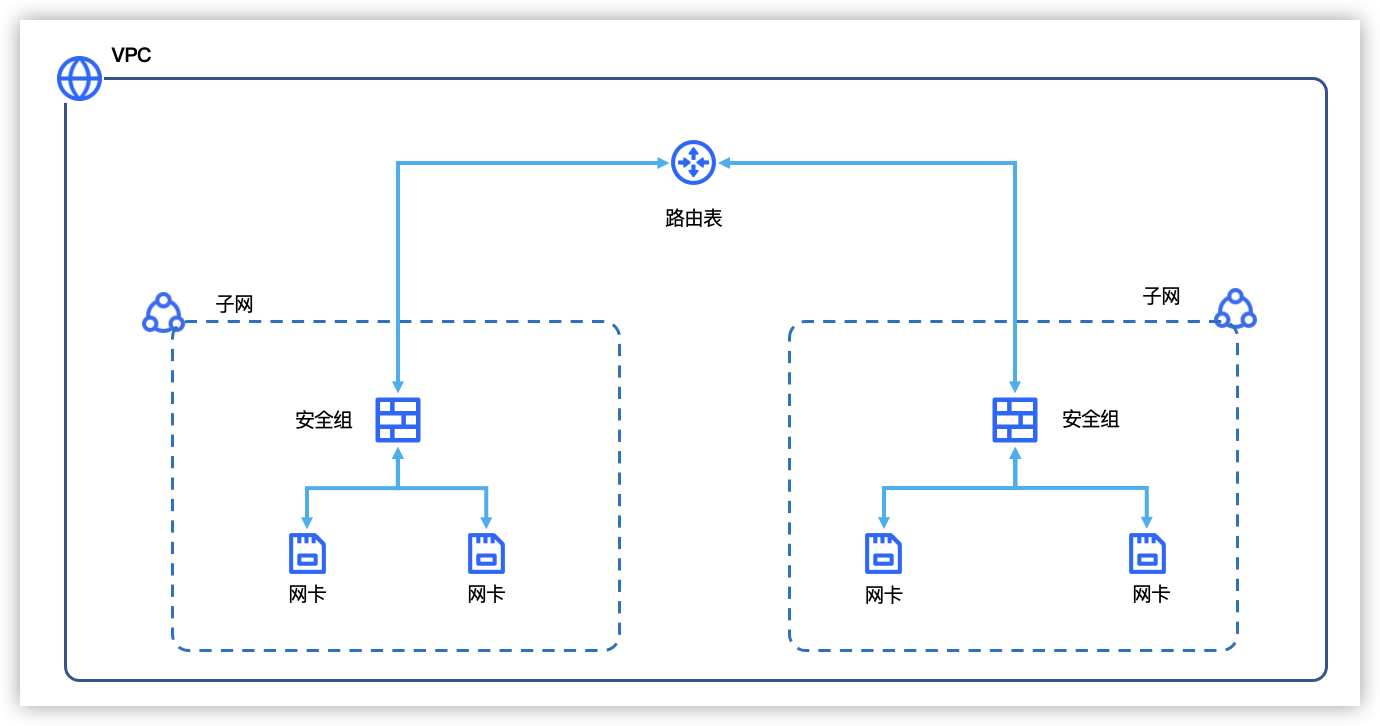
安全组采用白名单机制,由多条规则组成,用于管控网卡出入流量。仅放行匹配规则的流量,其余流量均会被拦截。每张网卡都必须加入安全组。
例如,云服务器通过80端口对外服务,其网卡关联的安全组需添加放通入方向80端口流量的规则,以确保外部能正常访问服务。
分类
安全组规则
注意事项
- 安全组有状态,返回数据(TCP连接的老化时间为900s、ICMP连接的老化时间为30s)自动放通。换言之,网卡主动访问时,仅出方向规则允许即可;网卡被访问时,仅入方向规则允许即可。
- 安全组规则变更后将立即生效,无论是已建立的长连接,还是后续新建的连接,均受变更后的规则控制。
- 以自身安全组为源地址的入方向规则,是为了确保组内的网卡之间相互访问,若该规则被删除,组内网卡之间将无法私网互通。
- 建议谨慎放通SSH(22)、Redis(6379)、MemCache(11211)、MySQL(3306)、SMB(445)、RDP(3389)、SQLServer(1433)等业务常用端口。了解更多
规则组成
- 参数说明
- 为安全组添加规则,放通流量,安全组规则的参数说明如下:
- 参数说明入方向/出方向流量的方向。
- 入方向:网卡的入方向流量。
- 出方向:网卡的出方向流量。
优先级安全组规则的优先级。- 优先级可以相同。
- 取值范围为1~100,1为最高优先级。
策略流量的策略。若优先级相同,则拒绝优先于允许。- 允许:放通流量。
- 拒绝:拒绝流量通行。适用于在放通大段CIDR流量时,拒绝其中指定IP的流量通行。
协议类型支持ALL、TCP、UDP、ICMP、ICMPV6。端口范围根据不同协议类型对目的端口的范围进行限定。源地址/目的地址- 源地址:仅入方向配置。
- 目的地址:仅出方向配置。
- 匹配说明
- 网卡关联一个或多个安全组后,当有流量经过安全组时,匹配安全组规则的过程如下(以网卡入方向流量为例,出方向流量同理):
- 优先级排序:汇总所有安全组的入方向规则,并按照优先级由高到低排序。
说明
- 优先级数值越小则优先级越高。
- 两条入方向规则优先级相同时,拒绝策略优先于允许策略。
- 若所有安全组内均无规则,则拒绝网卡所有出入方向流量。
- 匹配:流量从上到下依次匹配入方向规则,若成功匹配,则根据规则的策略,允许或拒绝流量通行,并结束匹配操作;若所有规则均未成功,则拒绝该流量通行。
使用限制
配置流程
- 关联网卡
实践建议
- 安全组规划请参考如何规划安全组。
- 应用示例请参见安全组应用示例。
- 安全组放通IP地址和端口后,请确认云服务器实例的防火墙是否放通,若防火墙未放通,则流量依然会被拒绝。详情请参考如何配置Linux实例防火墙、如何配置Windows云服务器防火墙?。
最近更新时间:2026.05.29 11:31:31
这个页面对您有帮助吗?
有用
有用
无用
无用