私有网络
私有网络


文档指南
请输入


产品动态
产品计费
用户指南
网卡
API参考
私有网络
子网
路由表
网卡
安全组
前缀列表
高可用虚拟IP
流日志
网络ACL
流量镜像
IPv4网关实例
- 文档首页
 私有网络用户指南安全组创建安全组
 复制全文
 下载 pdf
创建安全组
 文档反馈
 问问助手
操作场景
默认安全组Default无法满足需求时,需要创建自定义安全组控制网卡的出入流量。
操作说明
- 创建VPC时,系统自动随其一同创建一个默认安全组。
- 手动创建安全组时,系统自动为其添加如下安全组规则:
- 入方向
- 入方向优先级策略协议端口范围源地址描述入方向1允许ALLALL本安全组允许安全组内的云服务器彼此通信CIDR-Only安全组无此条规则。
- 出方向
- 出方向优先级策略协议端口范围目的地址描述出方向100允许ALLALL0.0.0.0/0放通全部IPv4流量出方向100允许ALLALL::/0放通全部IPv6流量
操作步骤
- 登录VPC控制台。
- 在左侧导航树,选择安全组。
- 在顶部导航栏,选择目标项目和地域。
- 单击创建安全组按钮。
- 参考下表,配置相关参数。
-
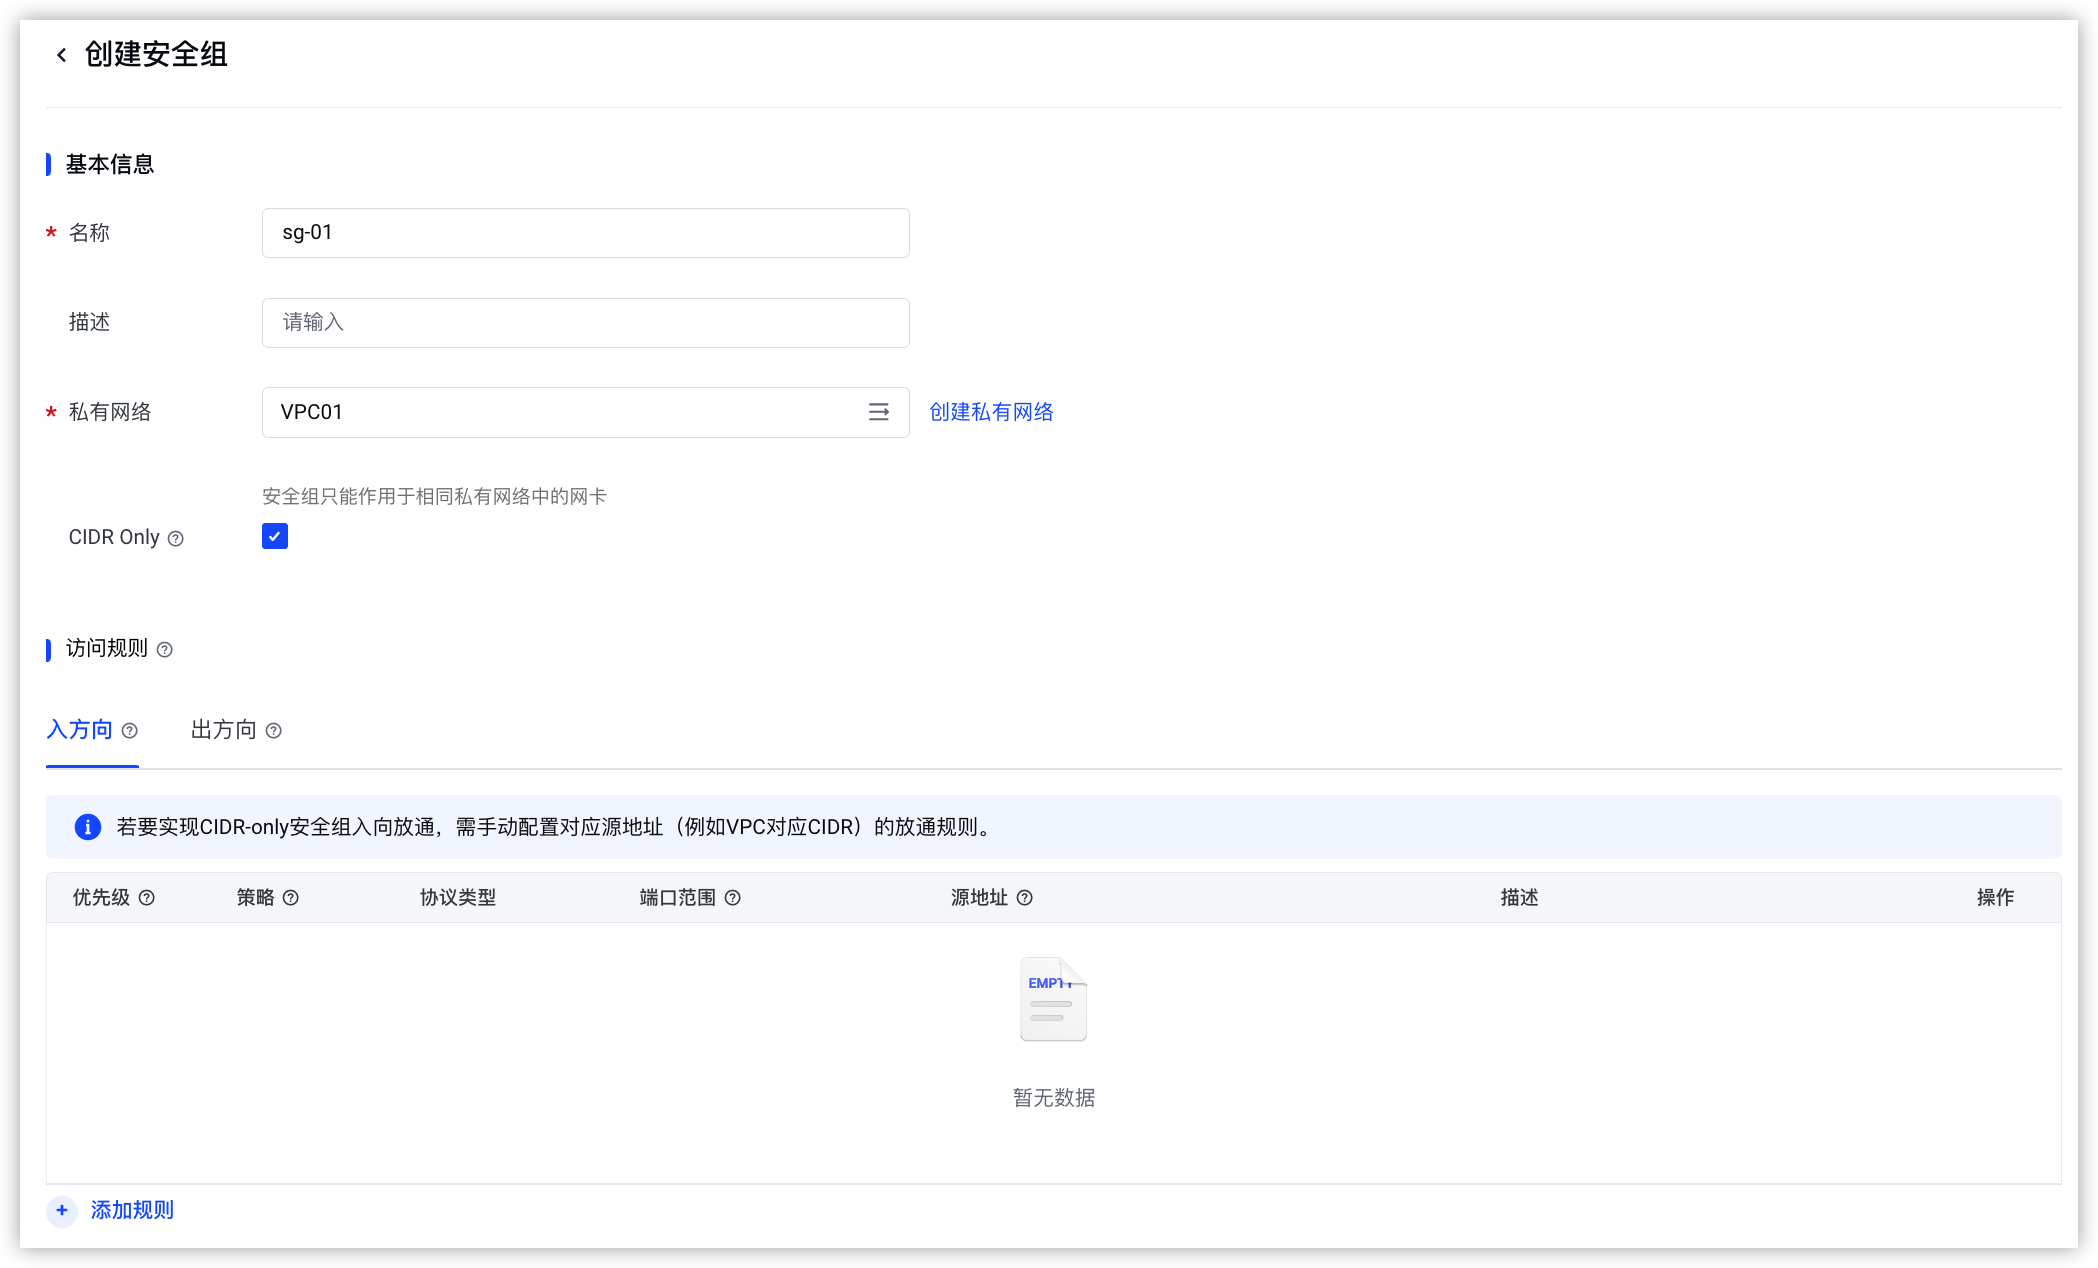
- 参数说明取值样例名称设置安全组的名称。sg-01私有网络选择安全组所属的私有网络。vpc01CIDR Only选择是否勾选CIDR Only。
- 不勾选,则创建普通安全组。
- 勾选,则创建CIDR-Only安全组。该安全组不再受IP地址配额限制,适用于资源自动扩容、大规模使用IP地址等业务场景。
不勾选访问规则-所属项目default标签按需为安全组添加一个或多个自定义标签。标签由一个键值对组成,用于资源的分类和搜索。单击添加图标,添加标签。- 标签键:sg-key
- 标签值:sg-v1
- 单击确定按钮,完成操作。
相关文档
最近更新时间:2026.01.23 08:12:32
这个页面对您有帮助吗?
有用
有用
无用
无用