私有网络
私有网络


文档指南

请输入


- 文档首页
 私有网络最佳实践配置SNAT服务器
 复制全文
 下载 pdf
配置SNAT服务器
 文档反馈
 问问助手
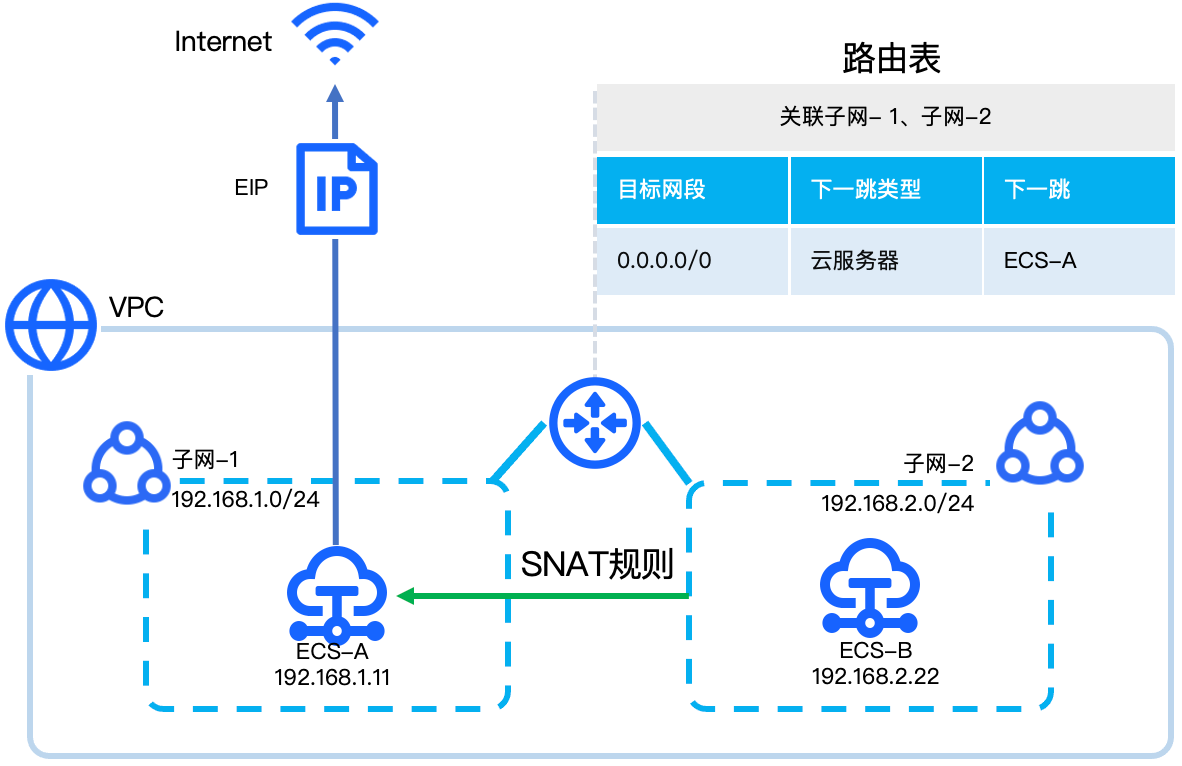
本文为您展示如何自建SNAT服务器,实现多台服务器通过一台指定的云服务器访问公网。
背景信息
某企业自建一台SNAT服务器,使所有的未绑定公网IP的云服务器通过该云服务器访问公网。
说明
前提条件
已创建一个VPC,并为其创建两个子网,每个子网中分别创建一台Linux系统的云服务器,VPC、子网和云服务器的信息与上图保持一致。
说明
操作步骤
配置VPC路由
- 登录 路由表控制台 。
- 在顶部导航栏,选择目标地域和项目,本文示例华北2(北京)和default。
- 在路由表列表,单击目标系统路由表名称,进入路由表详情页面。
- 选择路由条目 > 自定义路由页签,单击添加路由条目按钮,弹出添加路由条目窗口。
- 添加目标网段为0.0.0.0/0,下一跳为ECS-A的自定义路由。
- 单击确定按钮,完成配置。
配置SNAT服务器
配置IP转发
- 远程登录云服务器ECS-A,详细请参见 登录实例 。
- 执行以下命令,打开配置文件sysctl.conf。
- vi /etc/sysctl.conf
- 按i键进入编辑模式,新增以下内容,开启IP转发功能。
- net.ipv4.ip_forward = 1
- 按esc键退出编辑模式,然后按:wq保存修改并退出。
- 执行以下命令,使配置生效。
- sysctl -p /etc/sysctl.conf
配置SNAT规则
- 在ECS-A的命令行,执行以下命令,打开配置文件rc.local。
- vi /etc/rc.local
- 按i键进入编辑模式,新增以下内容,配置SNAT规则。
- iptables -t nat -A POSTROUTING -o <网卡接口> -s <SNAT规则的网段> -j SNAT --to <SNAT服务器的主私网IP>
- 文本示例:
- iptables -t nat -A POSTROUTING -o eth0 -s 192.168.2.0/24 -j SNAT --to 192.168.1.11
- 按esc键退出编辑模式,然后按:wq保存修改并退出。
- 执行以下命令,为rc.local文件授予执行权限。
- chmod +x /etc/rc.local
- 执行reboot命令,重启云服务器。
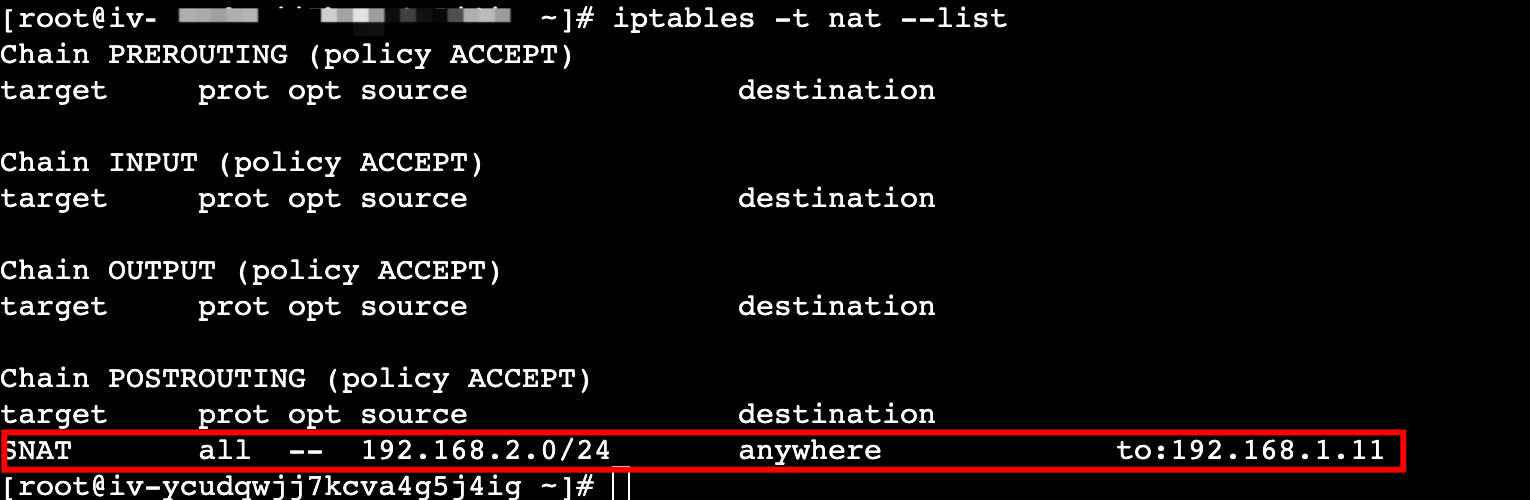
- 执行以下命令,查看SNAT配置成功。
- iptables -t nat --list
- 回显中包含SNAT相关信息,则表示SNAT配置成功,如下图所示。
-
验证
- 远程登录云服务器ECS-B,详细请参见 登录实例 。
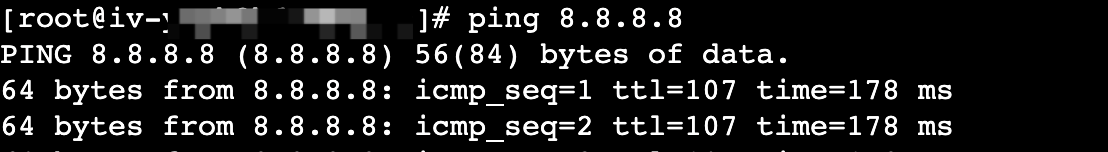
- 执行以下命令,测试是否可以访问公网。
- ping 8.8.8.8
- 回显如下图。表示ECS-B可以通过ECS-A部署的SNAT服务访问公网。
-
- 若配置后,网络仍不通,请检查您的安全组、网络ACL是否放通了对应流量。
最近更新时间:2025.09.19 18:44:45
这个页面对您有帮助吗?
有用
有用
无用
无用