负载均衡
负载均衡


网络型负载均衡NLB

请输入


- 文档首页
 负载均衡快速入门搭建IPv6网络型负载均衡
 复制全文
 下载 pdf
搭建IPv6网络型负载均衡
 文档反馈
 问问助手
场景介绍
本文介绍如何快速配置一个具有基本服务能力的IPv6公网类型的NLB。配置完成后,NLB实例监听来自TCP协议80端口的请求,服务器组中的云服务器实例通过TCP协议80端口提供服务。
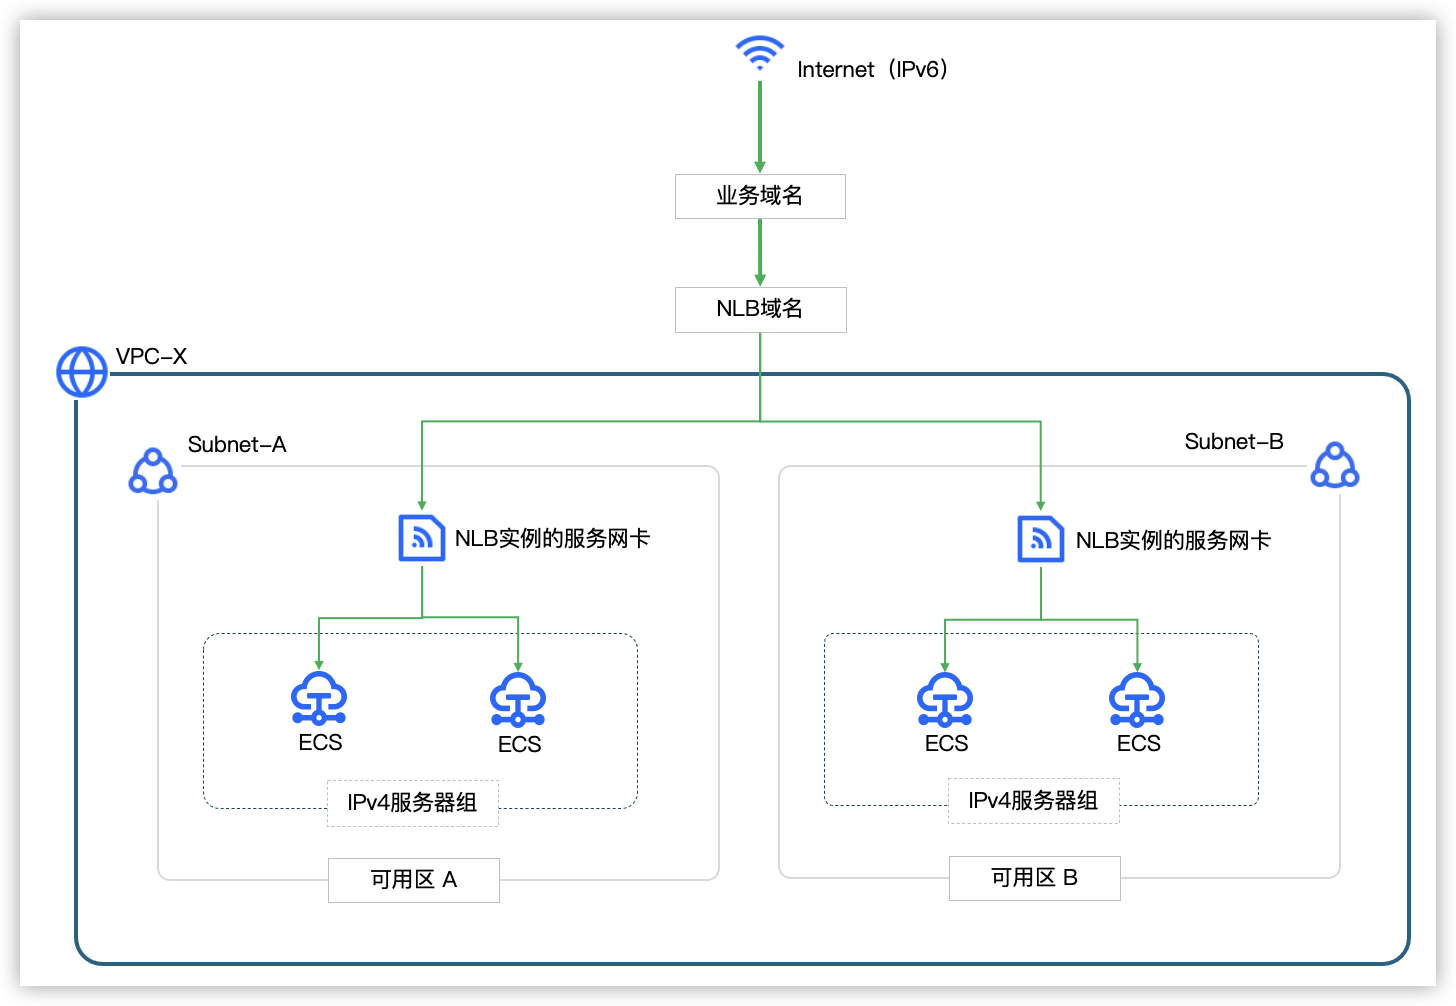
前提条件
- NLB IPv6功能正在邀测中,开通NLB产品权限后,还需联系客户经理开通IPv6功能。
说明
除了NLB IPv6权限,您还需要开通VPC IPv6功能权限,以及IPv6网关产品权限。
- 已参考入门指引完成数据规划和资源准备。
配置步骤
说明
步骤一:创建NLB实例
- 登录NLB控制台。
说明
首次登录时,请根据界面指引完成跨服务角色授权。
- 单击创建网络型负载均衡按钮,参考下表配置NLB实例的相关参数。
- 参数说明取值示例基本信息地域选择NLB实例所属的地域。选择后,创建的NLB实例只能为该地域中的资源所用,不可迁移,请确认实例的地域与后端服务器实例的地域相同。华南1(广州)名称输入NLB实例的名称。nlb02网络配置IP版本选择NLB实例的私网IP地址类型。
- IPv4:仅支持IPv4。
- 双栈:同时支持IPv4和IPv6。
双栈网络类型(IPv4)选择NLB实例IPv4地址的网络类型。私网网络类型(IPv6)创建时,IPv6仅支持私网。私网私有网络选择NLB实例所属的私有网络。请确保该私有网络具有IPv6 CIDR。VPC-X可用区及子网选择NLB实例支持的可用区,并为每个可用区指定子网、IP地址。NLB默认支持可用区多活容灾,至少需要选择2个可用区。- 子网:子网必须开启IPv6,系统会自动在该子网内创建一张NLB实例服务网卡。
- IPv4地址:选择NLB实例IPv4地址的分配方式。实例创建后,分配的IPv4地址均不支持修改。
- IPv6地址:当前仅支持自动分配IP。实例创建后,分配的IPv6地址均不支持修改。
- 可用区A
- Subnet-A | 192.XX.XX.0/24
- 自动分配IP
- 自动分配IP
- 可用区B
- Subnet-B | 192.XX.XX.0/24
- 自动分配IP
- 自动分配IP
安全组选择NLB实例关联的安全组,请至少选择一个。- 除了您指定的安全组,NLB实例还会自动关联一个托管安全组。实例创建成功后,您可以在实例详情页面查看该安全组的详细信息。
- 您指定的安全组和托管安全组一起用于NLB实例出入向流量的控制。
default
- 根据控制台指引查阅并确认相关协议。
- 单击提交订单按钮,完成实例创建。
- 单击去控制台按钮,查看并记录新创建NLB实例的域名。
步骤二:创建IPv4服务器组并添加后端服务器
说明
目前仅支持IPv4类型的服务器组,IPv6请求经NLB实例转换为IPv4地址,可以正常被IPv4后端服务器处理。
- 在左侧导航树中选择服务器组。
- 单击创建服务器组按钮,参考下表配置基本信息。
- 参数说明取值示例名称输入服务器组的名称。rsp02服务器组类型选择服务器组的类型。
- 服务器类型:仅支持添加与服务器组同VPC内的云服务器实例、辅助网卡作为后端服务器。
- IP类型:仅支持添加IP地址作为后端服务器。只要网络可达,可以添加其他VPC或者IDC内的IP地址作为后端服务器。不支持IPv6地址。
服务器类型IP版本选择服务器组的IP版本。IPv4私有网络选择服务器组所属的私有网络,需要与NLB实例所属VPC保持一致。VPC-X后端协议NNLB实例转发流量到后端服务器时使用的通信协议。- TCP:仅支持关联TCP、TLS监听器。
- UDP:仅支持关联UDP监听器。
TCP调度算法选择服务器组转发请求遵循的规则。- 加权轮询(WRR):权重值越高的后端服务器,被轮询到的次数(概率)越高。
- 加权最小连接数(WLC):先计算后端服务器当前连接数/权重的值,然后将请求分发给值最小的后端服务器。
- 源地址哈希(SH):基于源IP地址的一致性哈希,相同源地址的请求会调度到相同的后端服务器。
加权轮询(WRR)
- 参考下表配置健康检查信息。
- 参数说明取值示例健康检查健康检查功能的开关。开启后,NLB能够屏蔽异常的后端服务器,从而消除单点故障。注意
- 关闭健康检查,请求可能被转发至异常后端服务器,影响业务持续可用,不建议关闭 。
- 健康检查会占用网络资源。建议您结合业务情况,通过增大检测间隔、降低健康阈值和不健康阈值等方式,减少对业务的影响 。
开启健康检查协议健康检查请求的协议类型。- TCP:发送SYN握手报文,以此检测后端服务器端口的状态是否正常。
- HTTP:发送HEAD或GET请求模拟浏览访问行为,以此检测后端服务器应用是否正常。
- UDP:发送ICMP或UDP探测报文,以此检测后端服务器是否正常。
了解更多说明服务器组的后端协议为TCP时,健康检查不支持UDP协议。TCP健康检查端口配置用于健康检查的端口。- 使用后端服务器端口:默认使用后端服务器的端口进行健康检查,无需额外指定。
- 指定特定端口:全端口转发功能开启时,只能选择该选项。端口的取值范围为 1~65535。
使用后端服务器端口响应超时配置等待健康检查响应的时间。- 若在响应超时时间内未收到后端服务器返回的正确信息,则表明健康检查异常。
- 取值范围为1~60秒。默认超时时间为3秒。
3秒检测间隔输入执行健康检查的时间间隔。- 检测间隔时间必须大于等于响应超时时间。
- 取值范围为1~300秒。默认间隔为10秒,指每10s对后端服务器进行一次健康检查。
10秒健康阈值配置判断后端服务器正常需要的健康检查次数。- 对同一后端服务器连续执行指定次数的健康检查,结果均为正常,其健康检查状态由异常变为正常。
- 取值范围为2~10次。默认为3次。
3次不健康阈值判断后端服务器异常需要的健康检查次数。- 对同一后端服务器连续执行指定次数的健康检查,结果均为异常,其健康检查状态由正常变为异常。
- 默认为3次,指对同一后端服务器连续执行3次健康检查,结果均为异常,则表明后端服务器异常。
- 取值范围为2~10次。
3次
- 单击确定按钮,完成服务器组的创建。
- 单击目标服务器组右侧的··· > 添加服务器按钮。
- 单击添加服务器按钮,选择目标云服务器实例。
说明
- 单击下一步按钮,为已添加的后端服务器配置端口和权重。
- 参数说明取值示例端口后端服务器提供服务的端口。80权重后端服务器收到请求的概率(概率为该服务器权重/组中所有服务器的总权重)。
- 权重越大转发的请求越多,默认为100。
- 权重设置为0,表示该服务器不会再接受新请求。
- 当调度算法为源地址哈希(SH)时,权重只区分0与非0。
100
- 单击确定按钮,完成操作。
步骤三:添加监听器
- 在左侧导航树中选择实例管理。
- 单击目标NLB实例右侧的配置监听器按钮。
- 单击添加监听器按钮,参考下表配置监听器。
-
- 单击下一步按钮,选择上文创建的服务器组。
- 单击下一步按钮,确认配置信息。
- 单击确定按钮,完成操作。
步骤四:开通IPv6公网带宽
说明
变更NLB实例为IPv6公网,系统自动为NLB实例的所有IPv6地址开通公网带宽。
- 在左侧导航树中选择实例管理。
- 单击目标NLB实例右侧的··· > IPv6转为公网按钮。
- 单击确定按钮,完成操作。
步骤五:配置安全组和网络ACL
- NLB实例关联的安全组和网络ACL
- 安全组配置示例:
-
- 网络ACL配置示例:
-
- 后端服务器关联的安全组和网络ACL
- 安全组配置示例:
- 若已开启放通后端安全组功能,则无需配置后端安全组;若未开启,需配置后端安全组。
-
- 网络ACL配置示例:
-
- 更多详情请参见配置NLB的安全组和网络ACL 和 配置后端服务器的安全组和网络ACL。
步骤六:自有域名解析至NLB域名
说明
本文以在火山引擎 DNS 服务中配置解析记录为例,如果您使用其他平台管理业务域名,请在对应的平台中配置解析记录。
- 登录云解析DNS控制台。
- 参考 添加CNAME记录 将您的自有域名解析至NLB实例的域名,并验证配置是否生效。参数说明如下表所示。
- 参数描述域名设置为您业务域名的主机记录(域名前缀)。例如:www。记录类型设置为 CNAME。记录值设置为 NLB 实例的域名,本文中为 nlb-2fe5ahfkoi9s059gp683y****.cn-guangzhou.nlb.volces.com。说明上表中未介绍的参数请保持默认值。
验证
- 打开本地电脑浏览器。
- 输入http://您的自有域名,显示后端服务器部署的应用页面,则说明您的业务已成功配置NLB。
最近更新时间:2026.08.06 14:28:14
这个页面对您有帮助吗?
有用
有用
无用
无用