大模型应用防火墙
大模型应用防火墙


文档指南

请输入


- 文档首页
 大模型应用防火墙用户指南防护配置大模型防护策略配置敏感数据防护策略
 复制全文
 下载 pdf
配置敏感数据防护策略
 文档反馈
 问问助手
敏感数据防护策略可以实时识别模型输入和输出中的个人敏感数据或商业敏感数据,并根据预设策略执行观察、拦截、脱敏或安全代答。您还可以配置日志脱敏存储,降低敏感信息以明文形式写入日志的风险。
注意
日志脱敏存储仅适用于命中敏感数据防护策略且执行动作为脱敏的日志。执行动作为观察、拦截、安全代答等其他动作时,日志仍按原始内容存储。
个人敏感数据和商业敏感数据的区别
个人数据检测主要用于识别身份证号、手机号等标准化个人信息,商业数据检测主要用于识别企业内部的财务或人力资源敏感信息。
数据类型 | 主要识别对象 |
个人数据 | 身份证号、手机号、银行卡号、邮箱、人脸、车牌等 |
商业数据 | 企业财务敏感信息、人力资源敏感信息 |
如果同一业务场景既需要检测个人数据,又需要检测商业数据,请分别创建两条敏感数据防护策略。
注意事项
- 大模型应用防火墙当前提供多模态敏感数据检测能力,各内容类型的大小和格式限制如下:
-
- 内容类型大小格式文本240 KB 以内--图片10 MB 以内JPG、JPEG、PNG、WEBP文档5 MB 以内TXT、DOC、DOCX、XLSX、XLS、PDF、PPT、PPTX
- 不同方式接入的资产支持的检测方向和内容类型存在差异,详情如下:
-
- 资产接入类型文本图片文档SDK 接入支持输入和输出支持输入和输出支持输入和输出流量网关接入支持输入和输出仅支持输入仅支持输入模型服务接入支持输入和输出仅支持输入仅支持输入
前提条件
新增敏感数据防护策略
- 登录大模型应用防火墙控制台。
- 在顶栏选择实例所属地域。
- 在左侧导航选择防护>大模型防护>敏感数据防护。
- 启用策略。
-
- 单击添加规则,配置规则信息。
-
-
- 单击确定。
修改默认敏感数据防护策略
您将资产接入大模型应用防火墙时,已经设置了默认敏感数据防护策略。您可以修改该默认规则,例如修改规则名称、检测分类、执行动作等,但不支持修改生效资产范围。即该默认规则仅对接入时关联的资产生效。
注意
默认策略的生效资产范围不可修改,仅对首次配置时关联的资产生效。
- 登录大模型应用防火墙控制台。
- 在顶栏选择实例所属地域。
- 在左侧导航选择防护>大模型防护>敏感数据防护。
- 单击默认规则对应的编辑。
说明
默认规则的名称格式为<资产名称>_默认防护规则,例如智能助手_默认防护规则。
- 修改规则名称、内容类型、生效方式、检测分类、执行动作等参数。
-
- 单击确定。
配置日志脱敏存储
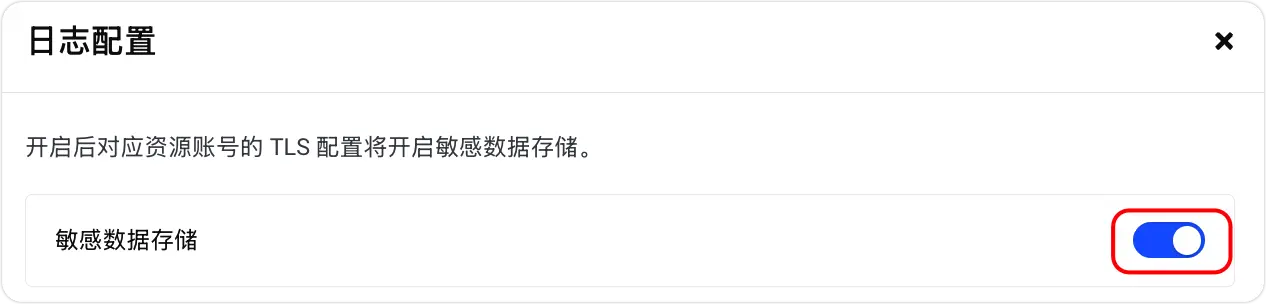
为降低银行卡号、电子邮箱、身份证号、电话号码等敏感信息以明文形式写入日志的风险,您可以开启敏感数据存储。该配置只影响开启后新产生且符合条件的日志。
注意
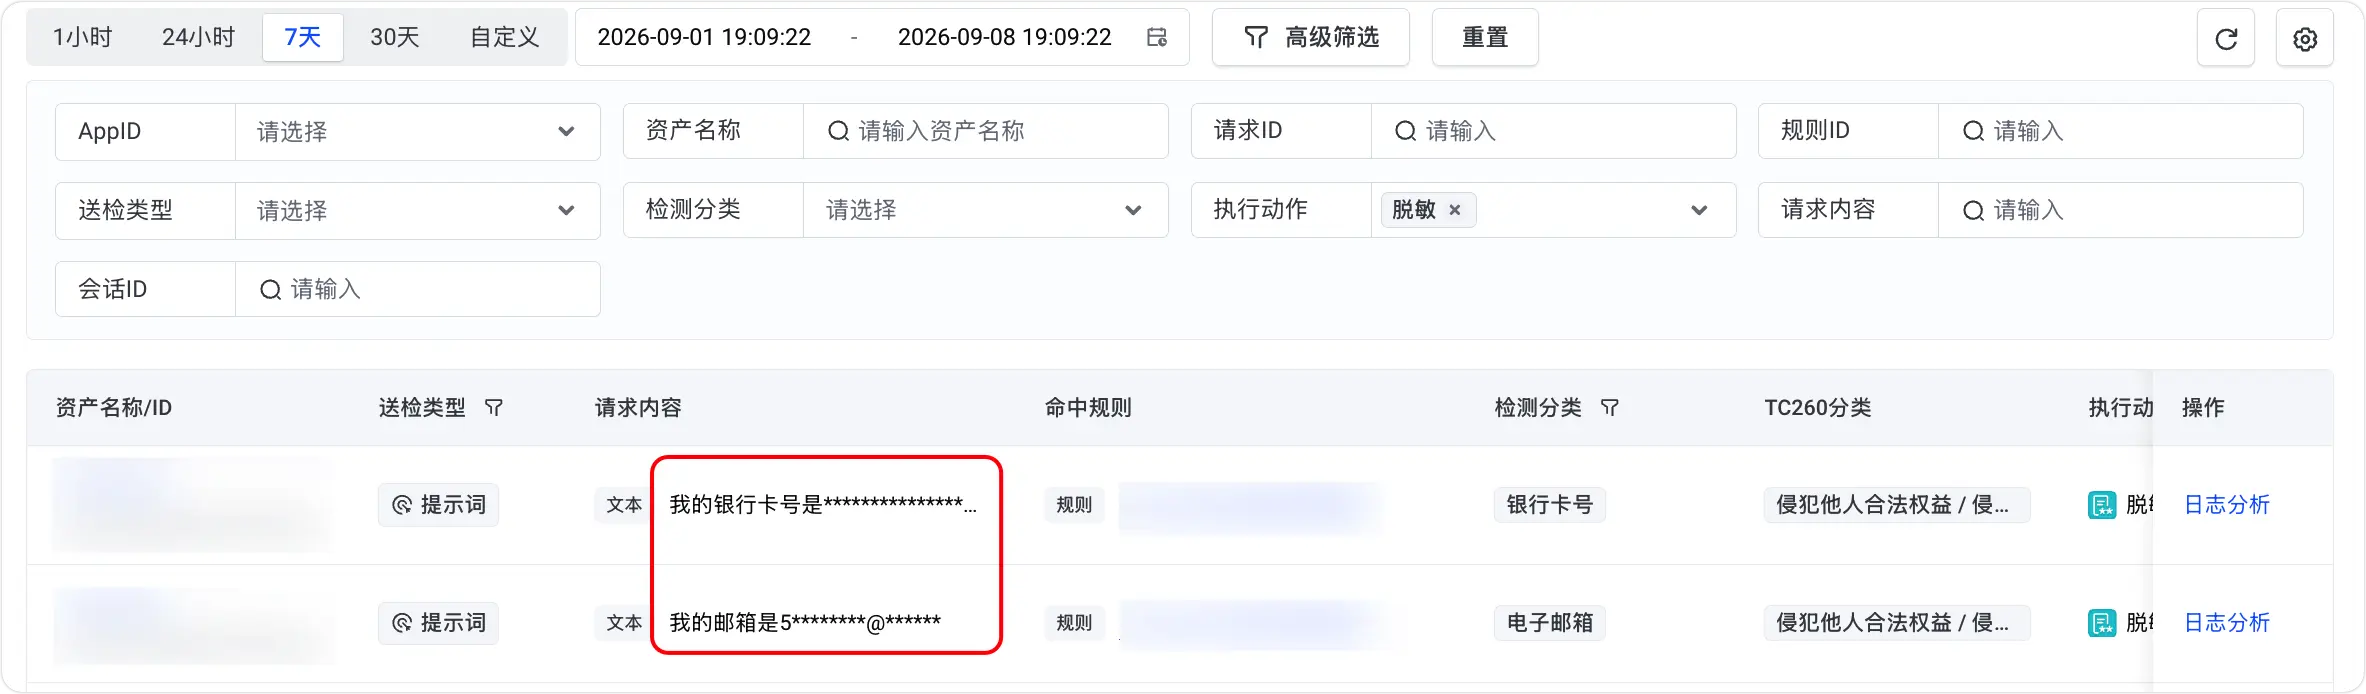
仅命中敏感数据防护策略且执行动作为脱敏的日志支持脱敏存储。执行动作为观察、拦截、安全代答等其他动作时,即使已开启敏感数据存储,日志仍按原始内容存储。
- 登录大模型应用防火墙控制台。
- 在顶栏选择实例所属地域。
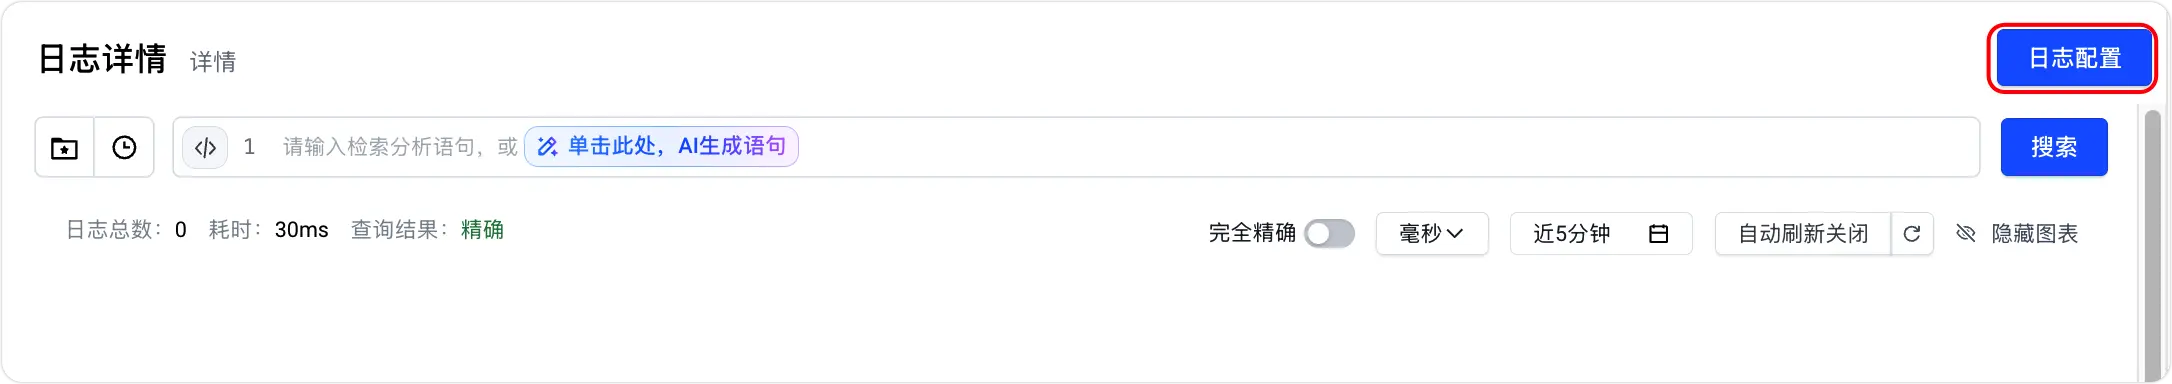
- 在左侧导航选择日志详情。
- 单击右上角日志配置。
-
- 开启敏感数据存储开关。
-
- 开启后,新产生且执行动作为脱敏的敏感数据防护日志会先脱敏再存储,并在攻击日志和日志详情中以脱敏内容展示。其他执行动作对应的日志仍按原始内容存储和展示。
-
配置效果说明
以下示例用于验证敏感数据防护策略的拦截效果。由于示例规则的执行动作为拦截,对应日志仍按原始内容存储,不会因开启敏感数据存储而脱敏。若要验证日志脱敏存储,请将执行动作配置为脱敏并开启敏感数据存储。
规则配置
假设您为资产配置了一条敏感数据防护规则,信息如下:
参数 | 值 |
资产 ID | app-d5d29git94j5fi7e**** |
规则 ID | rule-dafukg7s9hcborrne5f0 |
内容类型 | 所有类型 |
检测分类 | 所有个人数据 |
执行动作 | 拦截 |
模拟请求
请将以下命令中的 ****.com 和 ****.llm-shield.omni-shield.com 替换为您真实的资产域名和防护节点地址。
响应结果
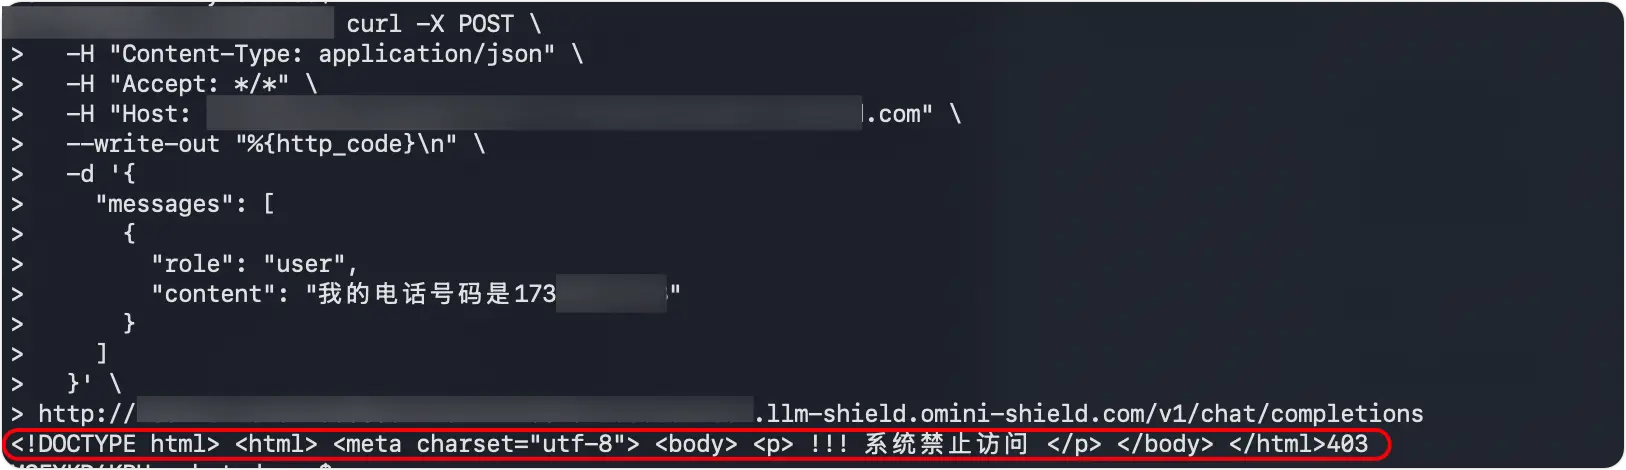
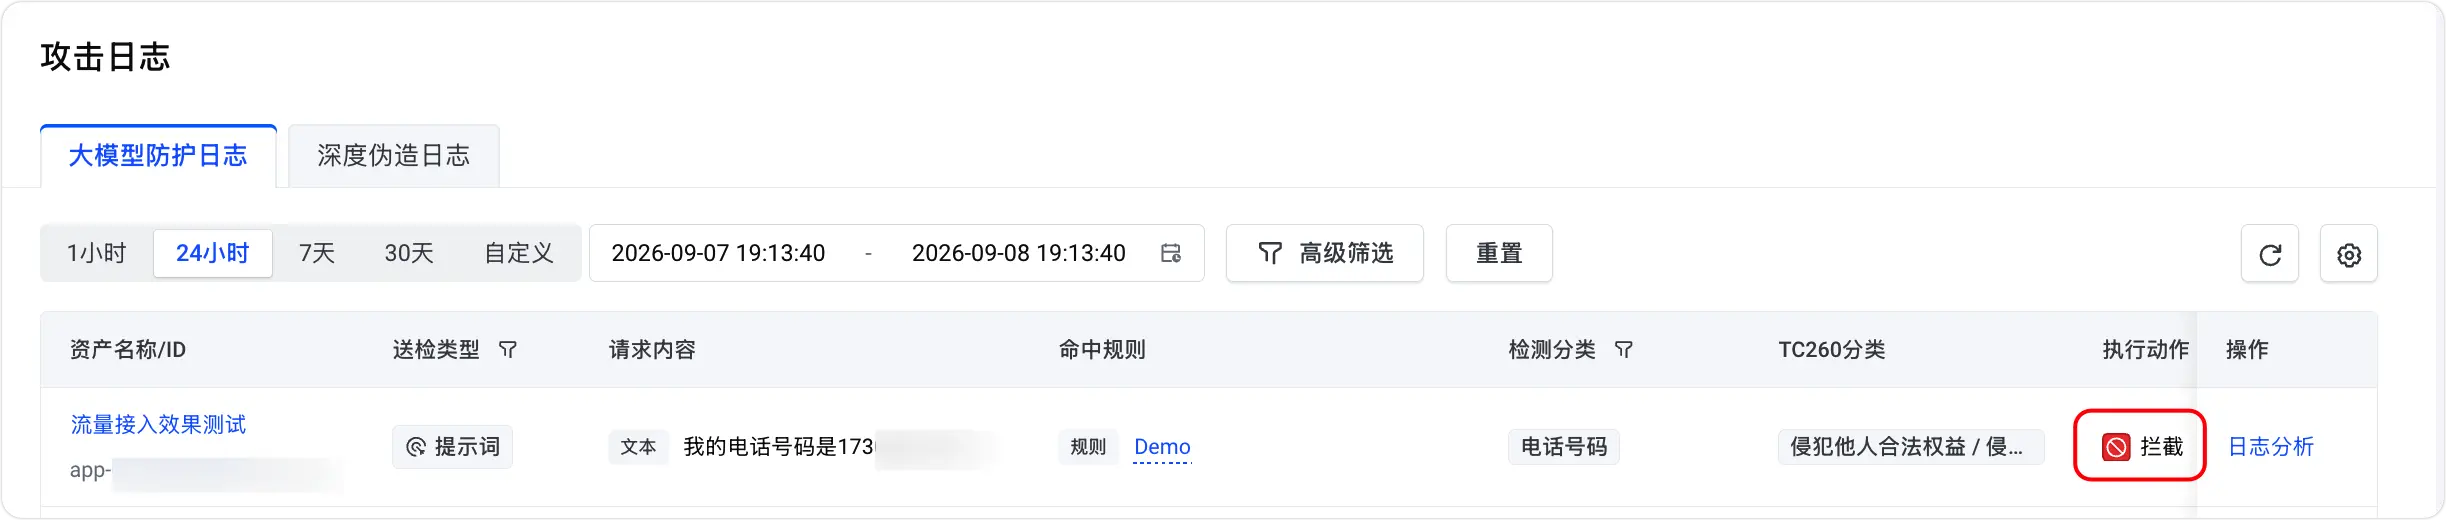
攻击日志
最近更新时间:2026.09.09 21:10:03
这个页面对您有帮助吗?
有用
有用
无用
无用