飞连
飞连


文档指南

请输入


- 文档首页
 飞连管理员指南日志审计配置日志外发
 复制全文
 下载 pdf
配置日志外发
 文档反馈
 问问助手
日志外发可将飞连记录的业务日志发送到企业自有的 Syslog 服务器或 Elasticsearch 集群,便于集中分析和长期保存。各类日志可分别开启外发,并支持同时配置多种协议。首次开启仅发送新产生的日志,不补发开启前的历史日志。
Syslog 是计算机系统用来将事件数据日志发送到中心位置进行存储的协议,在飞连中使用 RFC 5424 定义的格式进行发送。
准备工作
开始前,请确认已具备一台可用的 Syslog 服务器(支持 TCP、UDP 或 TCP + TLS)或 Elasticsearch 集群(已建好索引、并有具备写入权限的账号),并满足以下网络条件:
SaaS 版
- 连通性:您的 Syslog 服务器或 Elasticsearch 集群必须具有公网 IP,或已通过专线与飞连云端互通。
- 防火墙策略:在企业防火墙上放行来自飞连云端服务器的入站流量,目标端口取决于下方配置。
私有化版
私有化环境通常处于企业内网,外发配置需重点关注内网各节点间的路由连通性。
- 连通性:请确保飞连后端管理服务器与您的 Syslog / Elasticsearch 服务器之间网络互通。
- 端口放行:在内网防火墙上放行对应的协议端口。
将日志外发到 Syslog
- 登录管理后台。
- 在左侧导航栏,选择日志审计。
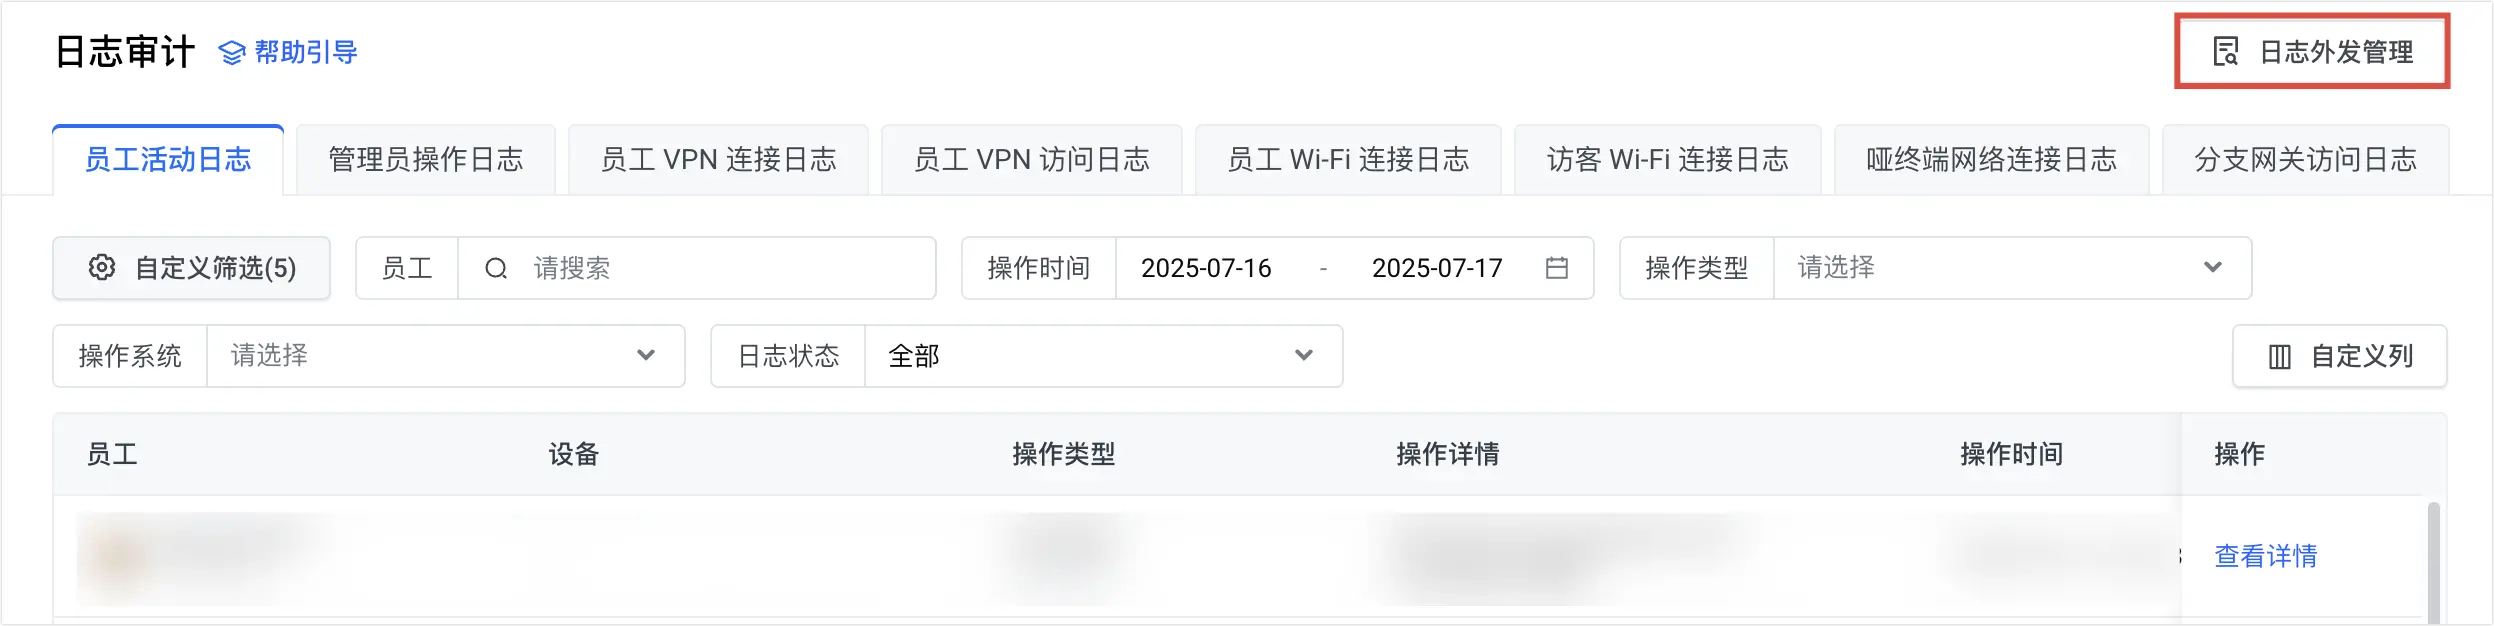
- 在日志审计页面的右上角,单击日志外发管理。
-
- 在日志外发管理页面的场景列表中,搜索需要外发的日志类型,并开启开关。
- 在页面右上角单击编辑,进入协议参数配置。
-
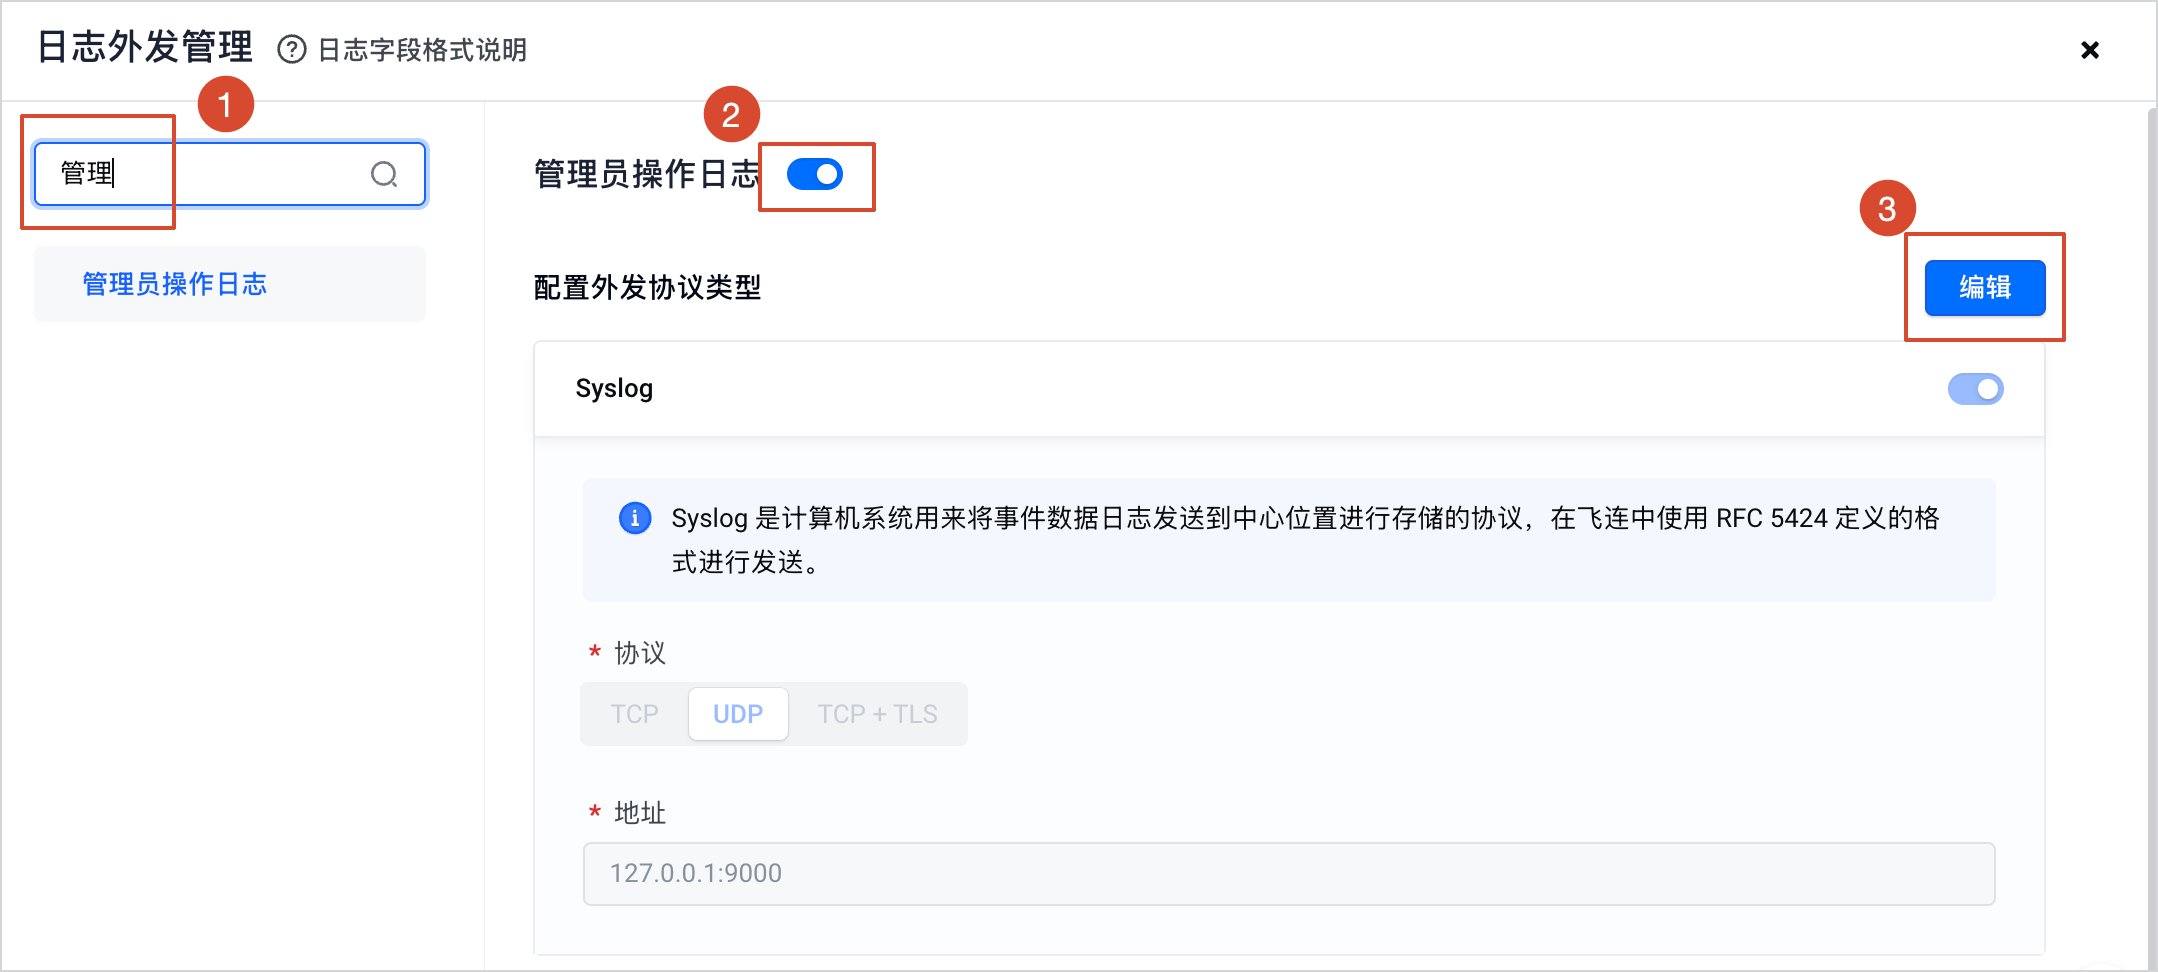
- 开启 Syslog 开关,并填写以下参数。
-
-
- 确认参数配置无误后,点击页面右上角的保存使配置生效。
将日志外发到 Elasticsearch
- 登录管理后台。
- 在左侧导航栏,选择日志审计。
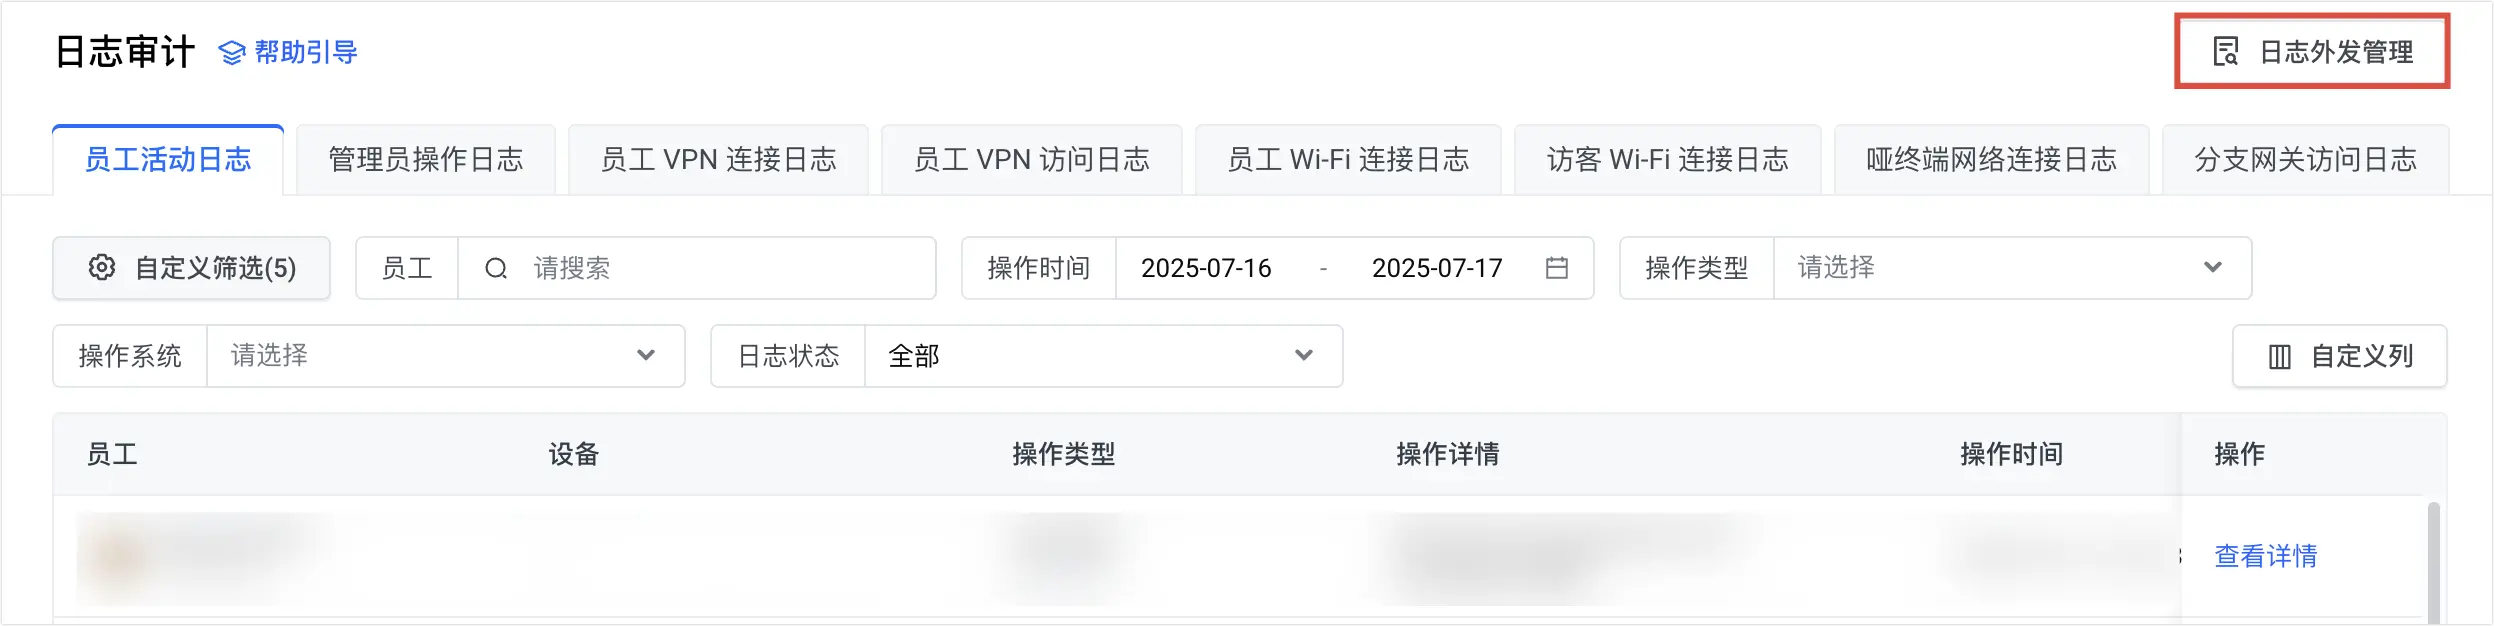
- 在日志审计页面的右上角,单击日志外发管理。
-
- 在日志外发管理页面的场景列表中,搜索需要外发的日志类型,并开启开关。
- 在页面右上角单击编辑,进入协议参数配置。
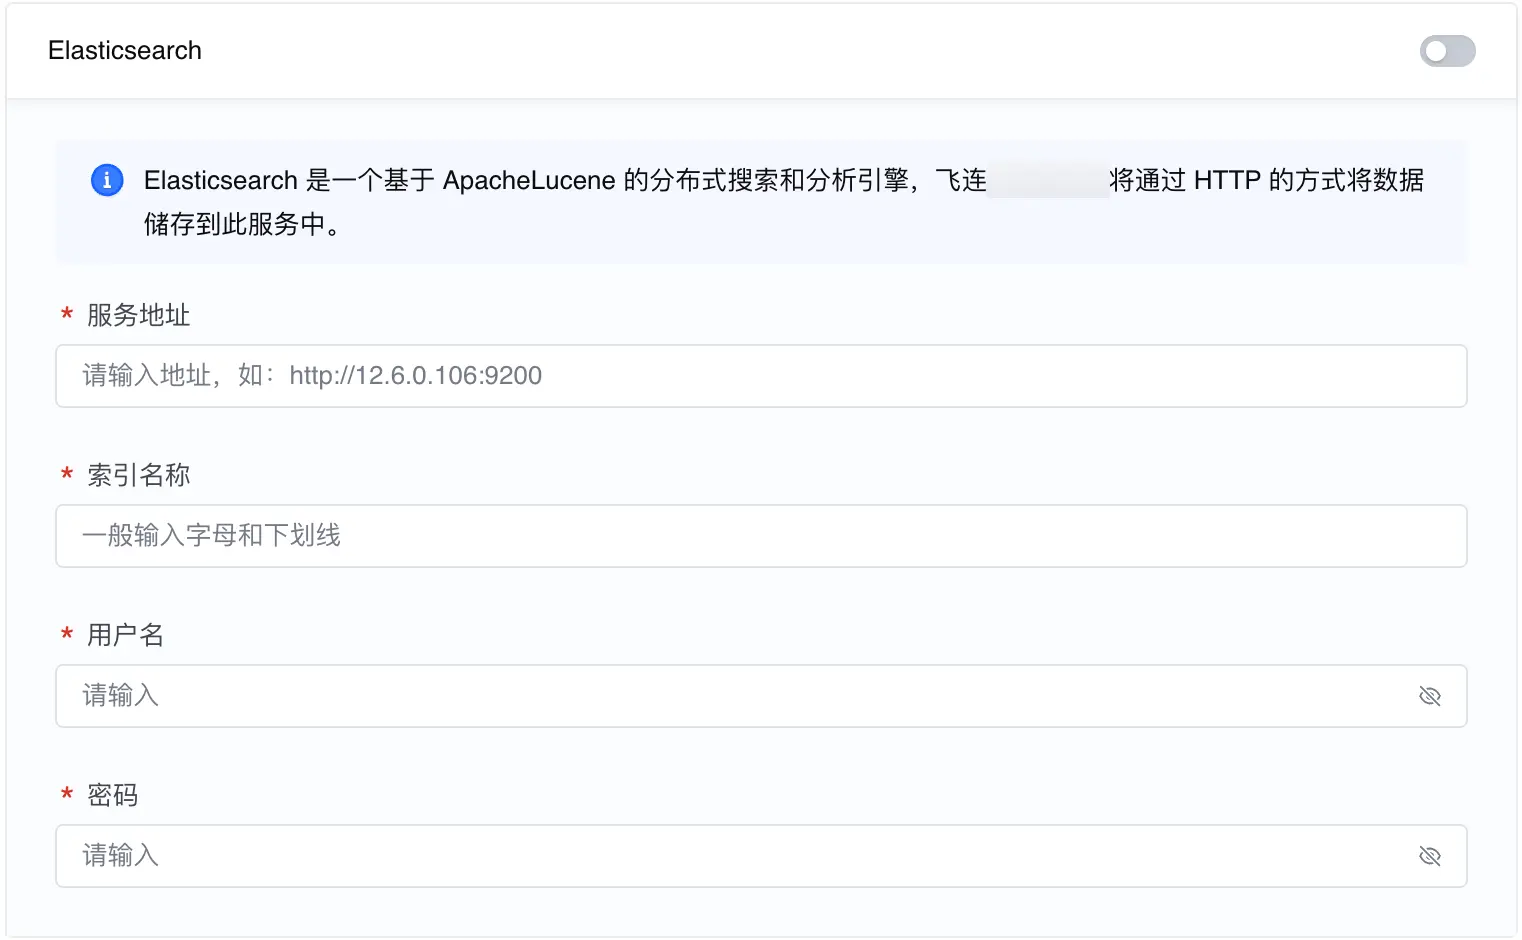
- 开启 Elasticsearch 开关,并填写以下参数。
-
-
-
- 确认参数配置无误后,点击页面右上角的保存使配置生效。
验证接收结果
配置完成后,触发一次行为事件,以产生一条所选类型的新日志,并在接收端检查是否收到对应记录。
例如,验证 ZTNA 连接日志时,分别执行代理连接和断开,核对 x_key、员工、设备、连接时间及操作类型。验证管理员操作日志时,产生新的配置变更并检查 admin_audit_log。
问题排查
未收到日志时,先确认外发开关已开启且配置已保存,再检查接收端地址、监听端口、防火墙及网络连通性。Elasticsearch 还需检查索引名称、账号权限及服务返回的错误。验证时应产生新日志,不能仅检查首次配置前的历史记录。
FAQ
日志外发是实时外发吗?
正常情况下,日志会在产生后的 1 分钟内外发。外发任务因用户操作停止或网络异常而中断后,恢复时会从上次外发成功的最后一条日志继续。首次配置外发时,仅发送新产生的日志,不补发历史日志。
网络异常时,日志外发会重试吗?
是否重试取决于外发协议:
- Elasticsearch:如果服务返回参数错误,会丢弃该条日志,不再重试;如果发生网络错误,则会持续重试,暂无重试次数上限。
- Syslog(UDP):UDP 无法保证消息送达,因此每条日志只发送一次,不重试。
最近更新时间:2026.10.09 11:13:36
这个页面对您有帮助吗?
有用
有用
无用
无用