密钥管理系统
密钥管理系统


文档指南

请输入


- 文档首页
 密钥管理系统产品简介产品概述
 复制全文
 下载 pdf
产品概述
 文档反馈
 问问助手
什么是密钥管理系统
火山引擎密钥管理系统是一套包含密钥管理(Key Management Service, KMS)和凭据管理(Secret Manager)的安全服务。
在中国大陆地域,本服务基于通过国家商用密码管理相关认证的硬件安全模块(HSM)构建,符合中国商用密码合规要求;在中国大陆以外的地域,本服务基于通过 FIPS 140-3 Level 3 认证的硬件安全模块(HSM)构建,满足国际主流高等级安全与合规标准,为您的密钥与凭据提供坚实的安全基石。
核心组件
密钥管理服务(Key Management Service,简称:KMS)是火山引擎上一站式的密钥管理和数据加密服务平台。提供简单易用的加密接口,KMS 帮助用户轻松管理密钥、保护云上核心数据的安全。同时极大降低用户自行部署密码基础设施的采购、研发成本。帮助业务轻松满足监管和合规需求。
凭据管理(Secret Manager)是基于火山引擎密钥管理系统(KMS)的凭据管理产品,用于存储用户业务应用中需要使用的 AK/SK、账号口令、访问密钥等凭据信息。用户业务应用通过集成 KMS SDK 或使用 KMS OpenAPI 向凭据管理安全、动态地获取凭据信息,以避免明文存储敏感信息导致的信息泄露或非预期修改等风险。
Secret Manager 可以借助 KMS 提供的安全密钥来加密和解密存储在其上的敏感数据。这意味着,Secret Manager 可以利用 KMS 的强大密钥管理功能来增强其提供的安全性,确保存储在其中的敏感信息得到高强度的加密保护。
应用架构
火山引擎的密钥与凭据管理服务构建于一个三层架构之上,旨在全面覆盖从底层硬件到上层应用的各类安全需求。
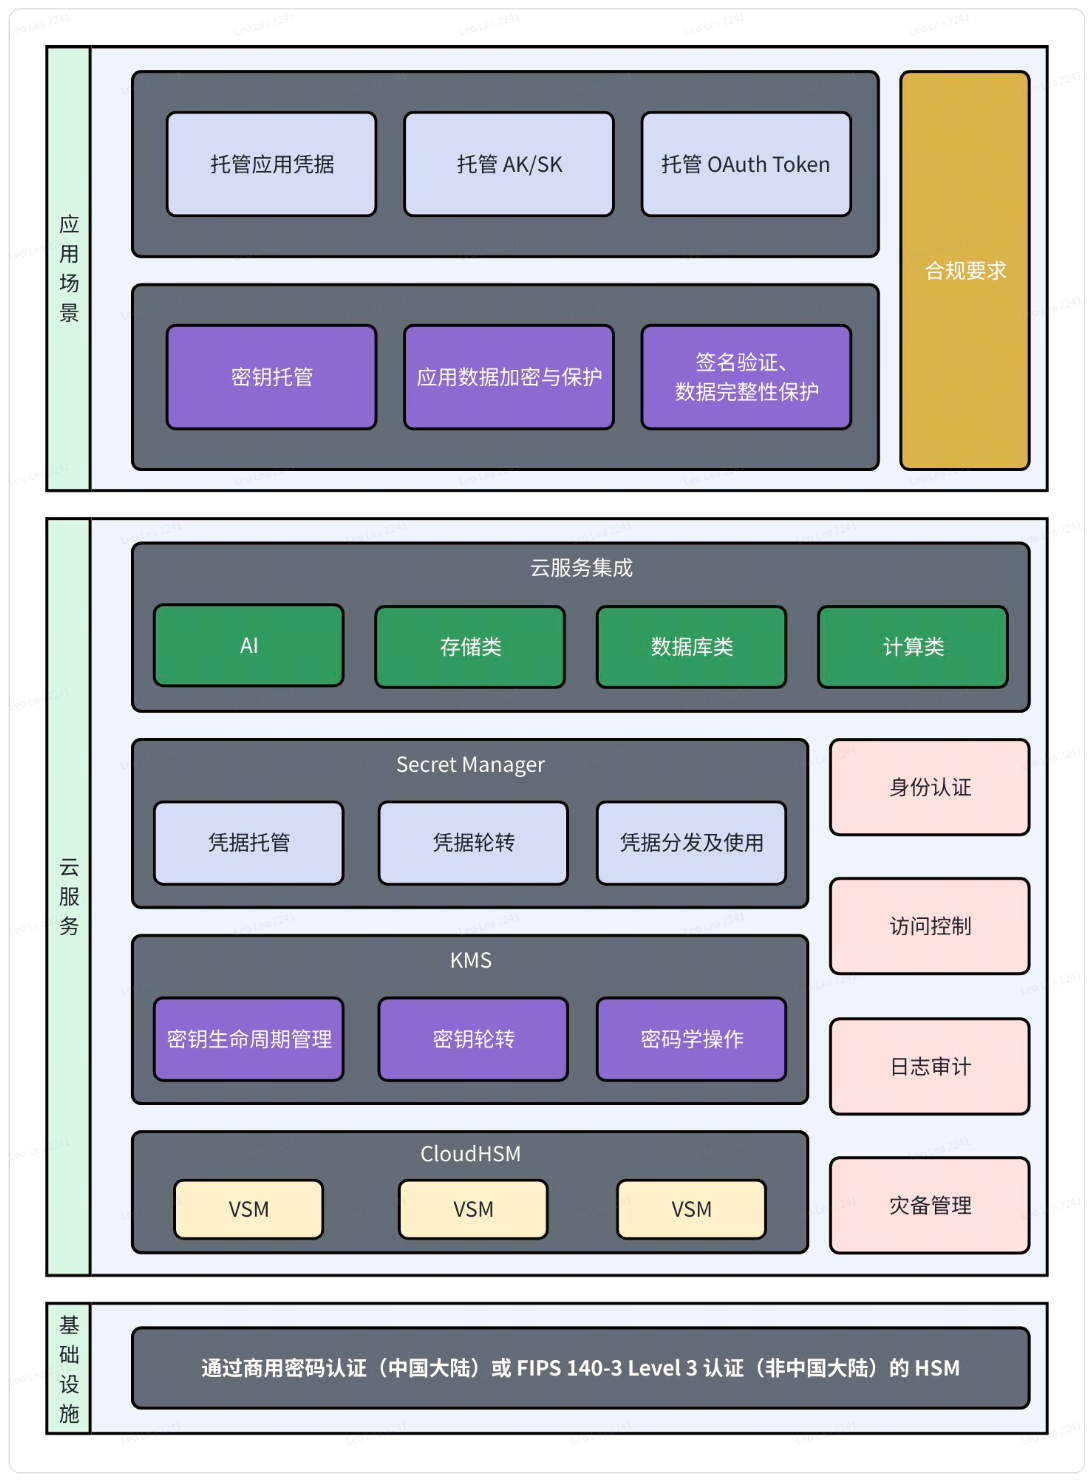
- 应用场景层:直接面向用户的业务需求,提供针对性的安全解决方案。
- AK/SK 与 OAuth Token 管理:集中保护和管理应用的访问凭证,防止因凭证泄露导致的安全事件。
- 数据加密与保护:为静态数据和传输中的数据提供强大的加密能力,保护数据全生命周期的机密性。
- 签名验签与完整性保护:利用非对称密钥对数据进行数字签名,确保数据来源可信且内容未被篡改。
- 云服务层:作为核心服务层,KMS 与 Secret Manager 协同工作,并与各类云产品深度集成。
- 云服务集成:无缝对接对象存储、数据库、大数据分析等多种云服务,实现透明数据加密。
- 审计与灾备:提供全面的操作日志,满足合规审计需求;通过多地域部署与密钥备份机制,确保服务的高可用与灾备能力。
- 硬件层:安全体系的基石,所有密码学操作最终都在此层完成。
- 硬件安全模块 (HSM):采用符合 FIPS 140-3 Level 3 或国密标准的 HSM,确保密钥在物理和逻辑上都得到最高级别的隔离与保护。
最近更新时间:2025.12.23 19:39:32
这个页面对您有帮助吗?
有用
有用
无用
无用