云企业网
云企业网


文档指南

请输入


- 文档首页
 云企业网快速入门私有网络互通(跨账号同地域)
 复制全文
 下载 pdf
私有网络互通(跨账号同地域)
 文档反馈
 问问助手
您可以参考本文,通过云企业网,实现跨账号同地域私有网络实例私网互通。
准备工作
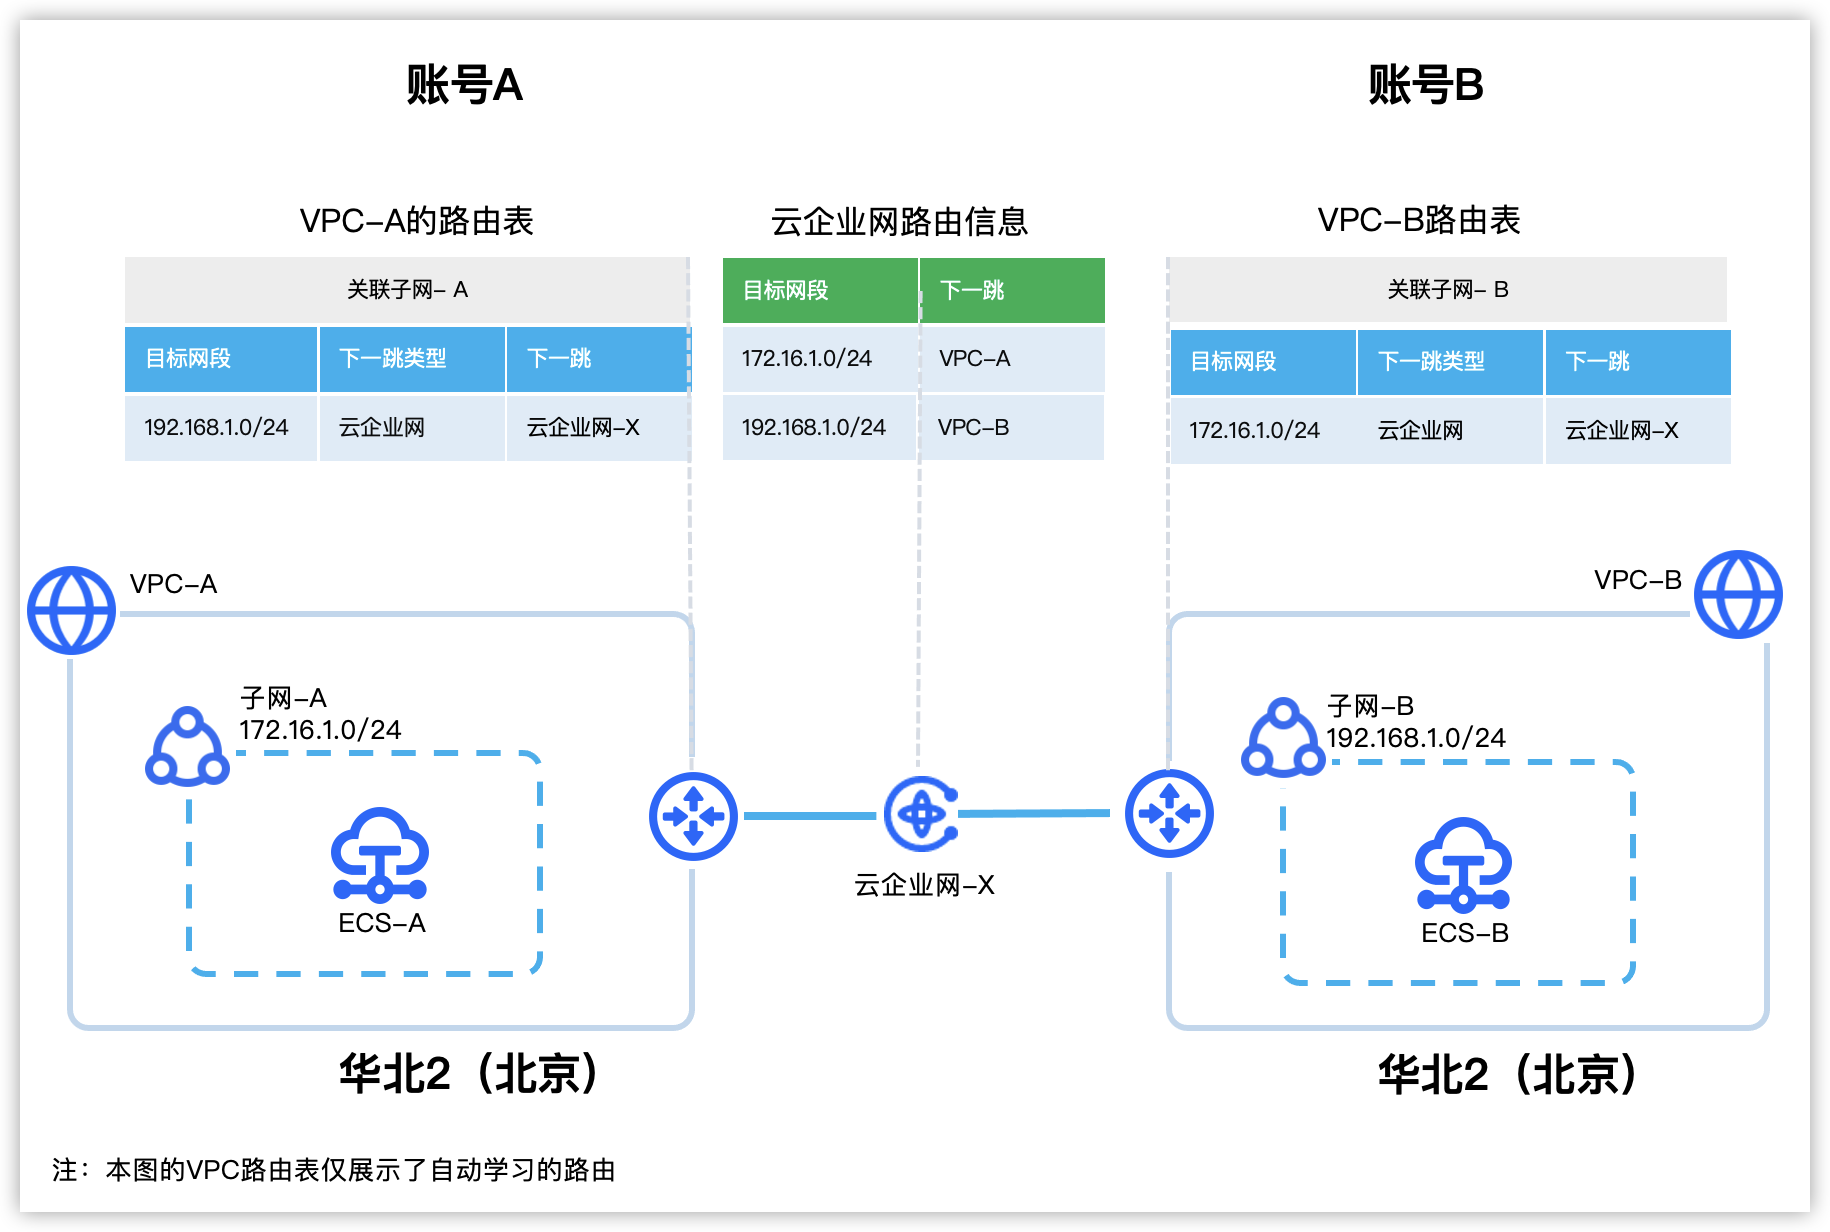
为便于演示,本文以上图为例,在开始操作之前,您需要做如下准备工作:
- 注册账号A、账号B,并实名认证。
- 账号充值。
- 使用账号A和账号B分别在华北2(北京)创建1个VPC及子网,并 创建一台云服务器 ,信息如下:
- 账号A:VPC-A(172.16.0.0/16)、子网-A(172.16.1.0/24)、云服务器ECS-A。
- 账号B:VPC-B(192.168.0.0/16)、子网-B(192.168.1.0/24)、云服务器ECS-B。
说明
操作步骤
说明
下文仅介绍必要参数及取值,其他未介绍的参数请保持默认配置。
步骤一:创建云企业网
- 使用账号A登录 云企业网控制台 。
- 在顶部导航栏,选择目标项目。
- 单击创建云企业网按钮。
- 参考下表,配置相关参数。
-
- 单击确定按钮,完成操作。
步骤二:添加跨账号云企业网授权
您可参考本操作,账号B授予账号A允许CEN-X加载VPC-B的权限。
- 使用账号B登录 私有网络控制台 。
- 在顶部导航栏,选择地域“华北2(北京)。
- 单击私有网络名称“VPC-B”。
- 在云企业网授权页签,单击云企业网跨账户授权按钮。
- 输入账号A的ID和云企业网实例“CEN-X”的ID。
- 单击确定按钮,完成操作。
步骤三:加载网络实例
您可参考本操作,依次加载VPC-A和VPC-B至云企业网。
- 使用账号A登录云企业网控制台。
- 单击云企业网实例名称“CEN-X”。
- 在网络实例页签,单击加载网络实例按钮。
- 参考下表,配置相关参数。
-
- 单击确定按钮,完成操作。
步骤四:查看路由
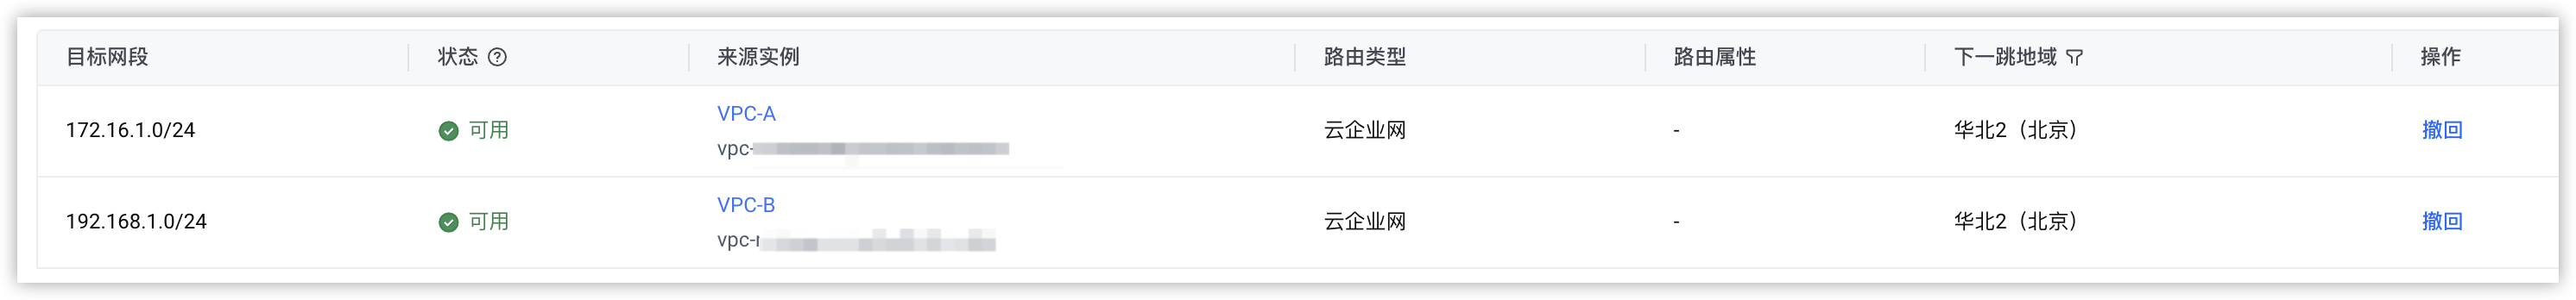
查看云企业网的路由表,确认其已成功学习到VPC的子网路由。
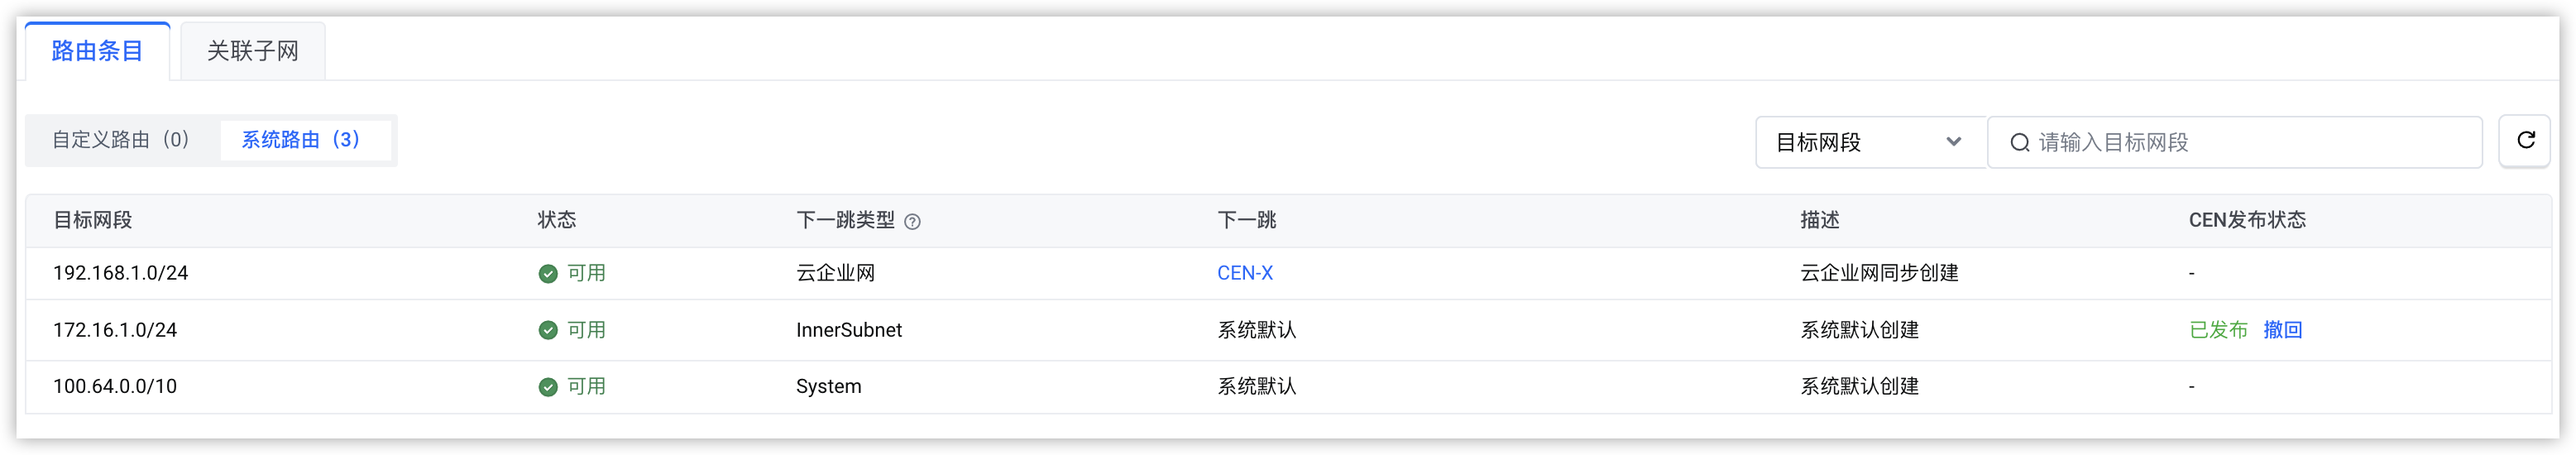
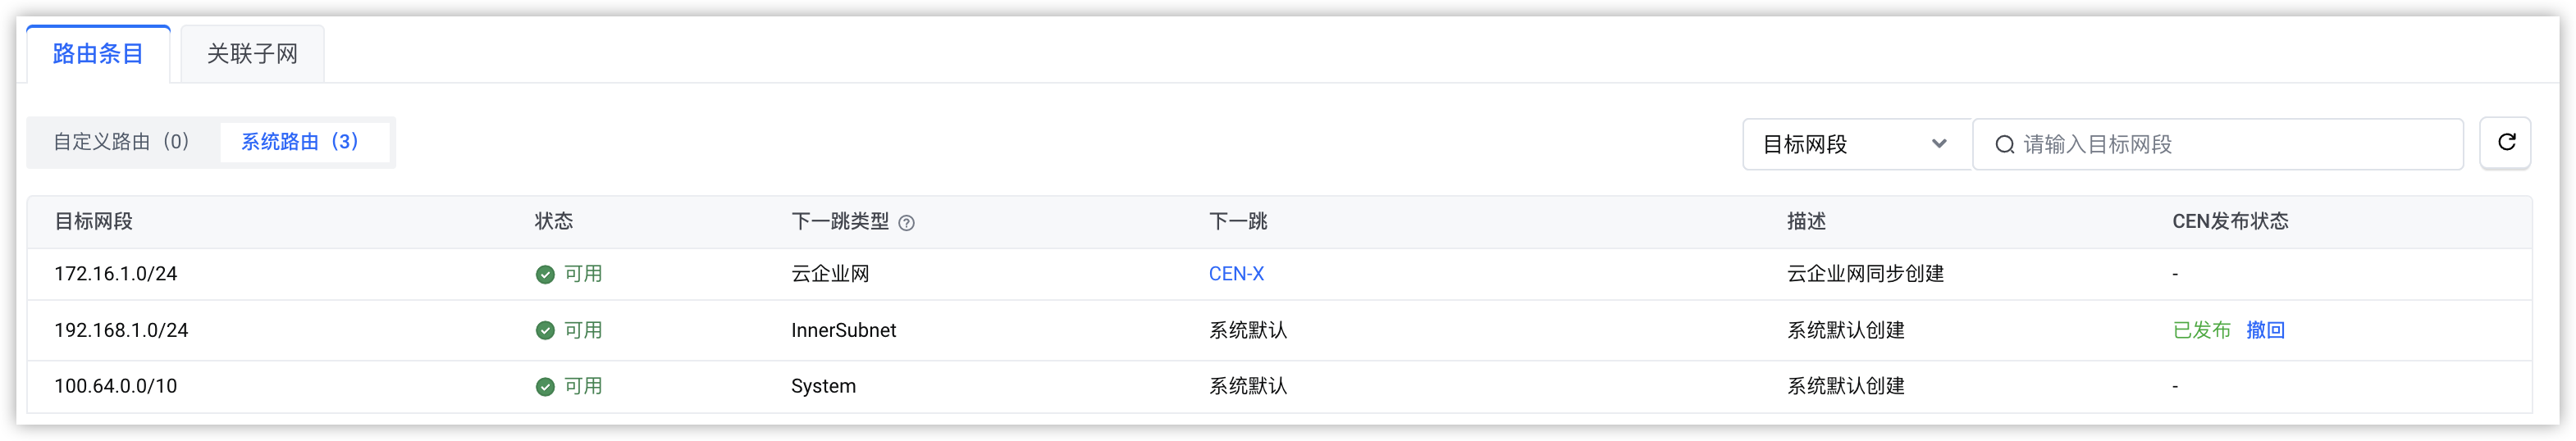
查看VPC的路由表,确认其已成功接收云企业网的路由。
- 单击云企业网实例CEN-X的名称。
- 在路由信息页签,确认云企业网自动学习到的子网路由。
-
- 单击VPC-A的名称。
- 单击路由表按钮。
- 单击路由表的名称。
- 在路由条目 > 系统路由页签,即可查看VPC-A从云企业网同步过来的路由。
-
步骤五:查看/放通安全组
您可参考本操作,查看云服务器ECS-A、ECS-B关联的安全组是否放通了您需要的流量。若未放通,请放通流量。
说明
因为安全组默认添加的出方向规则,已放通全网段(0.0.0.0/0)、全端口(ALL)、全协议(ALL)的流量,所以本示例仅配置入方向规则,实现ECS-A放通ECS-B的访问流量、ECS-B放通ECS-A的访问流量。
- 登录云服务器控制台。
- 在顶部导航栏,选择目标地域。
- 在左侧导航树,单击实例。
- 单击ECS-A或ECS-B的名称。
- 在安全组页签,即可查看当前规则。
- 单击目标安全组右侧的配置规则。
- 在入向规则页签,单击添加规则。 参考下表,配置相关参数。
-
- 单击确定按钮,完成操作。
步骤六:验证
- 远程登录ECS-A。
- 在命令行,执行ping <ECS-B的IP地址,本文以192.168.1.22为例>,测试网络连通性。
-
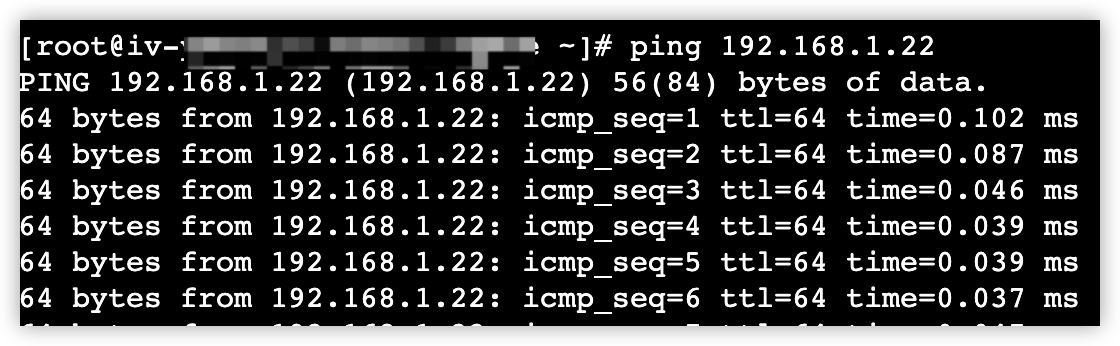
- 同理验证ECS-B访问ECS-A。
最近更新时间:2025.09.03 18:44:16
这个页面对您有帮助吗?
有用
有用
无用
无用