云防火墙
云防火墙


文档指南

请输入


- 文档首页
 云防火墙用户指南入侵防御规则配置
 复制全文
 下载 pdf
规则配置
 文档反馈
 问问助手
云防火墙入侵防御系统(IPS)用于对网络流量中的入侵行为进行检测与防护,支持基础防御、虚拟补丁、威胁情报和智能防御等能力。通过对攻击行为的识别与拦截,降低漏洞被利用和业务受损风险。本文将介绍 IPS 防御功能的相关配置。
说明
- IPS 引擎位于访问控制策略之后,仅对访问控制放行的流量进行深度包检测(DPI),识别并拦截潜在的网络攻击行为;被访问控制策略拦截的流量不再进入 IPS 检测流程。
- IPS 引擎支持对云防火墙接入的所有流量进行检测,包括互联网边界、VPC 边界、NAT边界。
引擎检测模式
云防火墙 IPS 引擎启用后,默认运行在观察模式。用户可根据业务场景和安全需求,选择不同的引擎运行模式。
- 观察:启用观察模式后,系统仅对攻击行为进行记录和告警,不对流量进行拦截。威胁情报、基础防御和虚拟补丁等检测能力均以观察方式运行,适用于规则评估和业务影响确认场景。
- 拦截:启用拦截模式后,系统将在检测到恶意流量时进行阻断,防止入侵行为对业务造成影响。根据防护强度的不同,拦截模式支持以下级别:
- 拦截-宽松:防护粒度较粗,仅启用低误报规则,适合对业务稳定性要求高、需严格控制误报的场景
- 拦截-中等:防护粒度适中,在安全覆盖与误报控制之间取得平衡,适合日常运维的常规防护场景。
- 拦截-严格:防护粒度精细,启用更全面的规则集,相比中等模式可能存在更高的误报概率,适合对安全防护要求较高、可接受少量误报的场景。
- 自定义模式:支持针对不同防火墙类型或不同防火墙实例配置独立的防护模式,满足多业务、多场景的差异化防护需求。
-
说明
问:我已经开启了严格模式,为什么基础防御和虚拟补丁,还是有很多策略是【观察】动作?
答:严格模式并不代表所有规则都会拦截,部分基础防御和虚拟补丁规则仍以“观察”方式运行,是为了降低误报风险并保障业务稳定性。可通过观察模式下的告警情况,评估业务影响后,可手动将确认无误报的规则调整为拦截动作。
规则配置
点击基础防御和虚拟补丁,查看详情按钮,进入到规则配置页面。集中查看和管理云防火墙内置的安全规则集,统一配置规则的启用状态及处置动作(拦截或观察),在保障业务稳定运行的同时,实现对各类网络攻击的有效防护。
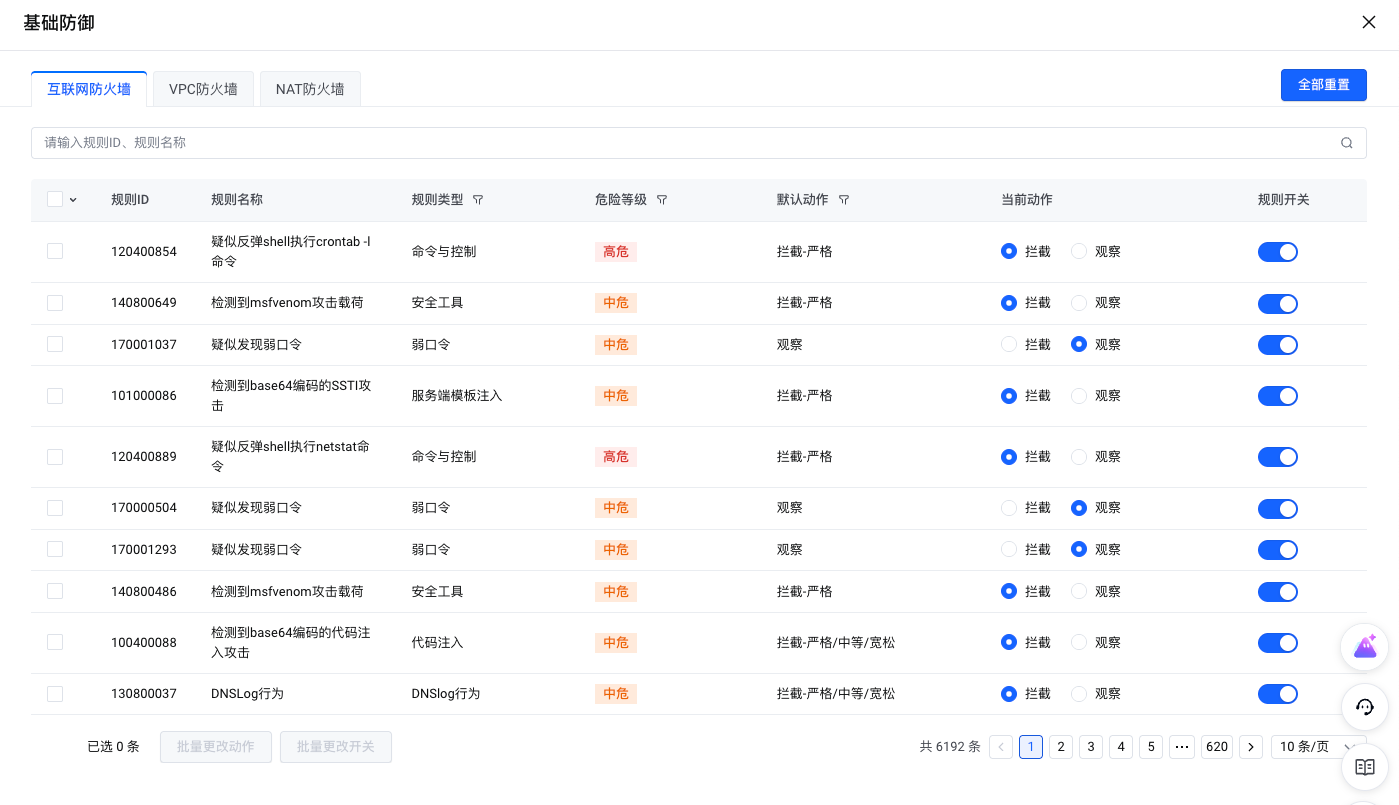
- 集中管理:在同一页面内统一查看、搜索和管理互联网防火墙、VPC 防火墙及 NAT 防火墙的基础防御规则。
- 灵活动作配置: 支持为每条规则单独配置启用状态及处置动作(拦截或观察),满足不同业务场景下的防护策略需求。
- 批量操作:支持对多条规则进行批量启停及动作调整,显著提升规则配置和运维效率。
- 策略一键重置:提供“一键重置”能力,可将全部规则快速恢复至系统推荐的默认配置,降低配置风险。
规则详情概述
页面的规则列表详细展示了每条基础防御规则的属性,主要字段说明如下:
-
操作指引
- 查询
你可以通过页面上方的搜索框,输入规则 ID 或规则名称(支持模糊匹配)来快速定位到你关心的特定规则。
- 修改单条规则
- 修改动作:在目标规则行的 当前动作 列中,直接点选“拦截”或“观察”即可。
说明
问:为什么云防火墙有的规则,只有【观察】动作,无法自定义修改成【拦截】模式?
答:某些规则在初期仅提供“观察模式”,暂不支持自定义为拦截。这是因为这些规则上线后需要一段时间进行运营优化和效果验证,待规则成熟并经过充分验证后,拦截动作将开放使用。
- 启停规则:在目标规则行的 规则开关 列中,单击开关滑块即可启用或禁用该规则。
- 批量修改规则
- 在规则列表行首勾选需要操作的规则,支持单条选择、多条选择、选择当前页或选择全部页。
- 页面底部的批量操作栏将实时显示已选中的规则数量。
- 单击 批量更改动作 或 批量更改开关。
- 在弹出的对话框中选择期望的处置动作或开关状态,并单击 确定 完成操作。
- 全部重置
单击页面右上角的「全部重置」,可将所有规则恢复为系统默认处置动作。该操作将作用于全部规则,请谨慎执行。
白名单
IPS白名单用于将可信流量、已知安全事件或特定业务流量排除在入侵防护检测之外。通过设置白名单,可以有效减少误报对业务的干扰,确保关键服务稳定运行。同时,它有助于提升防护策略的准确性,让运维人员能够更专注于真正的安全风险。
适用范围
防护白名单功能对以下安全模块生效,配置的规则将被这些模块信任并放行:
- 基础防御
- 虚拟补丁
- 智能防御
说明
防护白名单当前不支持对威胁情报模块的加白。来自威胁情报库中恶意 IP 或域名的流量,即使符合白名单规则,仍可能被拦截。
白名单配置
-
-
常见问题
切换到“拦截”模式后,是否会影响正常业务?
云防火墙的检测规则经过海量业务流量的验证,误报率极低。但理论上任何基于规则的检测都存在误报可能。因此,我们强烈建议遵循“先观察,后拦截”的最佳实践。在观察模式下充分验证后,再切换至拦截模式。如果业务对连续性要求极高,可以从拦截-宽松模式开始,逐步提升至中等或严格。
“虚拟补丁”和系统本身安装的安全补丁有何区别?
- 系统补丁:直接修复操作系统或应用程序代码层面的漏洞,是最彻底的修复方式,但通常需要重启服务,影响业务连续性。
- 虚拟补丁:在网络层面识别并拦截针对特定漏洞的攻击流量,无需触碰业务系统本身。它是一种快速、临时的应急防护措施,为你在从容安排和测试系统级补丁争取了宝贵时间。
如何处理因规则导致的业务误报?
如果怀疑正常业务流量被防火墙误拦截,建议按以下步骤处理:
- 将拦截模式的级别从严格降级至中等或宽松,观察问题是否解决。
- 如果问题依旧,可暂时切换回观察模式,以保障业务连续性。
- 前往“安全告警”页面,找到被误报的告警记录。
- 利用告警详情中的信息,在防护白名单页面创建精确的白名单规则,以放行特定的源/目的 IP、端口或协议组合。
- 添加白名单后,重新开启拦截模式。
最近更新时间:2026.03.12 14:15:00
这个页面对您有帮助吗?
有用
有用
无用
无用