大模型应用防火墙
大模型应用防火墙


开发参考

请输入


- 文档首页
 大模型应用防火墙SDK 参考机密模型检测
 复制全文
 下载 pdf
机密模型检测
 文档反馈
 问问助手
机密版大模型应用防火墙通过全链路加密和隔离处理,保护数据在推理、传输和返回过程中的机密性,避免公网明文流转,降低数据泄露和合规风险。
本文说明如何通过 SDK 调用机密模型检测能力。
攻击日志展示方式
机密版大模型应用防火墙实例的攻击防护日志支持加密展示或解密展示。解密展示日志开关默认关闭,关闭时,日志列表中的请求内容以加密内容展示。
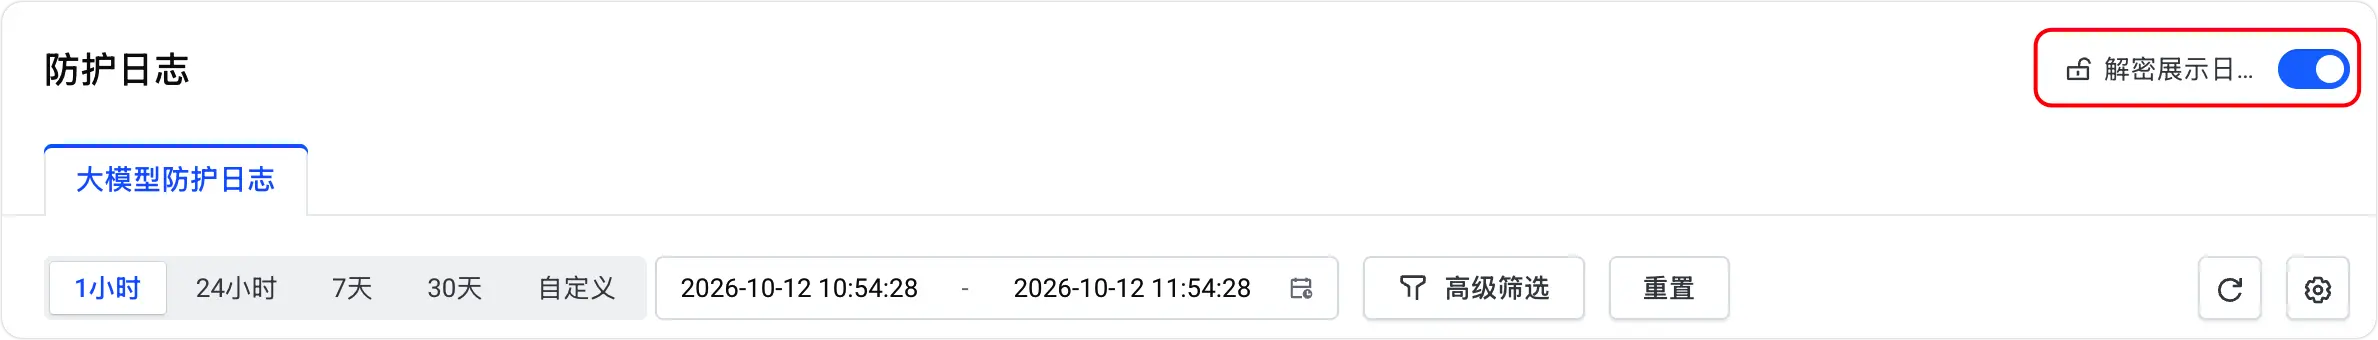
使用该功能时,请注意以下限制:
- 列表展示:解密展示开关仅影响攻击防护日志列表中的内容展示。关闭开关后,日志列表恢复为加密内容。
- 日志详情:日志详情中的内容默认以加密内容展示,当前不支持解密展示。开启列表页的解密展示开关不会改变日志详情的展示方式。
预期效果
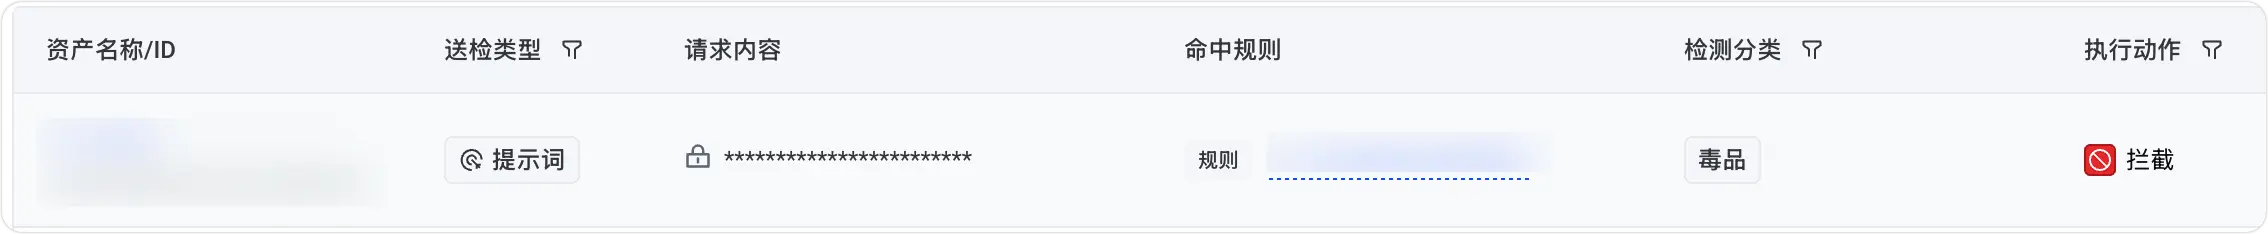
集成机密模型检测 SDK 后,攻击日志列表展示的请求内容默认为机密内容。例如:
注意事项
调用前,请确认以下限制和要求:
- 接入地址:AICC 检测默认接入地址为 https://sd8je71v316pc5mfaencg.apigateway-cn-beijing.volceapi.com。
- 权限要求:使用机密模型检测能力时,应确保调用服务的账号至少具备以下权限:
- LLMShieldProtectSdkAccess:大模型应用防火墙 SDK 调用基础权限。
- STSAssumeRoleAccess:安全凭证服务权限,用于扮演服务角色访问 AICC 服务,获取端云互信,并进行数据级别加密。
- 生效地域:机密模型检测当前仅在北京地域生效。
- 检测类型:机密模型检测当前仅支持检测文本内容。
前提条件
- 购买机密版大模型应用防火墙实例。
- 参考SDK 安装和初始化完成依赖安装和初始化配置。
SDK 版本
语言 | 最低版本 | 源代码 |
Python | 5.0.34 | |
Java | 2.0.18 | |
Go | 1.2.35 |
调用接口
完成准备后,按以下流程调用接口:
- 初始化客户端,并开启 EnableAicc。
- 调用 SetAiccInit() 完成 AICC 初始化。
- 构造请求消息和 history。
- 调用 Moderate 发起审核请求。
以下示例展示不同语言的最小调用方式。
常见问题
机密模型检测和普通检测有什么区别?
普通检测主要用于常规内容安全审核;机密模型检测在此基础上引入 AICC 能力,通过端云互信、数据级加密和隔离处理,降低请求内容在推理、传输和返回过程中的明文暴露风险。适用于对数据机密性、合规性要求更高的业务场景。
使用机密模型检测前需要开通哪些权限?
调用账号至少需要具备以下权限:
- LLMShieldProtectSdkAccess:大模型应用防火墙 SDK 调用基础权限。
- STSAssumeRoleAccess:安全凭证服务权限,用于扮演服务角色访问 AICC 服务,获取端云互信能力,并完成数据级加密。
如调用时出现鉴权失败、无权限或 AssumeRole 相关错误,请优先检查当前账号是否已具备上述权限。
机密模型检测支持哪些内容类型?
当前机密模型检测仅支持文本内容检测。请求中的 ContentType 应设置为文本类型:
- Python:ContentTypeV2.TEXT
- Java:ContentTypeV2.TEXT
- Go:llmshield.ContentTypeV2_TEXT
暂不支持图片、文件、音频、视频等非文本内容的机密模型检测。
机密模型检测支持哪些地域?
当前机密模型检测仅在北京地域生效,region 应配置为 cn-beijing。同时,接入地址也应使用北京地域的 AICC 检测接入地址。
为什么调用接口会返回鉴权失败或无权限?
常见原因包括:
- AK/SK 配置错误或已失效。
- 调用账号未授权 LLMShieldProtectSdkAccess。
- 调用账号未授权 STSAssumeRoleAccess。
- region 配置不正确,未使用 cn-beijing。
- 接入地址不是机密模型检测的 AICC 接入地址https://sd8je71v316pc5mfaencg.apigateway-cn-beijing.volceapi.com。
建议先核对 AK/SK、账号权限、地域和接入地址,再重新发起请求。
集成机密模型检测后可以取消吗?
使用 SDK 集成机密模型检测功能后,暂不支持自行取消。请在集成前确认业务是否需要该能力。
最近更新时间:2026.10.22 21:32:36
这个页面对您有帮助吗?
有用
有用
无用
无用