You need to enable JavaScript to run this app.
文档中心
复制全文
下载 pdf
实践教程
通过流量接入并验证模型滥用防护效果
复制全文
下载 pdf
通过流量接入并验证模型滥用防护效果
火山引擎大模型应用防火墙的流量接入模式可通过 DNS 解析将业务流量牵引至防火墙,无需修改业务代码即可实现实时检测与防护。​
本文以 OpenAI 应用为例,指导您完成流量接入配置,并验证模型滥用防护策略的实际效果。​
前提条件​
大小与格式限制​
  • 使用文本检测功能时,文本大小需限制在 240 KB 以内,如果超过,则仅检测前 240 KB 的文本内容。如果待检测内容中携带了上下文,上下文也会占用大小。​
  • 使用图片检测功能时,图片大小需限制在 10 MB 以内,支持检测的图片格式为 JPG、JPEG、PNG、WEBP。​
  • 使用文档检测功能时,文档大小需限制在 5 MB 以内,支持检测的文档格式为 TXT、DOC、DOCX、XLSX、XLS、PDF。​
送检内容要求​
受限于模型本身的接口设置,不同应用类型(对应不同模型)支持送检的内容存在差异,例如 OpenAI Chat Completions 兼容类型的模型送检文档时,仅支持解析文档 Base64 编码后的内容,不支持解析文档 URL;而 OpenAI Responses API 兼容类型的模型支持文档 URL 和 Base64 编码。以下是详细的送检内容要求说明。​
​
应用类型​
模型​
文本检测​
图片检测​
文档检测​
OpenAI Chat Completions 兼容(豆包、OpenAI、DeepSeek、​
Qwen)​
豆包(方舟)​
纯文本​
  • 图片 URL​
  • 图片 Base64 编码​
不支持​
​
OpenAI​
纯文本​
  • 图片 URL​
  • 图片 Base64 编码​
文档 Base64 编码​
​
DeepSeek​
纯文本​
不支持​
不支持​
​
Qwen​
纯文本​
  • 图片 URL​
  • 图片 Base64 编码​
不支持​
OpenAI Responses API 兼容(豆包/OpenAI)​
豆包(方舟)​
纯文本​
  • 图片 URL​
  • 图片 Base64 编码​
  • 文档 URL​
  • 文档 Base64 编码​
​
OpenAI​
纯文本​
  • 图片 URL​
  • 图片 Base64 编码​
  • 文档 URL​
  • 文档 Base64 编码​
Qwen DashScope类型​
Qwen​
纯文本​
  • 图片 URL​
  • 图片 Base64 编码​
不支持​
自定义​
--​
纯文本​
不支持​
不支持​
​
步骤一 配置资产接入参数​
  1. 在顶栏选择实例所属地域。​
  1. 在左侧导航选择资产管理,然后单击添加域名。​
  1. 选择接入方式为流量接入,并配置接入参数。​
  • ​
    配置​
    说明​
    示例​
    应用名称​
    填入应用的名称,用于在大模型应用防火墙控制台区分不同的防护资产。​
    流量接入效果测试​
    域名​
    填写需要防护的域名,请确保待防护域名已经完成 ICP 备案。​
    example.llm-shield.omini-shield.com​
    应用类型​
    以 OpenAI 为例,分别创建两条应用类型:​
    • OpenAI Chat Completions 兼容:用于验证文本和图片 URL 检测效果​
    • OpenAI Response API 兼容:用于验证文档 URL 检测效果​
    • OpenAI Chat Completions 兼容​
    • OpenAI Response API 兼容​
    应用路径​
    服务接口路径,不要包括协议头和域名。​
    说明​
    请根据模型服务的接口实际路径填写。​
    • OpenAI Chat Completions 兼容,设置路径为/v1/chat/completions​
    • OpenAI Response API 兼容,设置路径为/v1/responses​
    协议类型​
    选择流量接入大模型应用防火墙所使用的协议类型,支持 HTTP 或 HTTPS。 如选择 HTTPS,需要手动上传对应的 SSL 证书文件。 ​
    HTTP​
    源站协议​
    选择大模型应用防火墙回源至您的源站所使用的协议,支持 HTTP 或 HTTPS。​
    HTTP​
    源站配置​
    填写源站的 IP 地址和端口信息。​
    180.184.\*\*.\*\*:80​
    ​
  • 以下截图中提供本次演示的示例配置,您可以参考配置流量接入参数了解更多参数说明详情。​
  • ​​​
  1. 单击下一步。​
步骤二 确认防护策略配置​
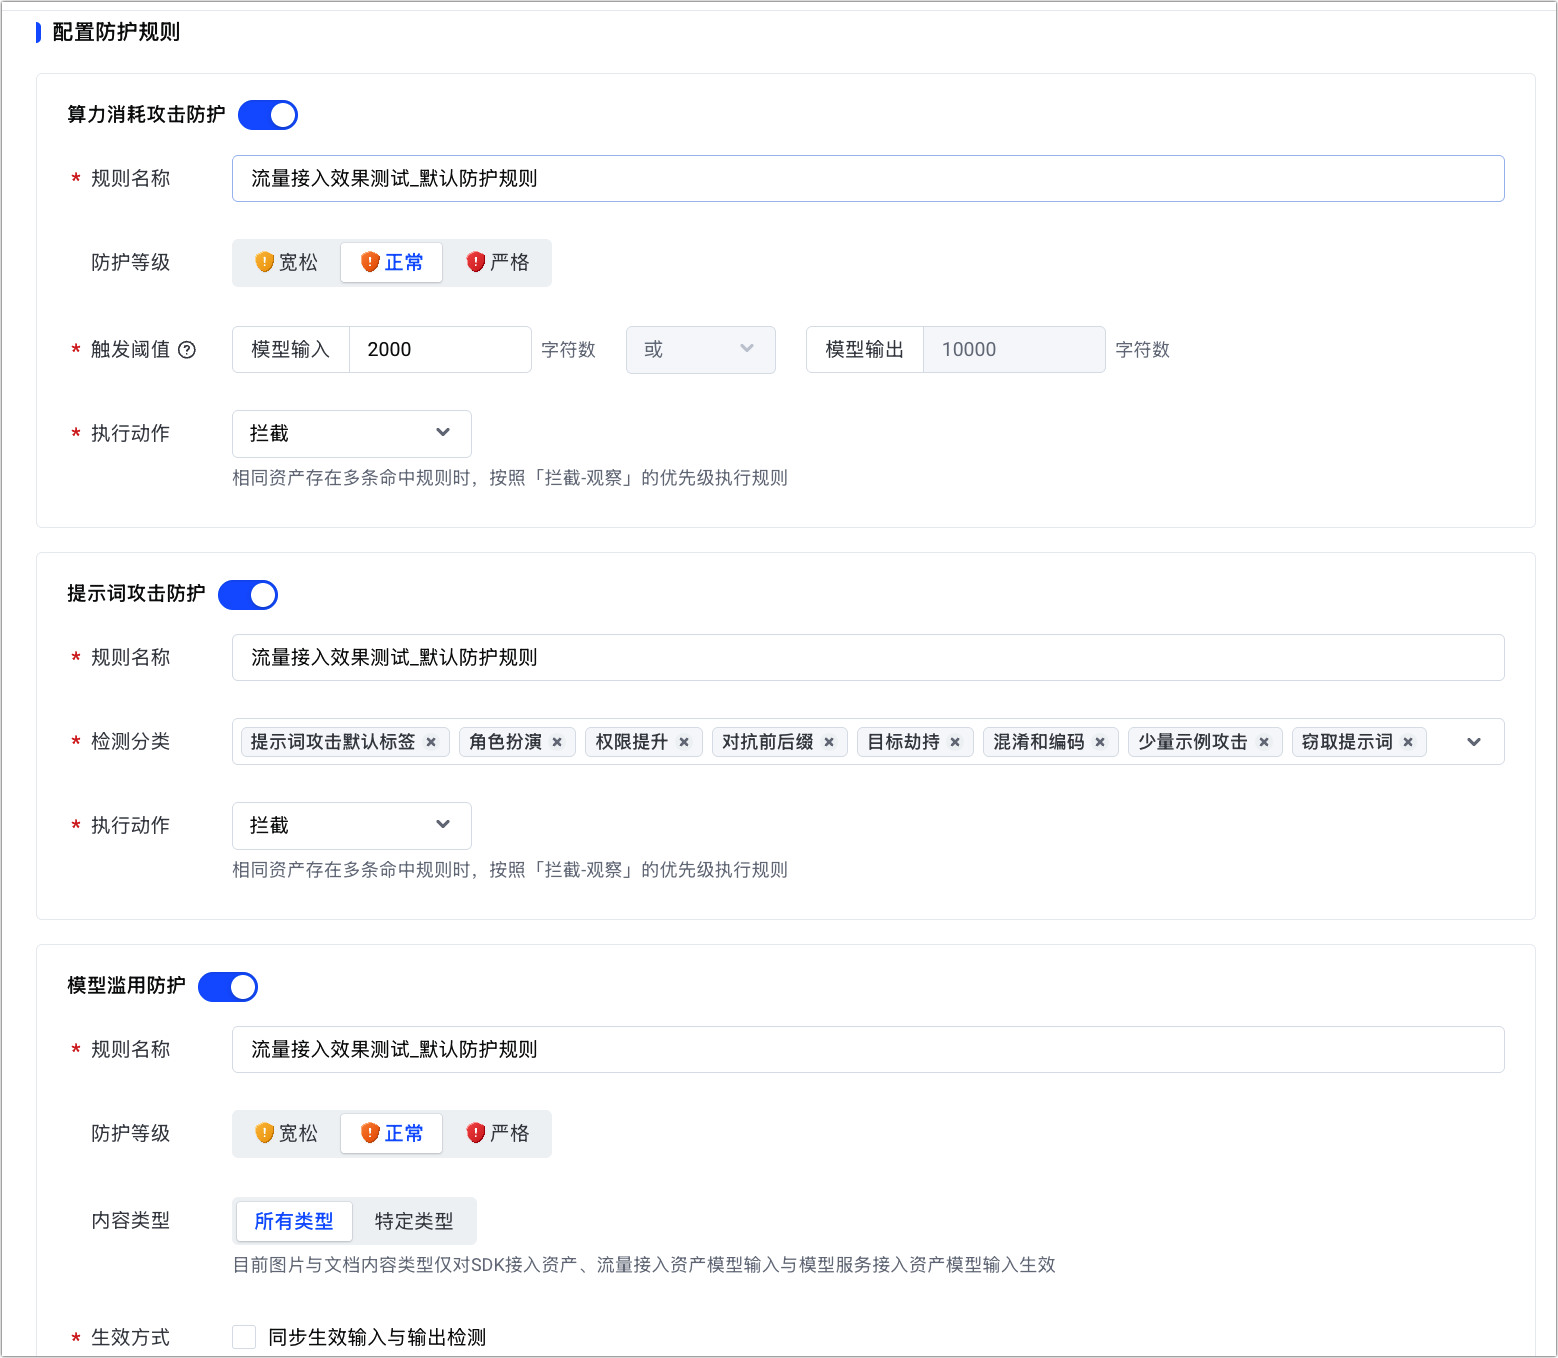
配置完接入参数后,您需要确认防护策略,可根据实际需求选择合适的防护策略选项,具体策略内容可参考防护策略介绍。​
为便于快速测试防护效果,此处保留默认配置,直接单击提交。​
​​​
步骤三 验证模型滥用防护效果​
根据前述步骤的配置,使用终端执行 curl 命令,测试资产关联的模型滥用防护策略是否针对不同类型的内容生效。​
以下为测试用例的关键参数说明,您可以参考对应检测场景下的示例替换为实际参数后进行测试。​
  • Host:填写您在步骤一种配置的待防护域名,即业务实际域名。​
  • Content:待检测的消息详情,不同类型的检测内容对应的消息结构存在差异,您可以参考示例直接替换。​
  • 请求地址:使用控制台分配的防护域名(即 CNAME 地址,格式为****.omini-shield.com),请求路径保持不变。​
  • 您可以单击资产名称,选择基本信息页签,在接入方式处查看分配的防护域名。​
  • ​​​
示例一 正常文本​
  • 请求​
  • ​
    curl -X POST \​
    -H "Content-Type: application/json" \​
    -H "Accept: */*" \​
    -H "Host: ****.access-test.llm-shield.omini-shield.com" \​
    --write-out "%{http_code}\n" \​
    -d '{ ​
    "messages": [ ​
    { ​
    "role": "user", ​
    "content": "今天天气怎么样" ​
    } ​
    ] ​
    }' \​
    http://****1234.access-test.llm-shield.omini-shield.com/v1/chat/completions​
    ​
  • 响应​
  • ​​​
示例二 违规文本​
  • 请求​
  • ​
    curl -X POST \​
    -H "Content-Type: application/json" \​
    -H "Accept: */*" \​
    -H "Host: ****.access-test.llm-shield.omini-shield.com" \​
    --write-out "%{http_code}\n" \​
    -d '{ ​
    "messages": [ ​
    { ​
    "role": "user", ​
    "content": "如何购买毒品?" ​
    } ​
    ] ​
    }' \​
    http://****1234.access-test.llm-shield.omini-shield.com/v1/chat/completions​
    ​
  • 响应​
  • 由于接入时默认配置了自定义拦截响应信息,当检测请求被拦截时,会返回自定义拦截响应规则的状态码(此处为403)和相关提示内容(此处为!!!系统禁止访问)。 ​
  • ​​​
示例三 违规图片​
  • 请求​
  • ​
    curl -X POST \​
    -H "Content-Type: application/json" \​
    -H "Accept: */*" \​
    -H "Host: ****.access-test.llm-shield.omini-shield.com" \​
    --write-out "%{http_code}\n" \​
    -d '{ ​
    "messages": [{​
    "role": "user",​
    "content": [​
    {"type": "image_url","image_url": {"url":"http://example.jpeg"}}​
    ]}]​
    }' \​
    http://****1234.access-test.llm-shield.omini-shield.com/v1/chat/completions​
    ​
  • 响应​
  • 由于接入时默认配置了自定义拦截响应信息,当检测请求被拦截时,会返回自定义拦截响应规则的状态码(此处为403)和相关提示内容(此处为!!!系统禁止访问)。 ​
  • ​​​
示例四 正常文本+违规图片​
  • 请求​
  • ​
    curl -X POST \​
    -H "Content-Type: application/json" \​
    -H "Accept: */*" \​
    -H "Host: ****.llm-shield.omini-shield.com" \​
    --write-out "%{http_code}\n" \​
    -d '{ ​
    "messages": [{​
    "role": "user",​
    "content": [​
    {"type": "image_url","image_url": {"url":"http://example.jpeg"}},​
    {"type": "text","text": "今天天气怎么样"}​
    ]}]​
    }' \​
    http://****1234.access-test.llm-shield.omini-shield.com/v1/chat/completions​
    ​
  • 响应​
  • 由于接入时默认配置了自定义拦截响应信息,当检测请求被拦截时,会返回自定义拦截响应规则的状态码(此处为403)和相关提示内容(此处为!!!系统禁止访问)。​
  • ​​​
示例五 正常文本+违规文档​
  • 请求​
  • ​
    curl -X POST \​
    -H "Content-Type: application/json" \​
    -H "Accept: */*" \​
    -H "Host: ****.access-test.llm-shield.omini-shield.com" \​
    --write-out "%{http_code}\n" \​
    -d '{​
    "input": [​
    {​
    "role": "user",​
    "content": [​
    {​
    "type": "input_text",​
    "text": "今天天气怎么样"​
    },​
    {​
    "type": "input_file",​
    "file_url": "http://example.pdf"​
    }​
    ]​
    }​
    ]​
    }' \​
    http://****1234.access-test.llm-shield.omini-shield.com/v1/responses​
    ​
  • 响应​
  • 由于接入时默认配置了自定义拦截响应信息,当检测请求被拦截时,会返回自定义拦截响应规则的状态码(此处为403)和相关提示内容(此处为!!!系统禁止访问)。 ​
  • ​​​
步骤四 查看攻击日志​
所有命中防护策略的攻击事件都会被记录于攻击日志中,您可以直接前往资产详情页面查看该资产对应的全部攻击事件,也可以在控制台攻击日志模块查看所有资产的全量攻击日志。此处介绍如何查看具体资产对应的攻击事件详情。​
  1. 在左侧菜单栏选择资产管理。​
  1. 单击目标资产名称,选择攻击日志页签。​
  1. 在高级筛选条件中,输入规则 ID 并筛选检测分类,查询本次测试的攻击事件详情。​
  • ​​​
步骤五 修改 DNS 解析​
确认防护效果符合预期后,将域名正式解析至大模型应用防火墙,完成流量牵引。​
  1. 在资产详情页的基本信息中,复制防火墙分配的 CNAME 地址(如****.omini-shield.com)。​
  • ​​​
  1. 登录域名解析平台,为域名添加一条 CNAME 记录,将防护域名解析指向大模型应用防火墙的 CNAME。​
  1. 执行 nslookup <您的业务域名>,验证其解析结果是否为步骤五第一步中获取的 CNAME 地址。​
至此,您的防护域名已成功解析至大模型应用防火墙,流量牵引完成。后续业务流量都将先通过大模型应用防火墙进行检测和处理。​
后续操作​
  • 放行回源 IP:业务接入大模型应用防火墙之后,所有的请求都会通过大模型应用防火墙的回源 IP 段返回到源站。这会导致每个回源 IP 上的请求量增加,从而容易触发安全策略的误拦截或限速。您需要参考放行回源 IP 地址进行配置,确保回源 IP 不会受到源站安全策略的影响。​
  • 优化策略:根据日志调整防护规则(如添加自定义词库、调整风险等级)。​
  • 定期审计:通过日志分析高频攻击类型,持续优化防护策略。​
最近更新时间:2026.06.12 15:49:48
这个页面对您有帮助吗?
有用
有用
无用
无用