Web应用防火墙
Web应用防火墙


文档指南

请输入


- 文档首页
 Web应用防火墙用户指南防护策略规则优先级说明禁止访问名单规则优先级
 复制全文
 下载 pdf
禁止访问名单规则优先级
 文档反馈
 问问助手
禁止访问名单策略用于阻止已知的恶意访问,支持基于 IP 地址、IP 段、地理位置、访问路径和请求协议等多维度条件配置。由于配置参数较多且规则间存在优先级关系,建议您在配置前仔细阅读本文档,了解规则的执行顺序。
规则组成
每条禁止访问规则由以下要素构成,所有要素均需匹配才会触发防护动作:
- 防护域名(下图①):指定需要防护的域名,支持选择添加的精确域名、泛域名或自定义域名组。
- 访问源(下图②):指访问来源的 IP 地址,支持以下配置方式:
- 手动输入单个 IP、多个 IP 或 IP 段
- 选择已配置的地址组
- 选择特定地理位置
- 访问特征:
- 访问路径(下图③):访问目标的 URL 路径,支持输入精确路径或使用通配符*匹配任意路径。
- 高级条件(下图④):其他匹配条件,包括请求协议、请求方法、请求头、请求参数、请求体、请求 Cookie、请求 User-Agent 等。
说明
规则中的单个高级条件的匹配值不存在多种配置方式,下文暂不将高级条件纳入讨论范围。
-
匹配优先级
禁止访问名单规则创建后,WAF 将按照防护域名 > 访问特征 > 访问源的顺序进行规则匹配。各要素内部的优先级如下:
防护域名
- 优先级:精确域名 > 泛域名
- 匹配示例:创建 2 条分别以www.example.com和*.example.com作为防护域名的禁止访问规则A与B。当 WAF 检测到某个访问www.example.com的请求时,优先匹配规则A。如果A的其他匹配条件不满足,再匹配规则B。
访问特征(访问路径)
- 优先级:精确路径 > 通配符路径
- 匹配示例:创建 2 条防护域名为www.example.com,访问路径分别为/path/to/resource和/path/*的禁止访问规则A和B,当 WAF 检测到某个访问www.example.com且目标路径为/path/to/resource的请求时,优先匹配规则A。如果A的其他匹配条件不满足,再匹配规则B。
访问源
- 优先级:精确 IP > IP 地址段(CIDR)> 地址组 > IP 列表 > 地理位置 > *(所有 IP)。
- 匹配示例:创建 6 条禁止访问规则A、B、C、D、E、F,防护域名都为www.example.com,且访问路径都为/path/to/resource。访问源存在以下差异:
- 规则A的访问源为手动输入的精确 IP1.1.1.1;
- 规则B的访问源为手动输入的 CIDR1.1.1.0/24;
- 规则C的访问源为关联的地址组 A(地址组包括1.1.1.1, 1.1.1.2, 1.1.1.3);
- 规则D的访问源为手动输入的 IP 列表1.1.1.1, 1.1.1.2, 1.1.1.3;
- 规则E的访问源为关联的地理位置安徽、阿富汗(假设1.1.1.1归属地为安徽)。
- 规则F的访问源为*(所有 IP)。
当 WAF 检测到某个访问www.example.com且目标路径为/path/to/resource,访问源为1.1.1.1的请求时,优先匹配规则A。如果A的其他匹配条件不满足,再匹配规则B;如果B的其他条件也不满足,则匹配规则C,以此类推。
配置示例
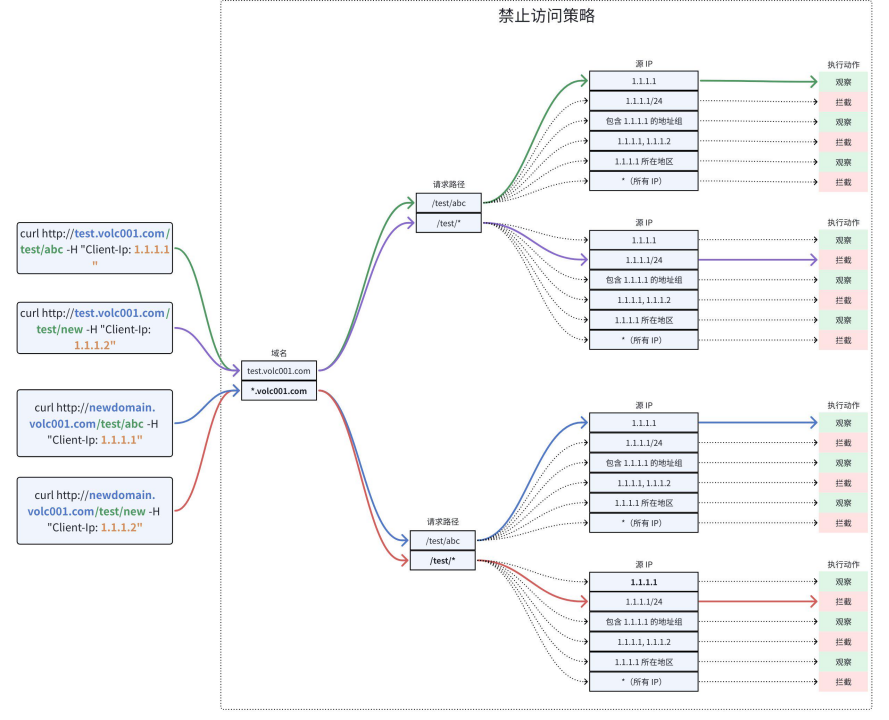
以下以一个比较复杂的场景为例,说明请求的匹配过程。
业务需求
对以下特定访问请求进行监控:
- 防护域名:test.volc001.com
- 访问路径:/test/abc
- 访问源:1.1.1.1
解决方案
该需求可通过多种规则组合实现。在不考虑对其他访问流量影响的情况下,系统支持 24 种不同的规则配置方式,具体配置如下表所示。当多条规则同时存在时,WAF 将按照图中从左至右、从上至下的顺序逐一匹配规则,并执行相应的防护动作。
注意
为避免误拦截影响正常业务访问,建议遵循最小化拦截原则进行规则配置。
规则 | 防护域名 | 访问路径 | 源 IP | 执行动作 |
1 | test.volc001.com | /test/abc | 1.1.1.1 | 观察 |
2 | | | 1.1.1.1/24 | 拦截 |
3 | | | 包含1.1.1.1的地址组 | 观察 |
4 | | | 1.1.1.1,1.1.1.2,... | 拦截 |
5 | | | 1.1.1.1 所在地区 | 观察 |
6 | | | *(所有 IP) | 拦截 |
7 | | /test/* | 1.1.1.1 | 观察 |
8 | | | 1.1.1.1/24 | 拦截 |
9 | | | 包含1.1.1.1的地址组 | 观察 |
10 | | | 1.1.1.1,1.1.1.2,... | 拦截 |
11 | | | 1.1.1.1 所在地区 | 观察 |
12 | | | *(所有 IP) | 拦截 |
13 | *.volc001.com | /test/abc | 1.1.1.1 | 观察 |
14 | | | 1.1.1.1/24 | 拦截 |
15 | | | 包含1.1.1.1的地址组 | 观察 |
16 | | | 1.1.1.1,1.1.1.2,... | 拦截 |
17 | | | 1.1.1.1 所在地区 | 观察 |
18 | | | *(所有 IP) | 拦截 |
19 | | /test/* | 1.1.1.1 | 观察 |
20 | | | 1.1.1.1/24 | 拦截 |
21 | | | 包含1.1.1.1的地址组 | 观察 |
22 | | | 1.1.1.1,1.1.1.2,... | 拦截 |
23 | | | 1.1.1.1 所在地区 | 观察 |
24 | | | *(所有 IP) | 拦截 |
效果验证
以下是几个典型请求场景的处理结果:
- 目标请求
- curl http://test.volc001.com/test/abc -H "Client-Ip: 1.1.1.1"
- 匹配规则:1
- 执行动作:观察
- 不同路径请求
- curl http://test.volc001.com/test/new -H "Client-Ip: 1.1.1.2"
- 匹配规则:8
- 执行动作: 拦截
- 不同域名请求
- curl http://newdomain.volc001.com/test/abc -H "Client-Ip: 1.1.1.1"
- 匹配规则: 13
- 执行动作: 观察
- 不同域名和路径请求
- curl http://newdomain.volc001.com/test/new -H "Client-Ip: 1.1.1.2"
- 匹配规则:20
- 执行动作:拦截
最近更新时间:2025.10.09 11:59:56
这个页面对您有帮助吗?
有用
有用
无用
无用