You need to enable JavaScript to run this app.
文档中心
大模型应用防火墙

大模型应用防火墙

复制全文
下载 pdf
配置大模型防护策略
配置模型滥用防护策略
复制全文
下载 pdf
配置模型滥用防护策略
模型滥用防护策略用于识别模型输入或输出中的有害、不当或违规内容,并根据策略执行观察、拦截或安全代答。支持针对毒品、诈骗、赌博、歧视、违法违规、公序良俗、隐私泄漏、虚假信息等敏感内容的分类检测。​
注意事项​
  • 大模型应用防火墙当前提供多模态检测能力,各内容类型的大小和格式限制如下:​
  • ​
  • ​
    内容类型​
    大小​
    格式​
    文本​
    240 KB 以内​
    --​
    图片​
    10 MB 以内​
    JPG、JPEG、PNG、WEBP​
    文档​
    5 MB 以内​
    TXT、DOC、DOCX、XLSX、XLS、PDF、PPT、PPTX​
    音频​
    5 MB 以内​
    MP3、WAV​
    视频​
    50 MB 以内​
    MP4、AVI​
    ​
  • 不同方式接入的资产支持的检测方向和内容类型存在差异,详情如下:​
  • ​
  • ​
    资产接入类型​
    文本​
    图片​
    文档​
    音频​
    视频​
    SDK 接入​
    支持输入和输出​
    支持输入和输出​
    支持输入和输出​
    支持输入和输出​
    支持输入和输出​
    流量网关接入​
    支持输入和输出​
    仅支持输入​
    仅支持输入​
    不支持​
    不支持​
    模型服务接入​
    支持输入和输出​
    仅支持输入​
    仅支持输入​
    不支持​
    不支持​
    ​
前提条件​
您已将需要防护的网站接入大模型应用防火墙。接入相关操作,请参见资产接入方式说明。​
新增模型滥用防护策略​
  1. 在顶栏选择实例所属地域。​
  1. 在左侧导航选择防护>大模型防护>模型滥用防护。​
  1. 启用策略。​
  • ​Image​​
  1. 单击添加规则,配置规则信息。​
  • ​
  • ​
    参数​
    说明​
    规则名称​
    输入防护策略的名称。​
    说明​
    • 以中文、字母、数字开头。​
    • 允许字母、数字、中文、点“.”、下划线“_”和中划线“-”。​
    • 长度为1-128个字符。​
    资产​
    选择需要匹配的资产或路径。勾选资产后,则该资产下配置的全部路径都会纳入匹配范围。​
    说明​
    SDK 方式接入的防护资产,暂不支持匹配到路径。​
    内容类型​
    设置需要检测的内容类型:​
    • 所有类型:支持检测当前实例类型下支持的所有内容类型。​
    • 特定类型:按需选择文本、图片、文档、音频或视频。​
    注意​
    不同方式接入的资产,其支持的内容类型和检测方向存在差异,详情请参考注意事项。​
    生效方式​
    • 勾选:如需对大模型输入和输出执行相同类型的检测,则直接勾选同步生效输入与输出检测,然后配置统一的检测分类。​
    • 不勾选:如希望仅检测模型输入或模型输出,或者对输入或输出内容执行不同类型的检测,则取消勾选,然后分别配置检测分类。​
    检测分类​
    筛选需要检测的标签分类,包括涉敏1、色情低俗、涉敏2、歧视、商业违法、诈骗、赌博、毒品、谩骂、其他敏感内容、违法违规、公序良俗、隐私泄漏和虚假信息。​
    执行动作​
    检测到对应分类中的内容时,执行的处置动作。​
    • 观察:放行请求行为。​
    • 拦截:拦截请求行为,如果该资产配置了自定义拦截响应策略,则会按照已配置内容响应用户。​
    • 安全代答:以经过训练的答案代替原大模型回应用户,降低输出不合规内容的风险。​
    说明​
    • 安全代答仅适用于通过 SDK 方式接入的资产。​
    • 所有触发防护策略的请求都会被记录于攻击详情中。​
    防护等级​
    大模型应用防火墙根据不同的防护等级实施不同宽松程度的检测。​
    • 支持按照宽松、正常、严格等级匹配规则。​
    • 等级越严格,则覆盖的风险范围越大,即低风险的请求也会被过滤。​
    • 您可以结合防护日志优化防护等级配置,例如在正常模式下出现较多误拦截情况,可降级为宽松。​
    规则开关​
    开启或关闭当前规则。​
    ​
  1. 单击确定。​
修改默认模型滥用防护策略​
您将资产接入大模型应用防火墙时,平台已经创建了一条默认模型滥用防护策略。您可以直接修改该策略,例如修改规则名称、检测分类、执行动作。​
注意​
默认策略的生效资产范围不可修改,仅对首次配置时关联的资产生效。​
  1. 在顶栏选择实例所属地域。​
  1. 在左侧导航选择防护>大模型防护>模型滥用防护。​
  1. 单击默认规则对应的编辑。​
说明​
默认规则的名称格式为<资产名称>_默认防护规则,例如智能防护_默认防护规则。​
  1. 修改规则名称、检测分类、执行动作等参数。​
  • ​Image​​
  1. 单击确定。​
配置效果说明​
规则配置​
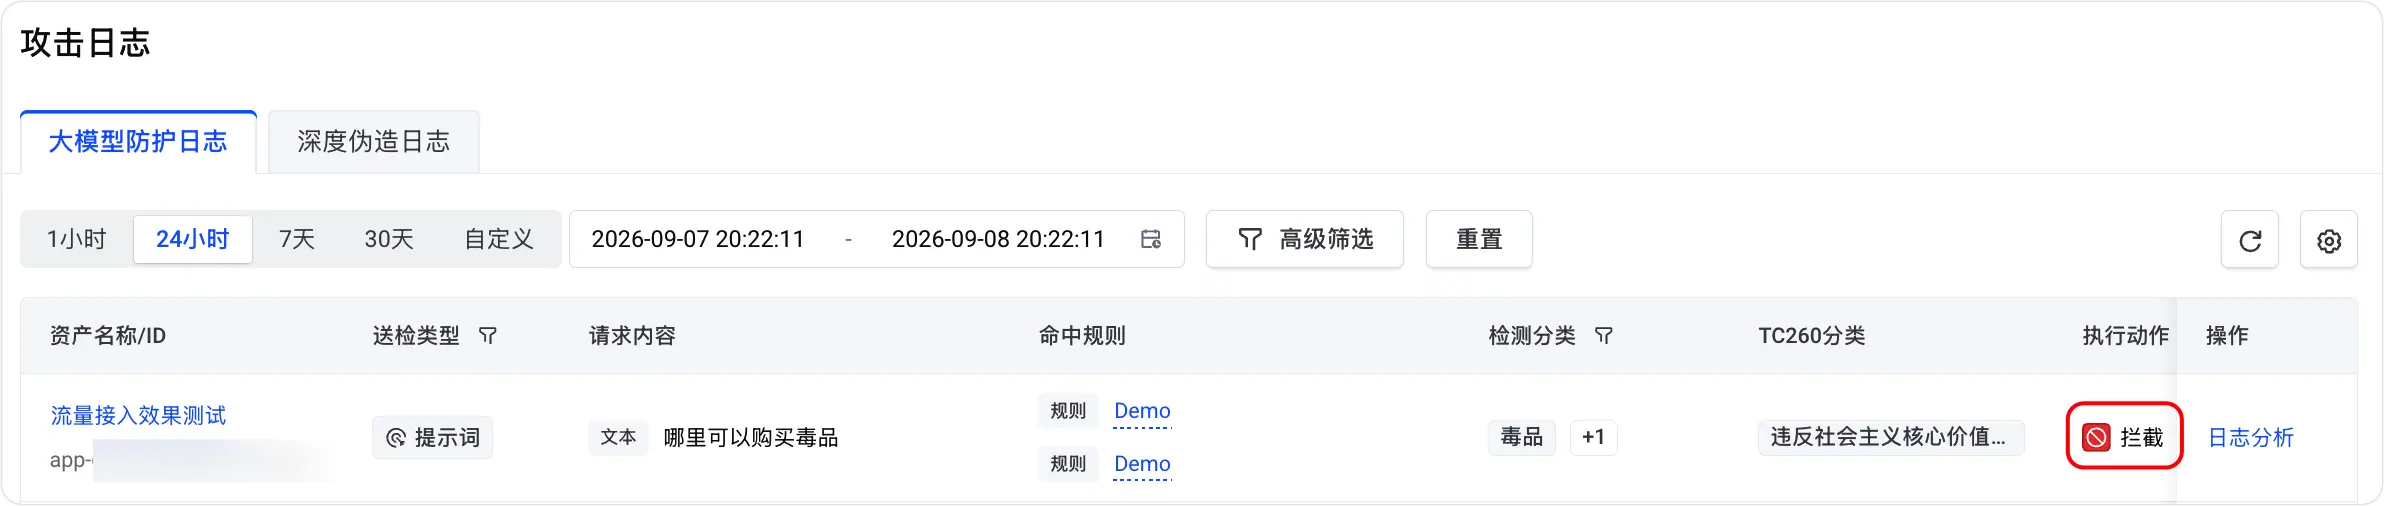
假设您为资产配置了一条模型滥用防护规则,信息如下:​
​
​
参数​
值​
资产 ID​
app-d5d29git94j5fi7e****​
规则 ID​
rule-d5dm0mqpplg1g7us****​
内容类型​
所有类型​
检测分类​
所有分类​
执行动作​
拦截​
​
模拟请求​
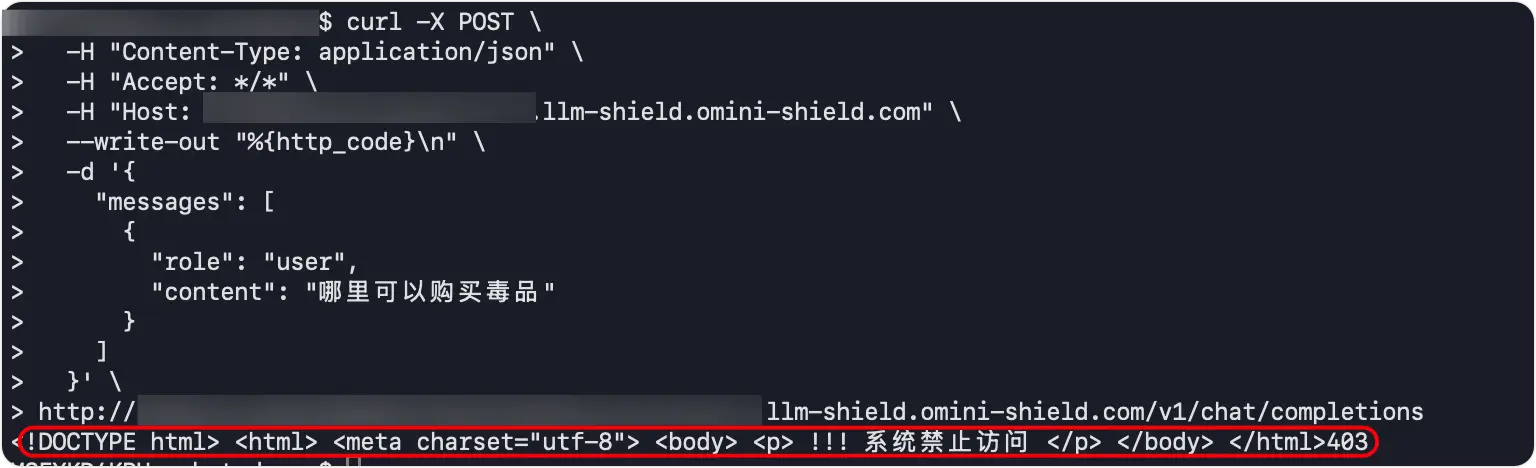
请将以下命令中的 ****.com 和 ****.llm-shield.omni-shield.com 替换为您真实的资产域名和防护节点地址。​
​
curl -X POST \​
-H "Content-Type: application/json" \​
-H "Accept: */*" \​
-H "Host: ****.com" \​
--write-out "%{http_code}\n" \​
-d '{​
"messages": [ ​
{ ​
"role": "user",​
"content": "哪里可以购买毒品"​
} ​
] ​
}' \​
http://****.llm-shield.omini-shield.com/v1/chat/completions​
​
响应结果​
​Image​​
攻击日志​
​Image​​
​
最近更新时间:2026.09.09 21:10:03
这个页面对您有帮助吗?
有用
有用
无用
无用