NAT网关
NAT网关


文档指南

请输入


- 文档首页
 NAT网关最佳实践配合中转路由器实现跨域公网访问
 复制全文
 下载 pdf
配合中转路由器实现跨域公网访问
 文档反馈
 问问助手
本文将介绍如何通过NAT网关和中转路由器实现跨域公网的访问。
场景介绍
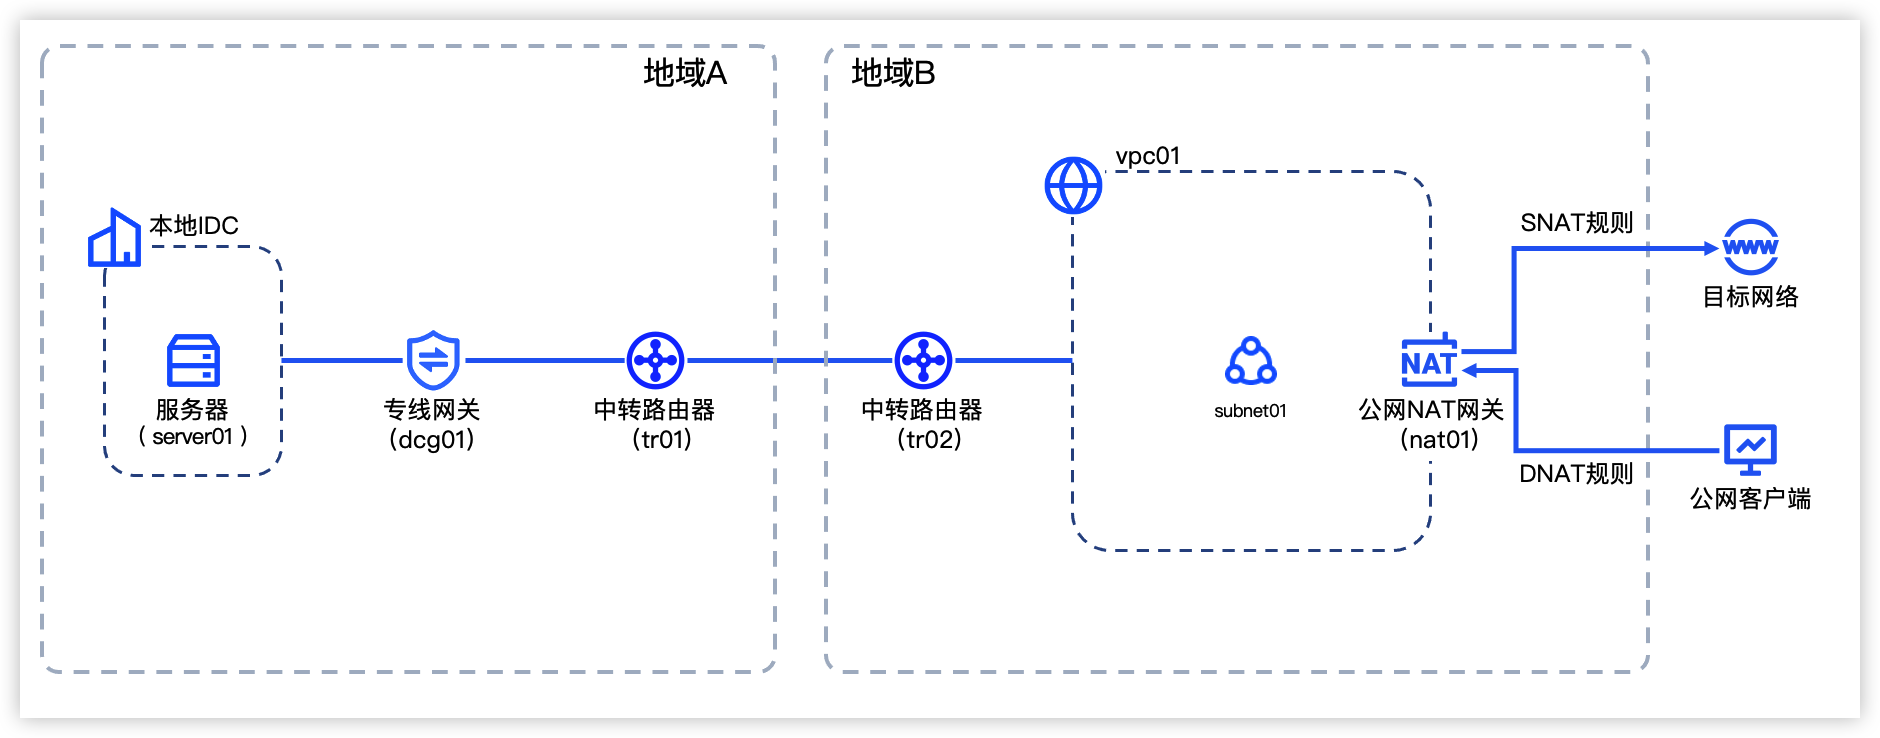
如果您的业务需要通过实现国内云下数据中心与其他地域的业务之间的公网访问,且希望网络速度流畅,您可以使用本文的组网方案。
下图中以地域A和地域B为例,您可以按需选择实际业务地域。
数据规划
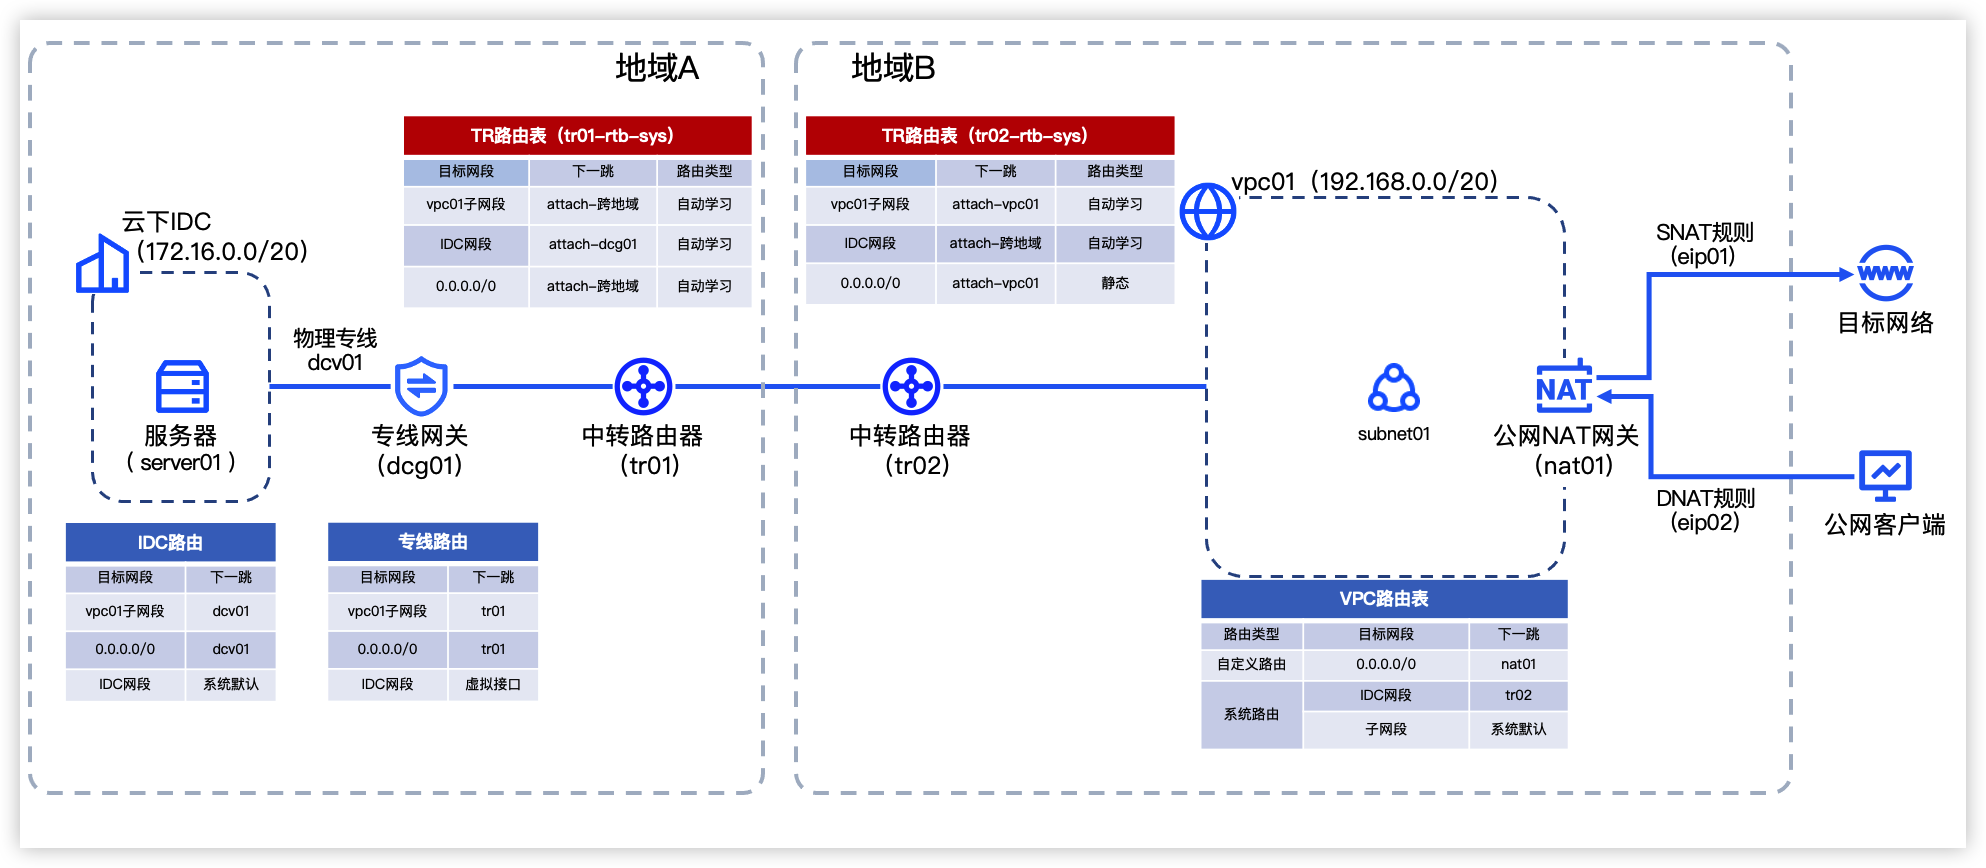
进行配置前,您需要提前规划组网图中各网络资源的网段、路由等数据信息,如下图所示。
- 云下IDC
- 所属地域网段服务器信息名称私网IP地址公网IP地址地域A172.16.0.0/24server01172.16.0.10101.XX.XX.10
- 专线连接
-
- 中转路由器
- 路由规划如上图所示,详细规划说明请参见TR路由配置规划。
- 私有网络
-
- NAT网关
- 所属地域所属私有网络所属子网公网IP地域Bvpc01subnet01
- eip01:101.XX.XX.10
- eip02:101.XX.XX.11
前提条件
- 已完成所需VPC及子网的创建,详细步骤请参见创建私有网络。
- 已申请2个地域B内的公网IP,详细步骤请参见申请公网IP。
- 已获取云下IDC中服务器的IP地址,并确保服务器正常可用。
- 如需使用中国大陆-亚太带宽包,请确保已完成跨境业务权限申请,详细步骤请参见提交跨境申请。
配置步骤
步骤一:配置中转路由器
- 配置地域A的中转路由器。
- 参考创建中转路由器实例创建一个TR实例。
说明
系统同时自动创建了一个系统路由表,本文以tr01-rtb-sys为例。
- 参考创建专线网关类型连接创建一个网络实例连接,连通专线打通的云下IDC。
- 创建连接时,关联转发与路由学习均开启。
- 创建连接后,查看TR路由表确认已学习到云下IDC路由。
- 配置地域B的中转路由器。
- 参考创建中转路由器实例创建一个TR实例。
说明
系统同时自动创建了一个系统路由表,本文以tr02-rtb-sys为例。
- 参考创建VPC类型连接创建一个网络实例连接,连通地域B中的私有网络。
- 创建连接时,关联转发、路由学习与路由同步均开启。
- 创建连接后,查看TR路由表确认已学习到VPC路由,查看VPC路由表确认已学习到TR路由。
- 配置跨地域带宽
- 参考创建带宽包创建一个带宽包。
- 参考创建跨地域连接创建连接,连通tr01打通的云下IDC和tr02打通的云上VPC。
- 创建连接时,带宽包选择上一步中创建的带宽包,关联转发、路由学习均开启。
- 创建连接后,分别查看两个地域的TR路由表确认已学习到对端TR的路由。
步骤二:配置公网NAT网关
说明
- 如果仅需要云下数据中心加速访问跨地域业务,则只需配置公网NAT网关的SNAT规则。
- 如果仅需要跨地域公网客户端访问国内业务,则只需配置公网NAT网关的DNAT规则。
- 参考创建公网NAT网关创建一个公网NAT网关,并自动配置SNAT规则。
- 需要配置SNAT规则时,配置方式选择自动配置,公网IP选择101.XX.XX.10 | eip01。
- 无需配置SNAT规则时,配置方式选择手动配置。
- 参考绑定公网IP将 eip02 绑定至NAT网关。
- 参考创建DNAT规则配置DNAT规则,使跨地域公网客户端可通过NAT网关访问IDC中的业务。DNAT规则的配置参数说明如下表所示。
-
步骤三:配置TR转发公网流量的路由
路由名称 | 目标网段 | 黑洞路由 | 下一跳类型 | 下一跳 |
公网流量转发 | 0.0.0.0/0 | 否 | 网络实例连接 | attach-vpc01 |
结果验证
验证IDC中服务器可正常访问目标网络
- 登录IDC中服务器。
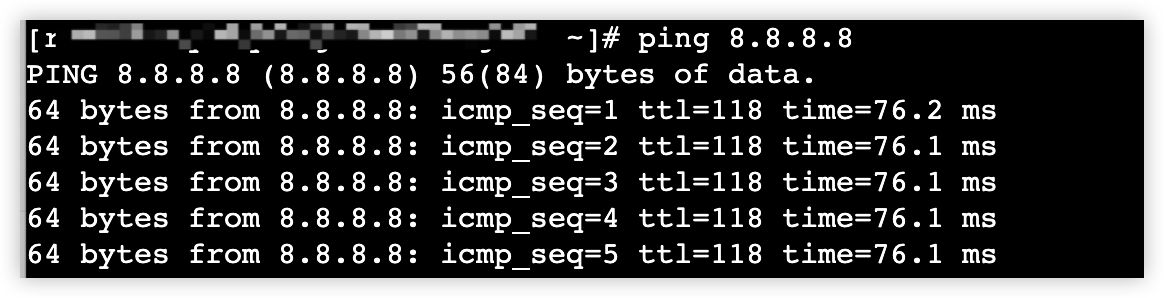
- 执行命令ping 8.8.8.8,验证连通性。
- 返回结果如下图所示,则表明网络可达。
-
验证跨域公网客户端可正常访问IDC内业务
- 登录跨域任意公网客户端。
- 执行命令ssh <DNAT规则设置的公网IP地址> -p <DNAT规则设置的公网IP端口>,验证连通性。
- 可正常进入登录页面,则表明网络可达。
最近更新时间:2025.07.23 16:22:08
这个页面对您有帮助吗?
有用
有用
无用
无用