NAT网关
NAT网关


文档指南

请输入


- 文档首页
 NAT网关快速入门私网NAT网关使用指定IP地址与本地IDC互访
 复制全文
 下载 pdf
使用指定IP地址与本地IDC互访
 文档反馈
 问问助手
当本地IDC与云上资源互访,为了便于管理和安全,仅允许云上资源使用指定IP地址与其互访时,您可以使用私网NAT网关实现。
背景介绍
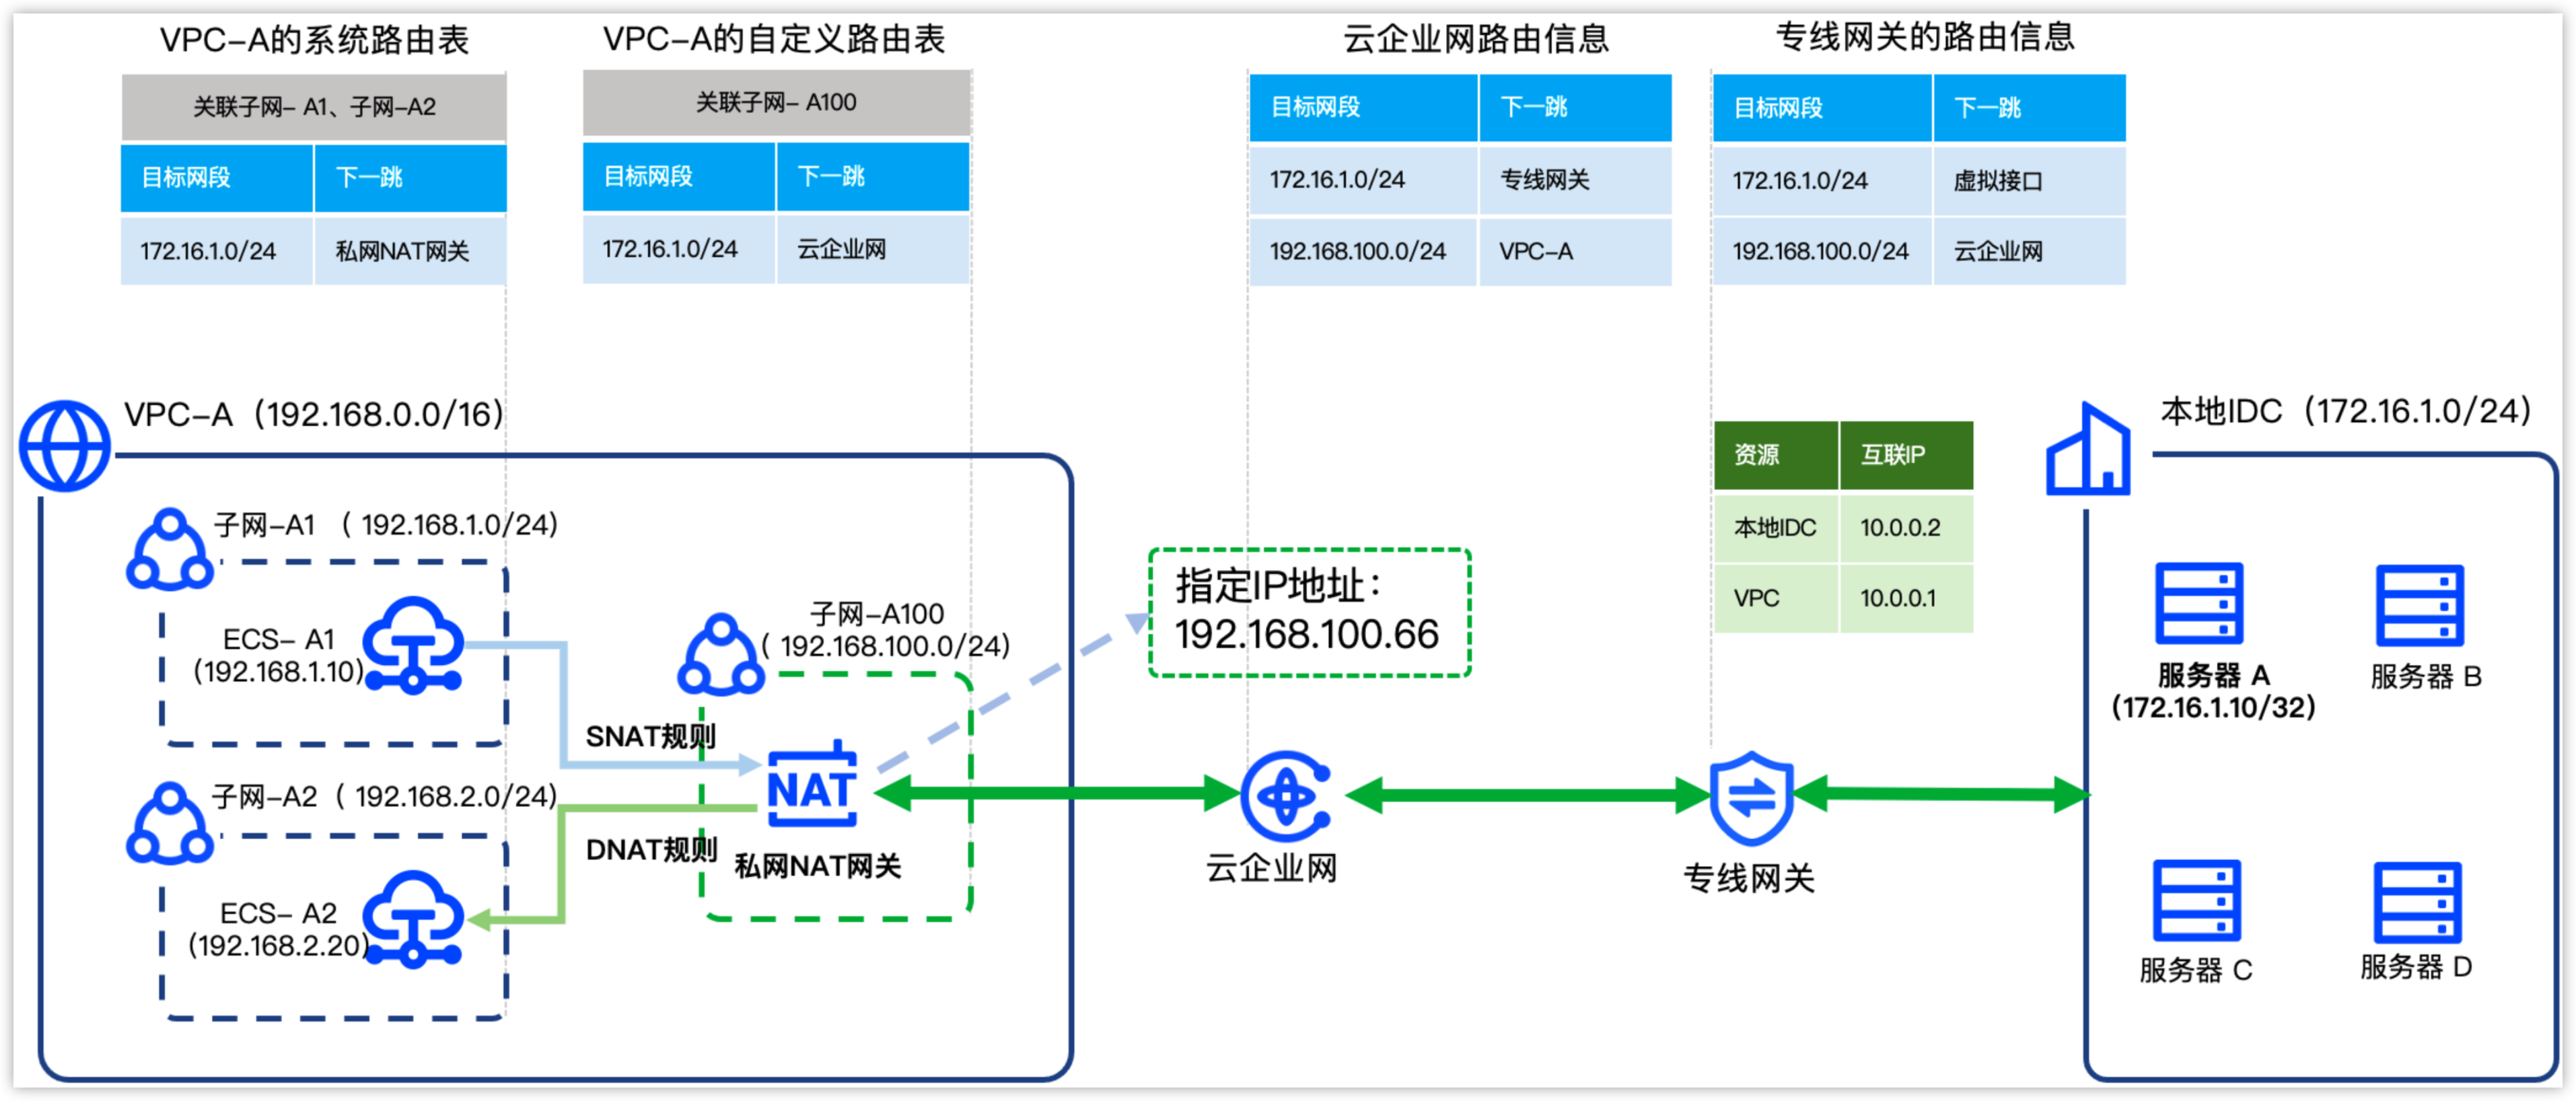
云上VPC内的资源使用指定IP地址与本地IDC的资源互访。
- 本地IDC的子网网段为172.16.1.0/24,互联IP为10.0.0.2,可正常运行的服务器A的IP为172.16.1.10。
- 私有网络的名称为VPC-A,网段为192.168.1.0/16。互联IP为10.0.0.1。
- 子网1名称为子网-A1,其子网1网段为192.168.1.0/24。
- 子网2名称为子网-A2,其子网2网段为192.168.2.0/24。
- 云服务器ECS-A1的IP地址为192.168.1.10,云服务器ECS-A2的IP地址为192.168.2.20,
准备工作
根据背景介绍,操作之前,您需要做如下准备:
- 创建一个VPC,VPC的参数同背景介绍保持一致。具体操作,请参考 创建私有网络 。
- 在VPC-A的子网-A1中创建云服务器ECS-A1(192.168.1.10),子网-A2中创建云服务器ECS-A2(192.168.2.20)。具体操作,请参考 购买云服务器。
- 创建云企业网,并且加载VPC-A。具体操作,请参考 创建云企业网实例 。
- 配置专线,实现本地IDC与云上VPC-A互通。具体操作,请参考 本地IDC通过单线路专线静态路由访问ECS 。
操作步骤
步骤一:验证本地IDC与云上VPC互通
- 登录本地服务器A(172.16.1.10)。
- 在命令行执行ping 192.168.1.10命令。
- ping通表示本地IDC与云上VPC-A互通。
说明
步骤二:配置私网NAT网关
1.创建私网NAT网关
您可参考本操作,创建一个私网NAT网关。
- 登录 私网NAT网关控制台。
- 在顶部导航栏,选择目标地域和项目。
- 单击创建私网NAT网关按钮。
- 参考下表,配置相关参数。
-
- 单击确认订单按钮。
- 请根据控制台指引查阅并确认相关协议,单击立即购买按钮,完成操作。
2.添加中转IP
您可参考本操作,添加指定的IP地址作为中转IP,后续使用该IP地址与本地IDC互访。
- 在私网NAT网关列表,单击私网NAT网关-A右侧配置中转IP按钮。
- 在中转IP页签,单击添加中转IP按钮。
-
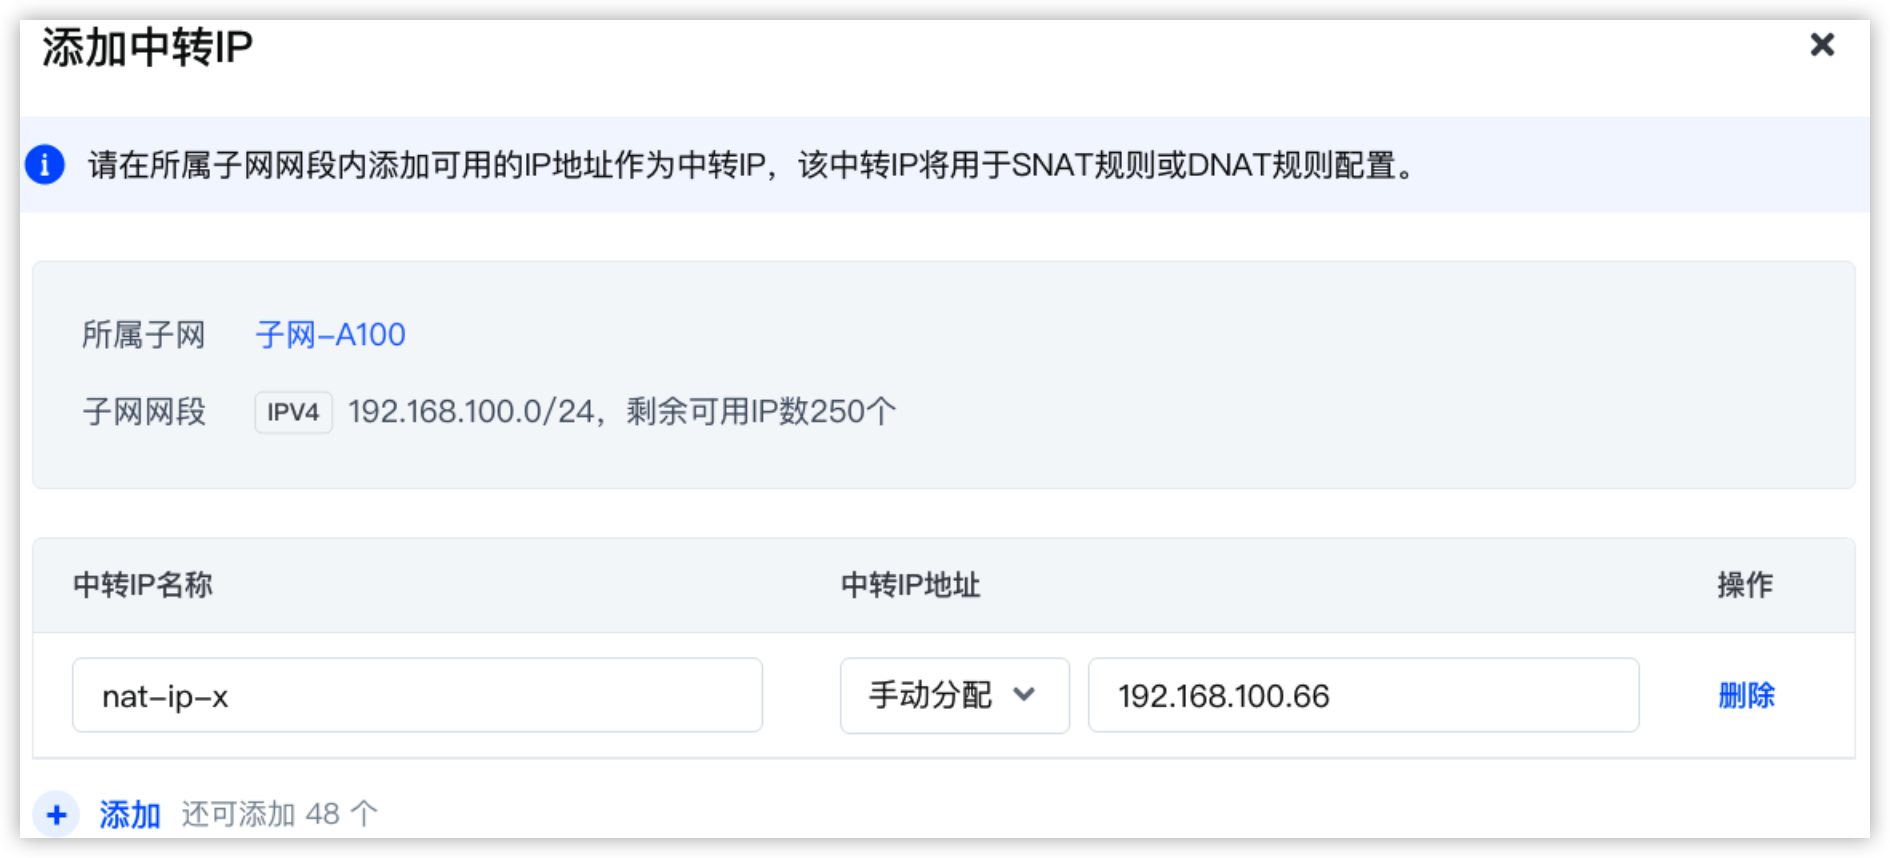
- 输入中转IP的名称nat-ip-x,选择手动分配,输入目标私网IP地址(如192.168.100.66)。
- 单击确定按钮,完成操作。
3.创建SNAT规则
- 在私网NAT网关列表,单击私网NAT网关-A的名称。
- 选择SNAT规则页签,单击创建SNAT规则按钮。
- 参考下表,配置相关参数。
-
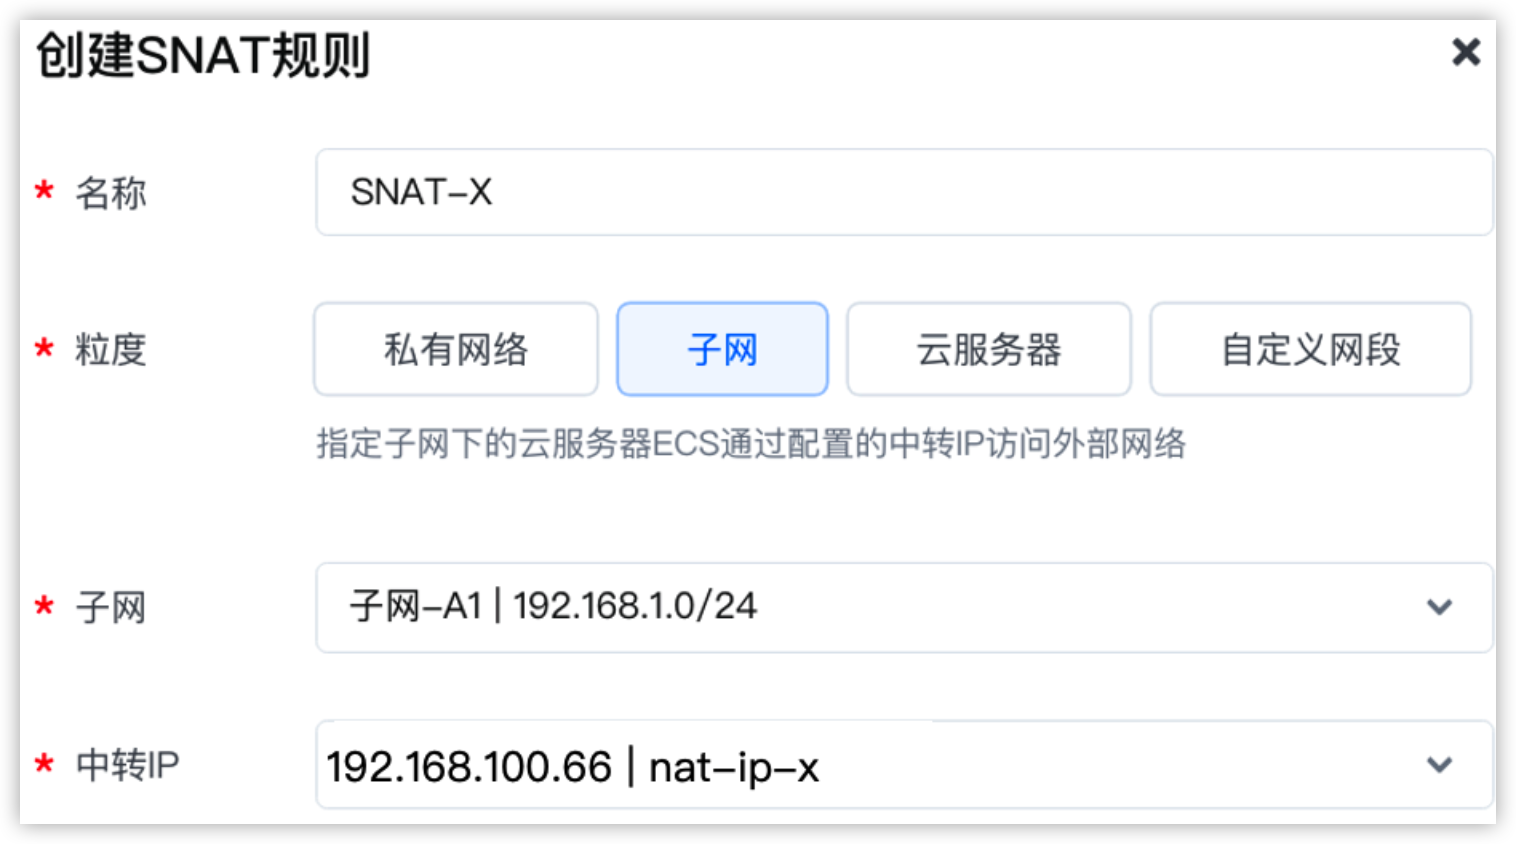
- 参数说明本文取值名称设置SNAT规则的名称。SNAT-X粒度选择SNAT规则的粒度。子网192.168.1.0/24中转IP选择私网NAT网关的中转IP。192.168.100.66|nat-ip-x
- 单击确定按钮,完成创建。
4.创建DNAT规则
- 在私网NAT网关列表,单击私网NAT网关-A的右侧··· > 配置DNAT规则按钮。
- 在DNAT规则页签,单击创建DNAT规则按钮。
- 参考下表,配置相关参数。
-
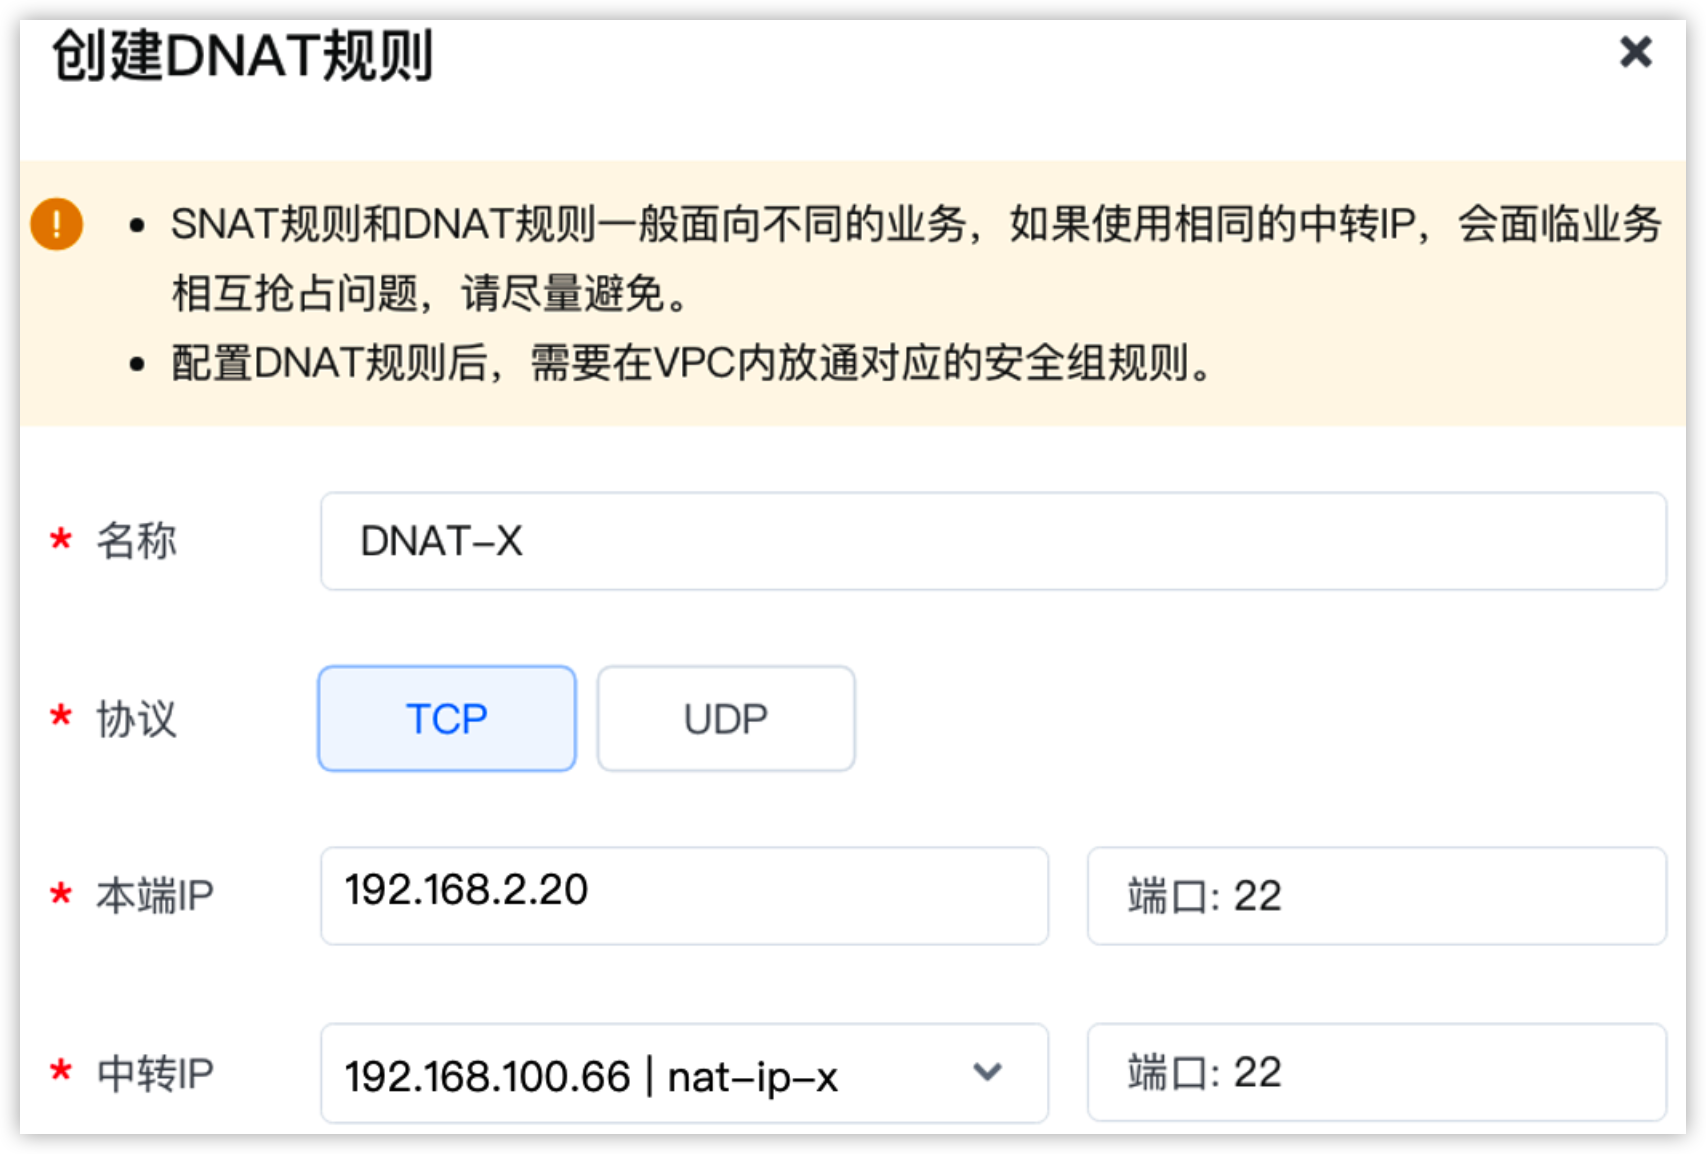
- 参数说明本文取值名称输入DNAT规则的名称。dnat-1协议选择协议类型,支持TCP、UDP。TCP本端IP及其端口设置云服务器实例的私网IP及其端口。192.168.2.2022中转IP及其端口设置私网NAT网关的中转IP及其端口。nat-ip-x22
- 单击确定按钮,完成创建。
- DNAT规则创建完成后,您还需要在VPC-A内放通对应的安全组规则。
- 登录 云服务器控制台。
- 单击云服务器实例名称,选择安全组页签,单击安全组名称。
- 在访问规则 > 入方向页签,添加规则。策略为允许,协议类型选择TCP或UDP,端口范围为本端IP端口,源地址为0.0.0.0/0。详细信息请参见 安全组概述。
步骤三:配置路由
1.准备路由表
创建1个自定义路由表,并关联私网NAT网关所在的子网。后续私网NAT网关将通过所在子网关联的路由表将流量路由到云企业网。
- 登录 路由表控制台。
- 在顶部导航栏,选择目标地域和项目,本文示例华北2(北京)和Default。
- 单击创建路由表按钮。
- 参考下表,配置相关参数。
-
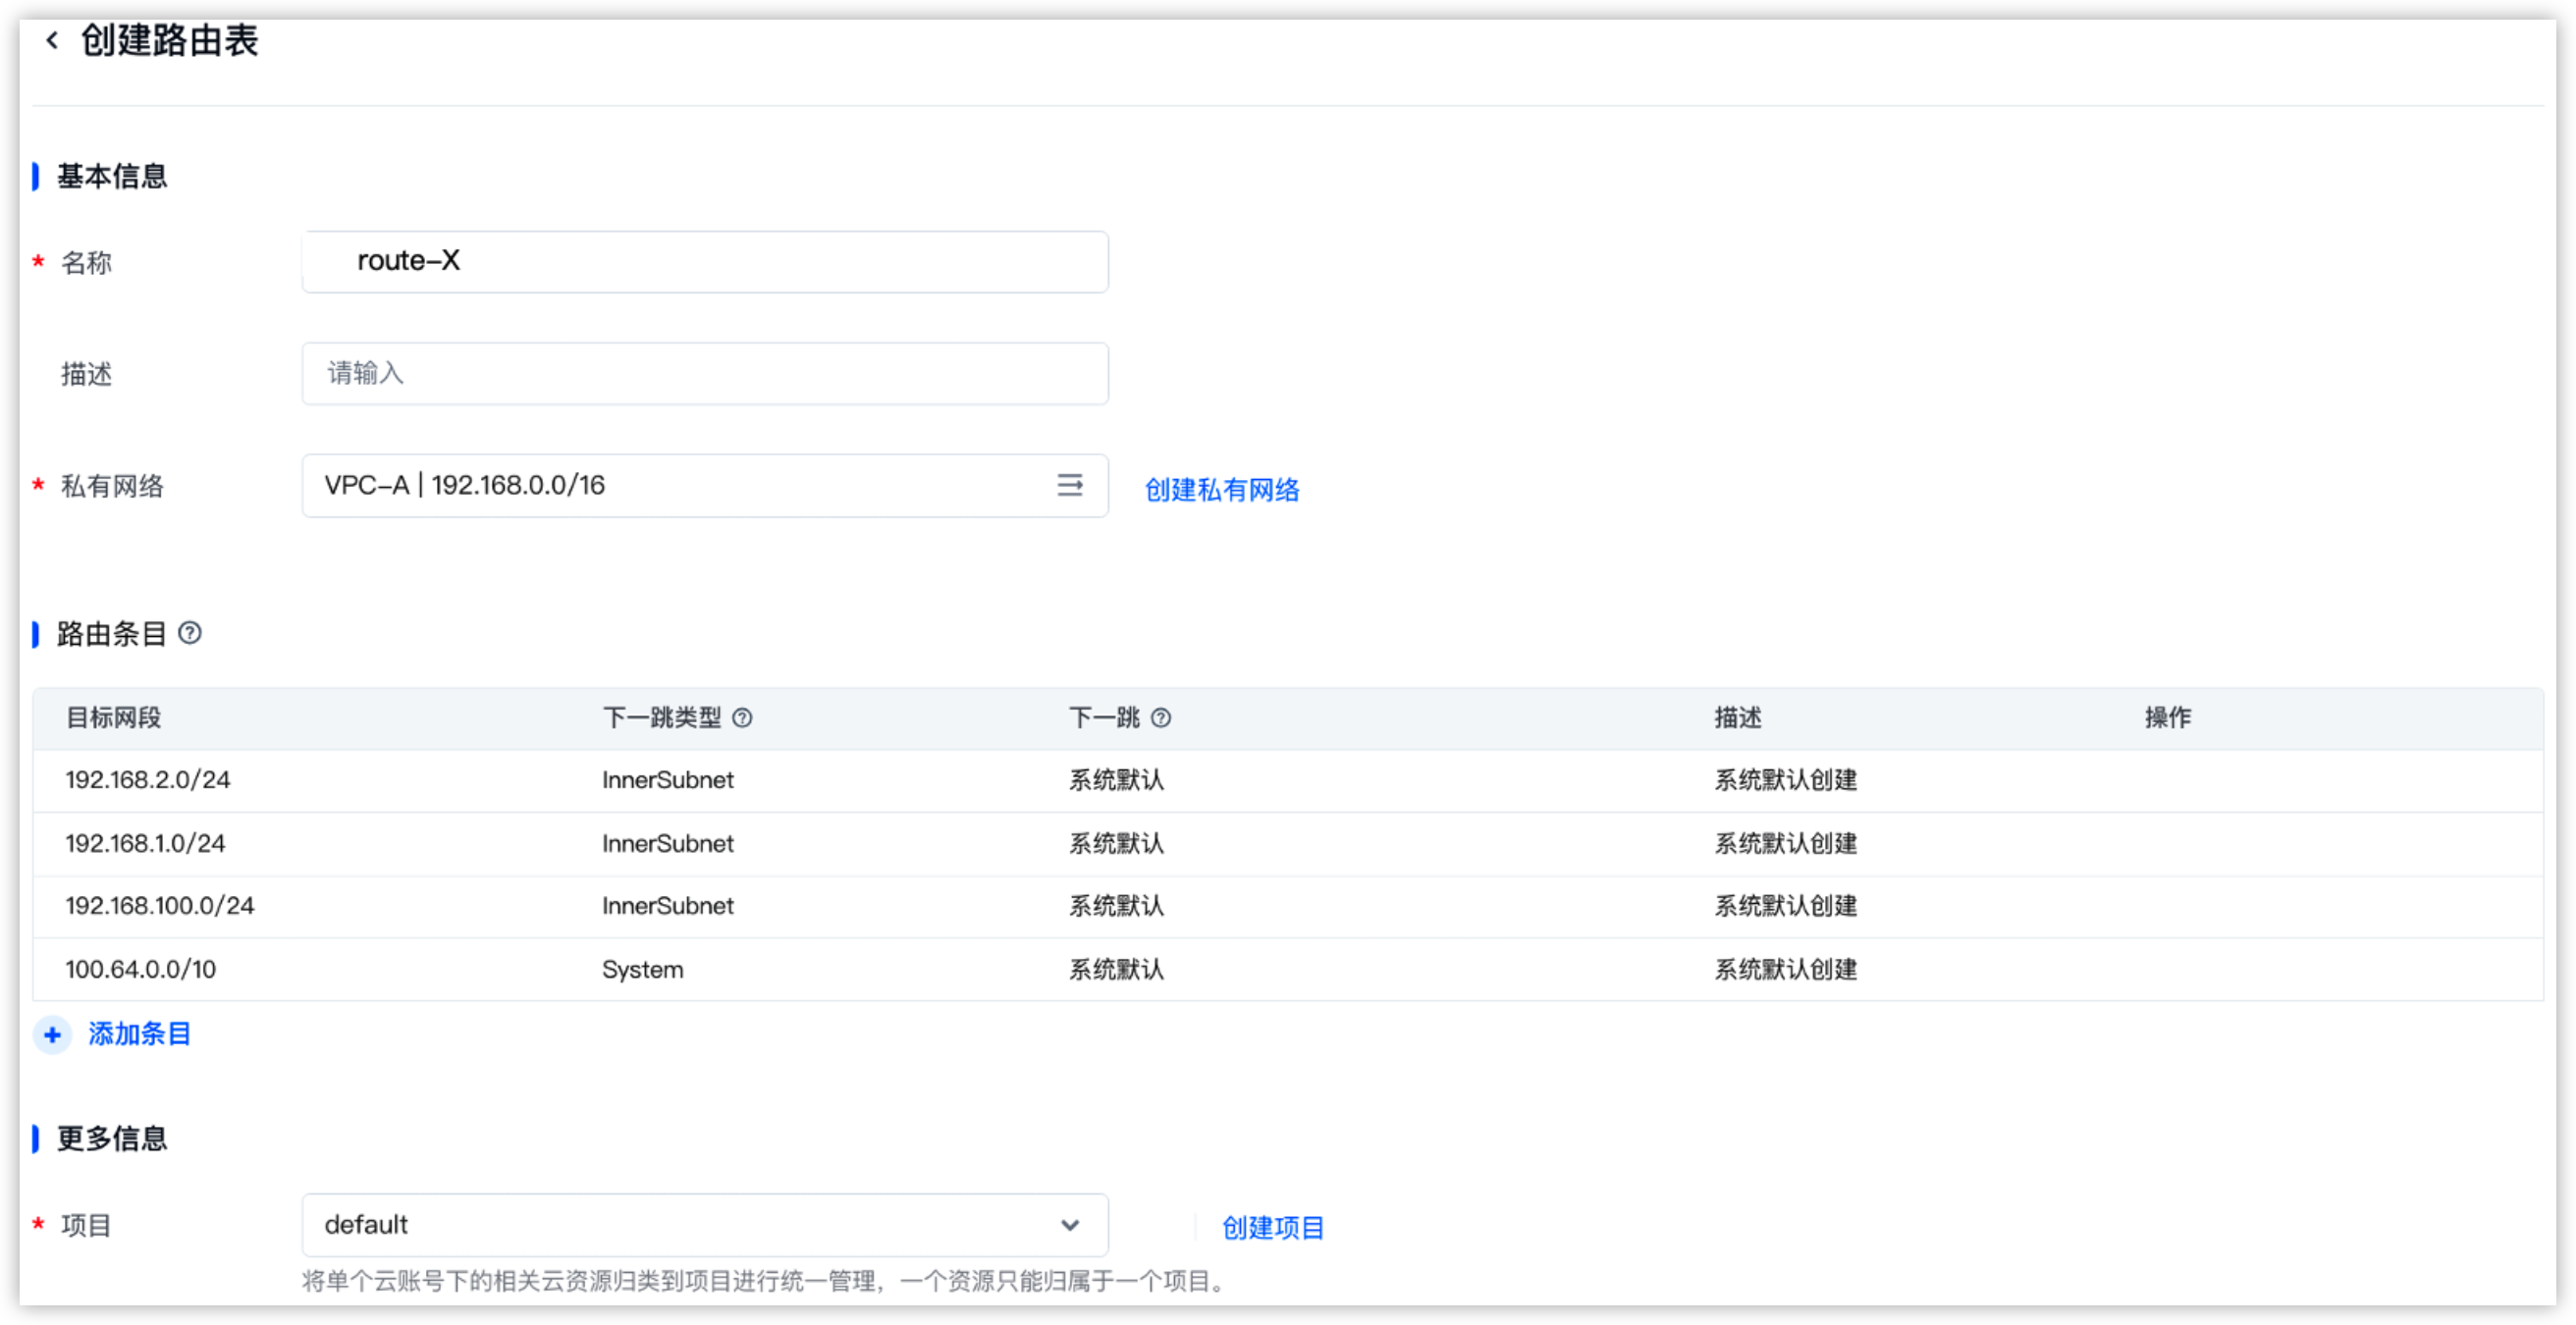
- 参数说明本文取值名称输入自定义路由表的名称。route-X私有网络选择路由表所属的私有网络。VPC-A
- 单击确定按钮,完成配置。
- 在路由表列表,单击新创建自定义路由表route-X右侧的关联子网按钮。
- 选中子网-A1,单击确定按钮,完成关联。
2.流量路由到私网NAT网关
因为准备工作中已将专线网关加载到云企业网,故系统路由表中自动添加目标网段为172.16.1.0/24、下一跳为云企业网的路由条目,需要卸载专线网关,才能删除该路由,后续才能添加目标网段为172.16.1.0/24、下一跳为私网NAT网关的路由。
3.卸载网络实例
- 登录云企业网控制台。
- 在顶部导航栏,选择目标项目。
- 单击目标云企业网实例名称。
- 选择网络实例页签,单击目标网络实例列表右侧的卸载按钮。
-

- 单击确定按钮,完成卸载。
卸载完成后,VPC-A的系统路由表中,没有目标网段为172.16.1.0/24的路由条目。
4.添加私网NAT网关路由
- 登录 路由表控制台。
- 在顶部导航栏,选择目标地域和项目,本文示例华北2(北京)和Default。
- 在路由表列表,单击VPC-A的系统路由表名称。
- 选择路由条目 > 自定义路由页签,单击添加路由条目按钮。
- 参考下表,配置相关参数。
-
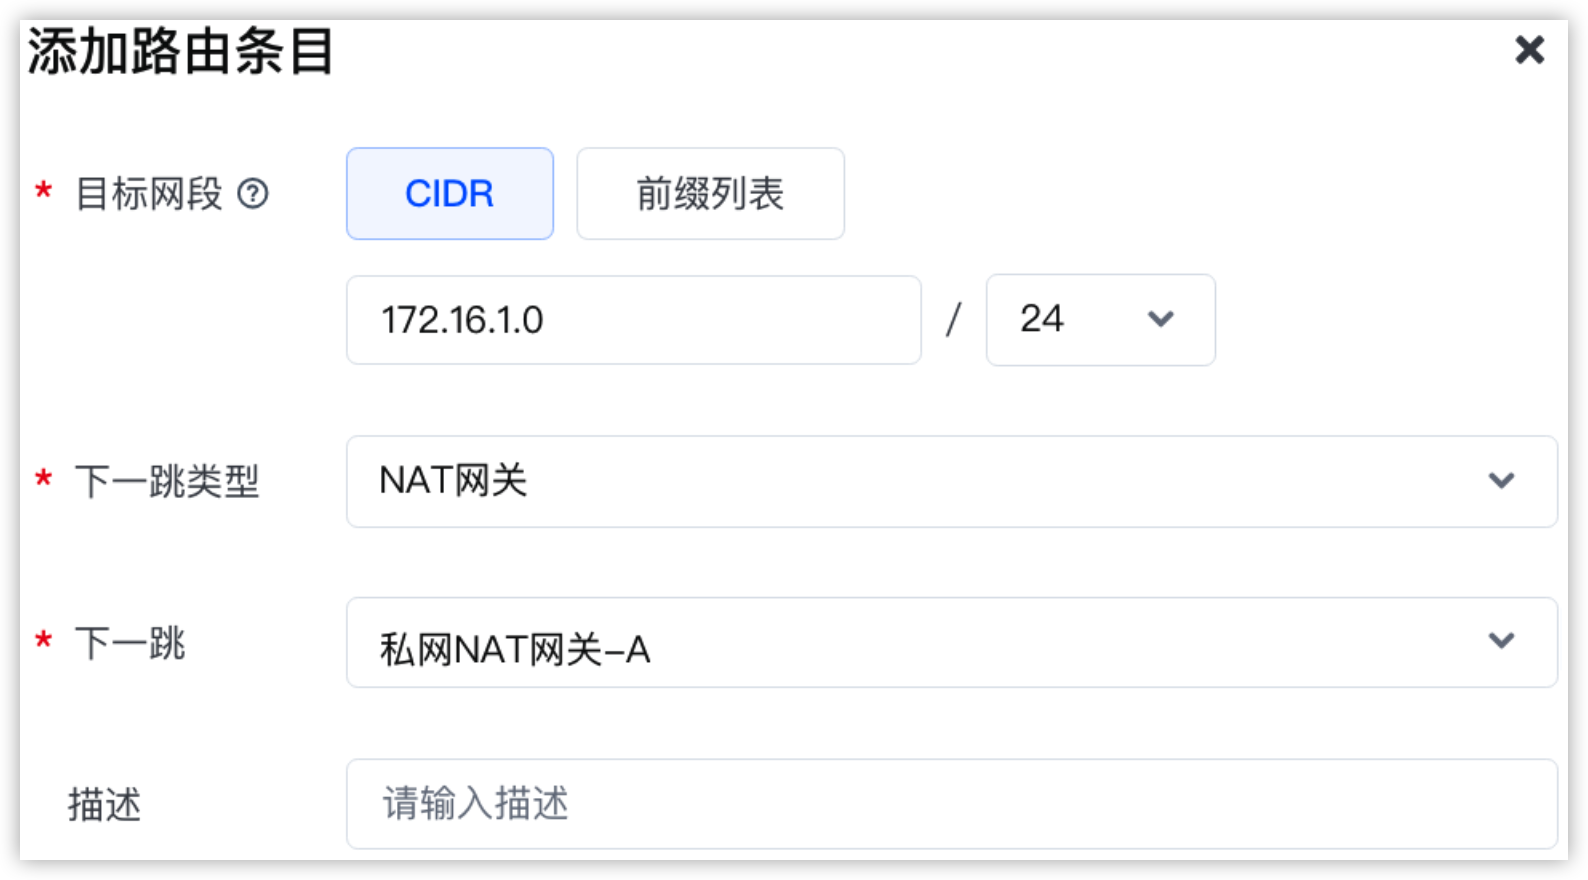
- 参数说明本文取值目标网段输入本地IDC的子网网段。172.16.1.0/24下一跳类型选择下一跳类型。NAT网关下一跳选择下一跳资源。私网NAT网关-A
- 单击确定按钮,完成配置。
5.流量路由到云企业网
重新加载专线网关到云企业网,自定义路由表route-X自动添加到云企业网的路由条目,即私网NAT网关的流量路由到云企业网。
目标网段172.16.1.0/24与系统路由表中的私网NAT网关路由冲突,故不会添加。
- 登录云企业网控制台。
- 在顶部导航栏,选择目标项目。
- 单击目标云企业网实例名称。
- 选择网络实例页签,单击加载网络实例按钮。
- 参考下表,配置相关参数。
-
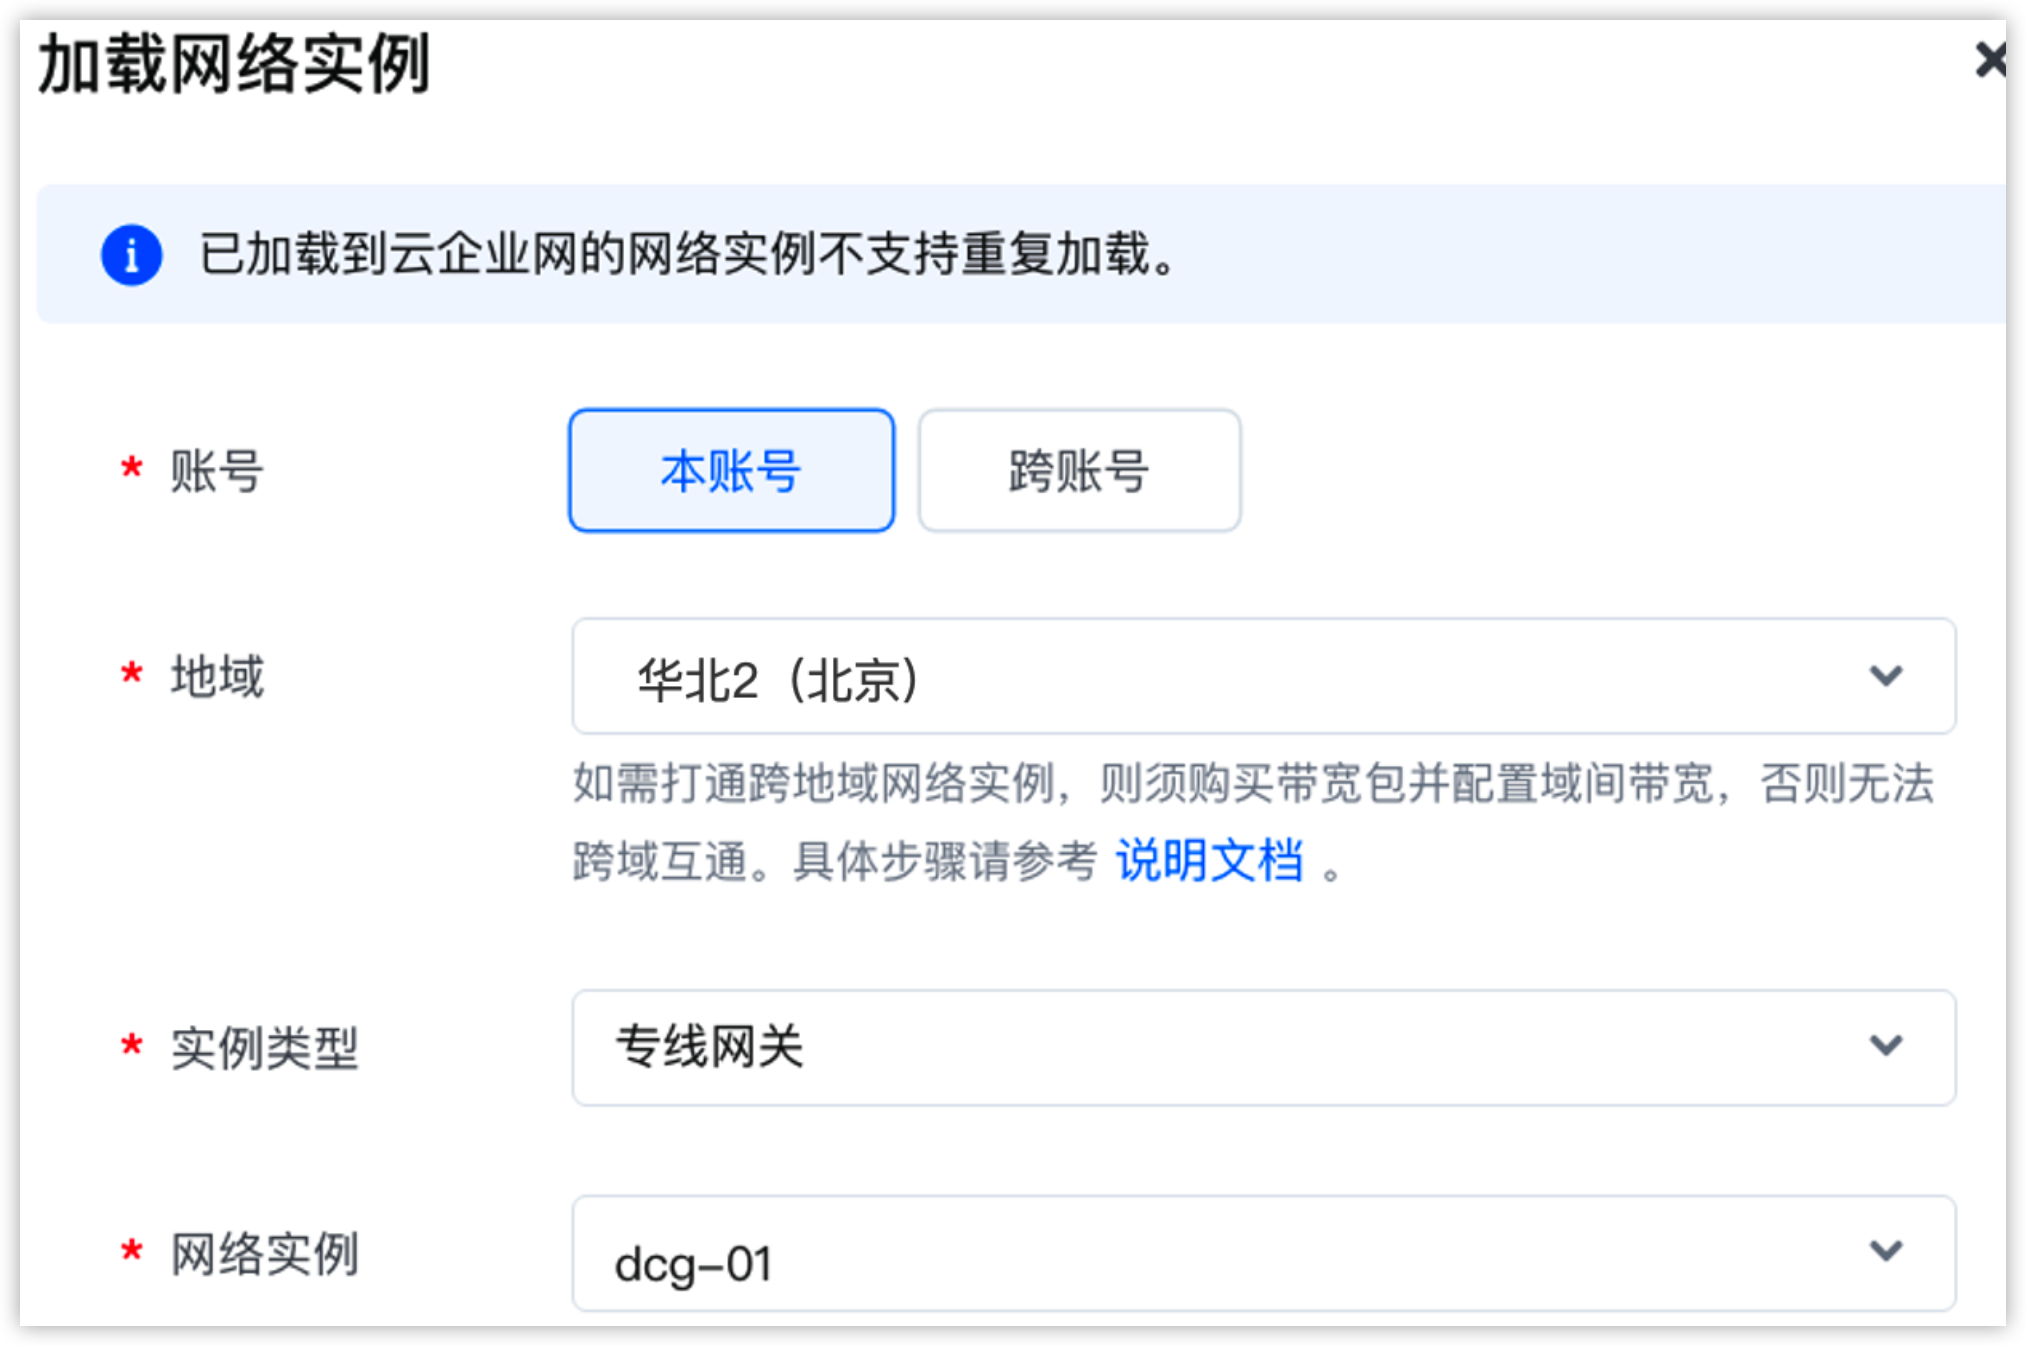
- 参数说明本文取值账号选择专线网关所属的账号。本账号地域选择专线网关所在的地域。华北2(北京)实例类型选择私有网络类型。专线网关网络实例根据项目筛选并选择专线网关。dcg-01
- 单击确定按钮,完成加载。
除系统默认的路由条目外,系统路由表和自定义路由表的路由条目。
路由表名称 | 关联子网 | 目标网段 | 下一跳 |
VPC-A的系统路由表 | 子网-A1 | 172.16.1.0/24 | 私网NAT网关-A |
VPC-A的自定义路由表 | 子网-A2 | 172.16.1.0/24 | 云企业网-X |
步骤四:验证
- 登录云服务器实例ECS-A1(192.168.1.10),执行命令ping <服务器A的IP地址>。本文执行ping 172.16.1.10。
- 若可以ping通,则表示ECS-A1能通过私网NAT网关的中转IP(192.168.100.66)访问服务器A。若不能ping通,请检查SNAT规则和相关路由配置
- 登录本地IDC的服务器A(172.16.1.10),在命令行输入ssh <DNAT规则设置的中转IP地址> -p <DNAT规则设置的中转IP端口>。本文输入ssh 192.168.100.66 -p 22。
- 进入登录页面,则表示本地IDC的服务器A能访问云服务器ECS-A2。若未进入登录界面,请检查DNAT规则、相关路由配置以及安全组是否放通流量。
最近更新时间:2026.08.06 10:29:41
这个页面对您有帮助吗?
有用
有用
无用
无用