中转路由器
中转路由器


文档指南

请输入


- 文档首页
 中转路由器云广域网最佳实践隔离网络平面内服务插入(同地域)
 复制全文
 下载 pdf
隔离网络平面内服务插入(同地域)
 文档反馈
 问问助手
本文介绍如何使用云广域网的网络服务组与服务插入能力,实现同地域隔离网络平面内资源经过中间服务(如安全审计设备等)互访。
场景介绍
在安全合规要求较高的组网中,不同安全等级的VPC之间互访都需要经过安全审计。云广域网通过在隔离网络平面内配置网络服务组与服务插入实现此种组网场景。
- 网络服务组是一组提供中间服务的连接(如部署了审计服务的安全 VPC)及其关联路由表的集合,定义了流量需要经过的中间服务与回传路径。
- 服务插入是引流的执行机制,通过在源与目的之间的路由规则中插入该网络服务组,将匹配条件的互访流量重定向至中间服务处理,处理完成后再按路由表转发至目的端,从而实现流量的强制绕行与安全管控。
数据规划
配置前建议先完成如下资源与网络规划,确保各 VPC 网段不冲突、地域与 ASN 分配清晰。以下为示例规划,实际配置时请结合业务情况进行替换。
- 核心网及地域规划
-
- 网络实例VPC规划
-
- 连接策略规划
-
说明
前提条件
- 已完成隔离网络平面的基础组网配置,且2个业务VPC之间不互通。具体涉及的配置如下:
- 核心网已创建,隔离网络平面已存在并处于执行版本中。
- 2个安全等级不同的业务VPC均已成功挂载到云广域网,路由同步已开启,且连接状态为「可用」。
- 已通过连接策略将2个业务VPC加入隔离网络平面。
- 用于承载中间服务的安全 VPC 已创建,并已部署审计服务。
- 当前账号具备云广域网配置版本的编辑与执行权限。如没有权限,请联系主账号为您添加授权,具体需要添加的策略可参见云广域网IAM策略类型。
配置步骤
步骤一:创建网络服务组
- 登录Cloud WAN控制台。
- 在全域网络实例列表中,单击目标实例的名称。
- 在左侧导航树中选择 核心网 > 配置版本。
- 单击执行版本右侧的 编辑 按钮,选择 网络服务组 页签,选择任一配置方式。
-
- 单击 创建 按钮,输入名称nfg-secu。
说明网络服务组名称不允许与已有网络服务组或网络平面重名。- 单击 确定 按钮,完成操作。
在配置版本内容中,添加网络服务组的配置,如以下JSON配置中network-function-groups部分。{"schema-version": "2026.06","core-network": {"locations": [{"region": "cn-beijing","asn": 65001}]},"segments": [{"name": "隔离网络平面","description": "","isolate-attachments": true,"locations": [{"region": "cn-beijing"}]}],"attachment-policies": [{"rule-number": 10,"description": "","conditions": [{"type": "resource-id","operator": "in","value": "vpc-u350rfoywsvn4ratg9eds****,vpc-rtr2fwooubv3efae2gf5vc****"}],"action": {"association-target": "segment","association-method": "constant","network-function-group": "隔离网络平面"}}],"network-function-groups": [{"name": "nfg-secu"}]}
步骤二:将安全 VPC 加入网络服务组
连接策略遵循顺序匹配、唯一匹配、默认不加入原则:按条目序号从小到大匹配,一旦命中即停止不再匹配其他条件;未命中任何策略条目的网络实例连接不加入任何网络平面或网络服务组。
- 在配置版本编辑页面切换到 连接策略 页签。
- 单击 创建策略条目 按钮,参考下表配置连接策略。
-
- 单击 确定 按钮,完成操作。
在配置版本内容中,添加连接策略的配置,如以下JSON配置中attachment-policies部分rule-number为20的策略配置。
{
"schema-version": "2026.06",
"core-network": {
"locations": [
{
"region": "cn-beijing",
"asn": 65001
}
]
},
"segments": [
{
"name": "隔离网络平面",
"description": "",
"isolate-attachments": true,
"locations": [
{
"region": "cn-beijing"
}
]
}
],
"attachment-policies": [
{
"rule-number": 10,
"description": "",
"conditions": [
{
"type": "resource-id",
"operator": "in",
"value": "vpc-u350rfoywsvn4ratg9eds****,vpc-rtr2fwooubv3efae2gf5vc****"
}
],
"action": {
"association-target": "segment",
"association-method": "constant",
"network-function-group": "隔离网络平面"
}
},
{
"rule-number": 20,
"description": "",
"conditions": [
{
"type": "resource-id",
"operator": "in",
"value": "vpc-3u70fuoyubvnk3ael9fvf****"
}
],
"action": {
"association-target": "network-function-group",
"association-method": "constant",
"network-function-group": "nfg-secu"
}
}
],
"network-function-groups": [
{
"name": "nfg-secu"
}
]
}
步骤三:配置服务插入
选择任一方式配置服务插入。
- 在配置版本编辑页面切换到 网络平面行为 > 服务插入 页签。
- 单击 创建服务插入 按钮,参考下表完成配置。
-
- 单击 确定 按钮,完成操作。
在配置版本内容中,添加服务插入的配置,如以下JSON配置中segment-actions部分。
{
"schema-version": "2026.06",
"core-network": {
"locations": [
{
"region": "cn-beijing",
"asn": 65001
}
]
},
"segments": [
{
"name": "隔离网络平面",
"description": "",
"isolate-attachments": true,
"locations": [
{
"region": "cn-beijing"
}
]
}
],
"attachment-policies": [
{
"rule-number": 10,
"description": "",
"conditions": [
{
"type": "resource-id",
"operator": "in",
"value": "vpc-u350rfoywsvn4ratg9eds****,vpc-rtr2fwooubv3efae2gf5vc****"
}
],
"action": {
"association-target": "segment",
"association-method": "constant",
"network-function-group": "隔离网络平面"
}
},
{
"rule-number": 20,
"description": "",
"conditions": [
{
"type": "resource-id",
"operator": "in",
"value": "vpc-3u70fuoyubvnk3ael9fvf****"
}
],
"action": {
"association-target": "network-function-group",
"association-method": "constant",
"network-function-group": "nfg-secu"
}
}
],
"network-function-groups": [
{
"name": "nfg-secu"
}
],
"segment-actions": [
{
"action": "send-via",
"segment": "隔离网络平面",
"mode": "single-hop",
"when-sent-to": {
"segments": [
"隔离网络平面"
]
},
"via": {
"network-function-groups": [
"nfg-secu"
]
}
}
]
}
步骤四:生成并执行配置版本
- 步骤三编辑完成后,单击 生成新版本 按钮,生成最新版本,等待语法与依赖校验通过后,版本进入 可执行 状态。
- 在配置版本列表找到最新版本,单击右侧的 执行 按钮,进入执行预览页,确认变更集中包含新增的网络服务组、连接策略和服务插入。
- 单击右上角 确认执行 按钮,等待版本状态变为 已执行。
步骤五:挂载审计VPC至云广域网
- 在左侧导航树中选择 核心网 > 网络实例连接。
- 单击 创建网络实例连接 按钮,参考下表完成配置。
-
- 单击 创建 按钮,完成网络实例连接的创建。
- 在网络实例连接列表页面,查看所有网络实例连接已正确加入网络平面或网络服务组。
- 2个业务VPC对应的网络实例连接已加入「隔离网络平面」,路由同步开启。
- 安全VPC对应的网络实例连接已加入「网络服务组nfg-secu」,路由同步关闭。
步骤六:配置安全VPC路由
安全VPC中需要2张路由表,1张路由表用于接收来自云广域网的流量,并将其转发至部署审计服务的云服务实例中,另1张路由表用于将审计服务处理后的流量转发至云广域网。
- 创建自定义路由表:私有网络选择安全VPC vpc-secu,关联子网选择非审计服务所属的子网,具体操作步骤参考创建VPC路由表。
- 配置自定义路由表(非审计服务所属子网关联的路由表):添加目标网段为2个业务VPC的子网段,下一跳为部署审计服务的云服务器的路由条目,具体操作步骤参考添加路由条目。
- 根据本文示例值,需要添加的路由条目如下表所示。
-
- 配置系统路由表(审计服务所属子网关联的路由表):添加目标网段为2个业务VPC的子网段,下一跳为核心网的路由条目,具体操作步骤参考添加路由条目。
- 根据本文示例值,需要添加的路由条目如下表所示。
-
- 配置云服务器ecs-secu开启IP转发功能。
- 登录云服务器ecs-secu,详情请参见登录Linux实例或登录Windows实例。
- 执行以下命令,查看云服务器是否开启IP转发功能。
- cat /proc/sys/net/ipv4/ip_forward
- 返回结果为1,说明已开启IP转发,则无需执行后续步骤。
- 返回结果为0,说明未开启IP转发,请继续执行后续步骤。
- 执行以下命令,打开sysctl.conf文件。
- vi /etc/sysctl.conf
- 按i进入编辑模式,修改net.ipv4.ip_forward字段的值为1,开启IP转发功能。
说明
如果sysctl.conf文件中没有net.ipv4.ip_forward字段,那么请在文件末尾手动添加net.ipv4.ip_forward = 1。
- 按esc退出编辑模式,输入:wq保存并退出文件。
- 执行以下命令,重启系统使配置生效。
- sysctl -p /etc/sysctl.conf
步骤七:查看路由信息
以上步骤配置完成后,隔离网络平面中已学习到业务VPC和安全VPC的传播路由,且路由自动同步至业务VPC的路由表中,请查看路由确保配置准确无误。
- 查看云广域网路由。
- 在左侧导航树中选择 核心网 > 基础信息。
- 选择 路由信息 页签,网络平面 选择隔离网络平面,地域选择华北2(北京),路由表中存在以下可用路由:
- 目标网段为业务VPC vpc-ser-a的子网段,下一跳为安全VPC对应的网络实例连接的路由条目。
- 目标网段为业务VPC vpc-ser-b的子网段,下一跳为安全VPC对应的网络实例连接的路由条目。
- 筛选类型 选择 网络服务组,并选择网络服务组nfg-secu,地域选择华北2(北京),路由表中存在以下可用路由:
- 目标网段为业务VPC vpc-ser-a的子网段,下一跳为该VPC对应的网络实例连接的路由条目。
- 目标网段为业务VPC vpc-ser-b的子网段,下一跳为该VPC对应的网络实例连接的路由条目。
- 查看业务VPC路由。
- 登录VPC控制台,在顶部导航栏选择华北2(北京)地域。
- 在VPC列表中搜索业务VPC名称,并单击该VPC名称进入详情页面。
- 单击 关联资源 区域 路由表 右侧的数字,并单击路由表名称进入详情页面。
- 在 路由条目 页签下,选择 传播路由 页签,确保云广域网已同步路由到该VPC路由表中。
- 业务VPC vpc-ser-a 传播路由
-
- 业务VPC vpc-ser-b 传播路由
-
结果验证
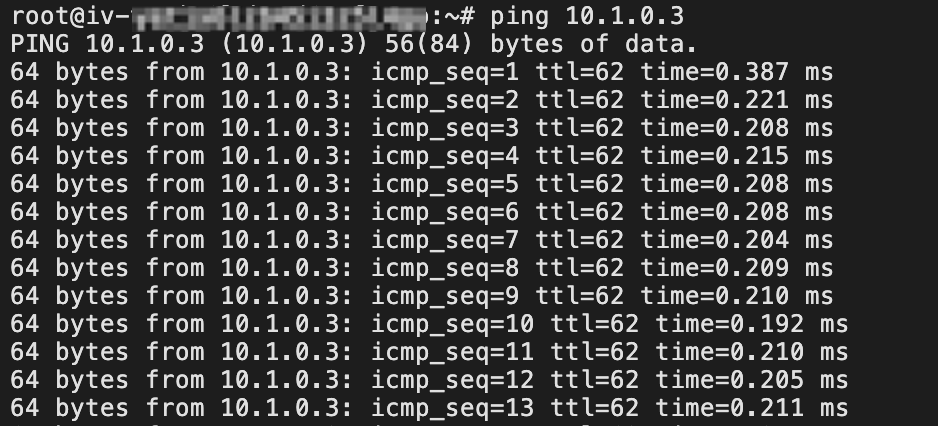
- 验证隔离网络平面内的2个业务VPC可以互通:登录任意业务VPC中的ECS实例,执行ping命令,访问另一个业务VPC中的ECS实例IP地址,可以ping通表明业务VPC vpc-ser-b可以正常访问业务VPC vpc-ser-a。同理验证vpc-ser-a可以访问vpc-ser-b。
- 本文以vpc-ser-b访问vpc-ser-a为例,执行 ping 10.1.0.3,返回结果如下图所示。
-
- 验证2个业务VPC经过中间服务互通:在业务VPC vpc-ser-b的命令行窗口中,通过tcpdump命令抓取所有与该实例通信的数据包,返回数据中包含部署审计服务的ECS实例的IP地址,说明2个业务VPC之间互通的流量经过了中间审计服务,而非直连。
最近更新时间:2026.09.18 14:36:56
这个页面对您有帮助吗?
有用
有用
无用
无用