账号相关
账号相关


文档指南

请输入


- 文档首页
 账号相关基本信息管理主账号登录保护 MFA 配置指引
 复制全文
 下载 pdf
主账号登录保护 MFA 配置指引
 文档反馈
 问问助手
配置前先了解
- 默认开启范围:火山引擎主账号(不含豆包账号)
- 建议操作:生效前先绑定 MFA/Passkey,并添加可用的安全手机或安全邮箱作为备用验证方式,验证更安全、更便捷!
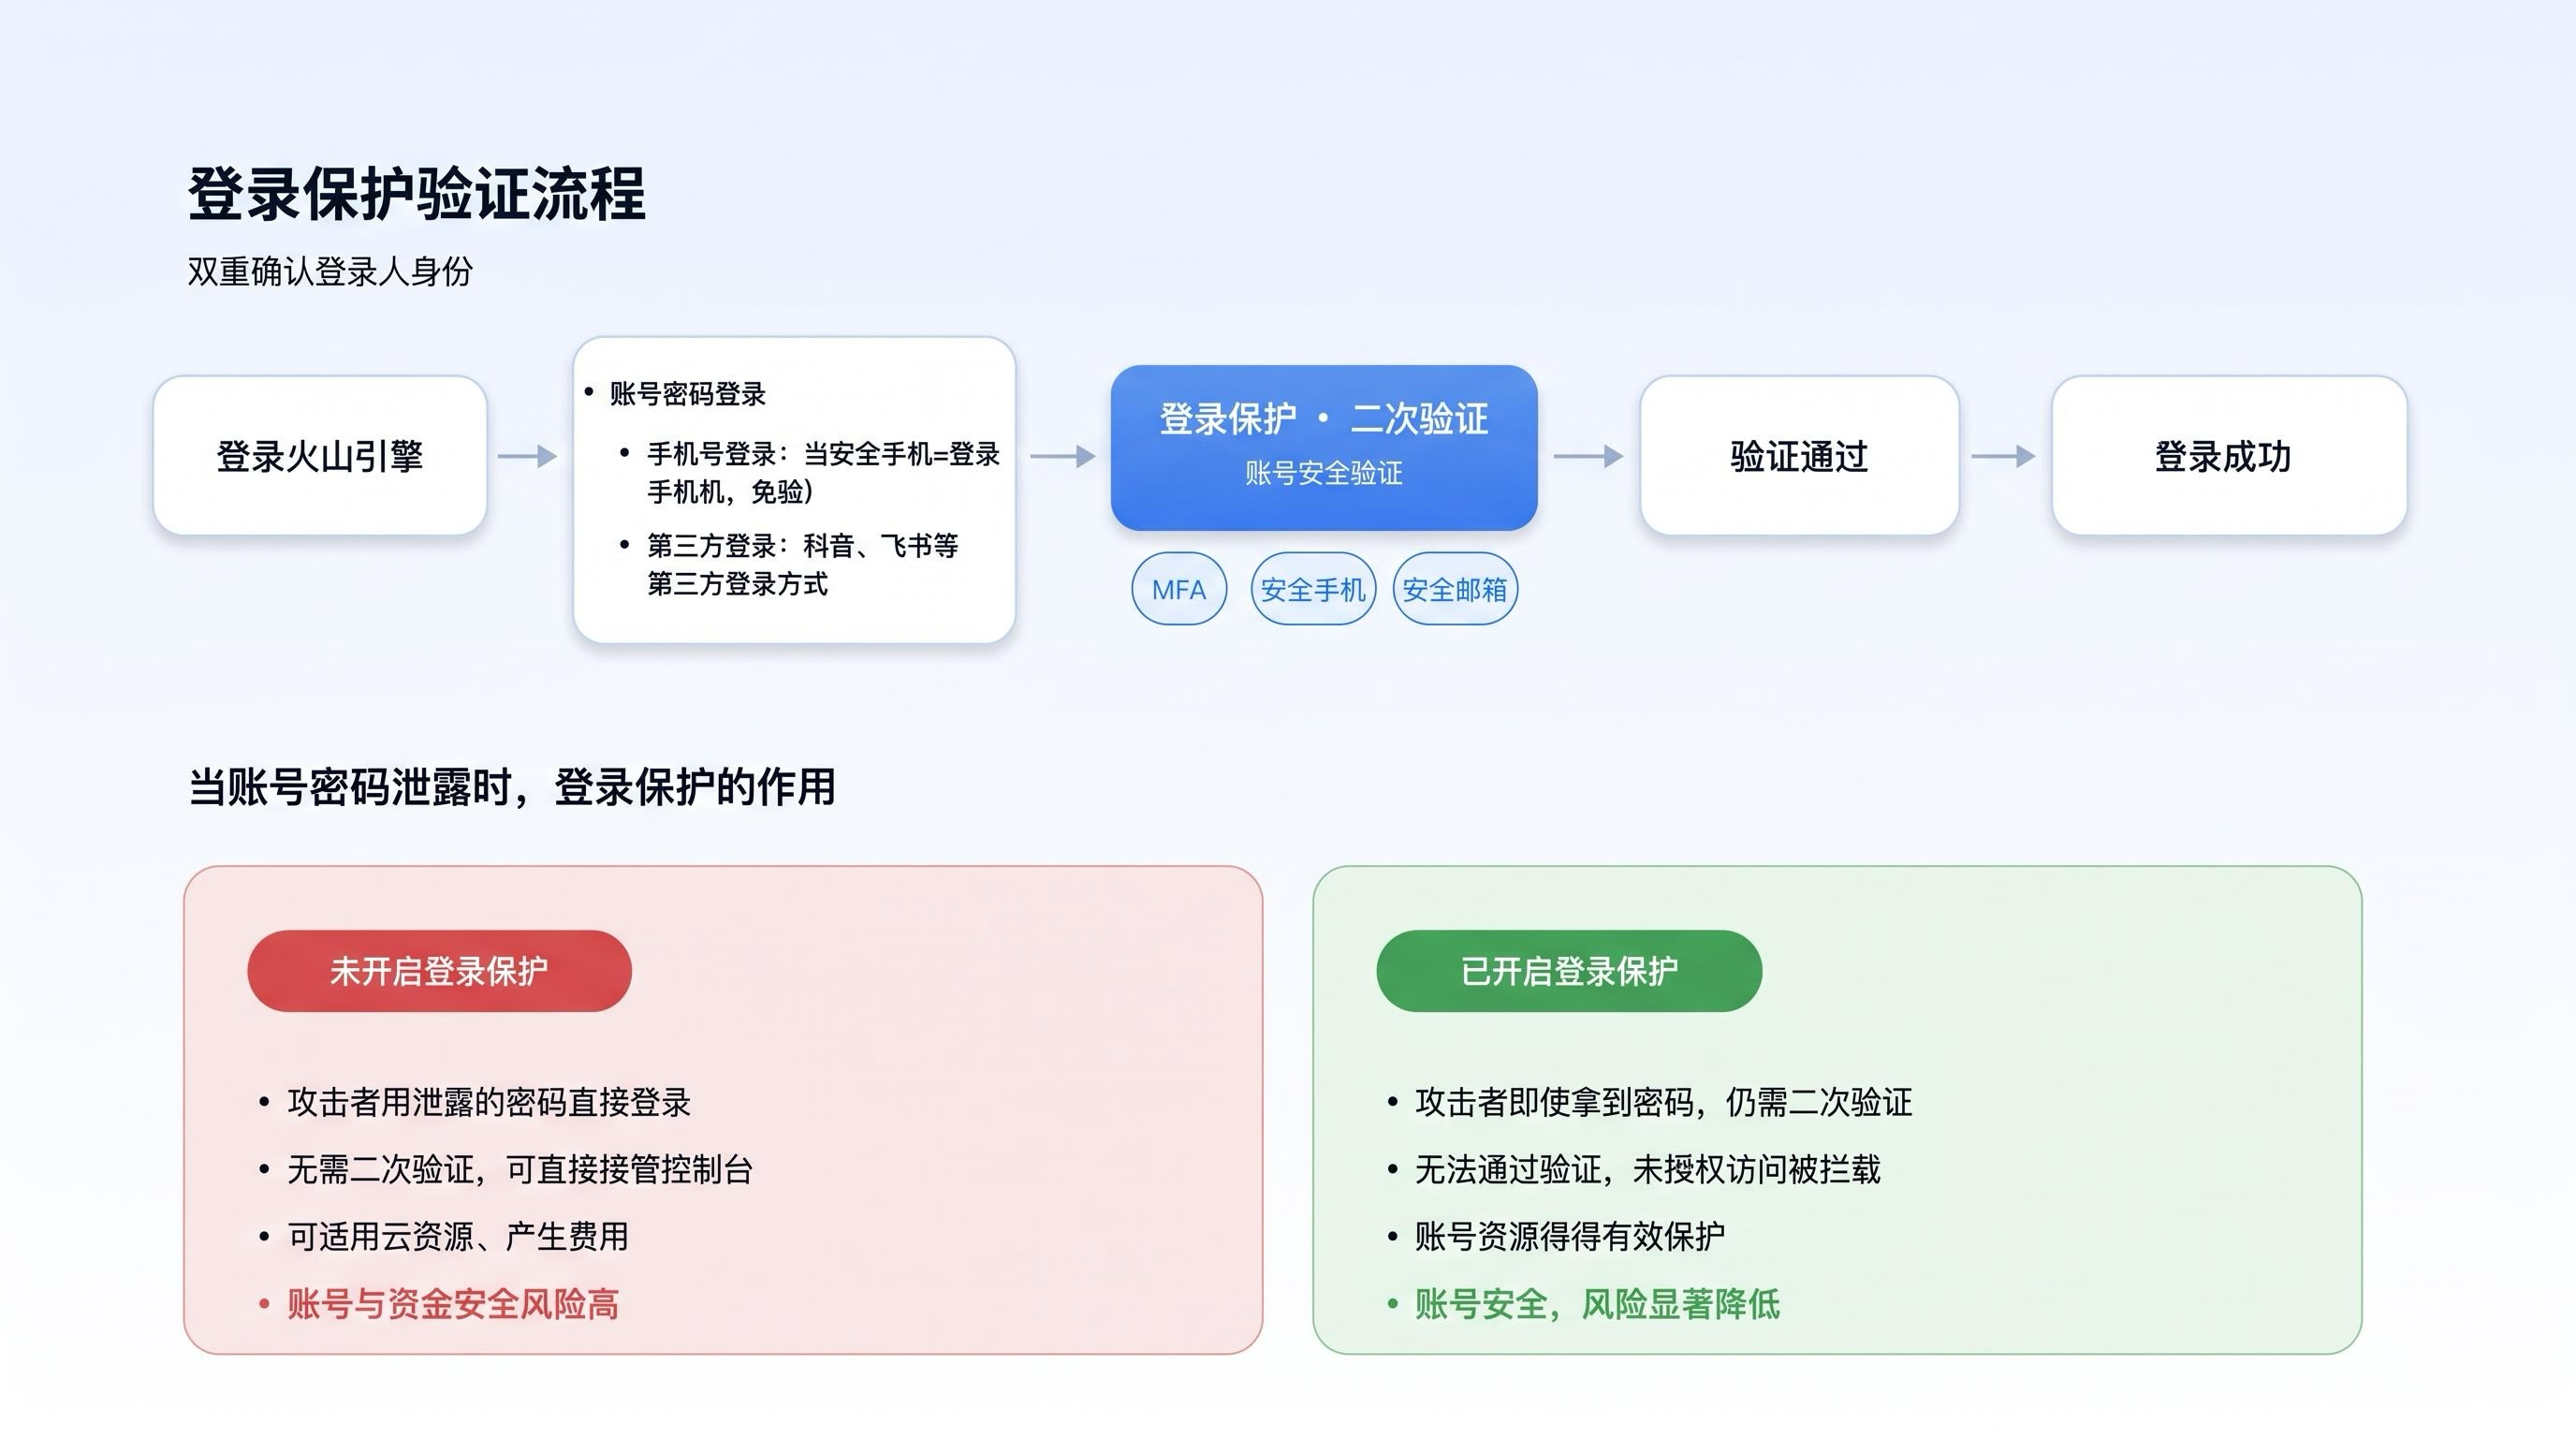
- 为什么要默认开启登录保护?
主账号权限高,密码一旦泄露,攻击者可能接管控制台、创建或盗用云资源并产生费用。默认开启登录保护后,登录时会在账号密码之外额外增加一次身份验证,即使登录凭证泄露,也能有效拦截未经授权的访问,降低账号被盗风险。
- 系统会根据账号已配置的方式,要求通过安全手机、安全邮箱或 MFA/Passkey 完成二次验证
- 建议保持登录保护开启,并定期检查已绑定的验证方式是否仍可用
- 默认开启登录保护后,可以关闭吗?
可以,但建议保持开启。若确需关闭,可按以下步骤操作:
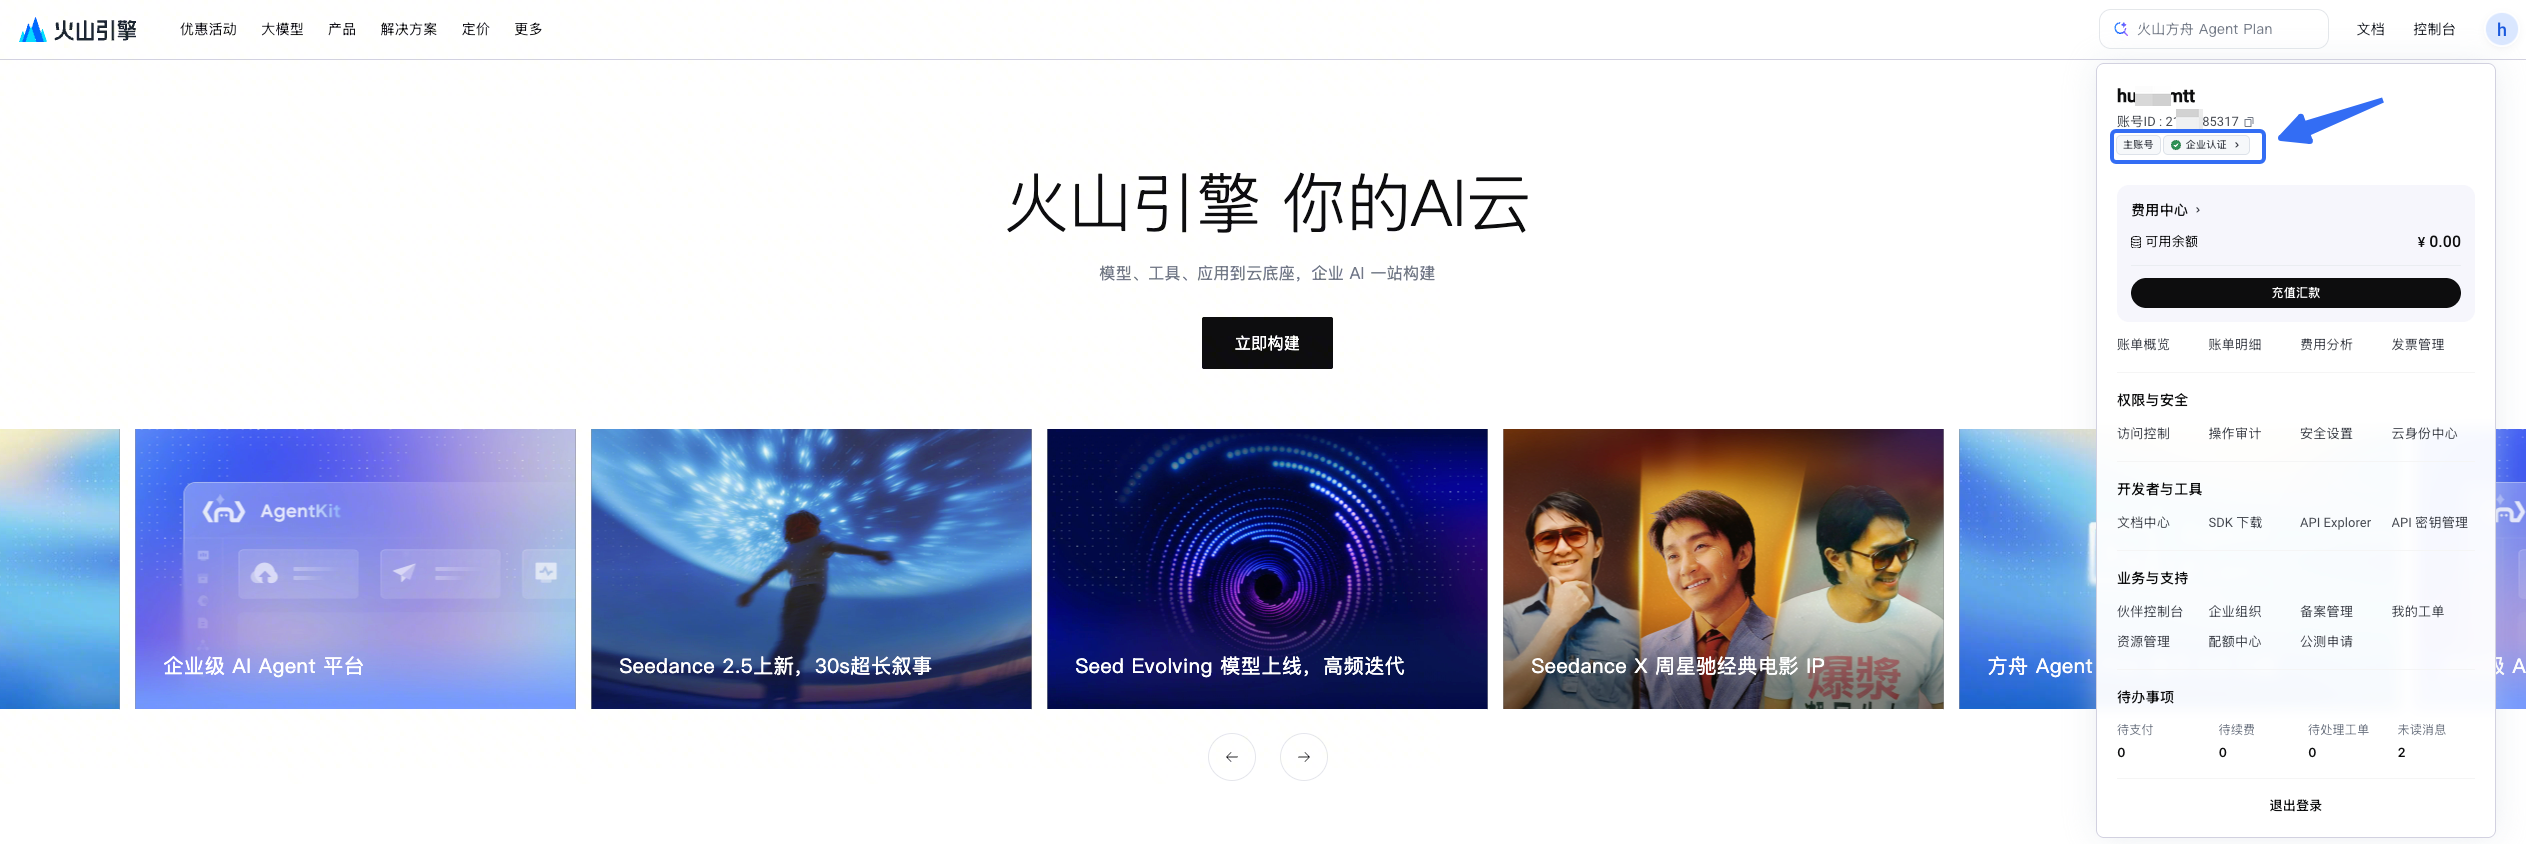
- 前往「账号管理 → 安全设置 → 账号保护」
- 关闭「登录保护」
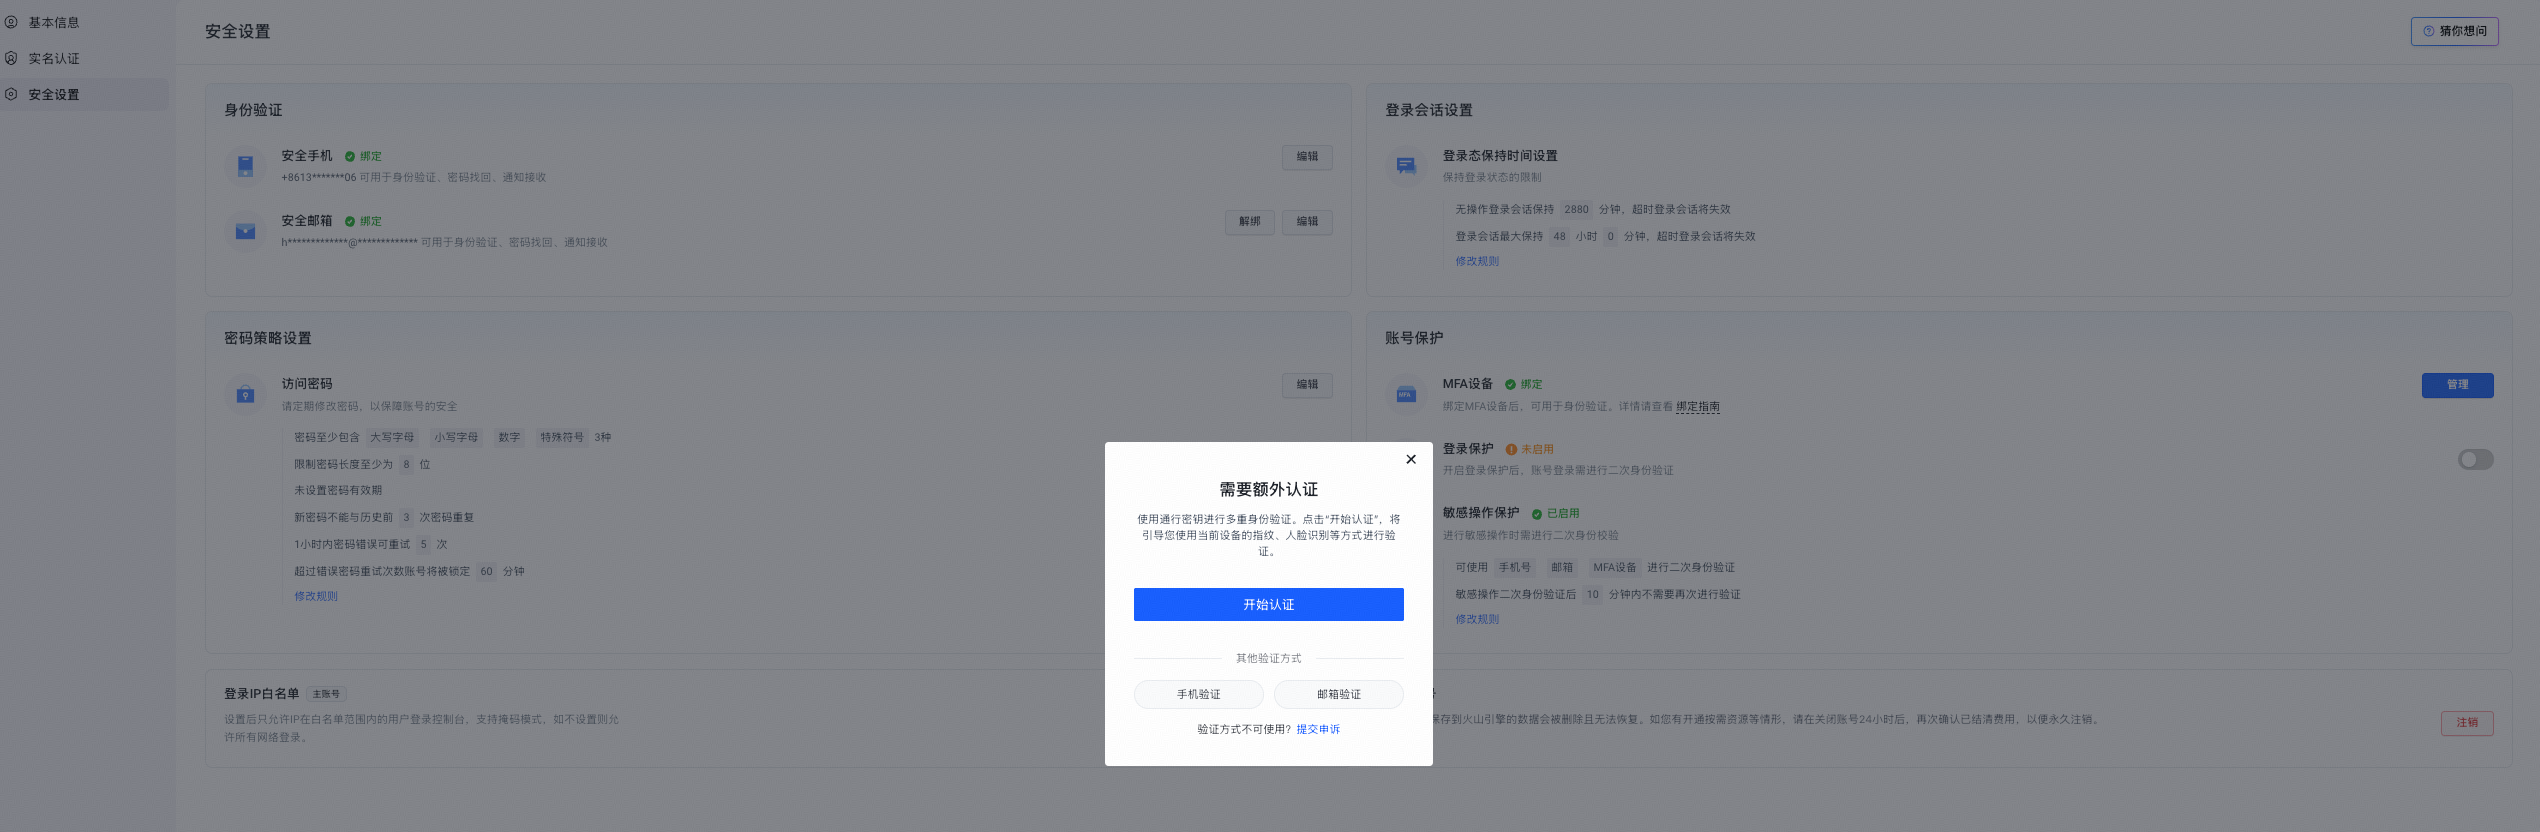
- 系统会先提示安全风险,并要求完成身份验证;验证通过后才会关闭
- ❗风险提示
- 关闭后,账号密码登录将不再进行二次身份验证,账号被盗风险增加。
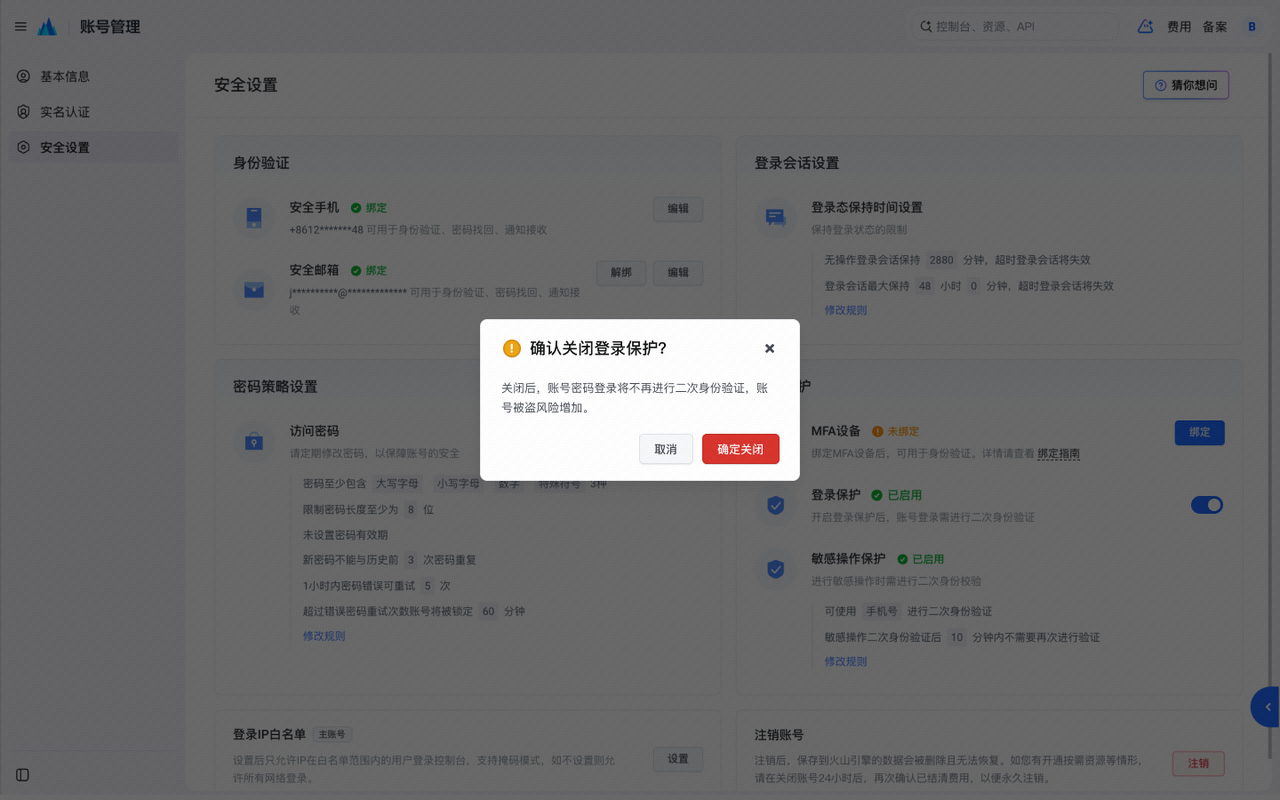
关闭前提示安全风险
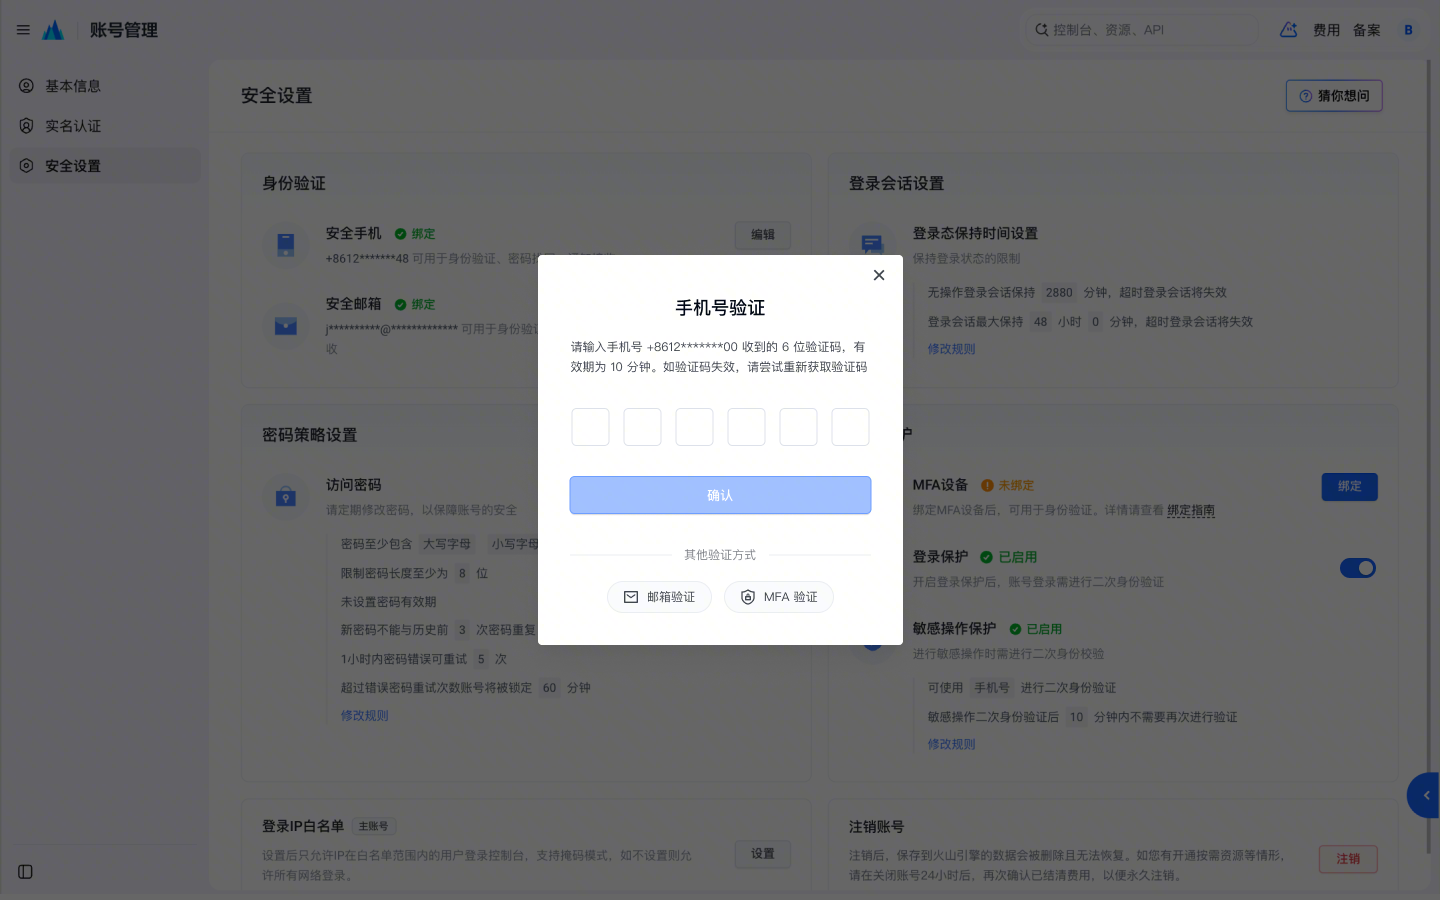
完成身份验证后关闭
- 如何主动设置登录保护?
特别建议: 至少保留 2 种可用的验证方式。若仅绑定一种方式,一旦该方式因设备丢失、损坏或更换而失效,可能导致账号无法正常登录,影响业务进行。推荐同时配置 MFA/Passkey 与安全手机或安全邮箱,确保任意一种方式不可用时,仍能通过其他方式完成验证。
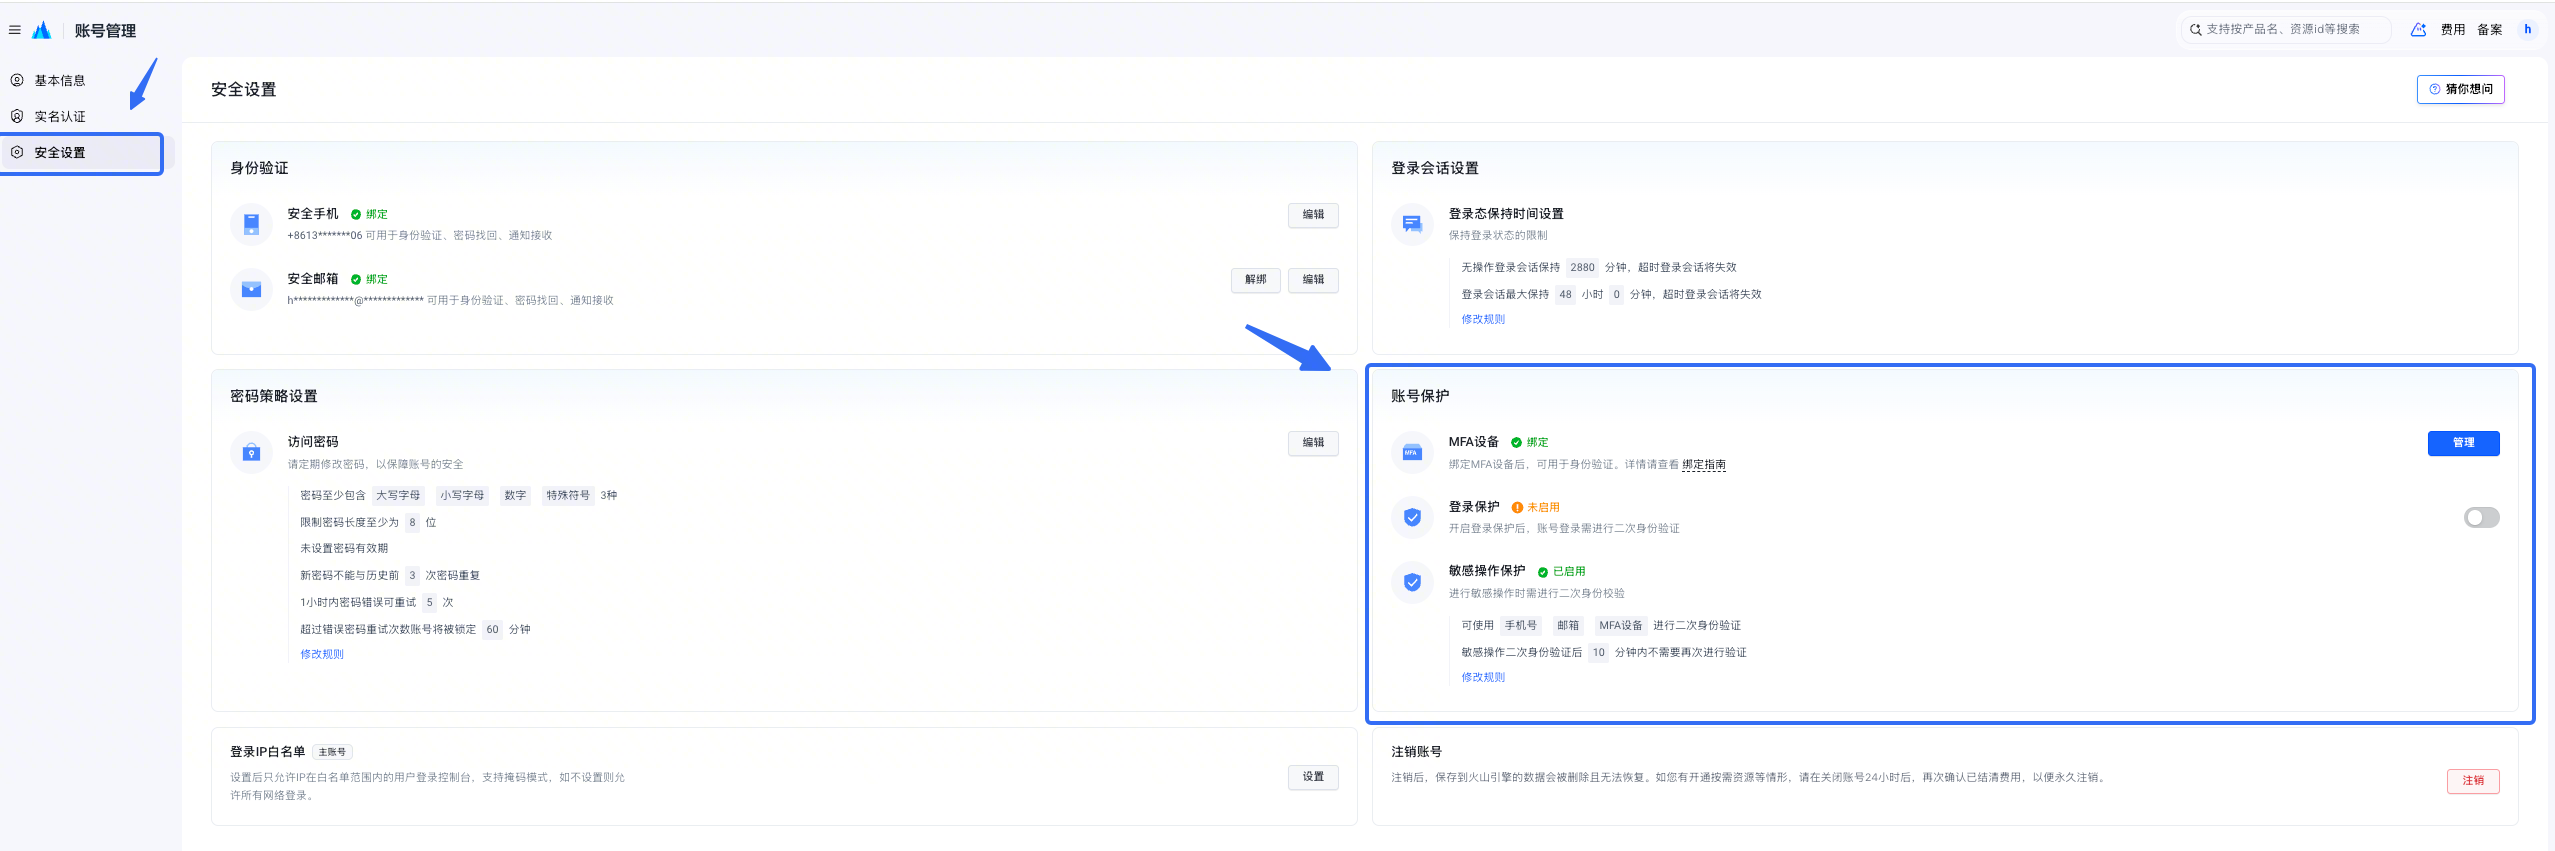
❗特别提醒 建议至少保留 2 种可用的验证方式。若仅绑定一种方式,一旦该方式因设备丢失、损坏或更换而失效,可能导致账号无法正常登录,影响业务进行。 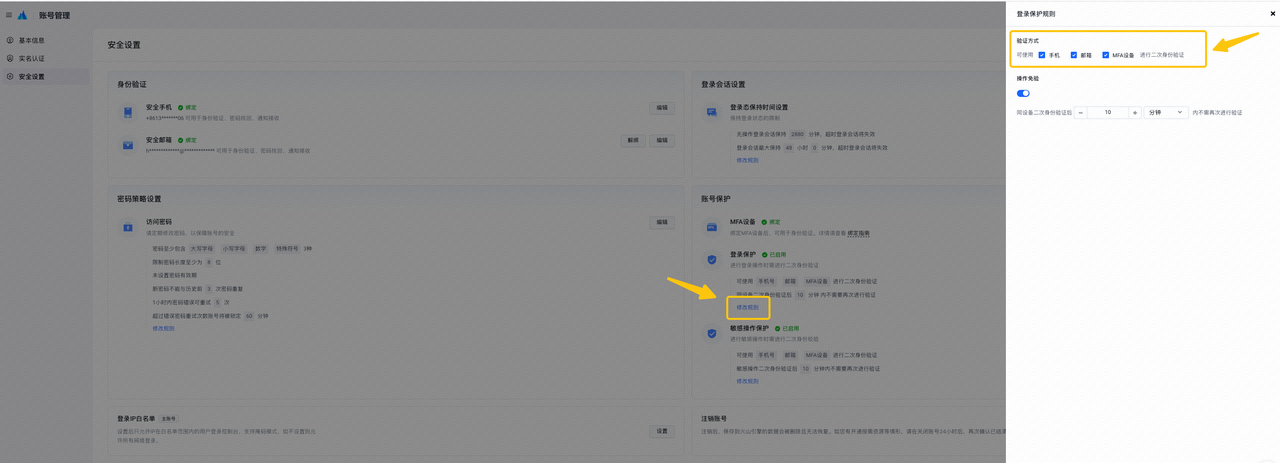 |
- 主账号存在多人同时使用的情况,每次登录都需要二次验证?
⚠️ 主账号拥有账户下云资源的完全访问权限,不建议直接共享主账号登录凭证。共享主账号凭证不但在使用上不便利,也会存在安全隐患;主账号建议仅由少量管理员保管,用于账号级配置、授权和应急处置。
✅ 更安全的做法:
通过访问控制(IAM)创建用户、角色等身份用于不同场景。例如,企业使用主账号购置云资源,并将云资源的访问权限按需分配给不同 IAM 身份;员工可使用 IAM 身份登录控制台访问云资源,或使用 IAM 用户/角色凭证以编程方式访问云服务。
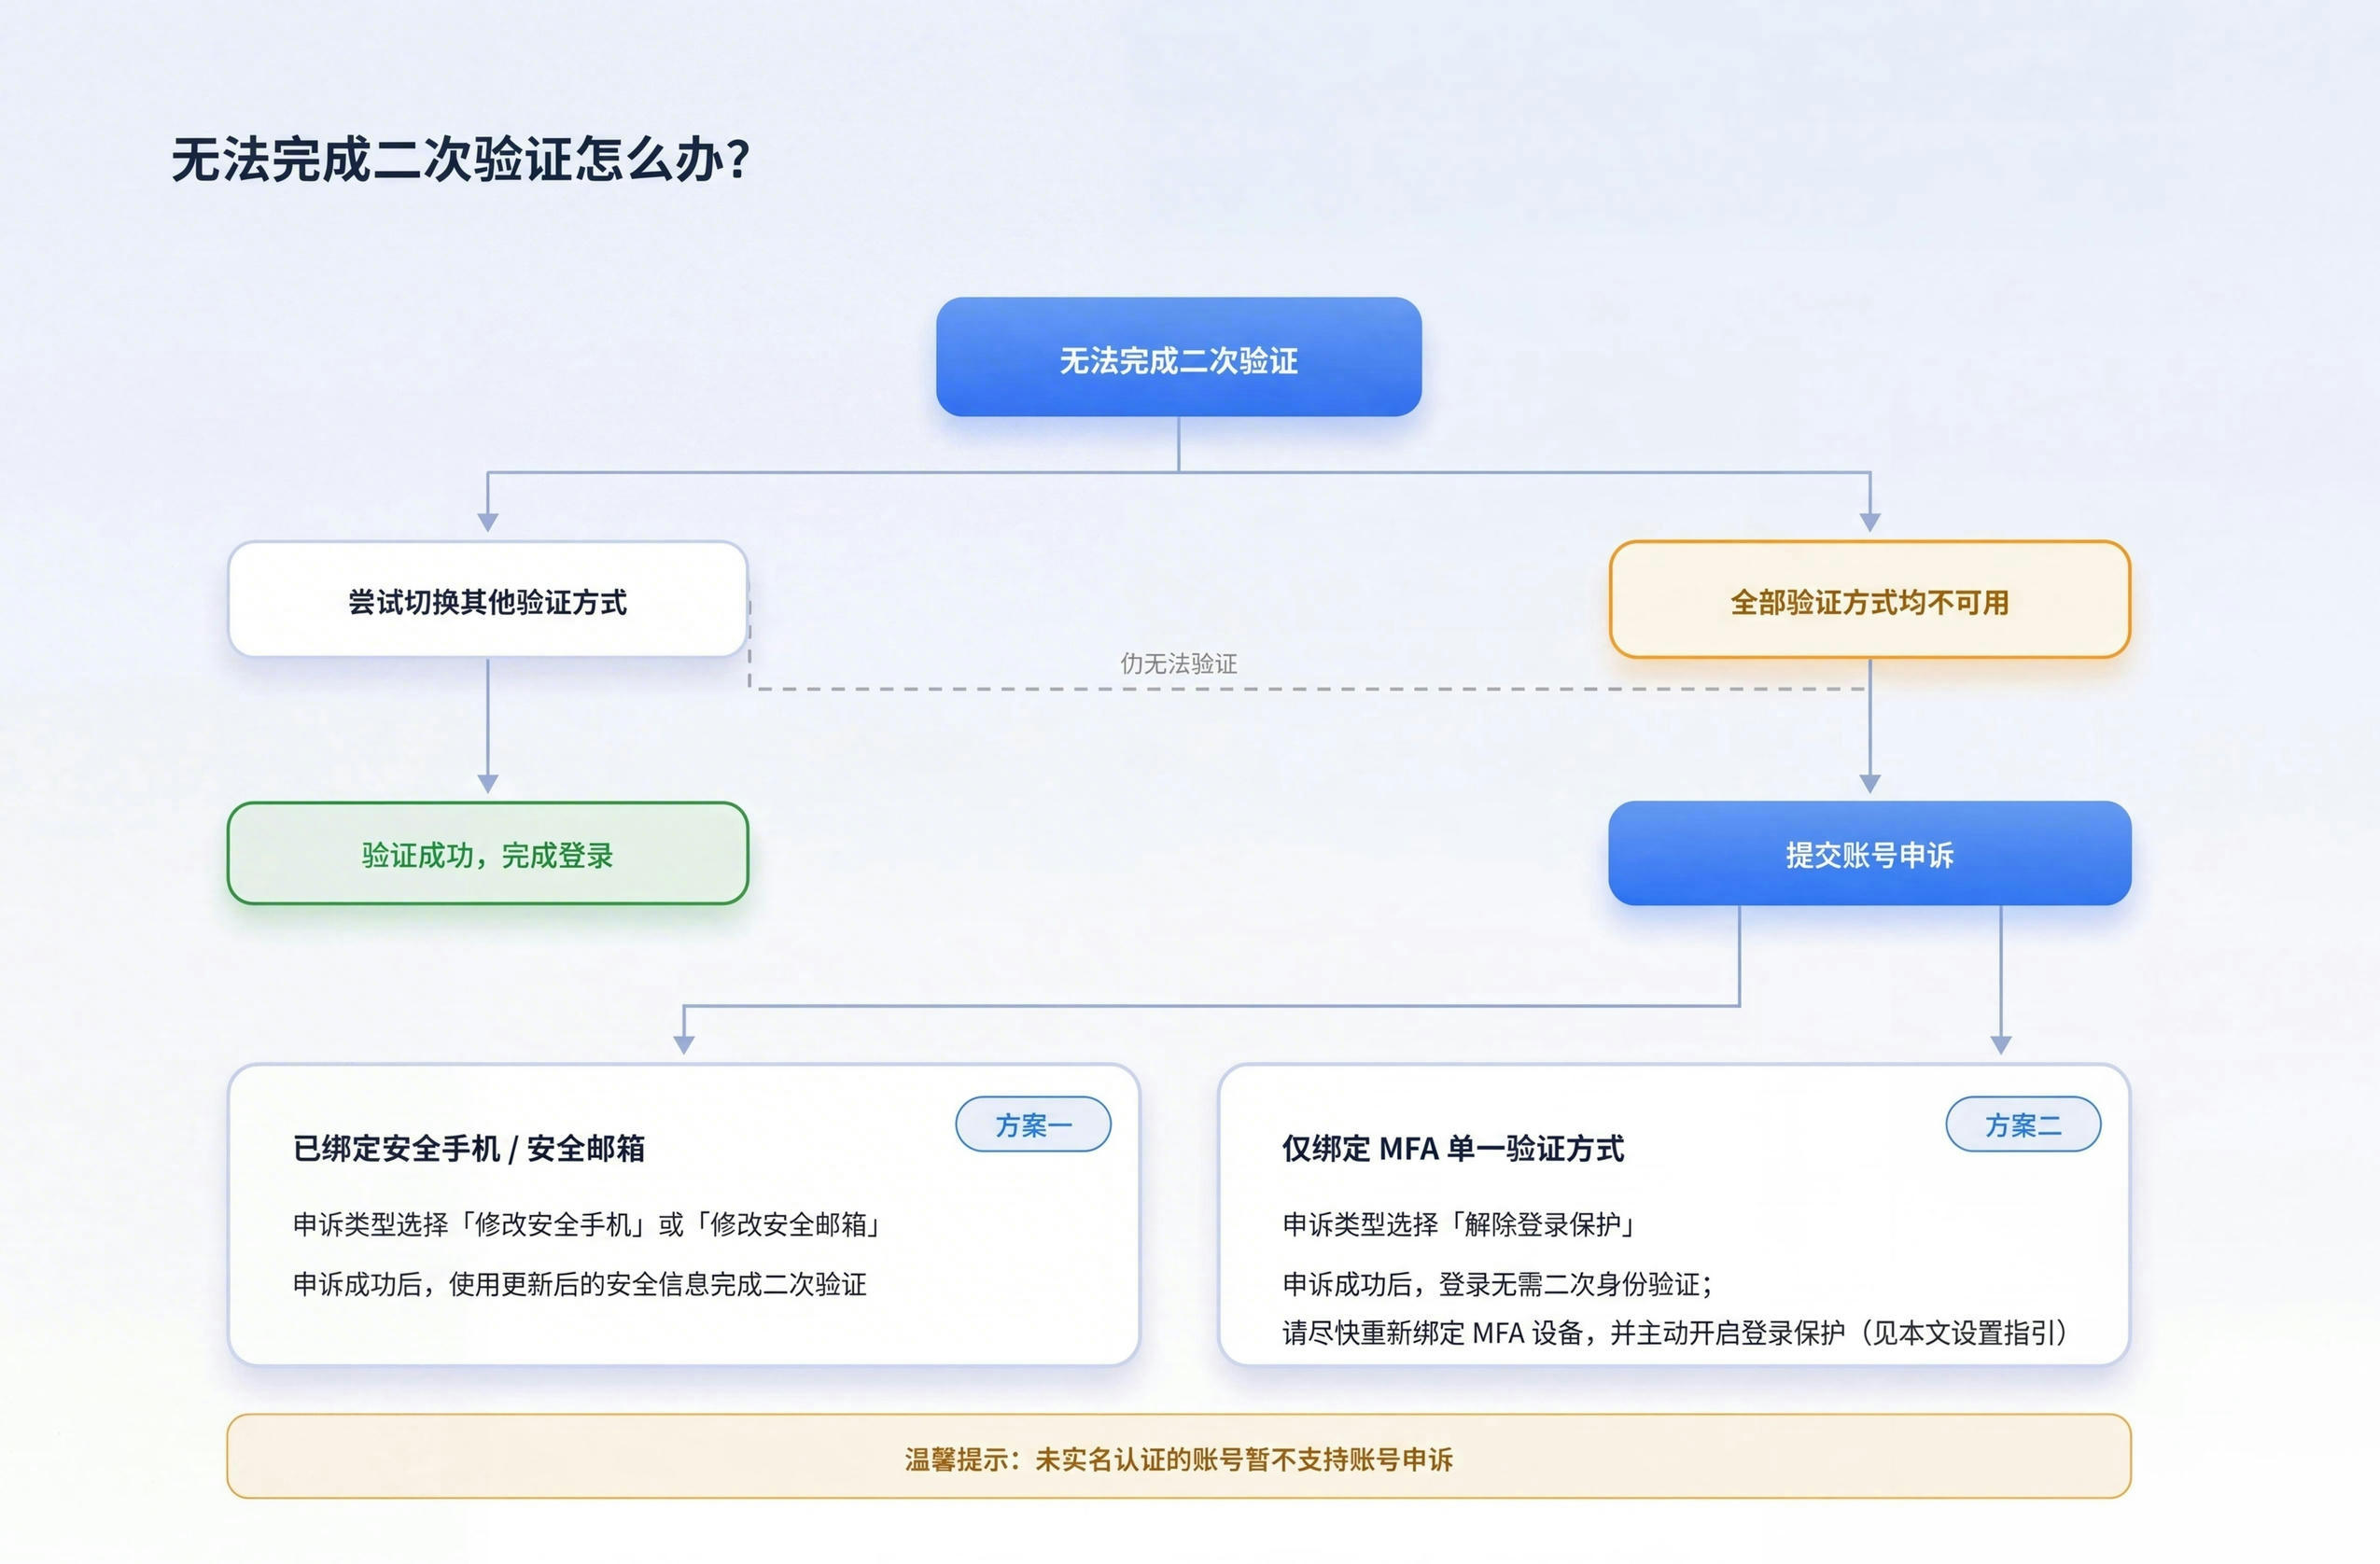
- 登录保护已生效,无法完成二次验证怎么办?
先尝试切换到其他已配置且可用的验证方式;若全部方式均不可用,请通过账号申诉处理。
- ➡️ 前往账号申诉入口(注意:未实名认证的账号暂不支持账号申诉)
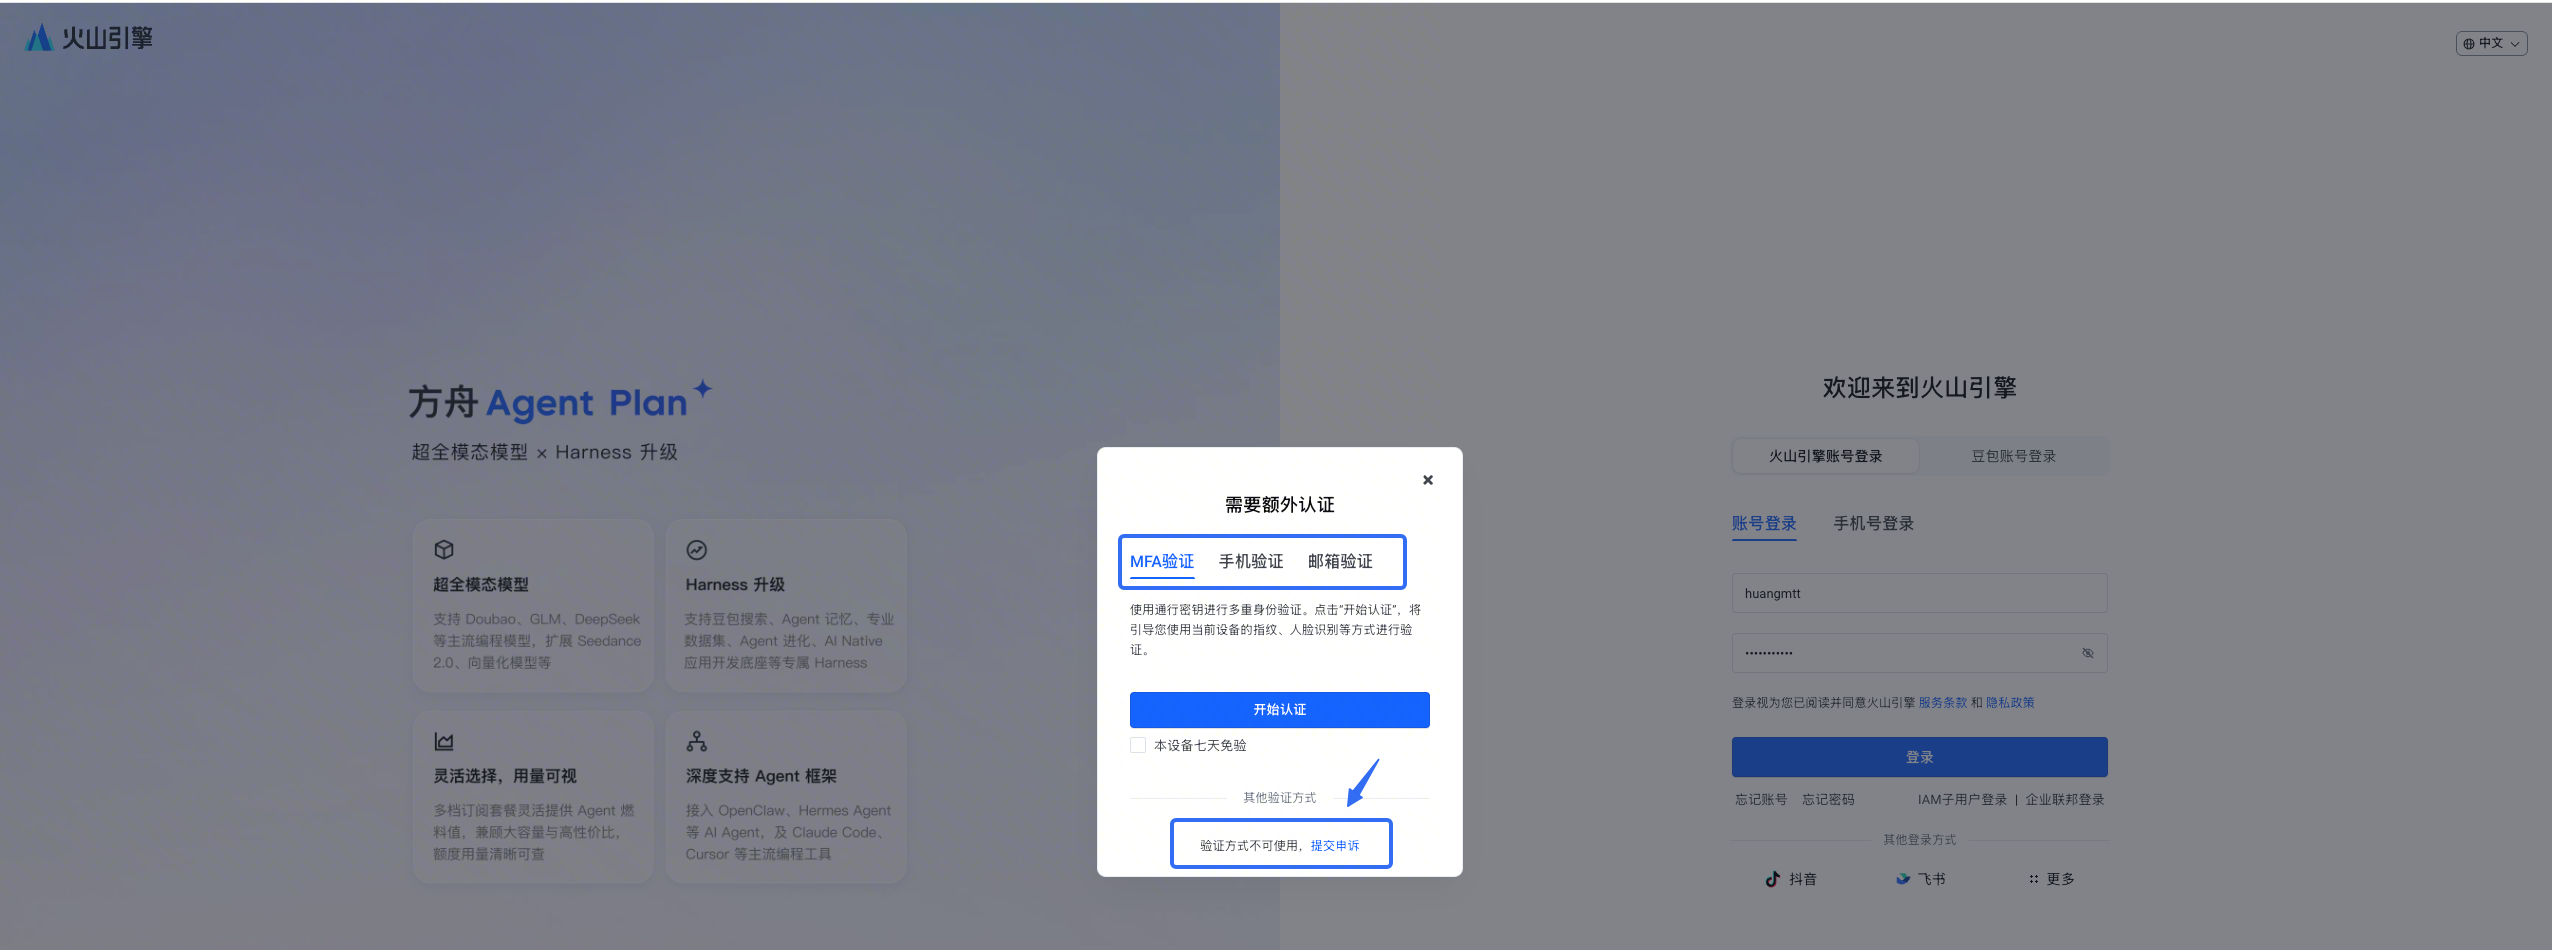
登录页「需要额外认证」弹窗 · 点击「提交申诉」
- 如何选择申诉类型?
注意
未实名认证的账号暂不支持账号申诉
- 已绑定「安全手机」或「安全邮箱」:选择「修改安全手机」或「修改安全邮箱」申诉;申诉成功后,使用更新后的安全信息完成二次验证即可。
- 账号申诉资料填写指引:账号申诉资料如何填写?
- 仅绑定 MFA 验证方式:申诉类型选择「解除登录保护」;申诉成功后,登录账号时无需再完成二次身份验证。
- 登录成功后,请尽快完成账号的安全信息配置:绑定可用的 MFA 设备(《启用和解绑 MFA 设备》图文指引),并主动开启账号的登录保护(参考上文「如何主动设置登录保护?」)
- 建议至少保留两种可用的验证方式,避免单一方式失效后无法登录
-
- 什么是 MFA?如何绑定?
绑定指引:
MFA(多因素身份验证)是指在账号密码等登录凭证之外,再通过其他验证因子确认身份。火山引擎的登录保护支持使用安全手机、安全邮箱或 MFA 设备完成二次验证;其中,MFA 设备包括 TOTP 动态验证码和 FIDO Passkey。相比仅使用密码,多因素验证能有效降低登录凭证泄露后账号被盗用的风险。
- 绑定的TOTP 或 Passkey的quota 数量上限分别是多少
说明:“单身份”指一个主账号或一个 IAM 子用户。建议至少配置两种可用设备或验证方式,避免单一设备丢失、损坏或更换后无法登录。
- 登录或申诉时遇到风控报错,如何处理?
💡 注意
操作期间请不要反复点击或刷新;若一次尝试失败,建议间隔 3-5 分钟后再重试,否则会重置风控冷却时间,延长等待周期。
最近更新时间:2026.10.26 16:24:17
这个页面对您有帮助吗?
有用
有用
无用
无用