账号相关
账号相关


文档指南

请输入


- 文档首页
 账号相关安全设置异地登录提醒
 复制全文
 下载 pdf
异地登录提醒
 文档反馈
 问问助手
场景说明
当您登录火山引擎账号时,若系统检测到登录IP地址的归属地与您常用IP地址不一致,将自动发送异地登录安全提醒,以帮助您更好的识别可能的风险。
处理步骤
步骤一:通过收到的异地登录通知判断风险对象
- 异地登录的短信、邮件通知中,会说明本次异地登录身份是本人账号或账号下的子用户:
- 当子用户发生异地登录时,会发消息给子用户本人(如有已验证的安全手机或安全邮箱)及主账号的安全联系方式,并说明异地登录的用户身份。
- 当主账号发生异地登录时,会发消息给主账号本人的安全联系方式。
步骤二:确认登录情况是否为风险场景
- 登录操作审计控制台。
- 在事件记录页面,在下拉菜单中依次选择事件名称 > ConsoleSignIn,同时按收到的通知中的登录时间进行筛选,查看所有控制台登录事件。
- 查看具体的登录日志,判定是否为本人或本人授权的操作。需重点关注以下信息:
- 登录时间
- 登录IP地址
- 用户代理
- 附加事件信息,例如:登录方式、是否经过MFA二次认证等
步骤三:为账号进行安全加固
如存在非本人授权登录,说明您的主账号或iam子用户的密码或其他登录密钥已经泄露。为保障账号安全,建议您采取安全加固措施:
- 重置密码:密码修改成功后,账号的存量登录态会立即从所有设备退出登录,您可使用修改后的登录密码重新登录火山引擎。
- 如登录身份为主账号,请参考修改登录密码立即重新设置一个高强度密码。
- 绑定MFA:
为加固登录后的二次身份校验,保证即使密码再次泄露,攻击者也无法获取您的安全设备完成二次身份认证从而登录,建议您追加绑定MFA设备
- 如登录身份为主账号,请参考启用和解绑MFA设备立即重新设置一个高强度密码。
- 如登录身份为子用户,建议以下三种方案:
- 管理员参考子用户安全设置为用户开启登录保护,子用户将在下次登录时自主绑定安全设备;
- 或管理员直接访问用户列表,点击子用户详情页为子用户绑定安全设备;
- 子用户自行访问账号安全设置,在账号保护处点击管理MFA设备为自己绑定MFA设备。
步骤四:自查是否存在其他异常行为或影响
常见问题
操作由我本人执行,没有发生异地登录或更换设备,为什么还会收到提醒?
由于网络波动、IP代理等因素,可能导致IP地址产生变化。同时,火山引擎对您的常用登录地判断需要积累一定的登录频次,您在更换办公地点一段时间后异地登陆提醒会消失。
如您确认该登录行为属于本人或本人授权的操作,请忽略该提醒。
不想接收此类消息,能否关闭通知?
为确保您的账号安全,帮助您及时感知风险,强烈建议您不关闭本通知。
如确实需要关闭,您可以在中对安全消息-账号安全消息进行接收管理。
如何更换异地登录提醒的接收人?
您可以在中对安全消息-账号安全消息进行接收管理,更换接收人。
员工离职,如何剔除iam子用户的存量登录态?
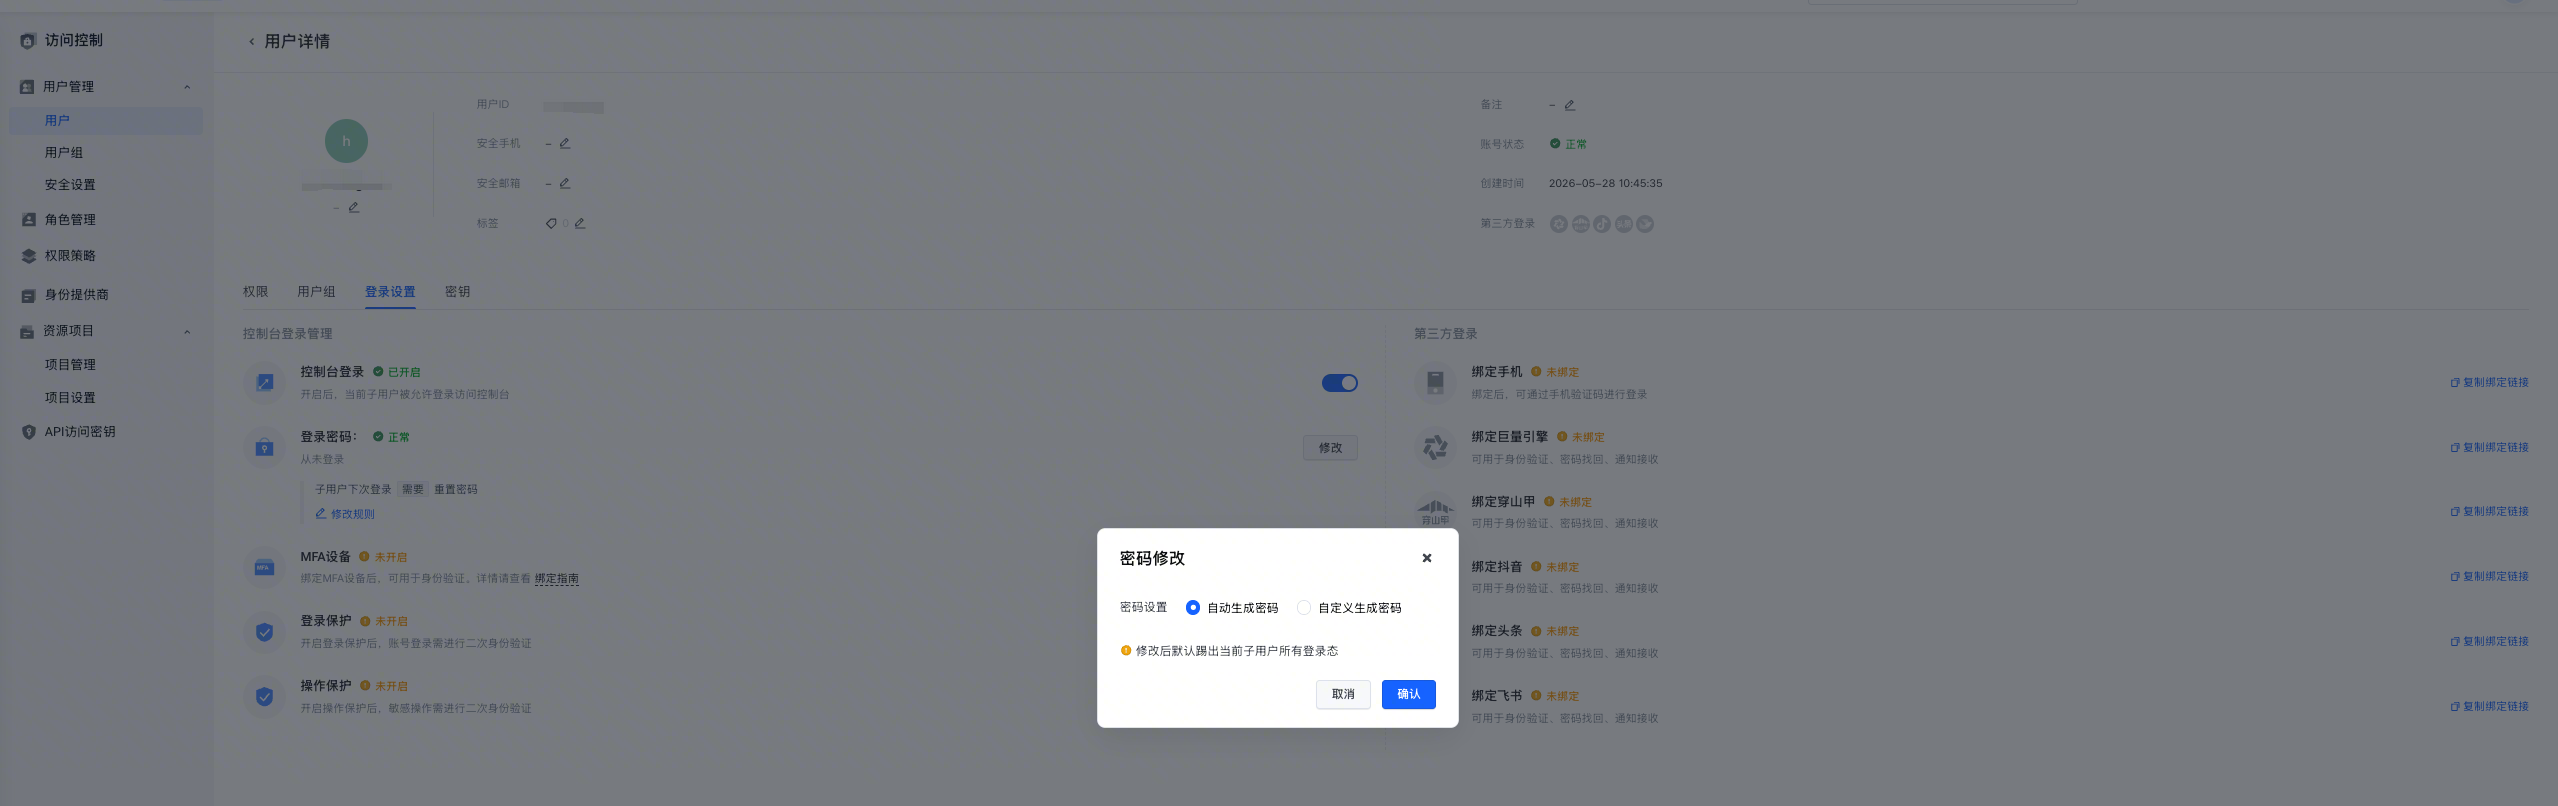
- 「修改子用户密码」:密码修改完成后,系统将默认踢出该子用户的所有存量登录态。操作路径为:登录管理员账号或拥有访问控制管理权限的账号,进入访问控制- 用户 - 登录设置页面,修改子用户的账号密码。
-
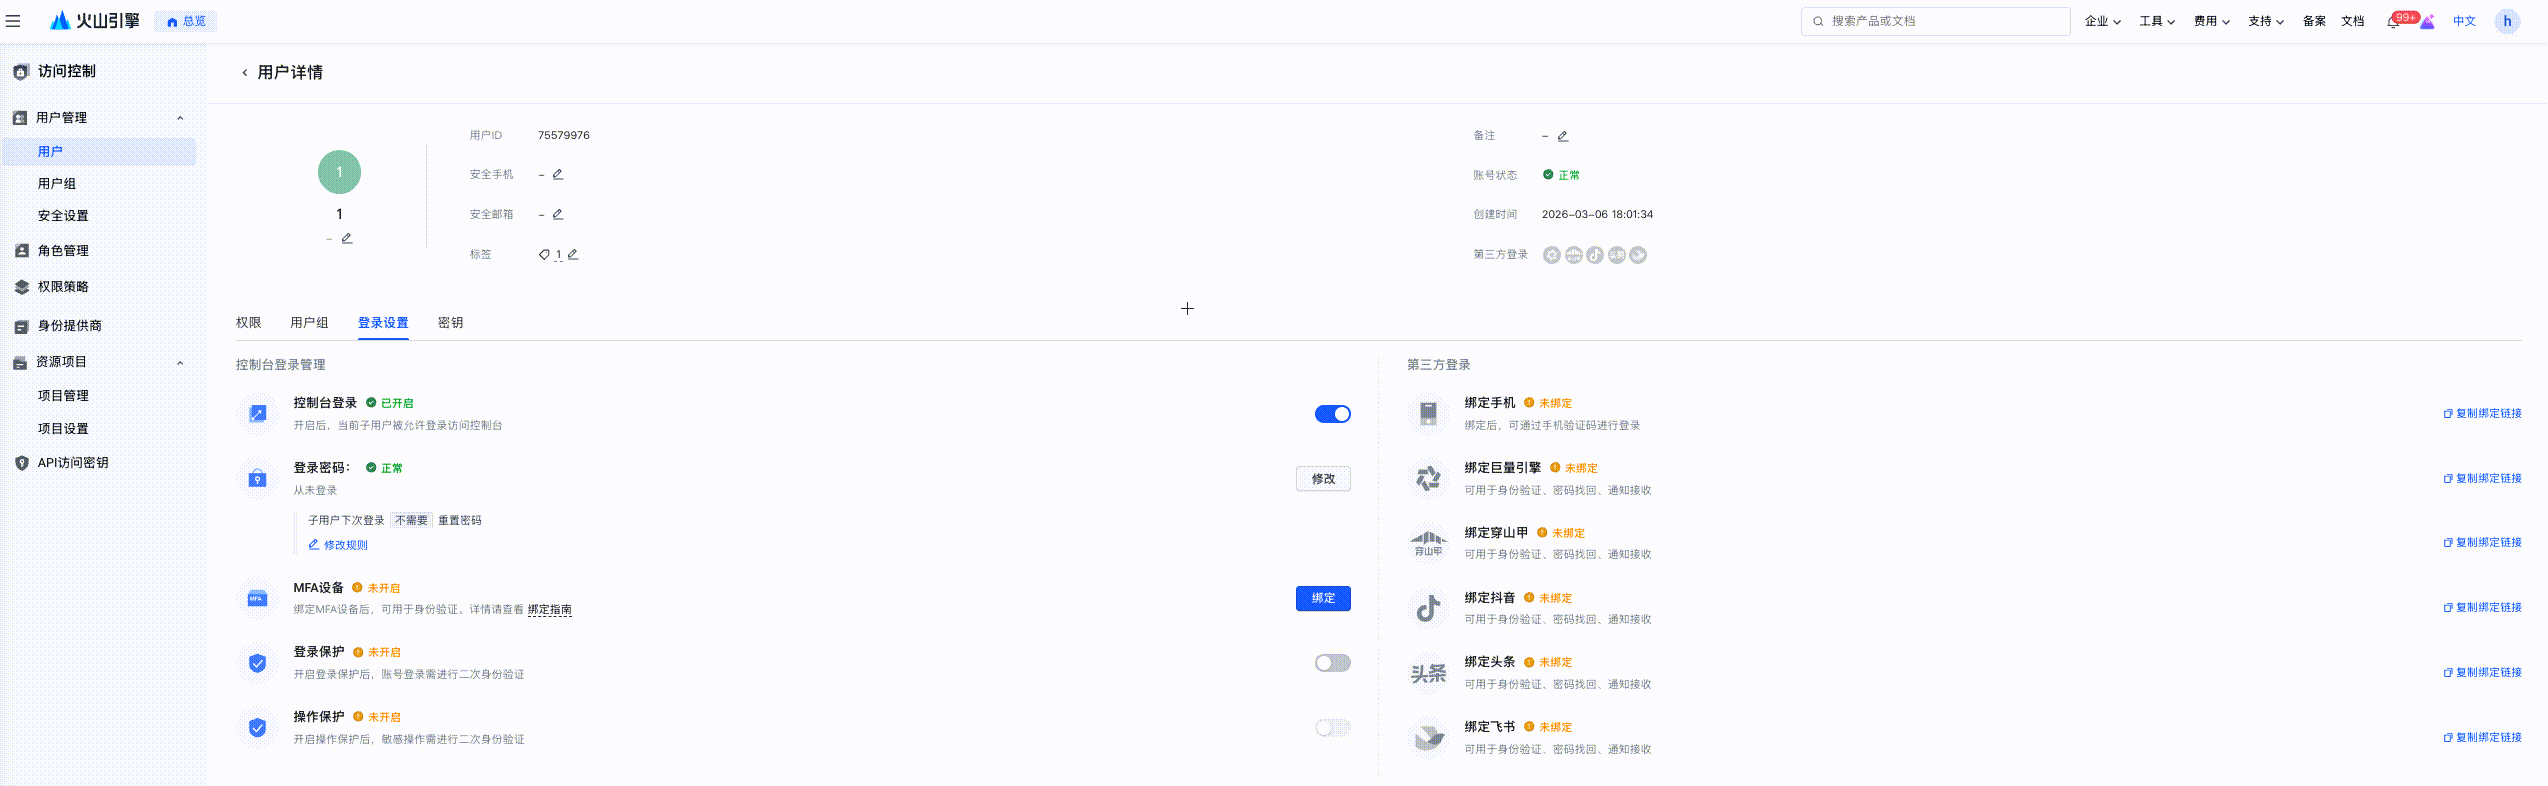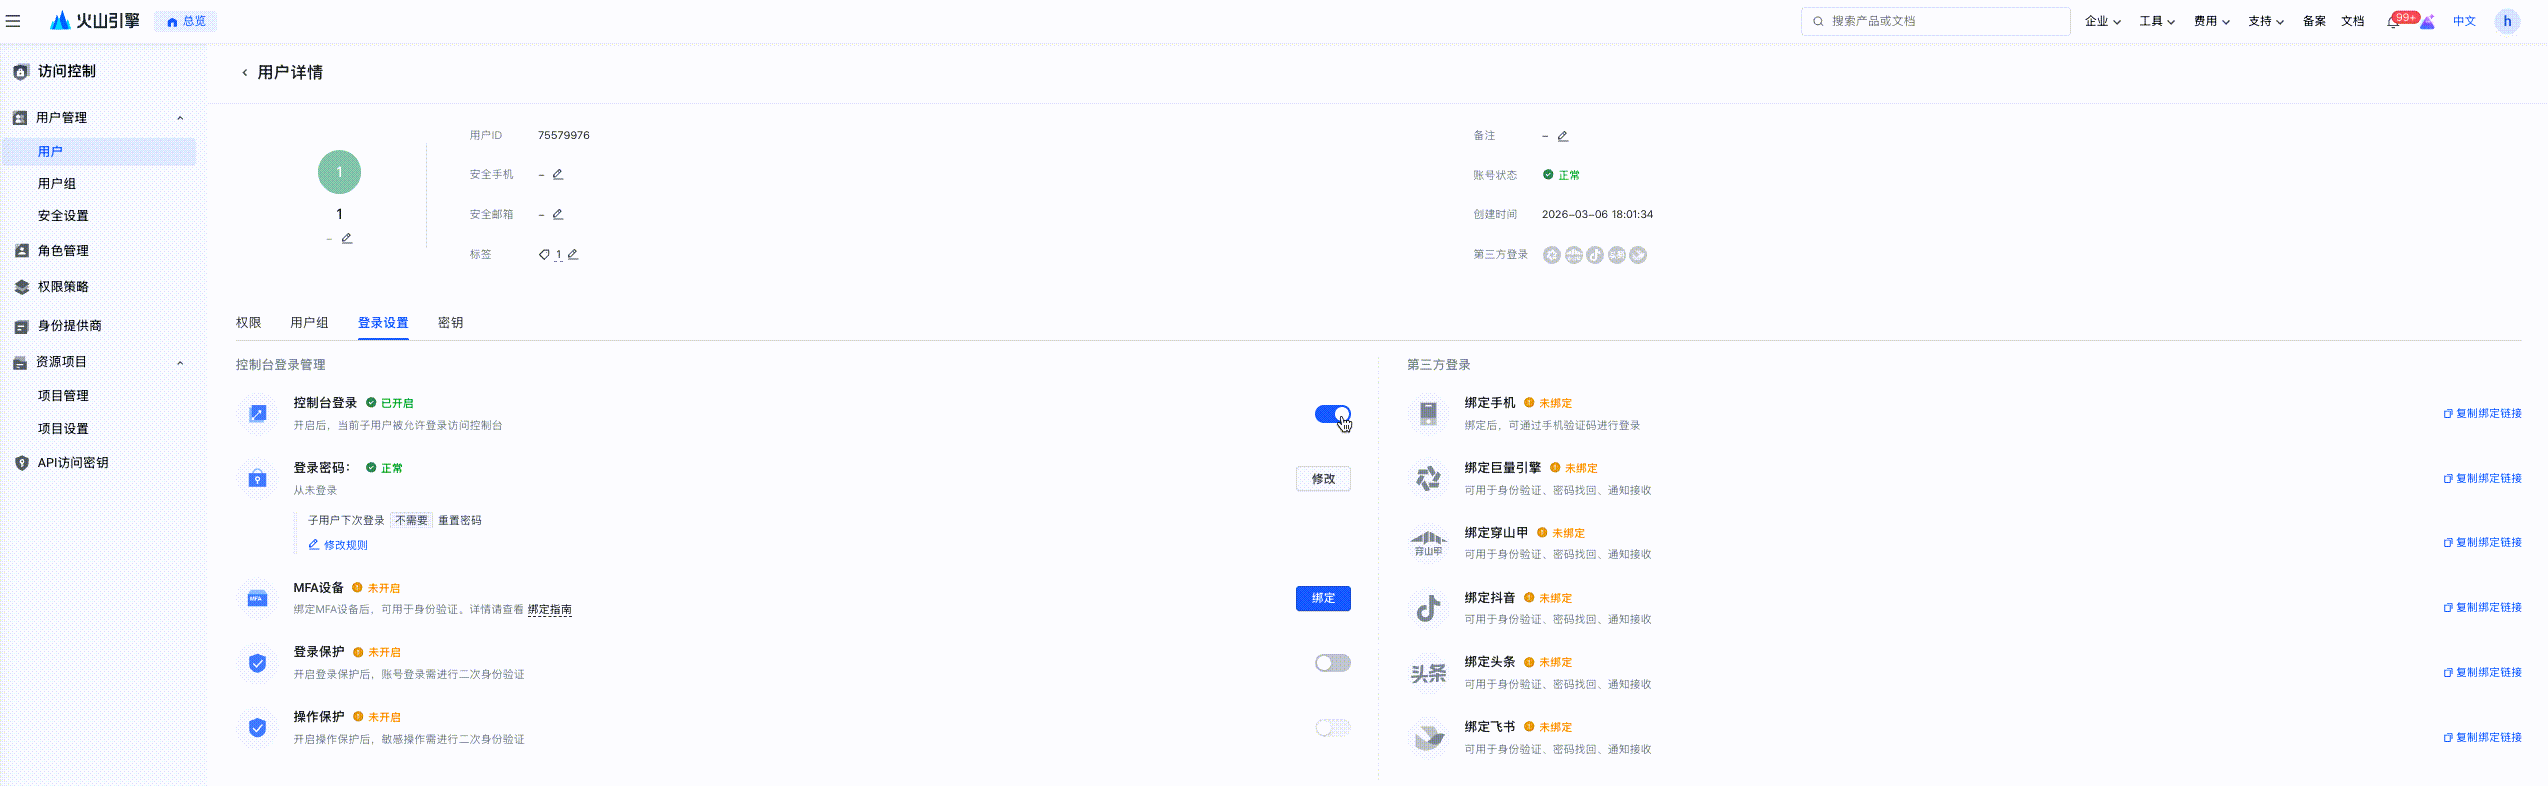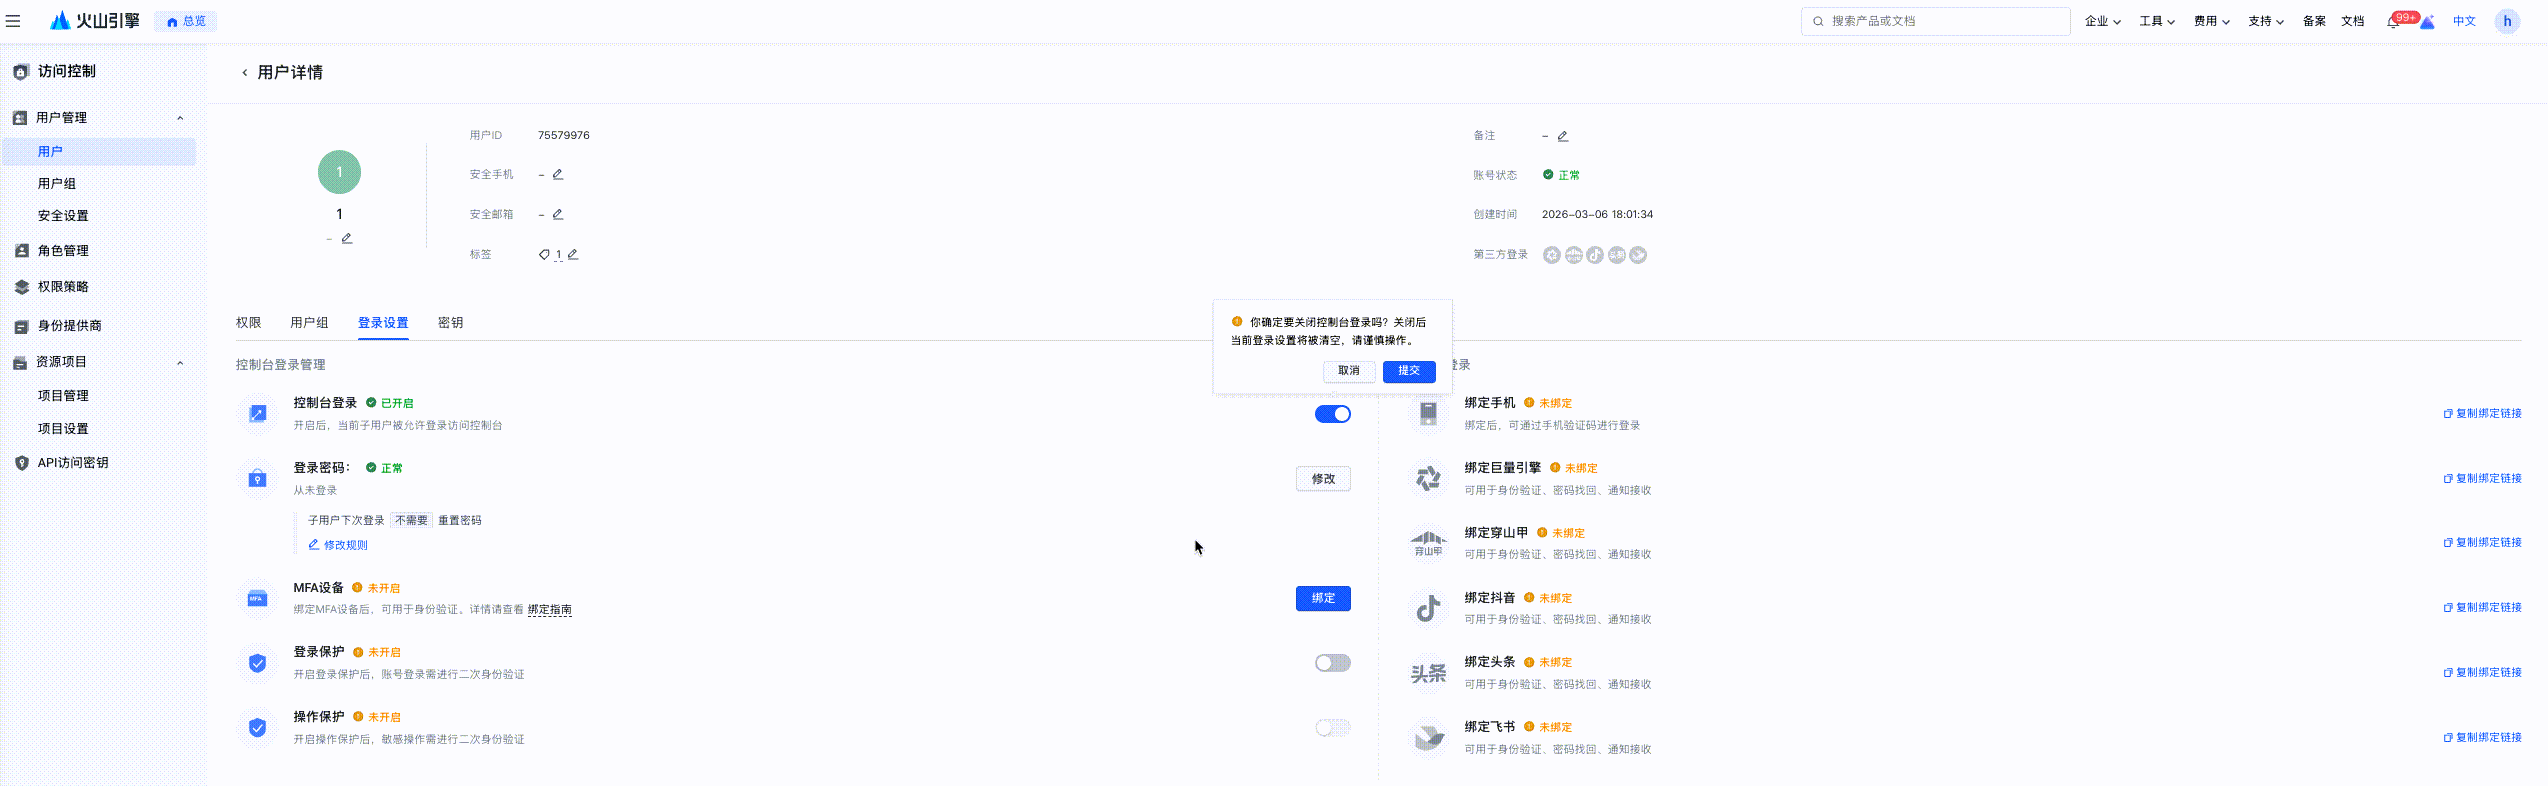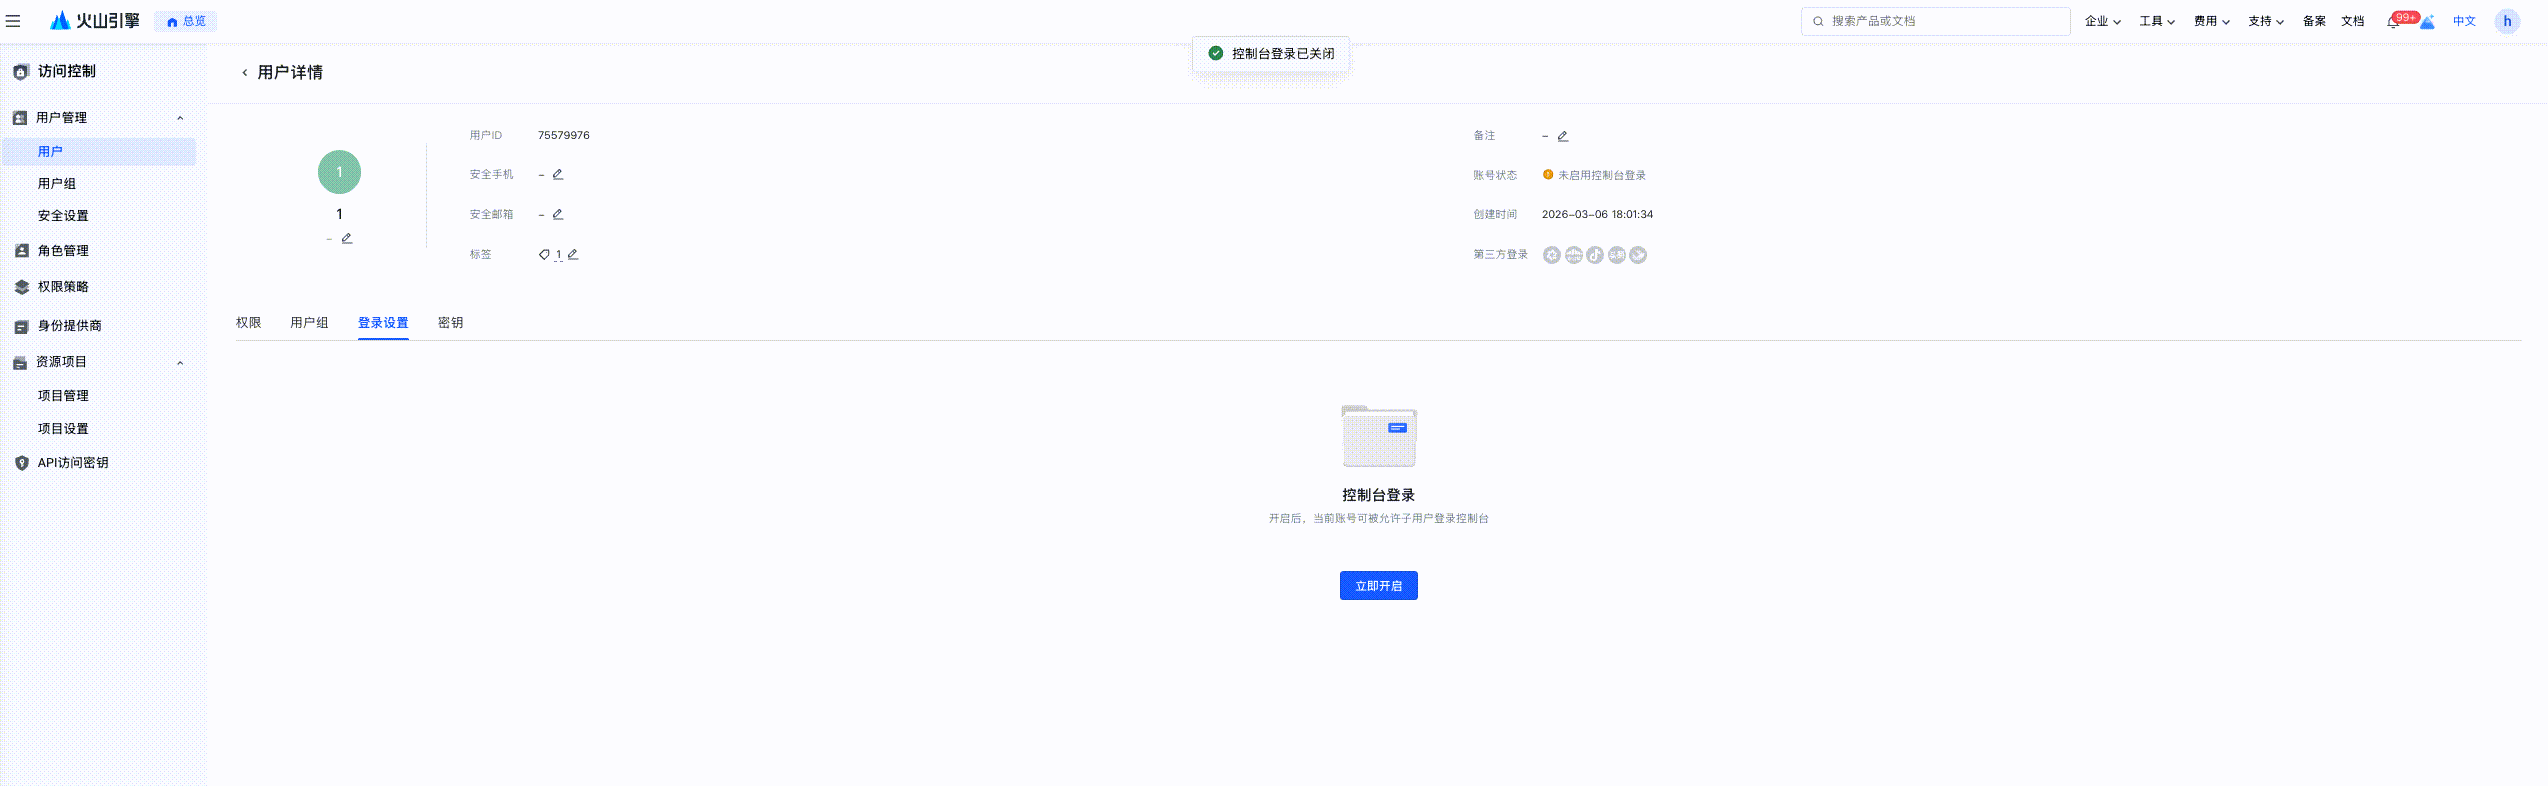
- 「关闭子用户控制台登录权限」:可通过关闭控制台登录权限实现登录态剔除。操作路径为:登录管理员账号或拥有访问控制管理权限的账号,进入访问控制- 用户 - 登录设置页面,关闭目标子用户的控制台登录开关。执行此操作后,该子用户的所有存量登录态将被默认踢出。
-
最近更新时间:2026.05.28 19:00:43
这个页面对您有帮助吗?
有用
有用
无用
无用