内容分发网络
内容分发网络


- 文档首页
 内容分发网络用户指南配置优化全局配置
 复制全文
 下载 pdf
 文档反馈
 问问助手
本文档介绍火山引擎 CDN 的全局配置功能。
说明
当前,如果您需要使用该功能,请 提交工单。
功能描述
全局配置用于集中管理规则列表。以下 CDN 特性支持指定全局配置:
- 规则引擎中的大部分匹配条件
- IP 黑白名单
- Referer 黑白名单
- UA 黑白名单
- 自定义拦截规则中的 请求 Query 匹配条件
全局配置支持容量较大的规则列表。例如,IP 黑名单最多可包含 30,000 条规则。
更新全局配置后,变更会立即应用到指定该全局配置的策略所关联的域名。
创建全局配置
创建步骤
登录 火山引擎 CDN 管理控制台。
在左侧导航栏,点击 高级配置 > 全局配置。

在 全局配置 页面,点击 新增。
在 新增全局配置 页面,输入配置名称,选择应用场景和项目组。
- 配置名称可包含汉字、字母、数字和下划线(
_),长度为 3 至 45 个字符。一个汉字占 3 个字符。
- 配置名称可包含汉字、字母、数字和下划线(
根据应用场景完成规则配置:
单击 提交 创建全局配置。创建后,您可以在详情页面单击 修改 更新规则,或在支持该功能的配置页面中指定该全局配置。
IP 黑白名单

| 配置 | 说明 |
|---|---|
应用场景 | 选择以下选项之一:
|
| 规则 | 输入 IP 地址或 CIDR 网段,支持 IPv4 和 IPv6 格式。最多可输入 30,000 条规则。多条规则使用分号(;)分隔或分行输入,也可以上传包含规则的 .txt 文件。重复规则会被自动去重,不计入规则总数。 |
IP 判断来源 | 指定 CDN 判断客户端 IP 地址时使用的来源。
|
Referer 黑白名单

| 配置 | 说明 |
|---|---|
应用场景 | 选择以下选项之一:
|
| 规则 | 输入域名、IP 地址或 CIDR 网段,以匹配请求 Referer 头部中的 hostname。不支持输入 URL。IP 地址和 CIDR 网段支持 IPv4 和 IPv6 格式;域名支持泛域名。最多可输入 4,000 条规则。多条规则使用分号(;)分隔或分行输入,也可以上传包含规则的 .txt 文件。重复规则会被自动去重,不计入规则总数。 |
| 忽略大小写 | 表示规则中的内容是否区分大小写。 |
泛域名匹配包含主域名 | 表示规则中的泛域名是否也匹配其主域名。例如,规则为
|
忽略 scheme 校验 | 表示匹配 Referer 时是否要求 Referer 包含
|
空 Referer 访问 CDN 资源 | 空 Referer 是指 Referer 头部为空(
|
UA 黑白名单
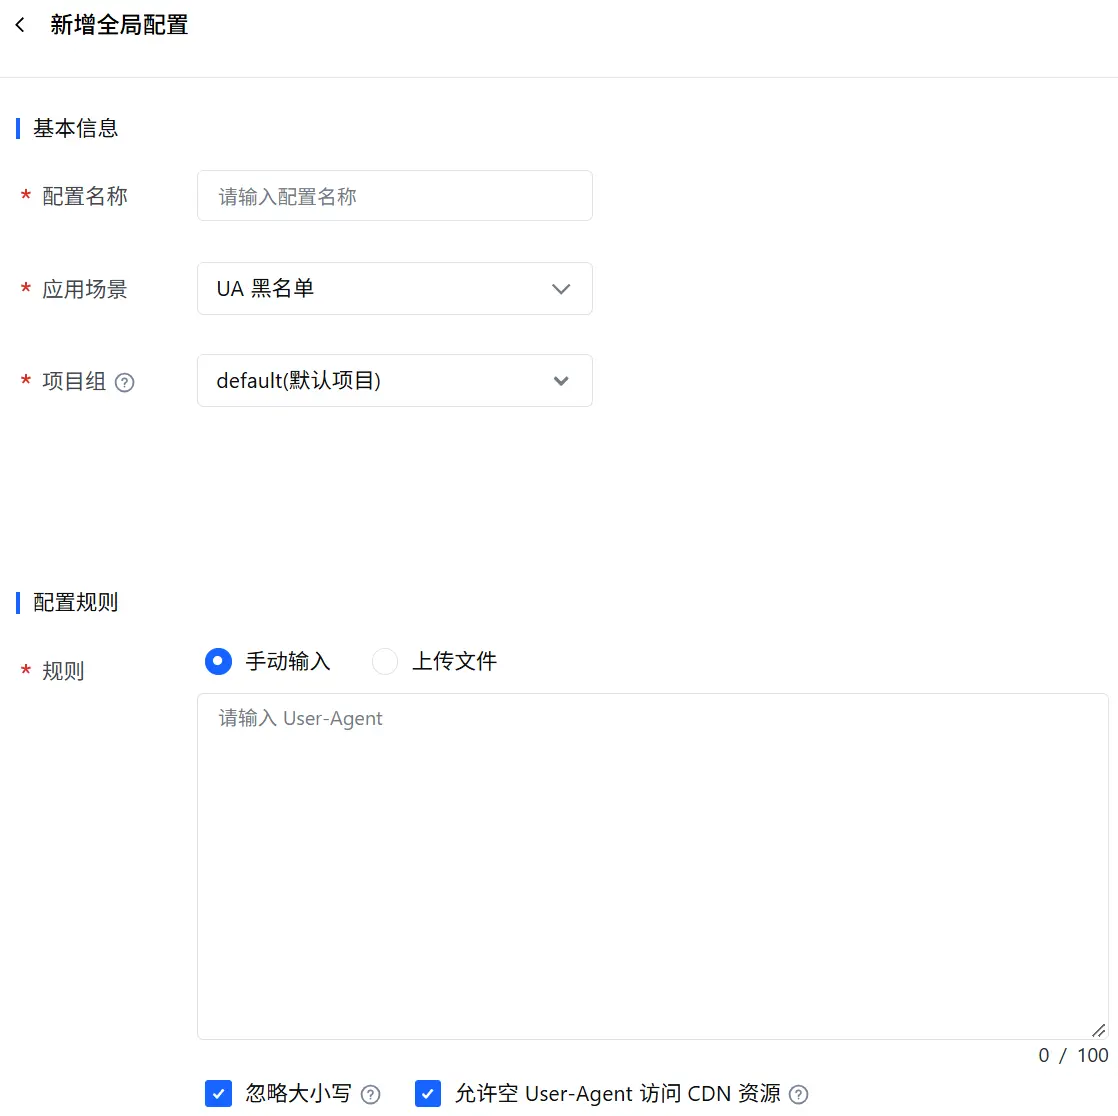
| 配置 | 说明 |
|---|---|
应用场景 | 选择以下选项之一:
|
| 规则 | 输入 User-Agent。最多可输入 100 条规则。支持手动输入或上传包含规则的文件。 |
| 忽略大小写 | 表示规则中的内容是否区分大小写。 |
空 User-Agent 访问 CDN 资源 | 空 User-Agent 是指
|
通用列表

通用列表既不是白名单,也不是黑名单,主要用于判断某个对象是否存在于列表中。例如,在自定义拦截规则中,可通过 请求 Query 匹配条件判断指定查询参数的值是否属于通用列表。
| 配置 | 说明 |
|---|---|
类型 | 指定规则的匹配方式。创建后不能修改。
|
规则 | 多条规则需分行输入,也可以上传包含规则的
|
修改全局配置
可以通过以下方式修改全局配置中的规则:
全量替换:表示输入的规则会覆盖已有的所有规则。
仅新增:表示输入的规则会被添加到已有规则中。
指定删除:表示输入的规则会从已有规则中删除。
对于通用列表,创建后不能修改 类型。
修改后,变更会立即应用到指定该全局配置的策略所关联的域名。
操作步骤
- 在左侧导航栏,单击 高级配置 > 全局配置。
- 找到目标全局配置,单击 修改。
- 在 配置详情 页面选择 修改方式,输入相应规则,然后单击 提交。
以下示例展示 IP 黑名单配置的修改页面。
导出全局配置的内容
可导出全局配置中的规则和关联域名列表。导出文件为 .txt 格式。
| 导出内容 | 文件名格式 |
|---|---|
| 规则 | CDN_<catalog-name>_Rule_<export-time> |
| 关联域名列表 | CDN_<catalog-name>_Domain_<export-time> |
<export-time> 使用 YYYYMMDDHHMMSS 格式。例如:CDN_test_Rule_20230518114139。
操作步骤
- 在 全局配置 页面找到目标全局配置,单击 修改。
- 在 配置详情 页面的 规则清单 上方,单击 导出,导出规则。
- 在 关联域名 上方,单击 导出,导出关联域名列表。

