大模型应用防火墙
大模型应用防火墙


文档指南

请输入


- 文档首页
 大模型应用防火墙用户指南防护配置大模型防护策略配置高危操作防护策略
 复制全文
 下载 pdf
配置高危操作防护策略
 文档反馈
 问问助手
高危操作防护策略用于识别大模型调用工具过程中可能危害系统、网络或数据安全的操作。您可以先使用观察动作记录命中情况,确认策略效果后再启用拦截,降低不当工具调用导致系统破坏、权限变更或数据外传的风险。
标题
仅包年包月企业版实例支持高危操作防护策略。
高危操作类型及说明
大模型应用防火墙支持检测以下 12 类高危操作:
接入与处置建议
SDK 接入
通过 SDK 使用高危操作防护时,应在真实工具执行前,将大模型服务返回的工具调用送至大模型应用防火墙检测。
SDK 接入的推荐处理流程如下:
- 从大模型服务响应中获取 tool_calls。
- 将工具调用转换为大模型应用防火墙的 Message.ToolCall 结构,并在真实执行工具前调用检测接口。
- 根据检测结果执行处置:
- DecisionType=1(通过)时,允许执行工具。
- DecisionType=2(拦截)时,禁止执行工具。
- 检测降级(Degraded=true)、返回异常或结果不明确时,出于安全考虑,不建议默认放行执行工具。
- 如需检测工具执行结果,使用相同的工具调用 ID,通过 Role=tool、ToolCallID 和 Content 送检结果内容。
流量接入
流量接入方式下,高危操作防护支持以下协议;其他协议暂无法解析流量中的工具调用字段。
- OPENAI_CHAT_COMPATIBLE
- OPENAI_RESPONSES_API_COMPATIBLE_V2
- QWEN_DASHSCOPE_V2
- ANTHROPIC_MESSAGES
- GEMINI_GENERATE_CONTENT
- GEMINI_GENERATE_CONTENT_STREAM
- GOOGLE_INTERACTIONS
前提条件
- 您已将需要防护的资产接入大模型应用防火墙。接入相关操作,请参见资产接入方式说明。
- 如果通过 API 或 SDK 送检 Tool Call,请按照检测输入或输出内容是否合规传入工具调用信息。如果当前 SDK 的 Message 类型中没有 ToolCall 字段,请升级到包含该字段的 SDK 版本,或按 API 文档使用 HTTP 方式调用。
操作步骤
- 登录大模型应用防火墙控制台。
- 在顶栏选择实例所属地域。
- 在左侧导航选择防护 > 大模型防护 > 高危操作防护。
- 启用策略。
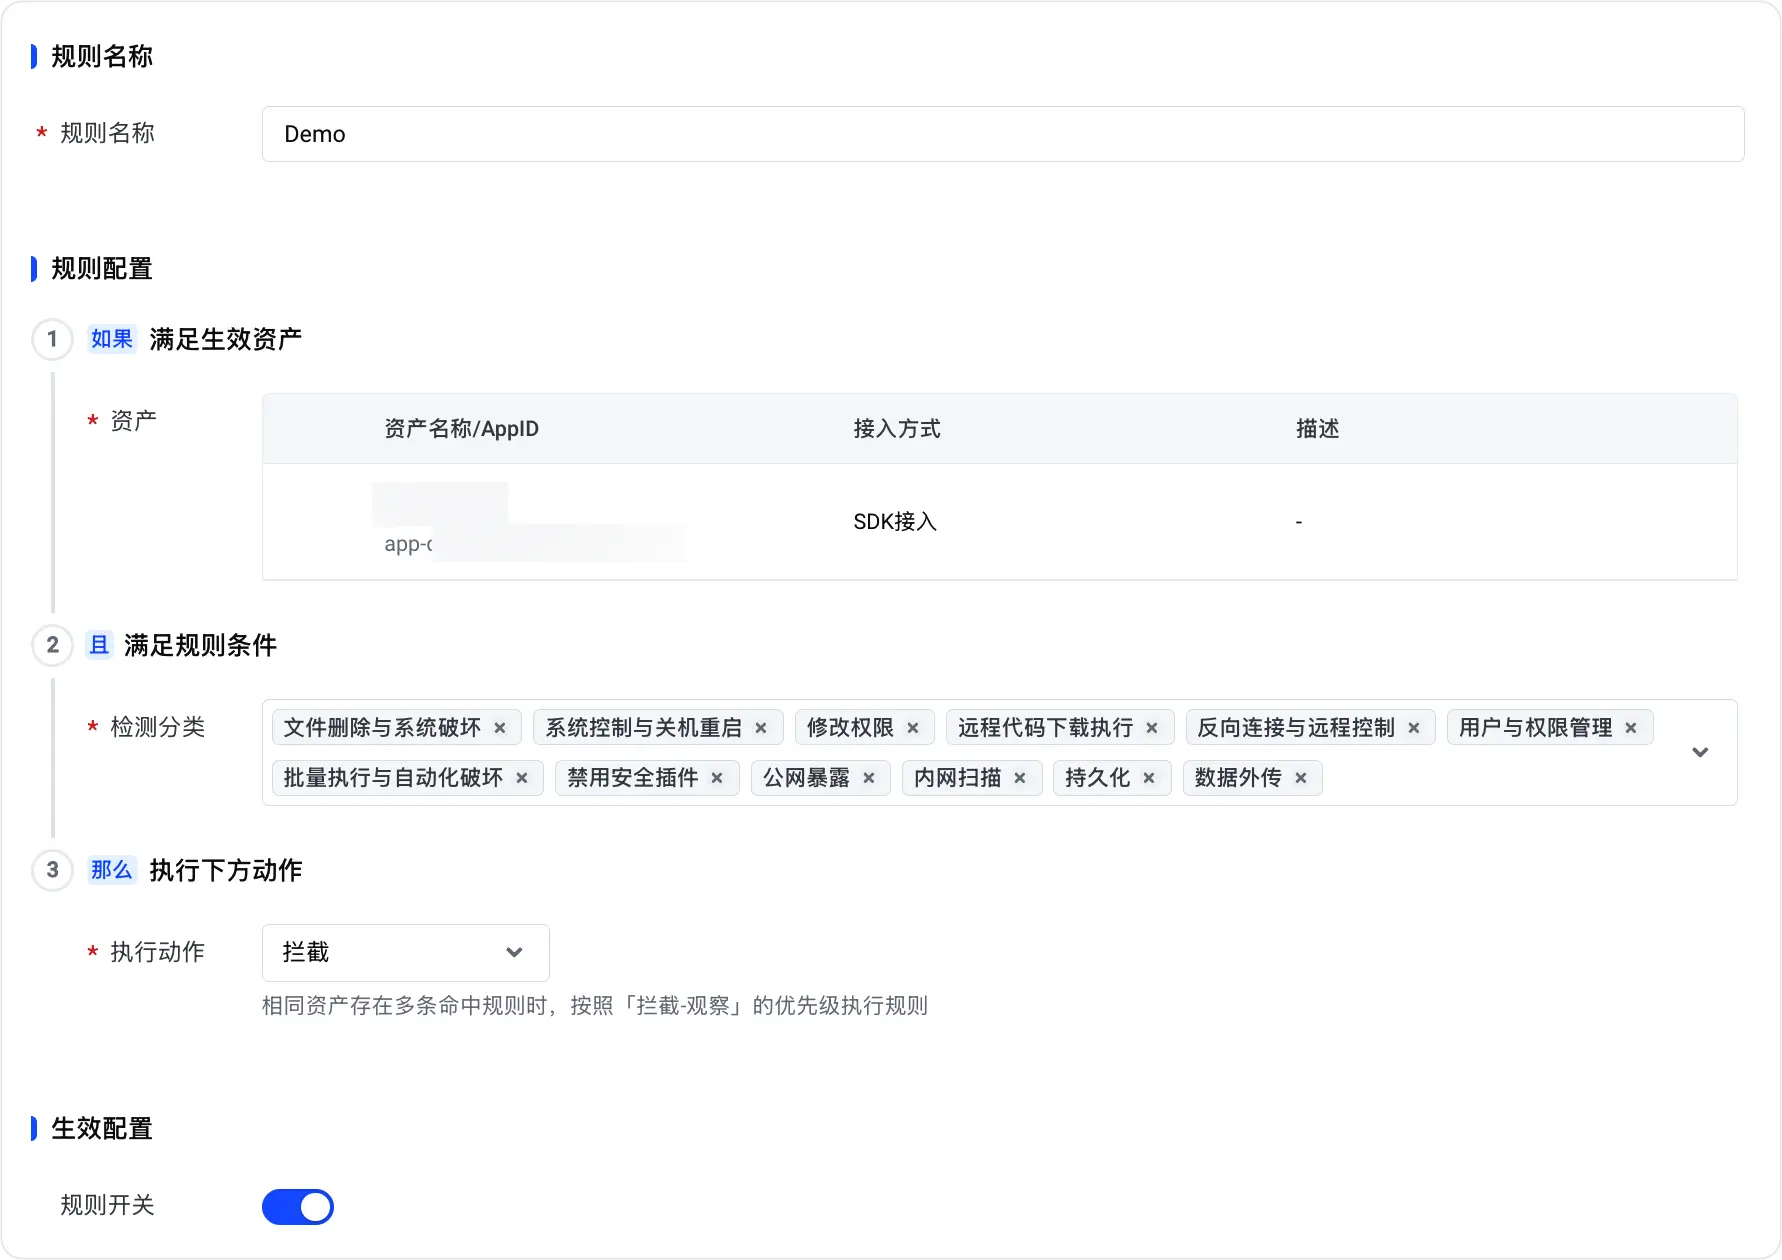
- 单击添加规则,配置规则信息。
-
-
-
- 单击确定。
规则创建后,您可以在列表中查看规则名称和 ID、生效资产、检测分类、执行动作及规则状态。
验证策略效果
- 将规则的执行动作设置为观察,并使用测试 APP 或 PATH 发送正常工具调用和风险工具调用。
- 确保高危操作检测发生在实际工具执行前。
- API 或 SDK 接入时,将 Message.Role 设置为 assistant,并通过 Message.ToolCall 传入工具调用信息。
- 流量接入时,使用包含 Tool Call 的模型响应验证协议解析和链路处置结果。
- 在攻击日志中按资产 ID 或规则 ID 查询记录,核对命中的检测分类和处置结果。
- 确认误报情况可接受后,再将需要强制执行的规则动作修改为拦截。
说明
正常完成检测并命中高危操作防护策略的请求可在攻击日志中查询。执行动作配置为观察时,原链路处置结果不变;配置为拦截时,API 或 SDK 调用方应依据拦截判定终止工具调用,流量接入场景则由防火墙阻断命中的模型响应链路。
最近更新时间:2026.10.22 21:32:36
这个页面对您有帮助吗?
有用
有用
无用
无用