火山方舟
火山方舟


资源

请输入


- 文档首页
 火山方舟安全管理安全管理总览
 复制全文
 下载 pdf
安全管理总览
 文档反馈
 问问助手
安全管理是火山方舟平台的核心安全能力入口,为模型推理、精调等全生命周期场景提供 全周期安全可信保障 ,覆盖数据传输安全、容器运行隔离、内容合规审核、密钥全生命周期管理等维度,帮助用户实时感知安全状态、精准管控安全风险,保障业务数据与内容的安全性、完整性与合规性。
说明
功能模块总览
安全管理模块包含 3 个核心功能标签页,各模块职责如下:
模块名称 | 核心功能 |
安全监控 | 实时监控安全防护状态、风险事件、风险趋势及风险接入点,直观呈现平台安全态势 |
内容安全 | 对模型精调数据、推理输出内容进行合规检测与审计,防范敏感信息泄露、违规内容生成等风险 |
密钥管理 | 提供加密密钥的全生命周期管理(创建 / 轮换 / 授权 / 销毁),保障数据加密密钥的安全性与可控性 |
安全监控
展示平台已部署的 4 项核心安全防护措施及运行状态,帮助用户确认安全基线是否生效。
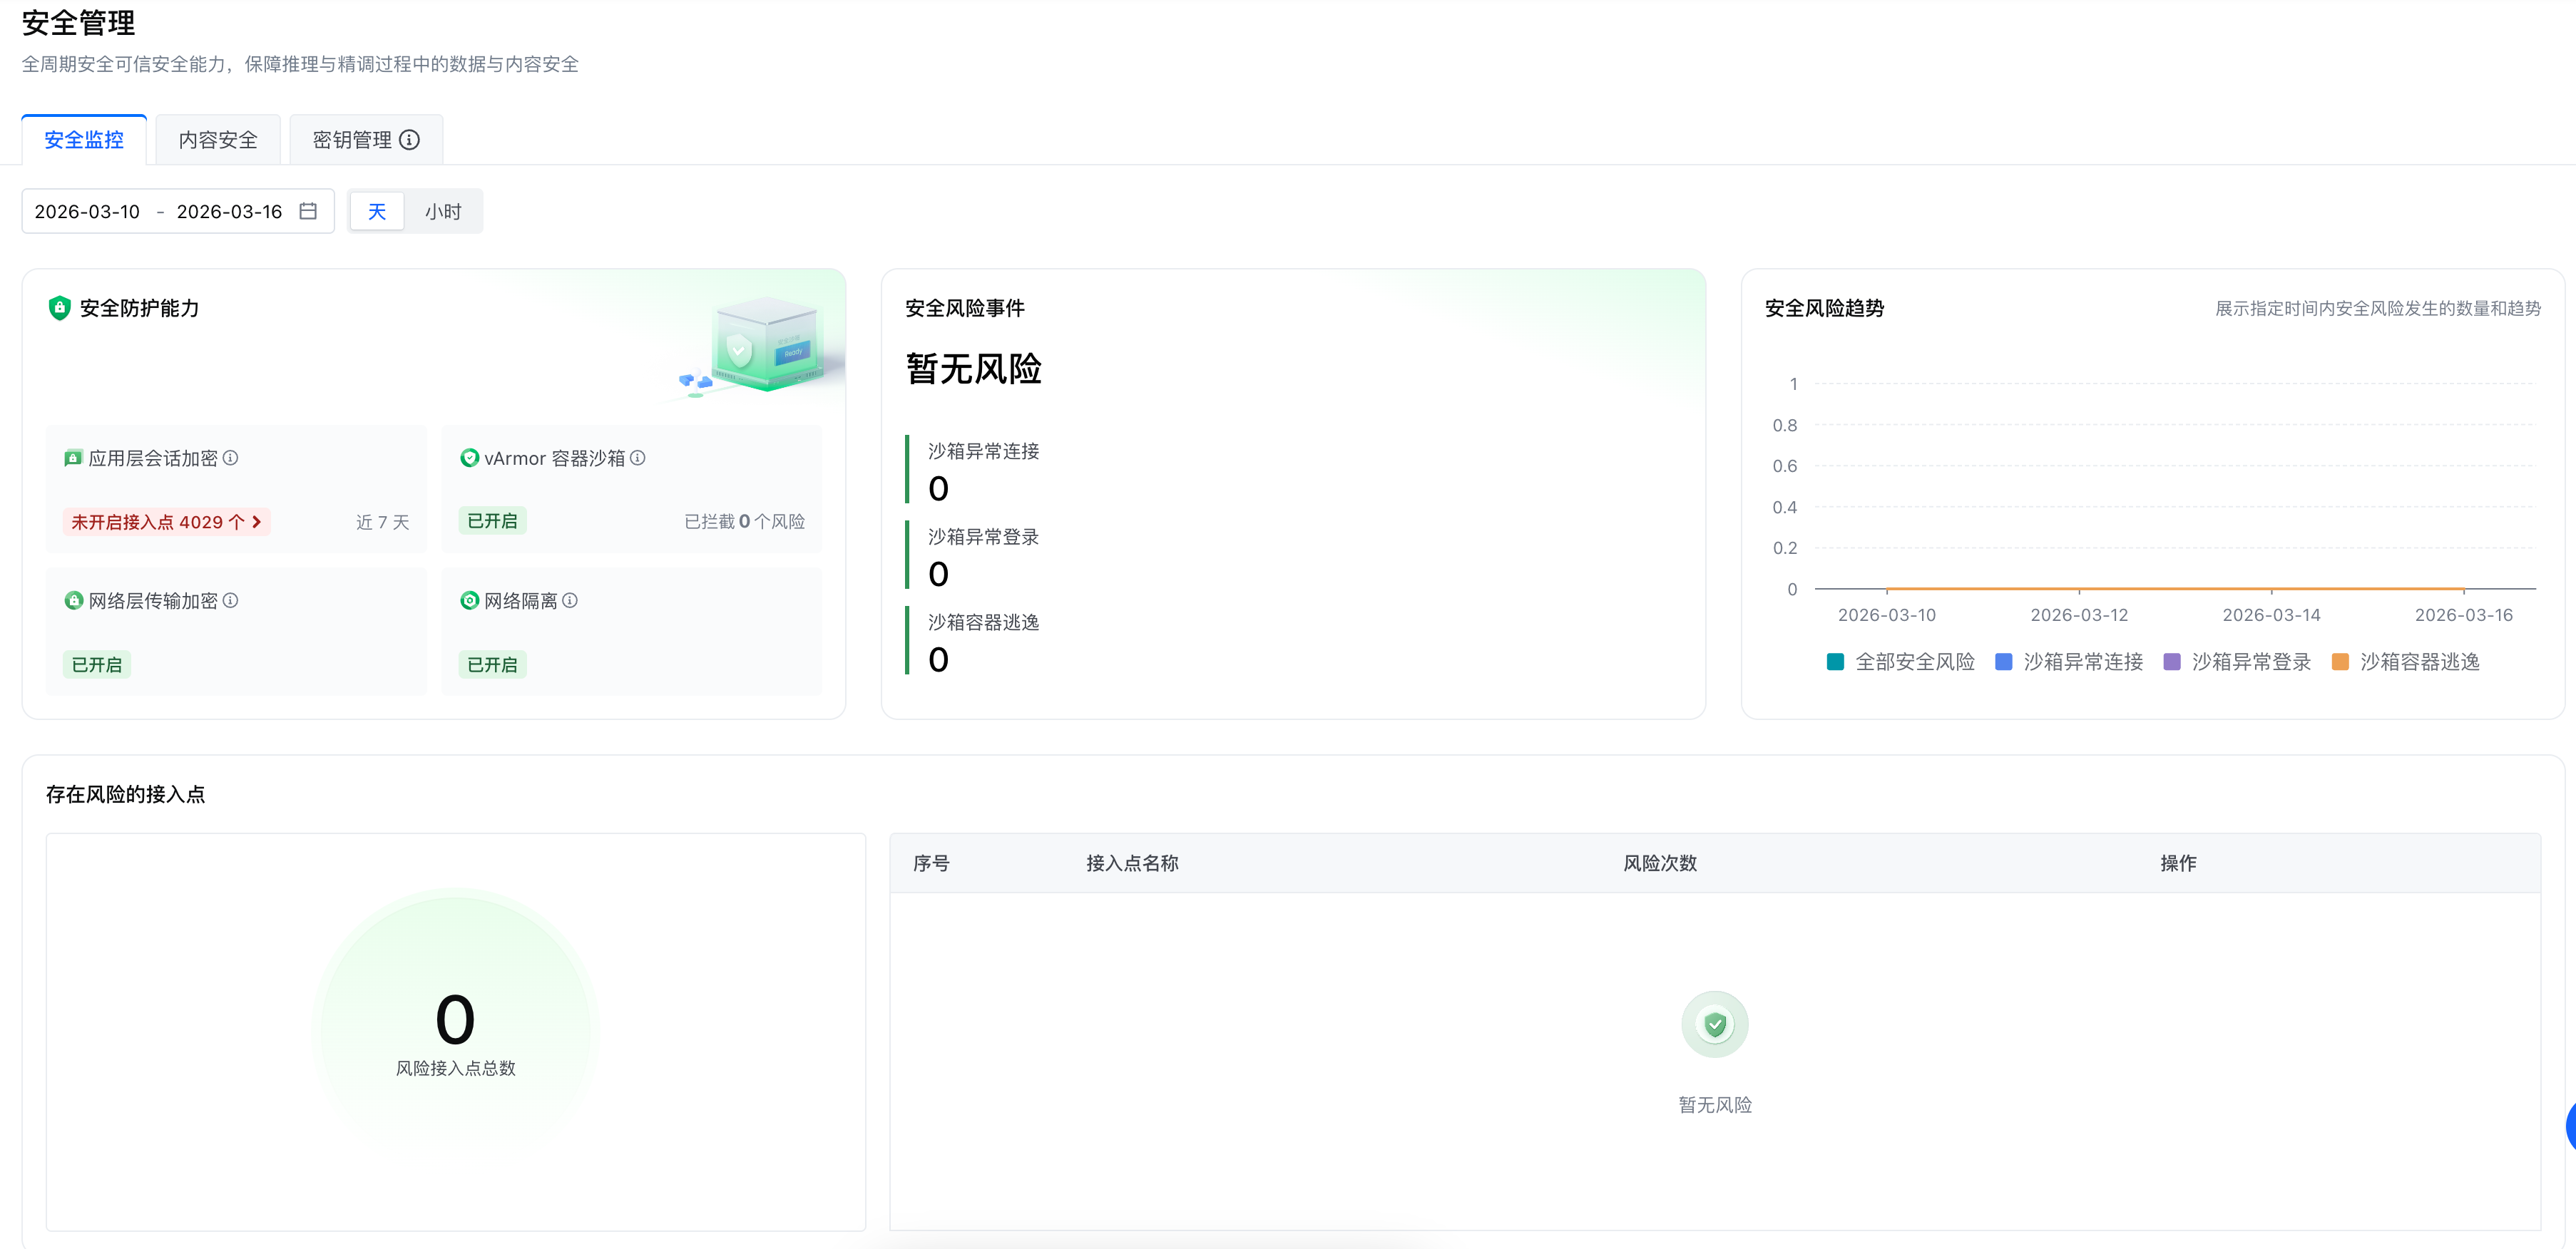
安全防护能力
防护能力 | 核心功能 |
应用层会话加密 | 对客户端与模型服务的会话链路加密,防范会话劫持、数据窃听,保障通信安全 |
vArmor 容器沙箱 | 基于 vArmor 技术实现容器资源隔离与权限限制,拦截容器逃逸、权限滥用等风险 |
网络层传输加密 | 对网络层数据传输采用 TLS/SSL 加密,防止数据窃取、篡改,保障传输完整性 |
网络隔离 | 通过网络策略 / 安全组实现容器间、容器与外部网络的访问限制,缩小攻击面 |
注:未开启的防护能力(如应用层会话加密)可点击入口跳转至配置页,完成接入点的安全策略部署。
安全风险事件
实时展示当前检测到的安全风险事件类型与数量,帮助用户快速感知风险态势:
- 事件类型 :
- 沙箱异常连接 :检测沙箱容器的异常网络行为(如外联未知 IP、非预期端口访问)。
- 沙箱异常登录 :检测沙箱容器的非授权登录尝试(如暴力破解、异常账号登录)。
- 沙箱容器逃逸 :检测容器突破隔离机制、访问宿主机资源的逃逸行为。
- 状态说明 :若显示「暂无风险」,表示当前时间范围内未检测到上述类型的安全事件。
安全风险趋势
以折线图形式可视化展示指定时间内各类风险的 数量变化趋势 ,辅助用户分析风险演变规律:
- 包括事件:安全风险、沙箱异常连接、沙箱异常登录、沙箱容器逃逸。
- 交互 :鼠标悬浮可查看具体时间点的风险数量,支持趋势对比。
存在风险的接入点
统计并展示存在安全风险的接入点详情,支持用户定位风险源并执行处置:
- 状态说明 :若列表显示「暂无风险」,表示当前时间范围内无存在安全风险的接入点。
内容安全
密钥管理
密钥管理是平台为 模型精调、推理等全生命周期场景 提供的加密密钥全生命周期管控能力,支持平台默认密钥、自定义密钥、外部托管密钥三种类型,保障数据加密的安全性、可控性与合规性,同时提供完整审计日志与生命周期管理,满足数据安全与监管要求。
创建入口
- 托管外部密钥 :用于对接用户自有密钥存储服务(如 KMS),实现外部密钥的平台化托管,满足企业级密钥管理需求。
- 自定义密钥 :支持用户在平台内自主创建加密密钥,适配轻量化业务场景。
密钥列表字段
字段名称 | 字段说明 |
密钥 TRN 及别名 | 密钥的唯一资源标识(TRN)与用户自定义别名,是密钥的核心身份标识,用于精准定位与调用 |
外部密钥存储名称 | 仅外部托管密钥显示关联的外部密钥存储服务名称;平台默认 / 自定义密钥此字段为-- |
连通性 | 密钥与平台的服务连接状态:
|
类型 | 密钥的来源分类:
|
描述 | 用户对密钥的业务用途备注,便于识别与管理 |
精调任务 | 关联使用该密钥的精调任务数量,999+表示关联任务数超过 999 |
创建时间 | 密钥的创建时间戳,精确到分钟 |
更新时间 | 密钥最后一次配置变更(如状态切换、描述修改)的时间戳 |
启用状态 | 密钥的可用性状态:
|
操作 | 核心管理操作:
|
最近更新时间:2026.07.07 18:03:10
这个页面对您有帮助吗?
有用
有用
无用
无用