云企业网
云企业网


文档指南

请输入


- 文档首页
 云企业网最佳实践云上多VPC与云下多数据中心互通(同账号同地域)
 复制全文
 下载 pdf
云上多VPC与云下多数据中心互通(同账号同地域)
 文档反馈
 问问助手
本文将介绍如何实现相同账号相同地域的多个云上VPC与云下数据中心之间的相互访问。
说明
多个数据中心之间互通的功能正在邀测中,如需试用,请联系客户经理。
场景介绍
一般情况下,不同私有网络之间、私有网络和专线连接之间网络隔离,不能相互访问。通过云企业网,可以实现私有网络和专线连接之间的网络互通,进而实现云上网络与专线连接连通的云下数据中心之间的互通。
本文介绍如何通过云企业网实现如下图所示的云上多VPC与云下多数据中心之间的互通。
图中标注的是各服务的示例信息,实际操作时请根据网络规划修改相关信息。
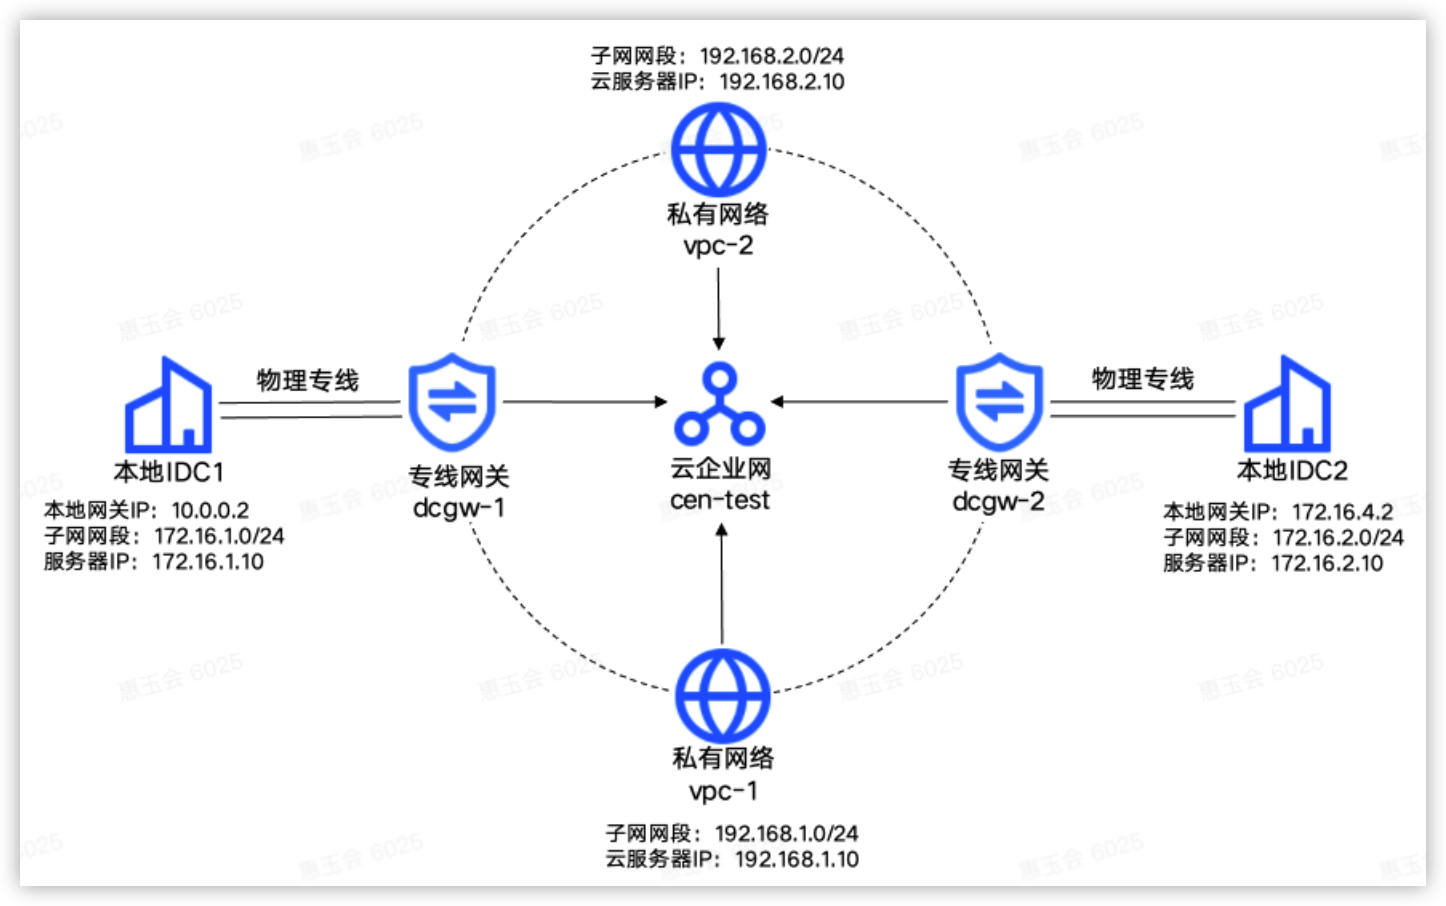
上图中所有资源均属于华北2(北京)地域,图中其他数据说明如下:
- 私有网络vpc-1:子网网段为192.168.1.0/24,云服务器ecs-1的私网IP地址为192.168.1.10
- 私有网络vpc-2:子网网段为192.168.2.0/24,云服务器ecs-2的私网IP地址为192.168.2.10
- 专线网关dcgw-1:IP地址为10.0.0.1
- 专线网关dcgw-2:IP地址为172.16.4.1
- 本地数据中心IDC1:本地网关IP为10.0.0.2,子网网段为172.16.1.0/24,服务器IP地址为172.16.1.10
- 本地数据中心IDC2:本地网关IP为172.16.4.2,子网网段为172.16.2.0/24,服务器IP地址为172.16.2.10
前提条件
- 已创建所需的私有网络及其子网,详细步骤请参见创建私有网络。
说明
各个私有网络的子网网段不能重叠或冲突。已存的所有路由条目不能与加入专线连接后的子网路由冲突。
- 已获取场景介绍中的网络规划数据。
配置步骤
说明
下文仅介绍必要参数及其取值,未介绍的参数请保持默认。
步骤一:配置专线连接
- 参见接入物理专线开通2条物理专线,分别为DAS236_port131_conn和DAS237_port131_conn。
- 创建专线网关。
- 按照以下步骤依次创建2个专线网关,分别为dcgw-1和dcgw-2。
- 登录专线网关控制台。
- 在顶部导航栏,选择服务地域为华北2(北京)。
- 单击创建专线网关按钮。
- 参考下表,配置相关参数。
-
- 单击确定按钮,完成创建。
- 创建虚拟接口。
- 登录虚拟接口控制台。
- 单击创建虚拟接口按钮。
- 参考下表,配置相关参数。
-
- 单击确定按钮,完成配置。
- 添加静态路由。
- 按照以下步骤分别为专线网关dcgw-1和dcgw-2添加静态路由。
- 登录专线网关控制台。
- 在专线网关列表中,单击目标专线网关名称。
- 在详情页的路由信息页签,单击添加静态路由条目按钮,配置路由条目。
-
- 单击确定按钮,完成配置。
步骤二:创建云企业网实例
- 登录云企业网控制台。
- 单击创建云企业网按钮。
- 参考下表,配置相关参数。
- 参数取值名称cen-test加载网络实例打开地域华北2(北京)实例类型私有网络网络实例vpc-1
- 单击确定按钮,完成创建。
步骤三:加载网络实例
按照以下步骤分别将私有网络vpc-2,专线网关dcgw-1和dcgw-2加载到云企业网实例中。
- 单击目标云企业网实例名称。
- 在网络实例页签,单击加载网络实例按钮。
- 配置需要加载的网络实例的相关信息,下表以私有网络vpc-2为例。
- 参数取值账号本账号地域华北2(北京)实例类型私有网络网络实例vpc-2
- 单击确定按钮,完成加载。
步骤四:配置云服务器安全组
按照以下步骤分别为云服务器ecs-1和ecs-2关联的安全组配置安全组规则。
- 登录 云服务器控制台 。
- 在顶部导航栏选择地域为华北2(北京)。
- 在左侧导航树,单击实例,在实例页面的搜索栏选择私网IP地址,并输入目标ECS实例的IP地址,搜索出目标ECS。
- 单击目标ECS名称。
- 在安全组页签,单击安全组名称后的配置规则按钮,进入访问规则页面。
- 在入方向规则页签,单击添加规则按钮,参考下表为目标ECS实例配置允许IDC1和IDC2网段访问的入方向规则。
-
- 单击确定按钮,完成操作。
步骤五:配置本地数据中心路由
在本地数据中心配置IDC到所有需要互通的云上VPC之间的路由,即目的地址为云上VPC、下一跳为虚拟接口中本端网关互联IP的路由条目。
以下配置以IDC1为例(IDC2配置类似):
- 登录IDC1网关(网关IP为10.0.0.2),参考以下命令配置IDC1到云上VPC以及云下IDC2的路由。
-
说明
不同厂商的网关设备,路由配置命令可能不同,具体配置可咨询设备厂商。
- (可选)如果IDC中的服务器与IDC网关部署在不同设备,则执行以下命令,配置IDC网关与服务器之间互通的路由。
- route add default gw 10.0.0.2
- 登录IDC中的服务器(IP地址为172.16.1.10),执行以下命令添加默认路由指向IDC网关。
-
- 执行命令ping 10.0.0.1,测试专线网关与本地网关的连通性。
- 命令执行后有数据返回,说明云上专线网关与本地网关互通。
步骤六:测试连通性
- 登录私有网络“vpc-1”中的云服务器实例“ecs-1”,详细步骤参见登录Linux实例或登录Windows实例。
- 依次执行ping命令,测试ecs-1与ecs-2、IDC1、IDC2的连通性。
- 能够ping通则表明ecs-1与ecs-2、IDC1、IDC2分别互通。
- 登录私有网络“vpc-2”中的云服务器实例“ecs-2”,详细步骤参见登录Linux实例或登录Windows实例。
- 依次执行ping命令,测试ecs-2与IDC1、IDC2的连通性。
- 能够ping通则表明ecs-2与IDC1、IDC2分别互通。
- 通过IP地址登录云下数据中心IDC1中的服务器。
- 执行ping命令,测试IDC1与IDC2的连通性。
- 能够ping通则表明IDC1与IDC2互通。
最近更新时间:2025.07.21 15:19:17
这个页面对您有帮助吗?
有用
有用
无用
无用