You need to enable JavaScript to run this app.
文档中心
云防火墙

云防火墙

复制全文
下载 pdf
NAT边界防火墙
NAT边界防火墙配置
复制全文
下载 pdf
NAT边界防火墙配置
本文介绍如何开启、关闭和编辑NAT防火墙。​
注意​
本文中含有需要您注意的重要提示信息,忽略该信息可能对您的业务造成影响,请务必仔细阅读。​
前提条件​
  • 已开通云防火墙服务,并且购买了足够数量的NAT防火墙授权数。​
注意事项​
注意​
  • NAT 防火墙当前仅支持对单个 VPC 下的一个 NAT 网关 进行防护,当同一 VPC 内部署 两个及以上 NAT 网关 时,不建议使用 NAT 防火墙进行防护。多 NAT 网关场景下可能存在流量引流冲突或引流异常,进而导致业务访问异常或中断。​
  • 确保您网络资源所在的地域都是NAT防火墙支持的地域,否则会导致无法开启NAT防火墙。具体信息,请参见地域和可用区。​
NAT网关实例概览​
  1. 登录云防火墙控制台,在左侧导航栏,单击防火墙开关。​
  1. 在防火墙开关页面,点击 NAT 防火墙。​
  1. 产品功能引导模块​
  • 查看视频教学 / 帮助文档:提供视频和详细的文字手册,适合在初次使用或遇到疑问时查阅。​
  • 配置策略:点击后将进入访问控制策略配置页面,为已防护的 NAT 网关设置精细化的流量放行或拦截规则。​
  • 查看NAT流量:点击后可查看该NAT网关私网IP出入互联网流量日志,帮助识别潜在的风险路径或未授权访问。​
  • 防护原理 / 最佳实践 / 常见问题:深入了解产品架构、学习专家建议和快速排查故障。​
  1. 查看当前NAT网关防护概览。一个NAT网关实例对应一个NAT防火墙。​
  • ​
    参数​
    说明​
    未防护​
    展示未创建NAT防火墙的NAT网关实例数量。​
    已防护/实例授权规格​
    已防护:已经创建的 NAT 防火墙数量。​
    实例授权规格:您当前购买的NAT防火墙实例规格。​
    已防护带宽规格/带宽授权规格​
    已防护带宽规格:所有已创建的 NAT 防火墙实例配置的防护带宽之和。​
    带宽授权规格:您当前购买的带宽授权规格。​
    ​
创建NAT防火墙​
  1. 在下方表格中选择需要防护的NAT网关点击【新建云防火墙】。​
  1. 创建防火墙时会对NAT网关创建条件进行检查,需满足以下条件才可以创建云防火墙。​
说明​
  • NAT 网关所在 VPC 子网中 不得部署任何其他业务资源,该子网仅用于 NAT 网关。​
  • NAT 网关所在子网关联的路由表 不得绑定到其他业务子网,需为 NAT 网关子网独占使用。​
  • NAT 网关所在子网 必须关联自定义路由表,不支持使用系统路由表。​
  1. 检查通过后,参考下表,配置相关参数,并单击“提交下一步”按钮,完成操作。​
  • ​Image​​
  • ​
    参数​
    说明​
    取值样例​
    防火墙名称​
    为您的防火墙实例设定一个易于识别的自定义名称。建议采用统一的命名规范,例如 业务/项目-环境-用途,如 NAT-DMZ-fw。​
    NAT-DMZ-fw​
    防护带宽规格​
    设置此防火墙实例能够处理的最大网络流量,单位为 Mbps。该值决定了防火墙的性能上限。建议根据您所要防护的 NAT 网关业务流量峰值进行评估,并适当预留冗余。​
    500Mbps​
    防火墙子网配置​
    为NAT防火墙配置子网网段,子网网段的掩码建议29位。​
    192.168.0.0/29​
    所属项目​
    选择NAT防火墙所属的项目,更多项目详情,请参见项目概述。​
    • 若进入创建页面前,在顶部导航栏选择账号全部资源,则您可以下拉选择已有项目。​
    • 若进入创建页面前,在顶部导航栏选择目标项目,则仅支持选择目标项目。​
    default(默认项目)​
    标签​
    按需防火墙添加一个或多个用户标签。更多标签详情,请参见标签概述。​
    标签由标签键(Key)和标签值(Value)两部分组成,对公网NAT网关进行标记和分类。单击添加标签可添加多个标签,最多可同时添加20个标签。​
    标签键:cfw-key​
    标签值:cfw-test​
    ​
引流配置​
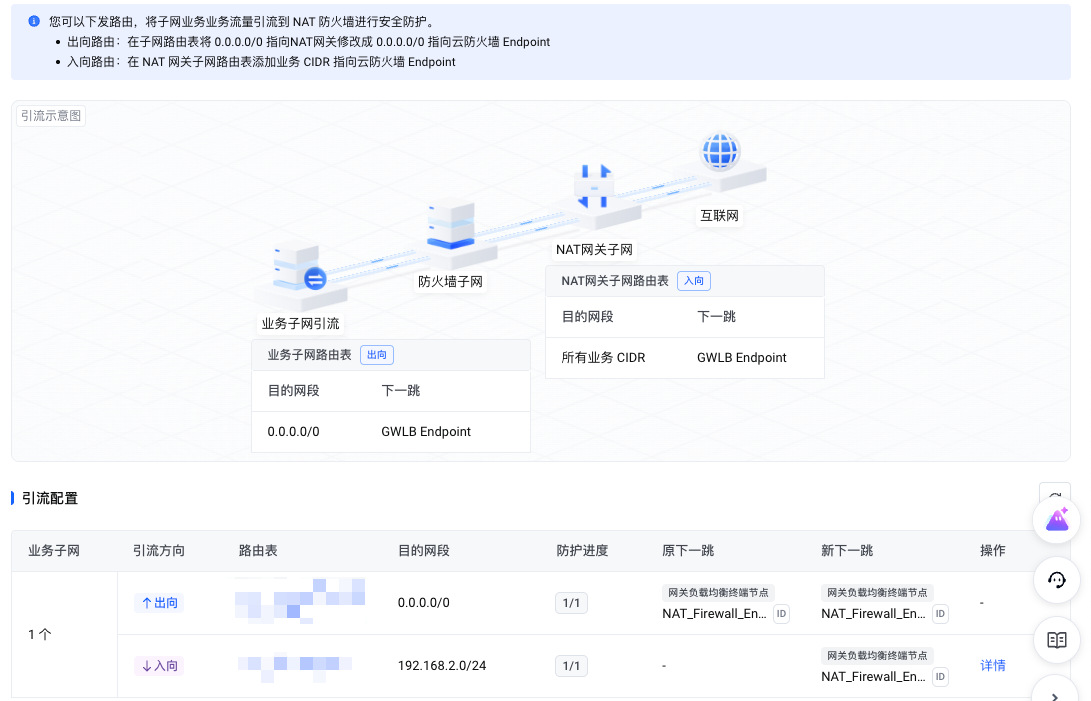
在云防火墙引流页面,需要通过手动完成出向流量引流,以及一键下发入向流量引流。​
​​​
​
字段名称​
说明​
业务子网​
本次需配置引流的业务子网数量,将按业务路由表维度聚合展示。示例:VPC 中包含 A-rtb(关联 5 个子网)和 B-rtb(关联 10 个子网)两个业务路由表,那么业务子网字段则会分别展示2行数据,​
  • 与 A-rtb 关联的 5 个子网的出向 / 入向流量引流​
  • 与 B-rtb 关联的 10 个子网的出向 / 入向流量引流​
引流方向​
  • 出向:包括业务子网向互联网发起的访问流量,以及互联网访问业务子网时,由业务子网返回的响应流量。​
  • 入向:包括互联网向业务子网发起的访问流量,以及业务子网访问互联网时,由互联网返回的响应流量。​
路由表名称/ID​
与该业务子网关联的路由表的名称和唯一标识符。​
  • 出向:则是业务子网路由表,将 0.0.0.0/0 指向NAT网关的路由修改成 0.0.0.0/0 指向云防火墙 Endpoint。​
  • 入向:则是NAT网关路由表,表新增业务 CIDR 指向云防火墙 Endpoint的路由规则。​
路由表类型​
标识该路由表是系统默认创建的还是用户自定义创建的。​
目的网段​
该条路由策略所针对的目标 IP 地址范围。​
  • 出向则是 0.0.0.0/0,若出向路由是其他网段时,如0.0.0.0/1,0.0.0.128/1等网段时,云防火墙不支持该路由检查。​
  • 入向则是具体的业务子网 CIDR。​
原下一跳类型/ID​
  • 对于出向路由,此项为NAT网关及ID。​
  • 对于入向路由,此项为空,因为需要新建路由。​
新下一跳类型/ID​
引流配置生效后,流量需要被指向的新下一跳设备,即云防火墙的流量接收点 (Endpoint)。​
防护进度​
显示该方向上已成功引流的路由条目与需要引流总数的比率。​
  • 出向:1/1 表示该方向的引流已全部配置成功。​
  • 入向:已引流的子网数/需要引流的子网数。当已引流子网数小于需要引流的子网数,云防火墙则会通过邮件、短信、站内信等方式发送告警通知,避免引流缺失。​
操作​
  • 出向:点击去配置,则跳转至该路由表,手动将 0.0.0.0/0 指向NAT网关的路由修改成 0.0.0.0/0 指向云防火墙 Endpoint。​
  • 入向:点击详情,则进入到路由下发页面,支持一键下发业务 CIDR 指向云防火墙 Endpoint的路由规则。​
​
编辑删除NAT防火墙​
  • 编辑云防火墙:您可以修改NAT防火墙的“防火墙名称”、“防护带宽规格”、“标签”。​
  • 路由检查您可以通过路由检查,确认是否有业务子网流量引流缺失,并支持一键下发路由。​
  • 删除云防火墙:在下方表格中选择对应的NAT防火墙点击【删除】,完成删除操作。​
注意​
在删除NAT防火墙之前,需要您在VPC内先完成切流配置,将业务流量从防火墙切走,再进行关闭操作,避免业务受影响。​
最佳实践​
最近更新时间:2026.03.12 13:03:33
这个页面对您有帮助吗?
有用
有用
无用
无用