云防火墙
云防火墙


文档指南

请输入


- 文档首页
 云防火墙用户指南概览
 复制全文
 下载 pdf
概览
 文档反馈
 问问助手
概览是云防火墙的统一运营与安全态势入口,用于帮助用户快速了解防护状态、资产接入情况、流量变化以及近期安全事件,并提供核心功能的快捷操作入口。仪表盘的核心布局,主要包含以下几个区域:
- 顶部漏洞通报:展示最高优先级的安全情报。
- 快速开始向导:为新用户提供标准化的初始配置流程。
- 核心状态与概览:包括实例与带宽状态、资产防护概览,帮助您实时掌握资源和服务健康度。
- 趋势分析图表:通过流量趋势与告警趋势,以可视化的方式展示网络行为与安全事件。
漏洞通报
“漏洞通报”模块位于概览页面顶部,用于第一时间展示影响范围广、危险等级高的安全漏洞。当出现正被实际利用的严重漏洞(例如 Log4j2、Fastjson 等)时,该模块会列出其漏洞名称、CVE 编号,并说明云防火墙是否已默认提供虚拟补丁,以帮助您快速评估风险。
说明
- 问:看到“已防护”是否意味着我的服务器就绝对安全了?
- 答:不完全是。“已防护”指的是云防火墙已经在网络层提供了一层虚拟补丁,可以抵御来自外部的攻击。但这并不能替代服务器本身的安全修复。我们强烈建议您利用防火墙提供的临时保护期,尽快在服务器和应用上安装官方安全补丁,以应对更多安全风险。
快速开始
“快速开始”模块是为初次使用云防火墙的用户设计的配置向导。该模块提炼了核心配置步骤,可以引导您完成基础的安全设置。
-
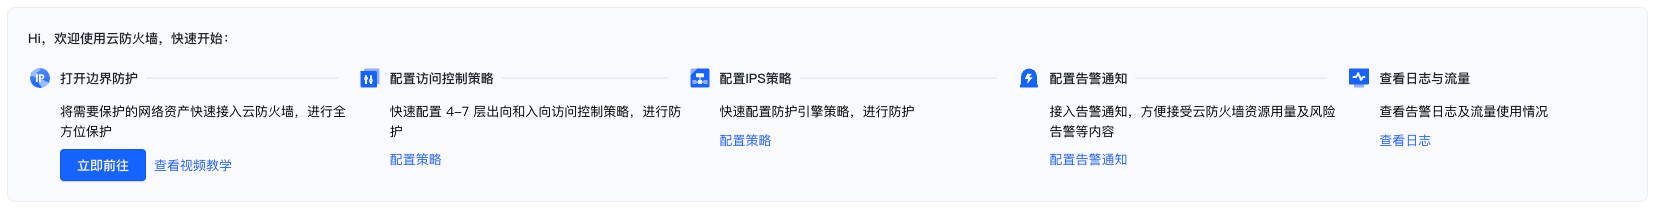
如果你是首次使用云防火墙,建议按以下顺序完成配置
- 打开边界防护:这是所有防护的前提。点击立即前往,将需要保护的公网 IP、TR 等资产添加到防火墙的保护列表中。
- 配置访问控制策略:定义“谁能访问我的什么资源”。点击配置策略,设置精细化的网络访问规则。
- 配置IPS策略:开启“虚拟补丁”能力。点击配置策略,选择合适的入侵防御策略模式(例如“严格”或“中等”),以抵御黑客的攻击。
- 配置告警通知:确保你能第一时间收到安全事件通知。点击配置告警通知,设置手机、邮箱或钉钉等联系方式。
- 查看日志与流量:用于审计与分析。点击查看日志,熟悉日志检索界面,为后续事件追溯做准备。
最佳实践提示:完成所有“快速开始”步骤后,点击模块右上角的隐藏快速上手指南,为其他更常关注的模块(如流量和告警趋势)留出更多屏幕空间。
实例与带宽状态
此模块集中展示了已购买的云防火墙服务的核心信息和资源使用情况。
-

- 字段名称含义与解释已累计防护云防火墙实例从启用开始,已经稳定运行并提供保护的总天数。到期当前计费周期的服务截止日期。服务会在此日期的 23:59:59 停止。务必关注此日期。建议在到期前至少提前一周点击旁边的 [续费] 链接完成支付,以防服务中断。实例状态显示防火墙服务的当前健康状况。正常表示服务一切就绪,可以提供防护。如果状态显示为“异常”或“已到期”,请立即检查并续费或联系技术支持。计费模式购买服务时选择的付费方式,例如包年包月或按量付费。互联网防火墙授权带宽所购买的互联网防火墙能够处理的最大公网流量带宽。互联网防火墙总流量峰值带宽在当前统计周期内,实际通过互联网防火墙的入/出向流量所达到的最高值。如果峰值带宽持续接近甚至超过授权带宽,你的业务访问可能会出现丢包或延迟。此时应立即点击 [扩容] 提升授权带宽。待扩容带宽实例此项显示VPC防火墙和NAT防火墙是否存在需要扩容的情况。如果峰值带宽持续接近甚至超过授权带宽,你的业务访问可能会出现丢包或延迟。此时应立即点击 [扩容] 提升授权带宽。
资产防护概览
本模块提供了一个关于资产安全覆盖度的全局视图,直观地展示了哪些云资源正在受到保护,哪些仍然暴露在风险之中。
-
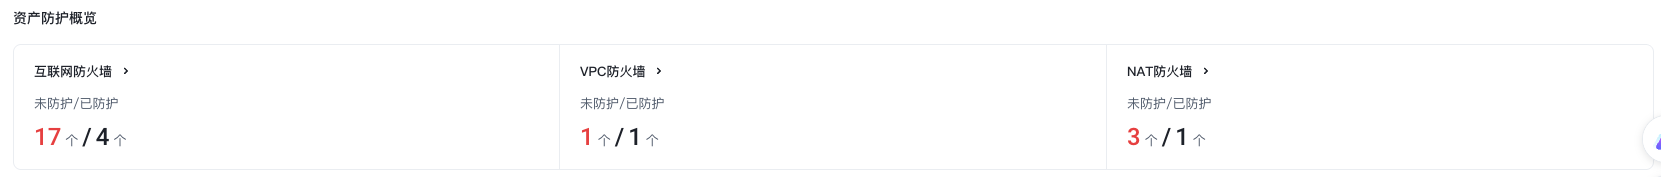
互联网防火墙防护对象:公网 IP 资产,如云服务器(ECS)、负载均衡(SLB)等,防护公网 EIP 资产出入互联网的流量。
VPC 防火墙防护对象:中转路由器 TR 资产,防护连接不同 VPC、VPN、专线之间的东西向流量。
NAT 防火墙防护对象:NAT 网关资产,防护云服务器通过 NAT 网关访问互联网的私网流量。
说明
- 定期检查:建议定期(如每周一次)检查此模块数据。
- 开启防护:如果发现有未防护的资产,点击对应的卡片(例如点击“互联网防火墙”区域)。系统将自动跳转到资产管理页面,你可以在该页面查看所有未受保护的资产列表,并可以为它们开启防护。
流量趋势
流量趋势模块通过直观的折线图,实时可视化地展示通过防火墙的网络流量情况。这是监控网络健康状况、分析业务模型、排查异常流量的核心工具。
-
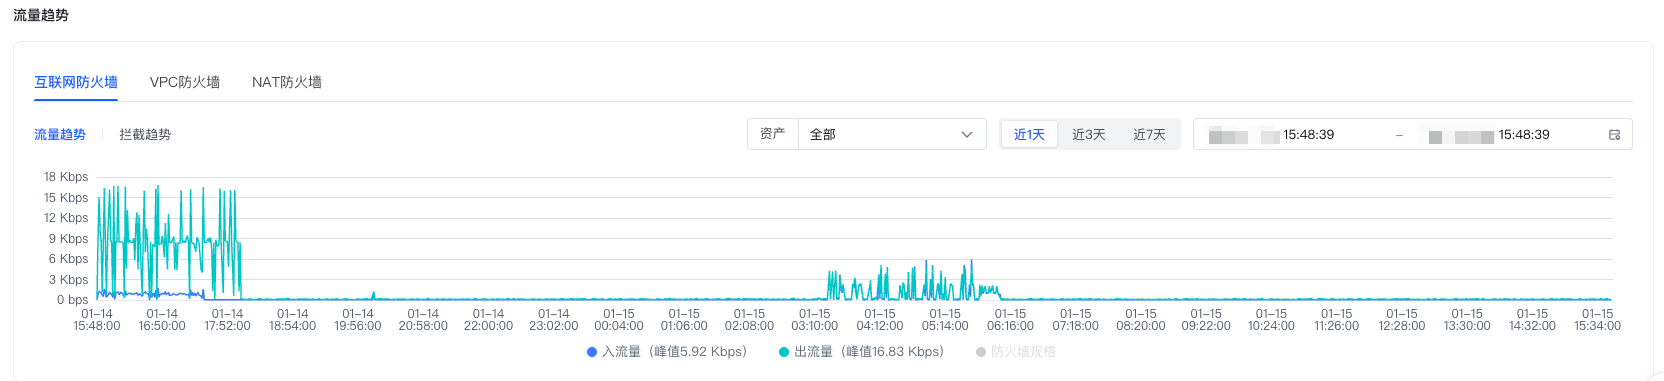
关键字段释义
- 出向流量:指经过云防火墙转发的出站方向相关流量,包括:互联网防火墙 / NAT 防火墙的出站请求流量,以及对应的入站响应流量。
- 入向流量:指经过云防火墙转发的入站方向相关流量,包括:互联网防火墙 / NAT 防火墙的入站请求流量,以及对应的出站响应流量。
- VPC 防火墙流量 VPC 防火墙主要用于防护 VPC 内部及 VPC 间的东西向流量,不区分入向和出向,页面展示的是所有经过 VPC 防火墙的流量总量。
- 防火墙规格:图中的紫色实线,代表当前购买的防火墙带宽上限。如果流量峰值触碰或超过此线,此时应立即提升授权带宽。
筛选条件:
- 防火墙类型切换:
- [互联网防火墙] / [VPC防火墙] / [NAT防火墙] 标签页允许切换查看不同类型防火墙的流量。
- 时间范围选择器:
- 预设范围:提供 [近1天], [近3天], [近7天] 等快捷选项,方便快速回顾近期流量。
- 自定义范围:点击日期选择框,可以精确选择任意时间段进行分析,最适合用于复盘特定事件(如市场活动、安全攻击)期间的流量表现。
- 资产筛选:
- 默认显示 [全部] 资产的汇总流量。点击下拉框,选择单个特定资产,进行更精细化的流量分析。
告警趋势
告警趋势模块是入侵防御看板,它量化并汇总了防火墙在指定时间内检测到的所有威胁事件。
-
最近更新时间:2026.03.12 13:03:33
这个页面对您有帮助吗?
有用
有用
无用
无用