云防火墙
云防火墙


文档指南

请输入


- 文档首页
 云防火墙最佳实践NAT边界防火墙策略配置NAT防火墙引流最佳实践
 复制全文
 下载 pdf
NAT防火墙引流最佳实践
 文档反馈
 问问助手
本文介绍云防火墙引流配置,帮助您完成NAT防火墙引流最佳实践。
注意
本文中含有需要您注意的重要提示信息,忽略该信息可能对您的业务造成影响,请务必仔细阅读。
示例场景
NAT网关下的2台ECS(主机)私网IP为192.168.1.1、192.168.2.1,需要设置只允许主机访问console.volcengine.com域名,禁止访问其他第三方不可信域名。

使用限制
- NAT 网关所在 VPC 子网中 不得部署任何其他业务资源,该子网仅用于 NAT 网关。
- NAT 网关所在子网关联的路由表 不得绑定到其他业务子网,需为 NAT 网关子网独占使用。
- NAT 网关所在子网 必须关联自定义路由表,不支持使用系统路由表。
创建NAT防火墙
- 登录云防火墙控制台,在左侧导航栏,单击防火墙开关。
- 在防火墙开关页面,点击NAT防火墙。
- 在下方表格中选择需要防护的NAT网关点击新建云防火墙。
- 云防火墙会开启状态检查,检查当前NAT防火墙创建条件,需满足以下三个条件。
- NAT 网关所在 VPC 子网中 不得部署任何其他业务资源,该子网仅用于 NAT 网关。
- NAT 网关所在子网关联的路由表 不得绑定到其他业务子网,需为 NAT 网关子网独占使用。
- NAT 网关所在子网 必须关联自定义路由表,不支持使用系统路由表。
- 参考下表,配置相关参数。
-
- 云防火墙实例创建完成时,系统将默认创建相关资源。
-
引流配置
路由规划
进行配置前,您需要提前规划组网图中各网络资源的路由数据信息。
- 业务子网及路由表、NAT网关子网及路由表、NAT防火墙子网及路由表,如下表所示。
子网类型 | 子网网段 | 绑定路由表 |
业务子网 | 192.168.1.0/24 | 业务子网路由表(系统路由表) |
业务子网 | 192.168.2.0/24 | |
NAT防火墙子网 | 192.168.4.0/29 | 防火墙子网路由表 |
NAT网关子网 | 192.168.3.0/24 | NAT网关子网路由表 |
- 路由表规划如下图所示。
- 在业务子网路由表中,将0.0.0.0/0指向Firewall引流节点,将业务出向流量引流至云防火墙进行安全过滤与审计。
- 在NAT防火墙子网路由表中,将0.0.0.0/0指向NAT网关,云防火墙完成过滤后,将出向流量转发至NAT网关访问公网。
- 在NAT网关子网路由表中,将192.168.1.0/24、192.168.2.0/24指向Firewall引流节点,将入向返回流量引流至云防火墙进行安全过滤与审计。
- 在NAT防火墙子网路由表中,将192.168.1.0/24、192.168.2.0/24指向业务子网,云防火墙完成过滤后,将入向流量引流回送至对应业务子网。
-
引流操作
完成防火墙配置后,进入到引流配置页面。您需按照上述路由表规划完成步骤 1 和步骤 4 的引流配置。步骤 2 和步骤 3 所涉及的云防火墙子网路由表将由系统默认创建,无需用户手动配置。
-
出向路由配置
在引流配置详情页中定位业务子网的路由表信息,点击出向引流栏的去配置进入路由表页面。先删除目标地址为 0.0.0.0/0 且指向 NAT 网关的路由规则,再新增一条目标地址为 0.0.0.0/0 并指向云防火墙创建的辅助网卡引流节点的路由规则。
注意
在切换路由的过程中,业务流量将发生短暂中断,建议在业务低峰期进行操作。
- 配置参数目标网段0.0.0.0/0下一跳类型网关负载均衡终端节点下一跳NAT_Firewall_Endpoint-nfw(eni-for-ep-******)描述引流至NAT防火墙
-
-
入向路由配置
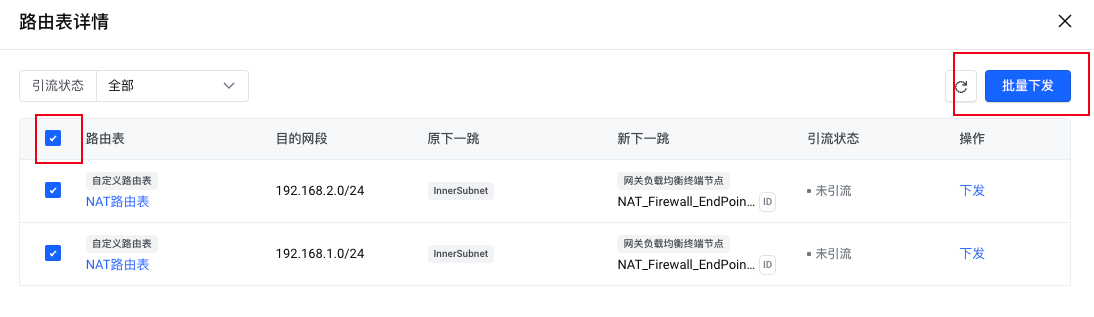
在引流配置详情页中定位业务子网的路由表信息,点击入向引流栏的详情进入路由表页面。勾选全部路由条目,点击批量下发,完成入向引流操作。
创建策略
云防火墙在没有配置策略时默认放行所有流量,因此该场景下需要配置 2 条访问策略。一条为高级优先放行策略,放行对外访问console.volcengine.com域名的流量;另一条为低优先级阻断策略,阻断该主机对外访问的全部流量。关于NAT边界访问控制策略的配置示例,策略配置参数如下。
- 登录云防火墙控制台。
- 在左侧导航栏,选择访问控制>NAT防火墙。
- 在NAT防火墙页面,选择所属NAT防火墙,选择出站规则,单击添加策略。
添加放行策略
添加阻断策略
配置一条低优先级全阻断策略。阻断访问控制策略配置参数如下:
删除NAT防火墙
注意
在删除NAT防火墙之前,需要您在VPC内先完成切流配置,将业务流量从防火墙切走,再进行删除操作。由于切换路由期间,路由不通会对业务有影响,建议您在业务低峰期期间进行操作。
- 在业务子网路由表中,先删除将0.0.0.0/0指向Firewall引流节点的路由规则,再添加一条0.0.0.0/0指向NAT网关的路由规则。
- 登录云防火墙控制台。在左侧导航栏,选择防火墙开关>NAT防火墙。在下方表格中选择对应的NAT防火墙点击【删除】,完成删除操作。
常见问题
新建防火墙状态检查失败怎么办?
新建云防火墙会开启状态检查,检查当前NAT防火墙创建条件,需满足以下三个条件。当条件不满足时,需要您对业务子网和路由表进行重新规划。
- NAT 网关所在 VPC 子网中 不得部署任何其他业务资源,该子网仅用于 NAT 网关。
- NAT 网关所在子网关联的路由表 不得绑定到其他业务子网,需为 NAT 网关子网独占使用。
- NAT 网关所在子网 必须关联自定义路由表,不支持使用系统路由表。
防火墙配置完成后,业务新增子网引流如何配置?
- 登录云防火墙控制台,在左侧导航栏,单击防火墙开关。
- 在防火墙开关页面,点击NAT防火墙。
- 在下方表格中选择需要防护的NAT网关点击详情,点击路由检查。
- 在路由检查页面,可查看各业务子网的出向和入向防护进度。若防护进度未完全覆盖,请按照本指导文档完成相应的引流配置。
- 同时,当云防火墙检测到存在未被防护的业务子网流量时,将通过短信、邮件、站内信等方式主动通知您,协助及时发现并补充防护配置。
-
为什么在引流配置列表中未找到对应的子网和路由表信息?
云防火墙的路由检查机制仅针对目标网段为 0.0.0.0/0 且下一跳指向 NAT 网关的子网和路由表进行自动识别与检查。
如果您的出向路由采用的是 0.0.0.0/1、128.0.0.0/1 等非 0.0.0.0/0 网段并指向 NAT 网关,云防火墙将无法自动识别该路由配置,因此不会在引流配置列表中展示相关子网和路由表信息。
在此场景下,您需要手动配置路由规则,将对应子网的出向和入向流量引流至云防火墙创建的辅助网卡引流节点,以完成防护接入。
最近更新时间:2026.03.12 13:03:33
这个页面对您有帮助吗?
有用
有用
无用
无用