Kickart
Kickart


文档指南

请输入


- 文档首页
 KickartKickartSaaS创建火山引擎API Key
 复制全文
 下载 pdf
创建火山引擎API Key
 文档反馈
 问问助手
安全提示:API Key ID 与 API Key Secret 均属于敏感凭证。请勿通过聊天、邮件、截图、代码仓库或前端页面传递密钥;如怀疑泄露,请立即禁用或轮转。
一、适用范围
本文用于指导火山引擎客户创建 API Key,并将其用于支持 API Key 鉴权的 AI 产品或服务。操作入口为火山引擎控制台的“访问控制 → API 访问密钥”。
火山引擎控制台提供两种创建方式:主账号直接创建,以及创建到 IAM 用户下。生产环境推荐使用独立 IAM 用户,并按实际业务授予最小权限。
二、创建方式选择
选择原则:每个应用、环境或使用场景使用独立 IAM 用户和独立 API Key。这样更便于权限收敛、凭证轮换、停用和审计,也能降低单个密钥泄露后的影响范围。
三、操作前准备
- 确认当前账号已开通目标 AI 产品,并具备创建 API Key 的权限。
- 确认目标产品支持 API Key 鉴权;若产品文档要求使用 Access Key,请勿混用。
- 准备清晰的密钥名称,建议包含应用、环境和用途,例如“应用名-生产-服务端”。名称中不要写入账号、手机号、邮箱或其他个人信息。
- 明确需要访问的服务范围。生产环境只勾选业务实际需要的产品或服务。
四、主账号直接创建
该方式直接在当前账号下创建 API Key,可配置基本的服务级权限限制。
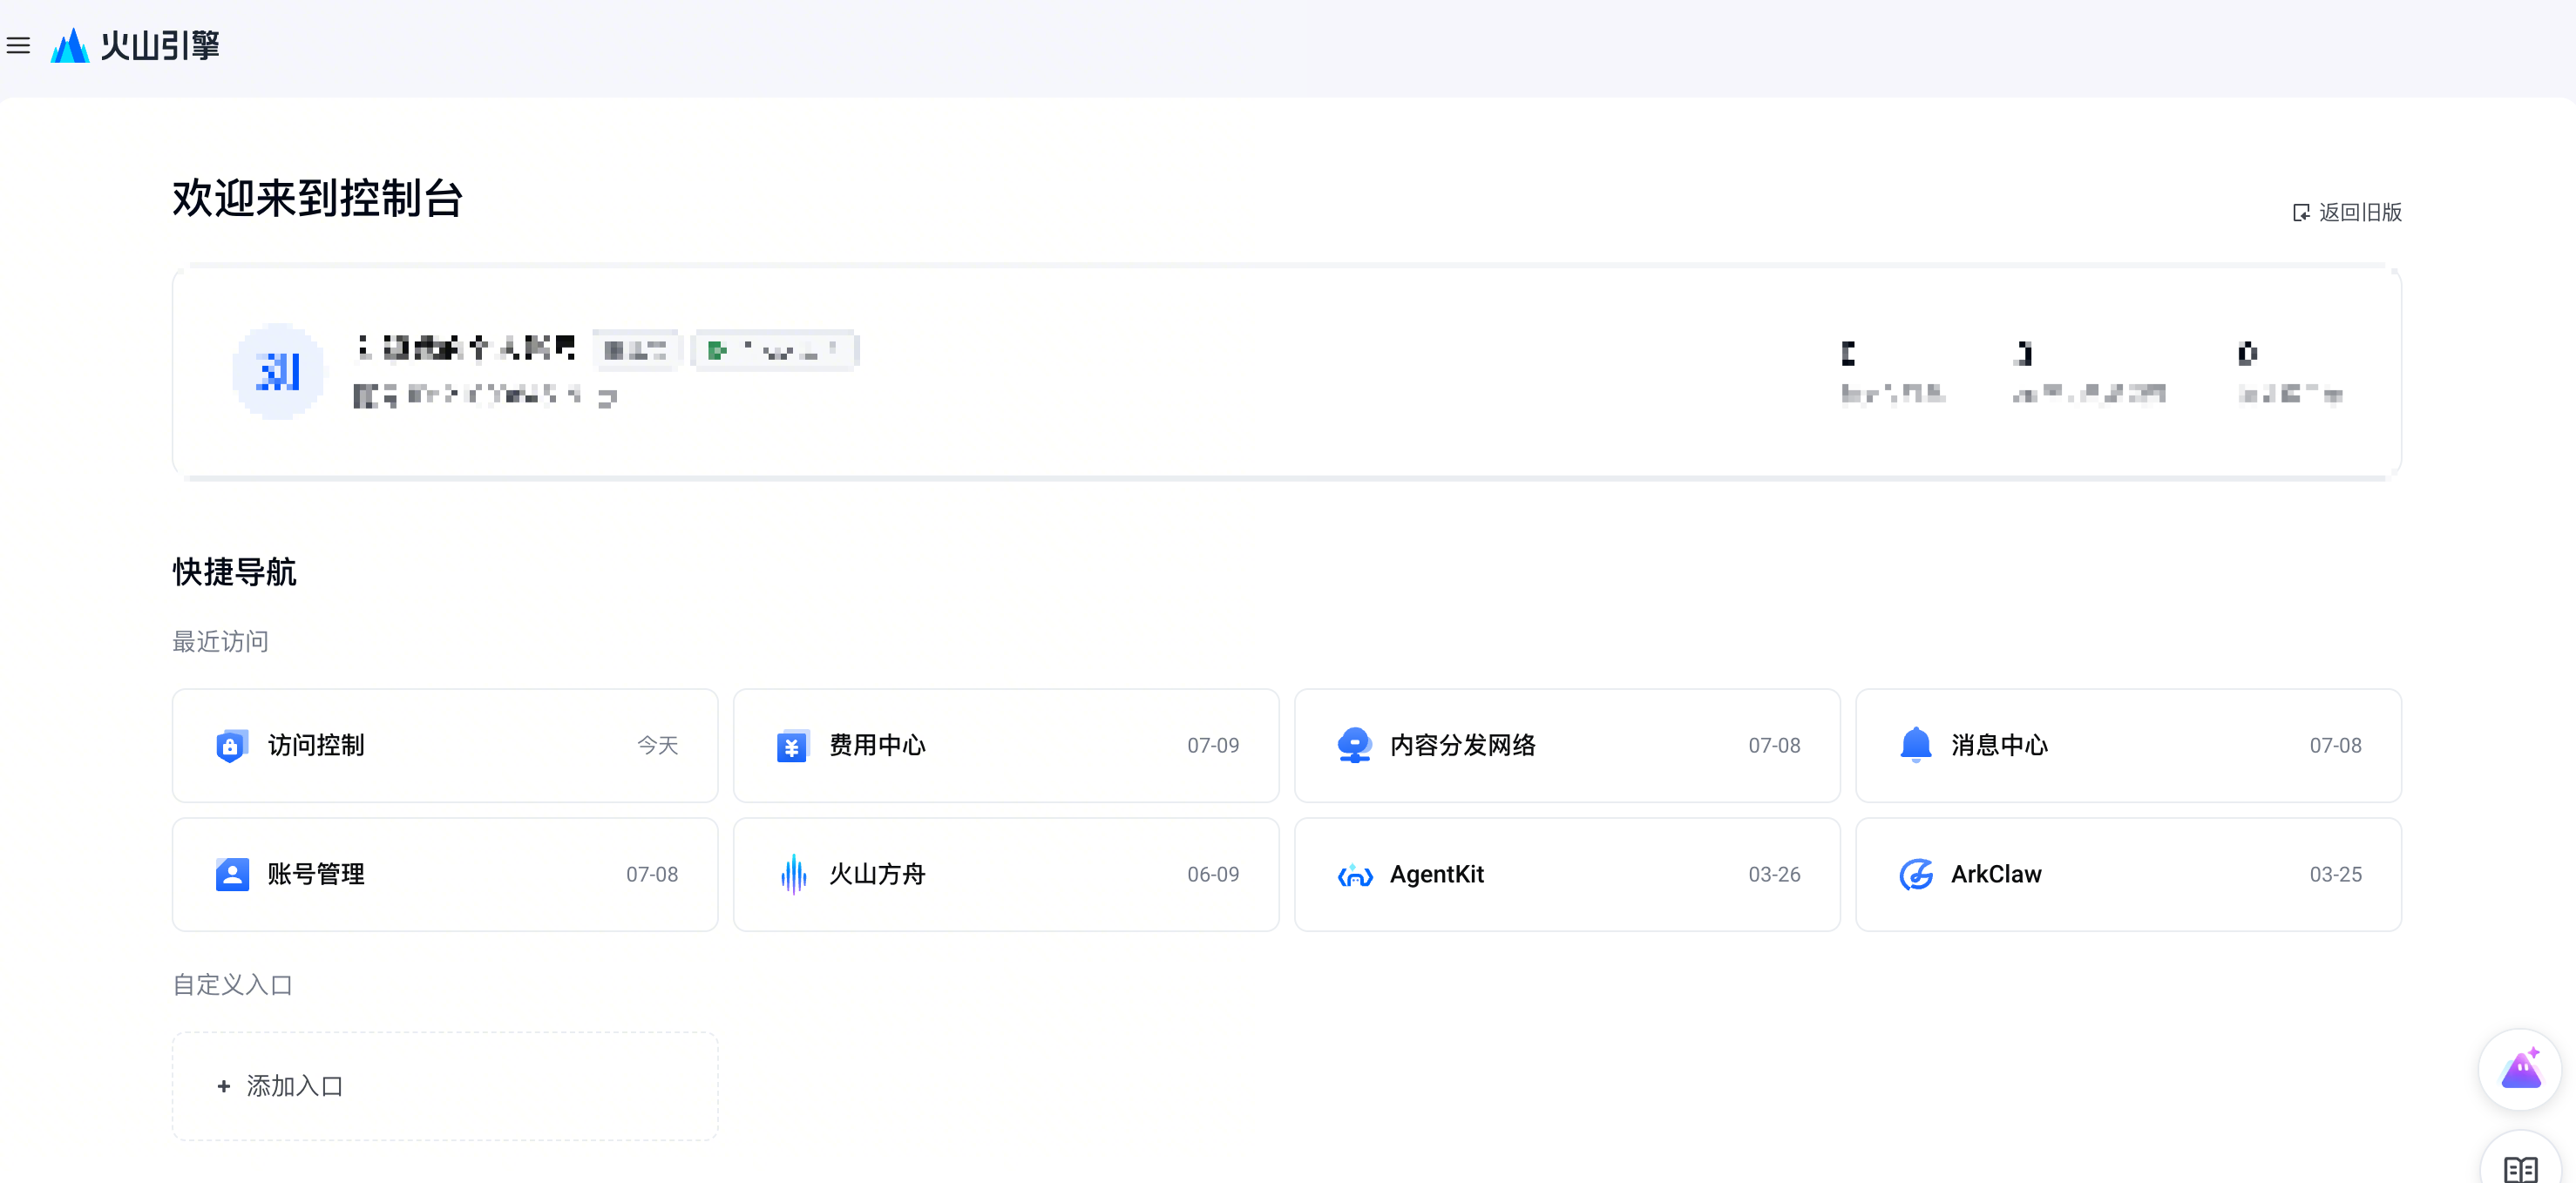
- 登录火山引擎控制台,进入“访问控制”。
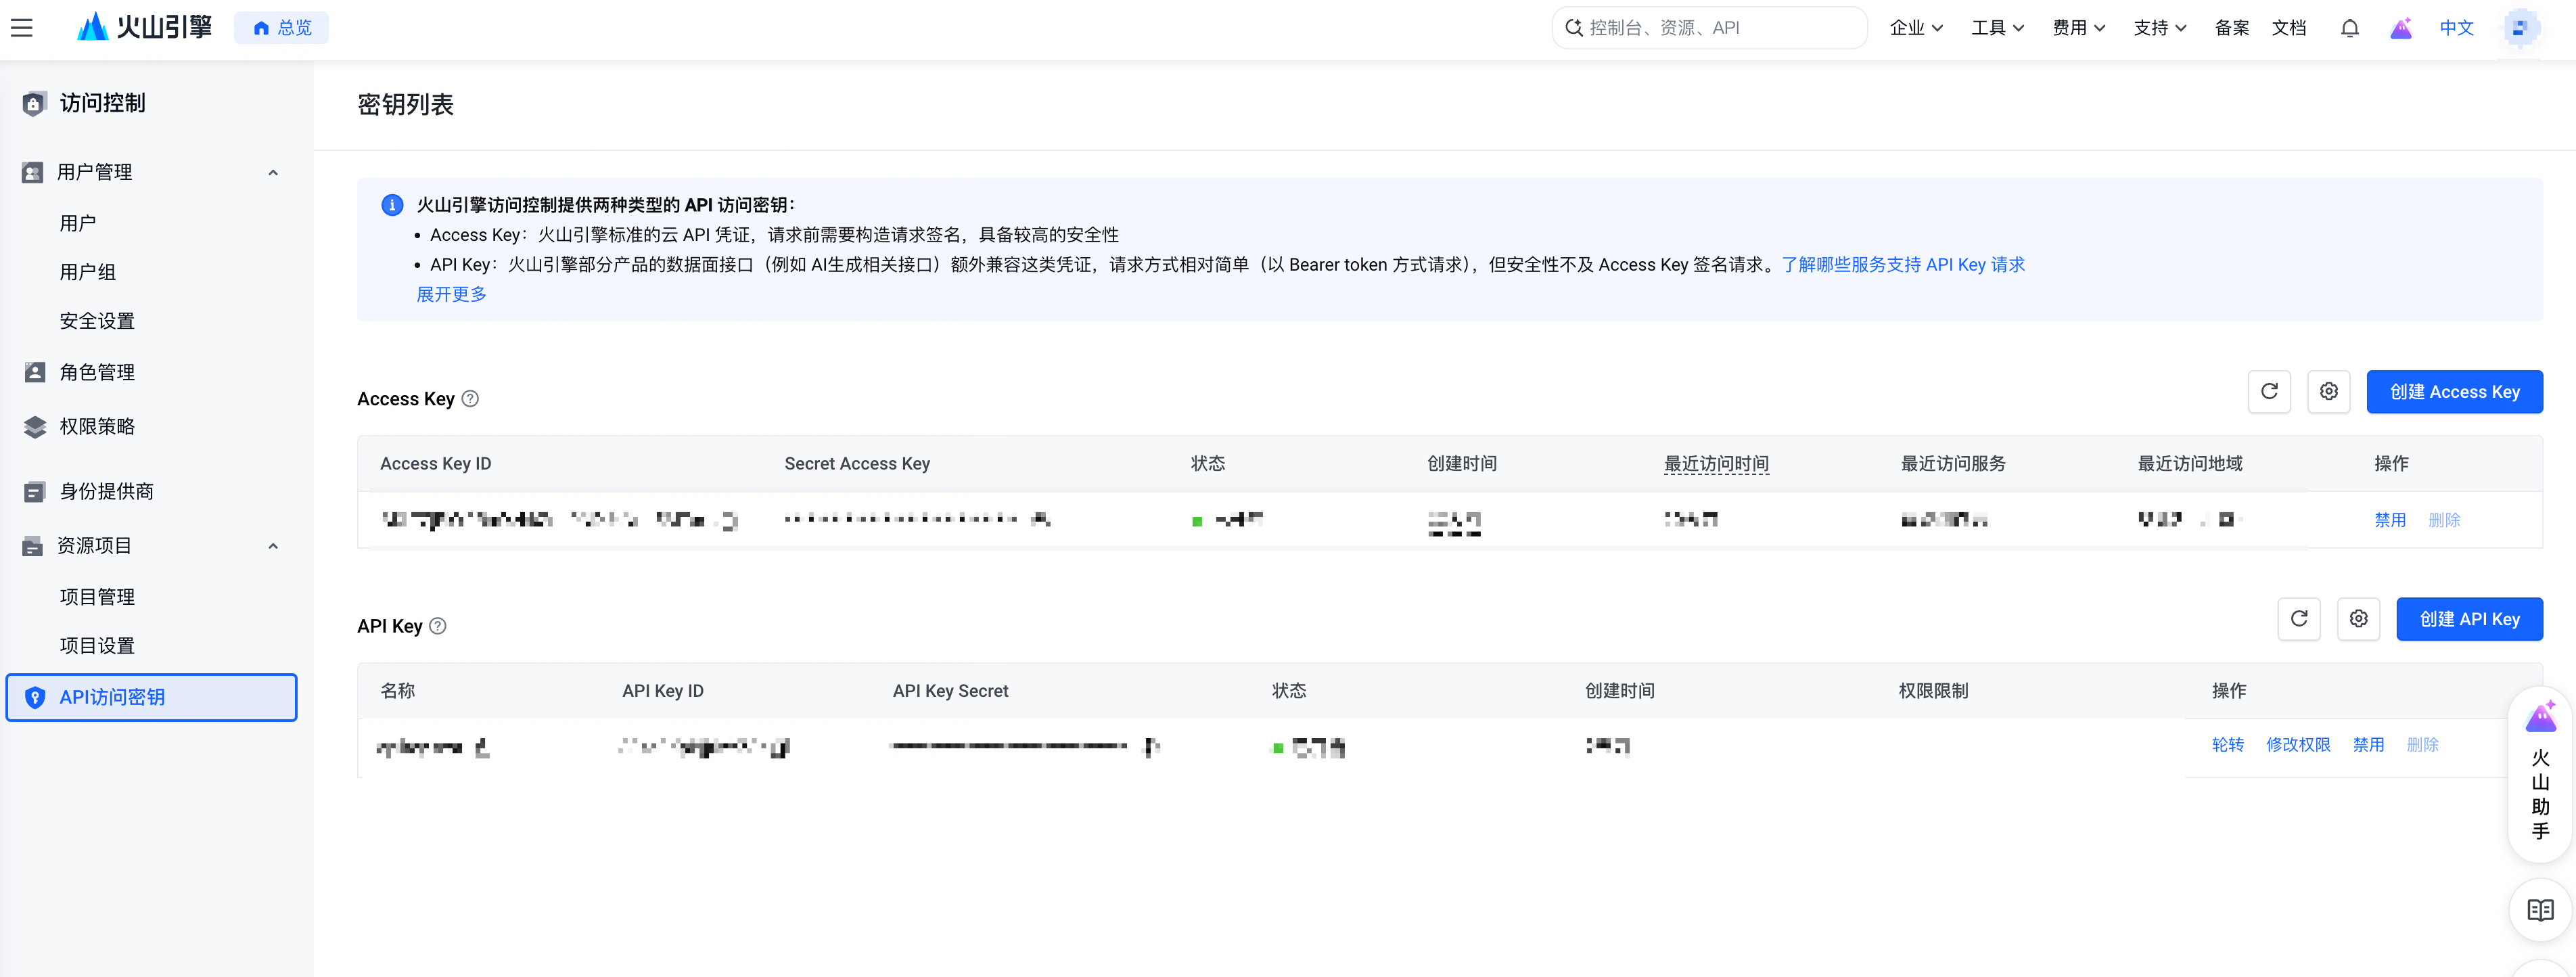
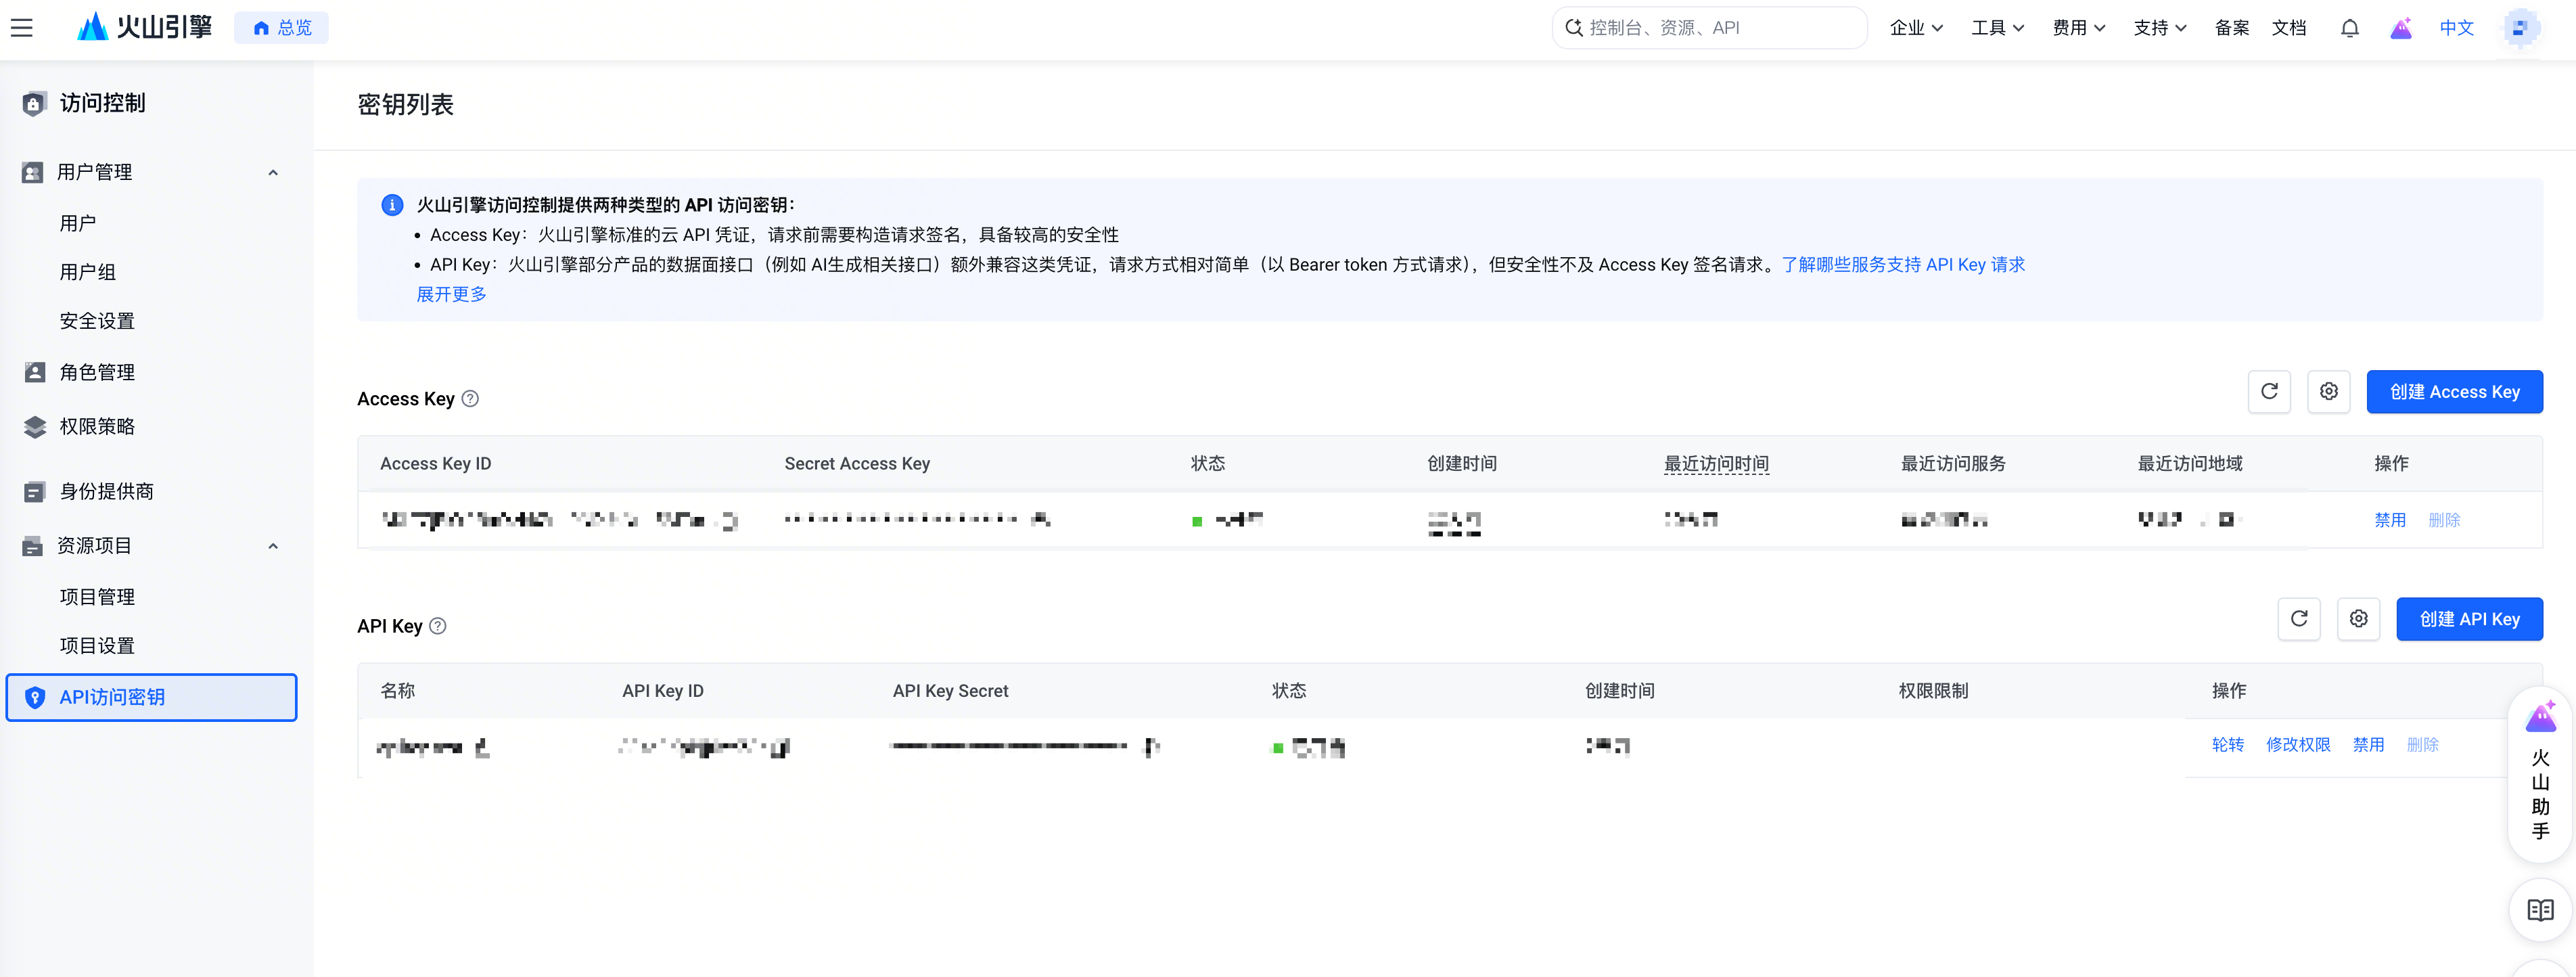
- 在左侧导航中选择“API 访问密钥”,进入密钥列表。在 API Key 区域点击“创建 API Key”。
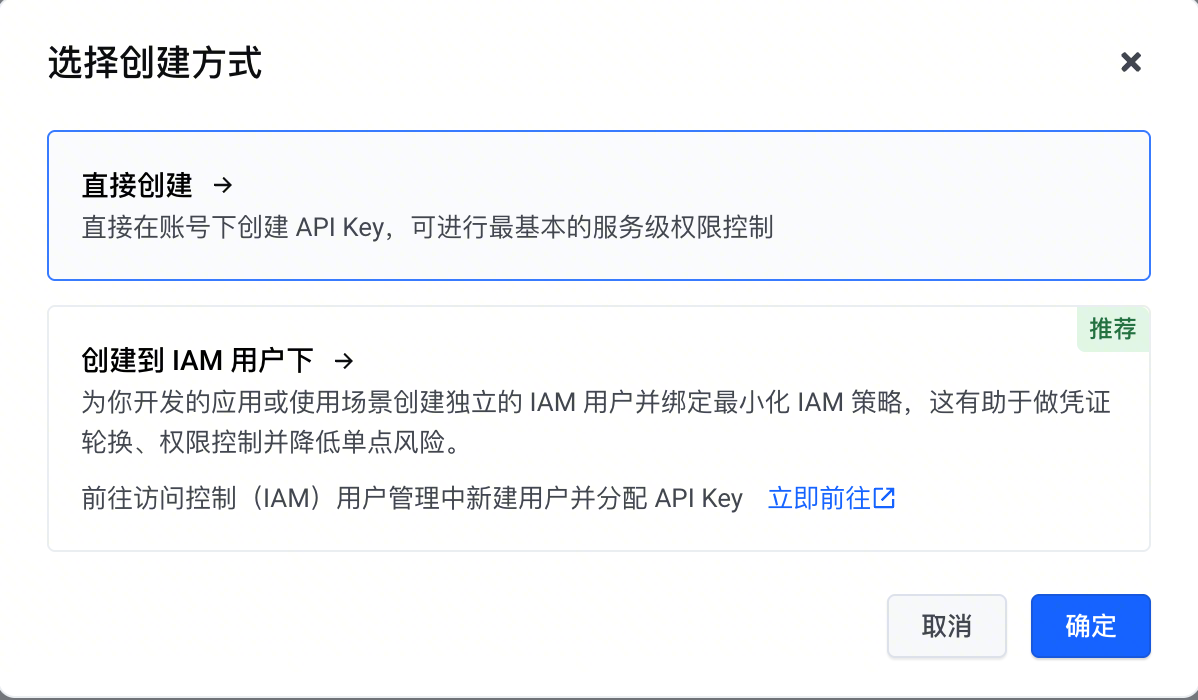
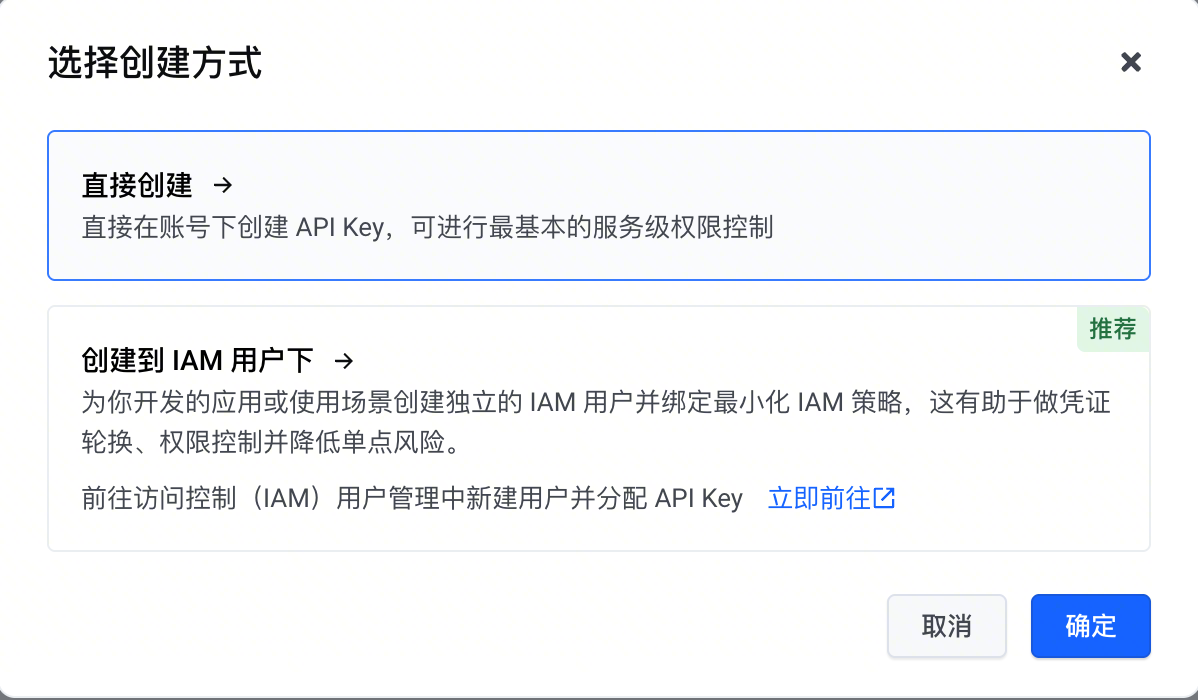
- 在“选择创建方式”中选择“直接创建”,然后点击“确定”。
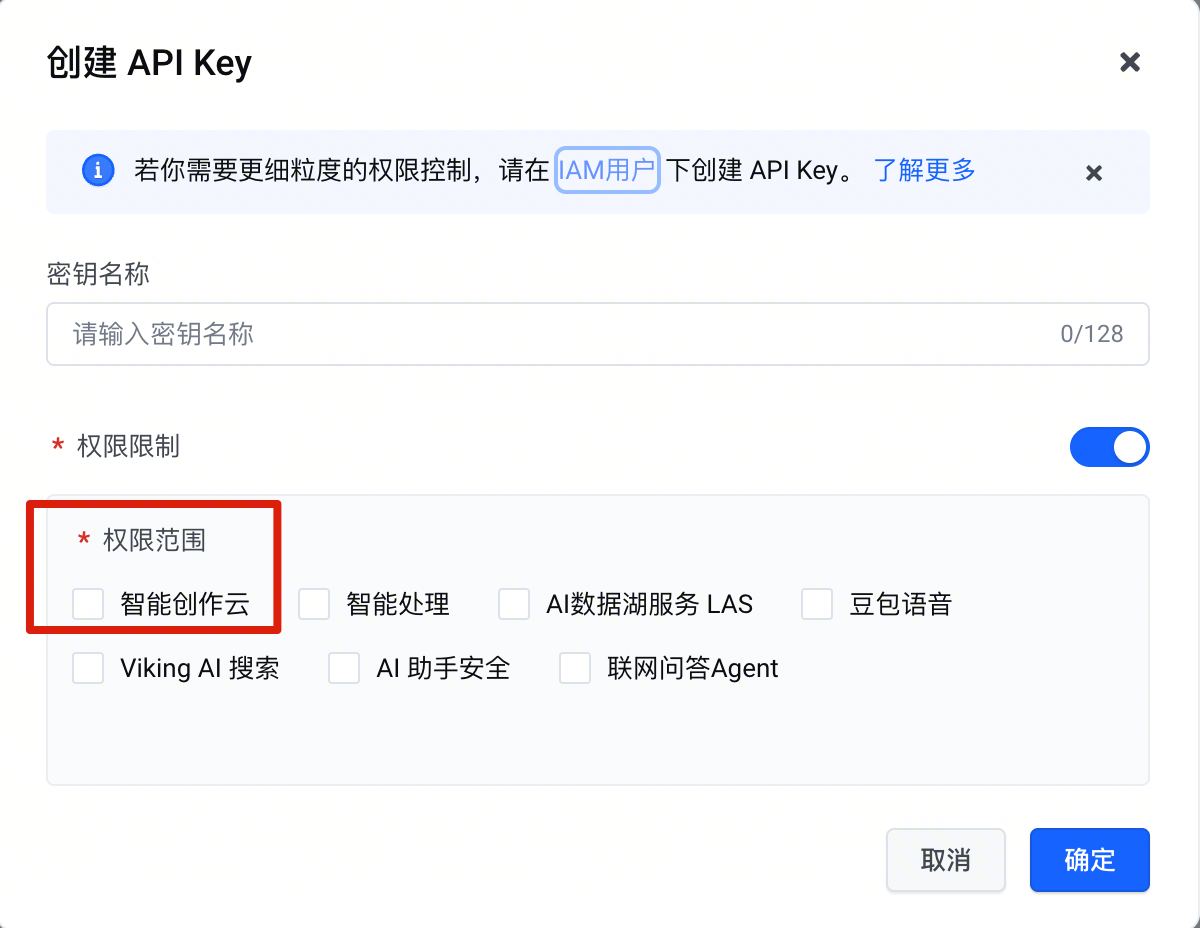
- 填写密钥名称。开启“权限限制”后,只勾选当前 AI 应用需要访问的服务(Kickart选择智能创作云),确认配置无误后提交创建。
- 创建成功后,将 API Key ID 和 API Key Secret 写入服务端的密钥管理系统或受控环境变量。不要写入业务代码、配置文件模板或客户端。
完成检查:密钥状态为“已开启”;权限范围只包含目标服务;调用程序能够完成一次最小化鉴权测试。
五、IAM 子账号创建
该方式先创建独立 IAM 用户并授予最小权限,再在该用户下创建 API Key。适用于生产环境、多应用隔离和需要独立审计的场景。
5.1 新建 IAM 用户
- 登录火山引擎控制台,进入“访问控制 → 用户管理 → 用户”。
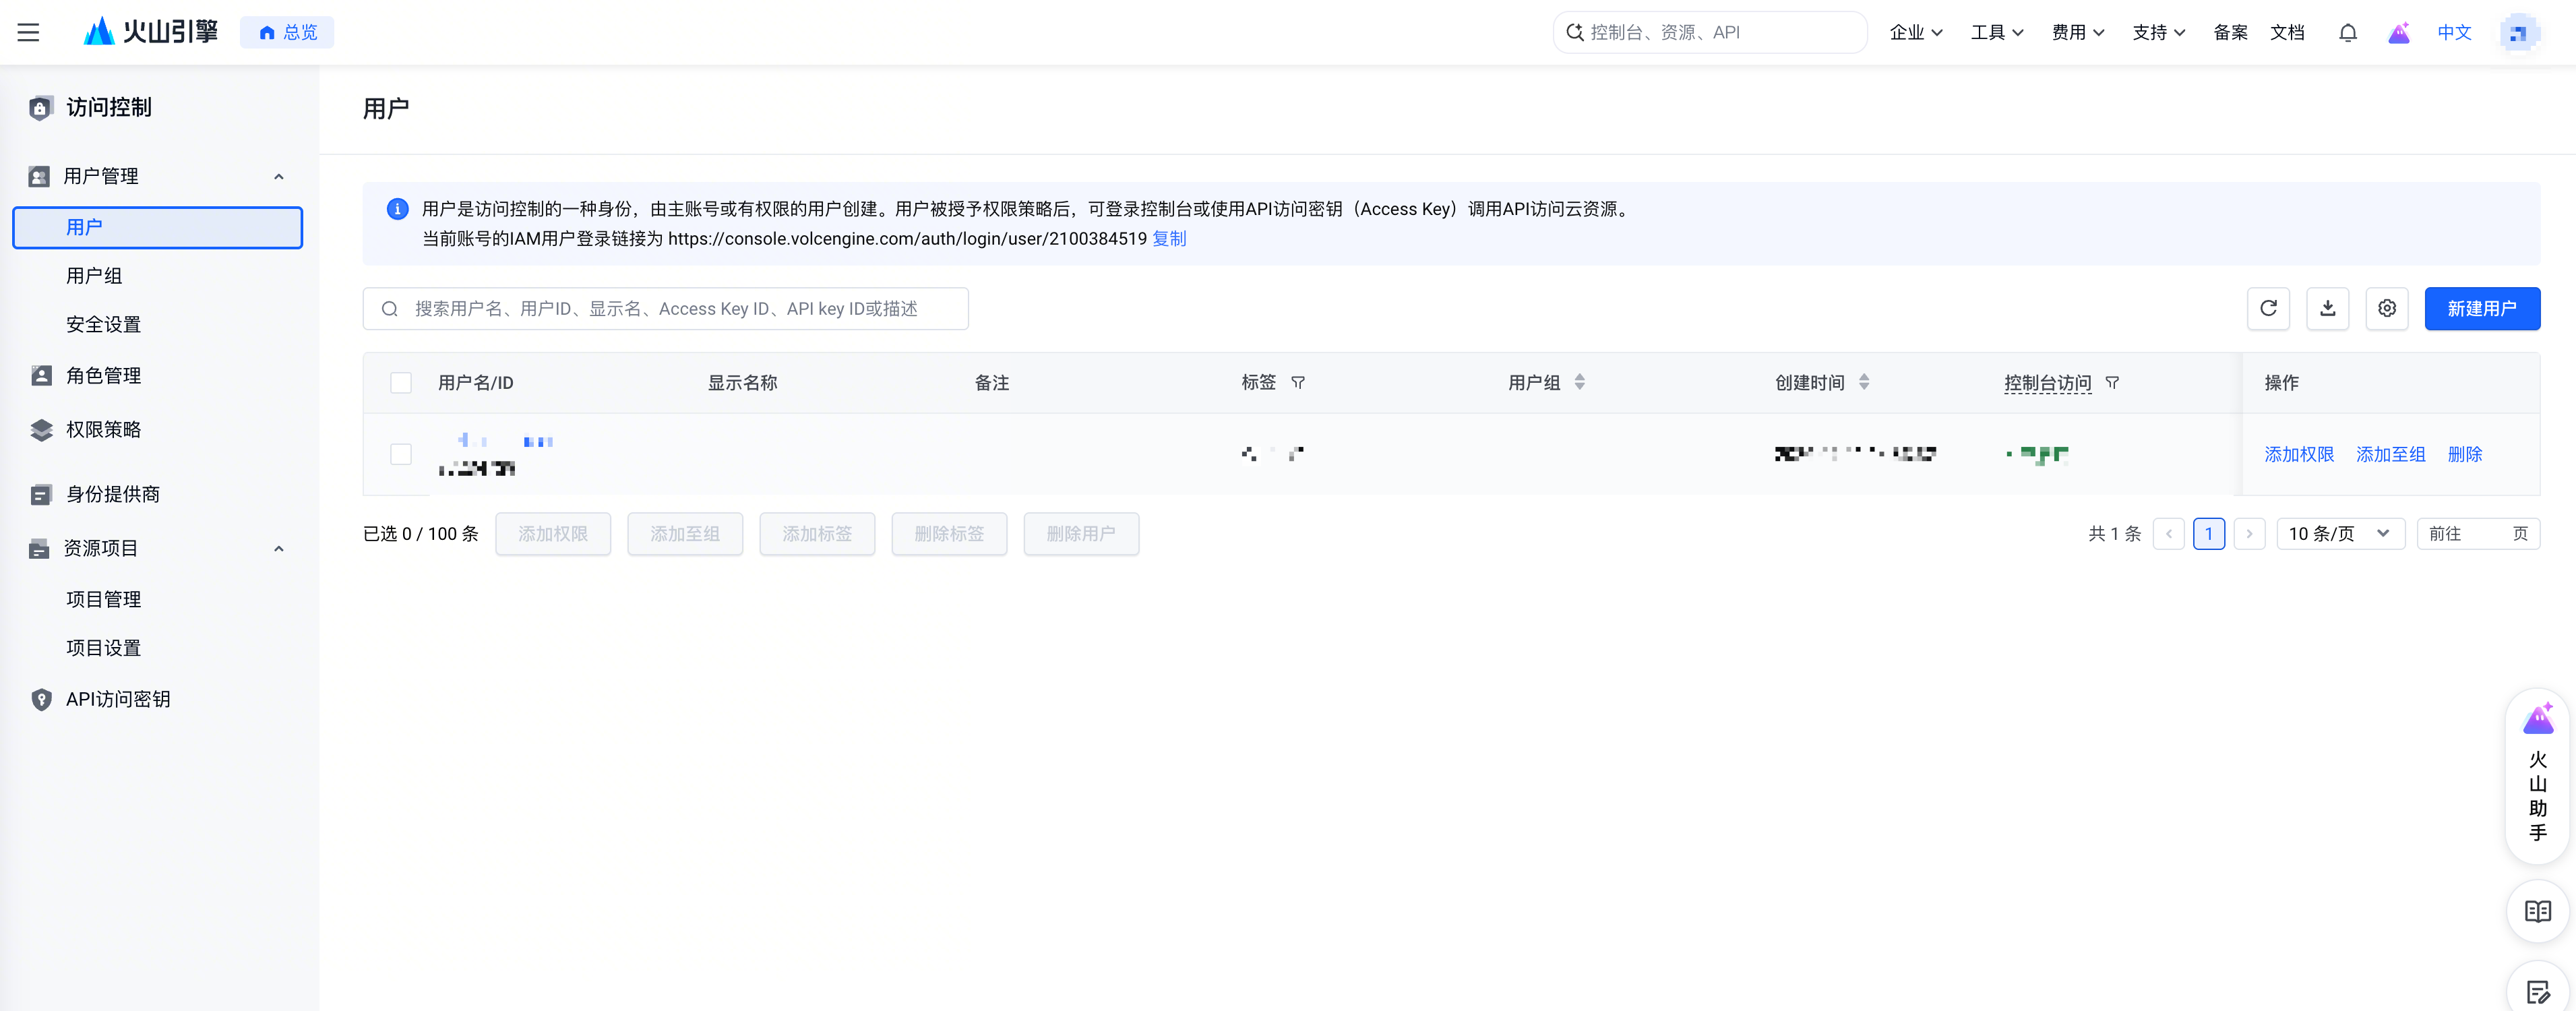
- 点击“新建用户”,填写用户名、显示名称和必要备注。建议一个应用或环境对应一个用户。
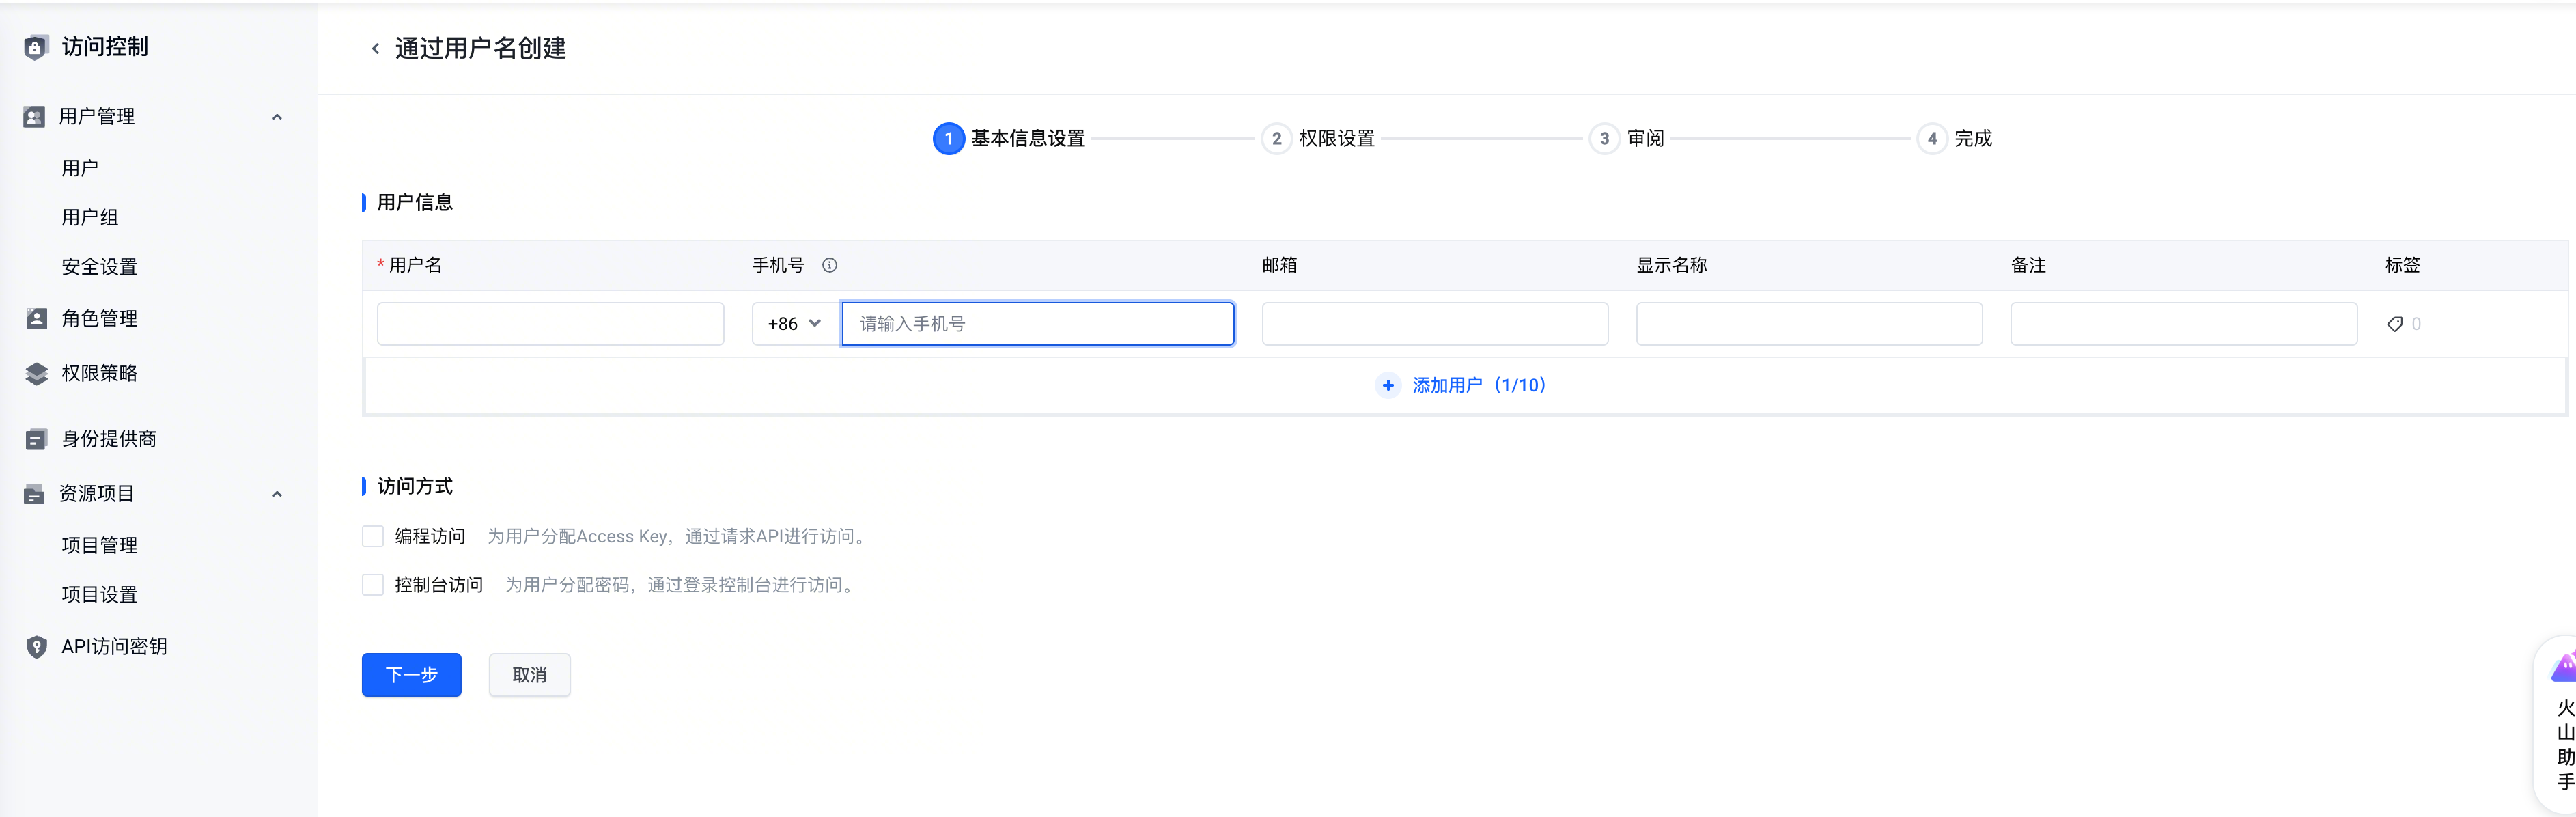
- 如该用户仅用于程序调用,不需要人工登录控制台,则不要额外开放不必要的控制台访问能力。
- 完成创建并返回用户列表。
5.2 授予最小权限
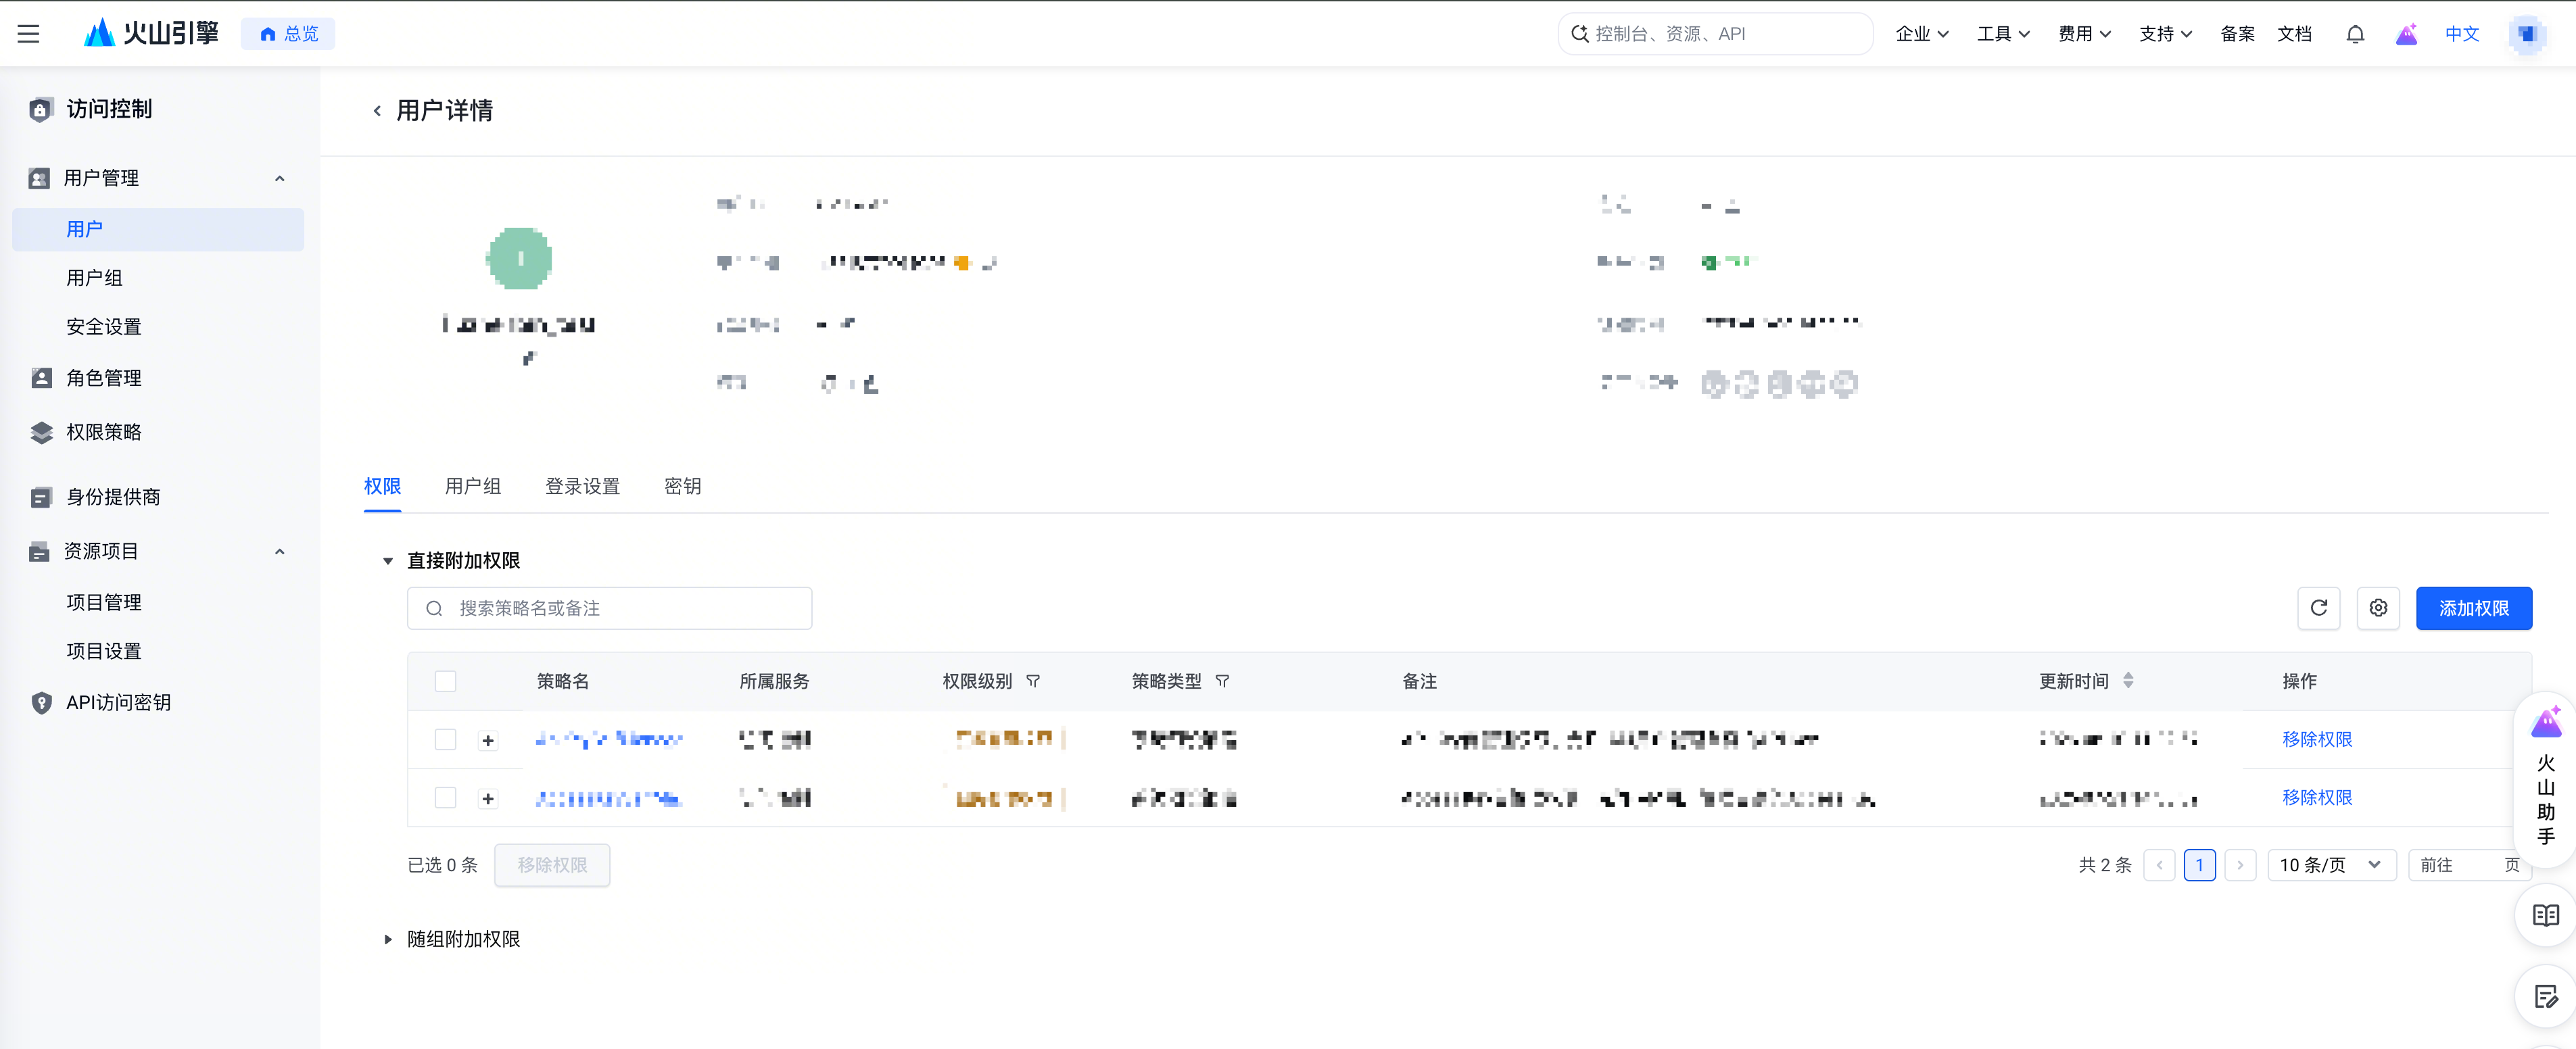
- 在用户列表中找到目标 IAM 用户,点击“添加权限”。
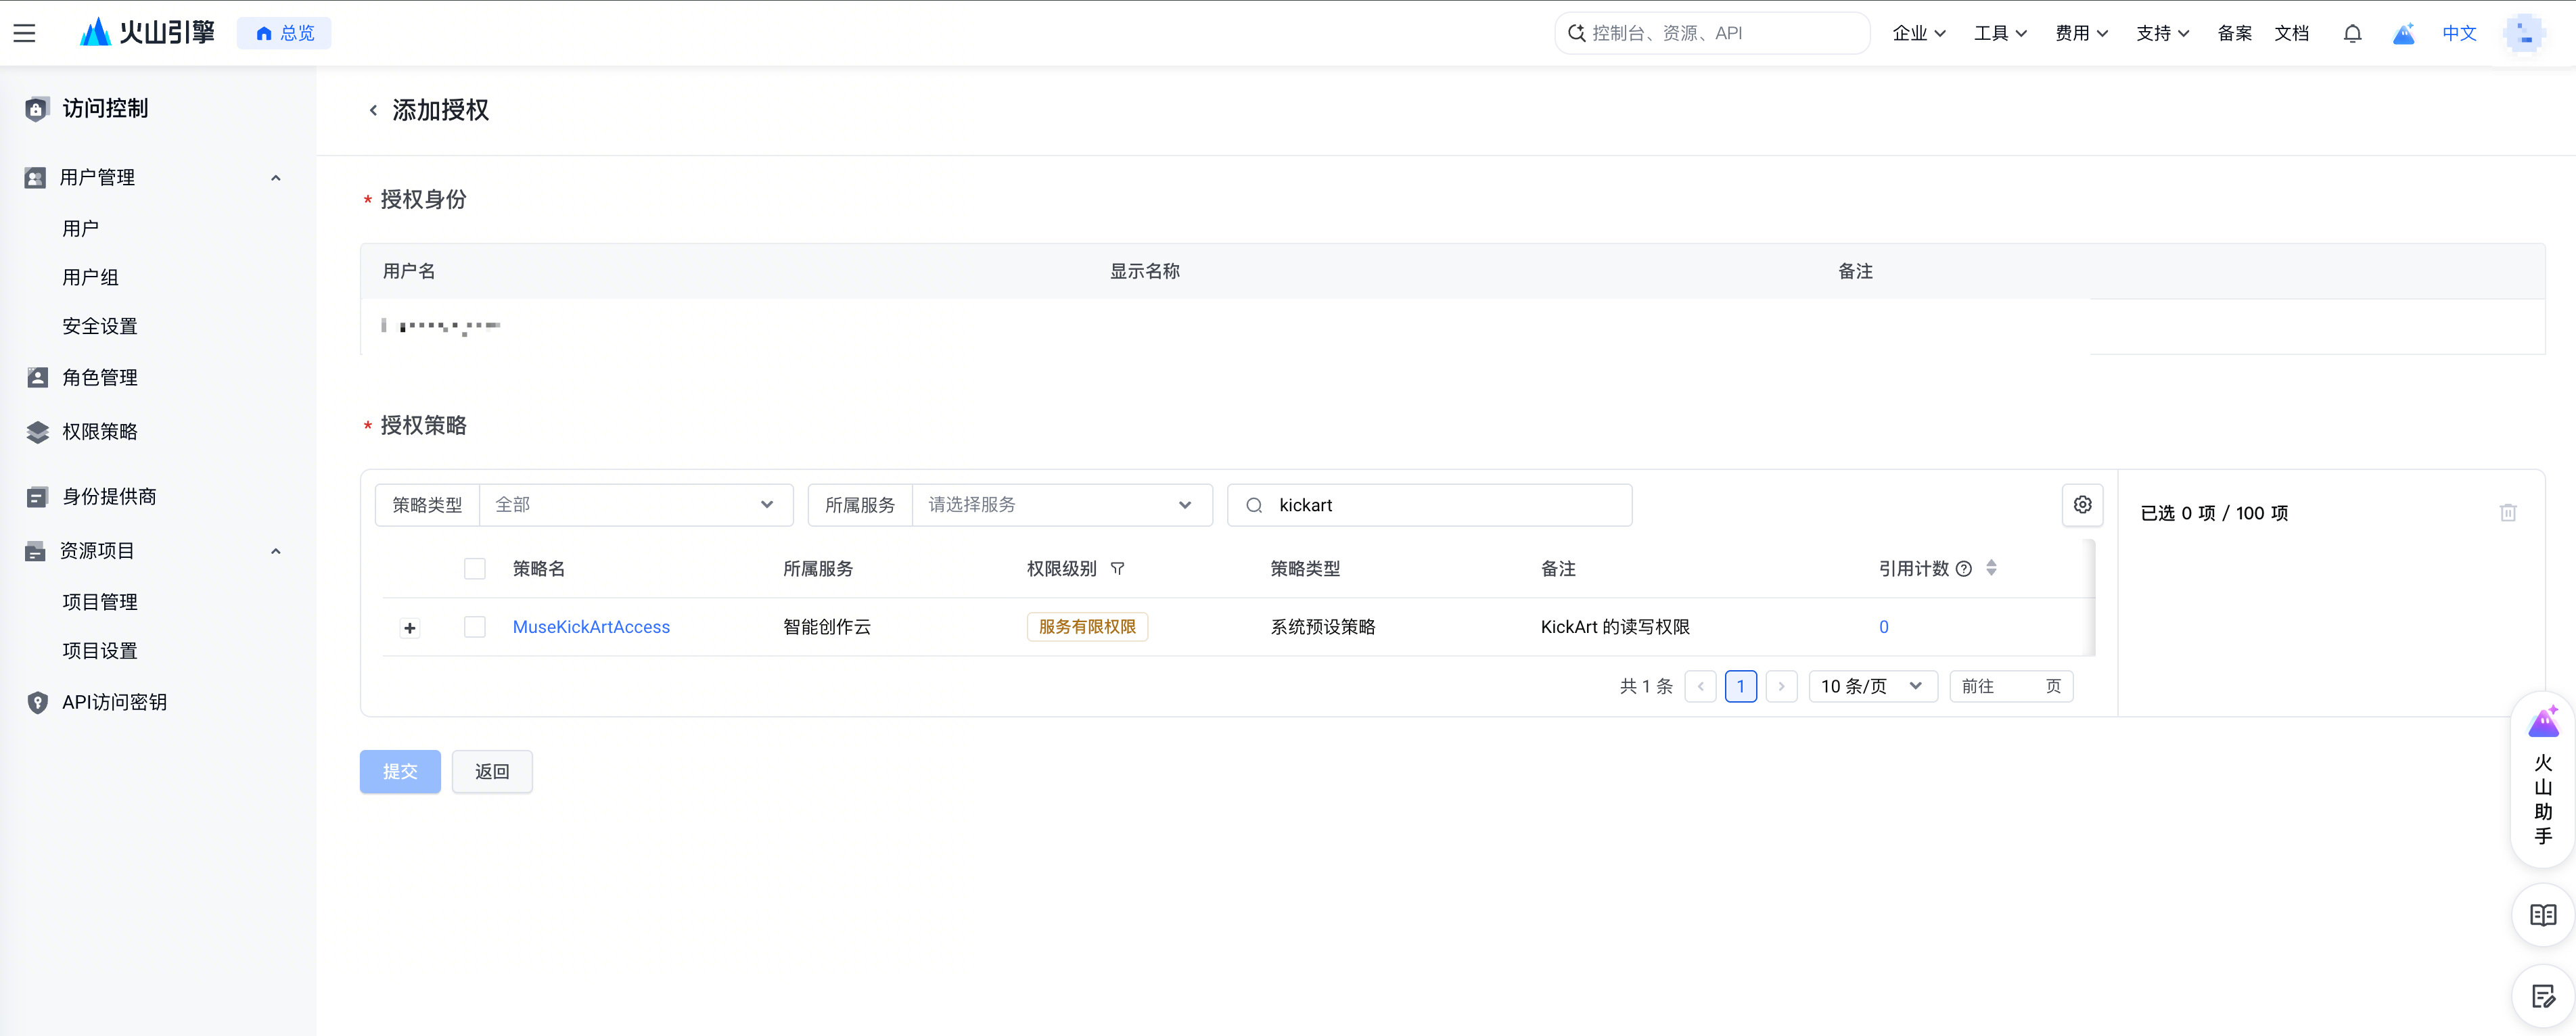
- 选择目标 AI 产品所需的 IAM 策略(Kickart权限如下图所示),仅授予调用目标接口所需的权限,不要默认授予全局管理权限。
- 确认策略范围、资源范围和生效对象后完成授权。
完成检查:IAM 用户只拥有目标产品所需权限;未包含与当前应用无关的管理权限。
5.3 在 IAM 用户下创建 API Key
- 进入“访问控制 → API 访问密钥”,在 API Key 区域点击“创建 API Key”。
- 选择“创建到 IAM 用户下”。系统会引导前往 IAM 用户管理。
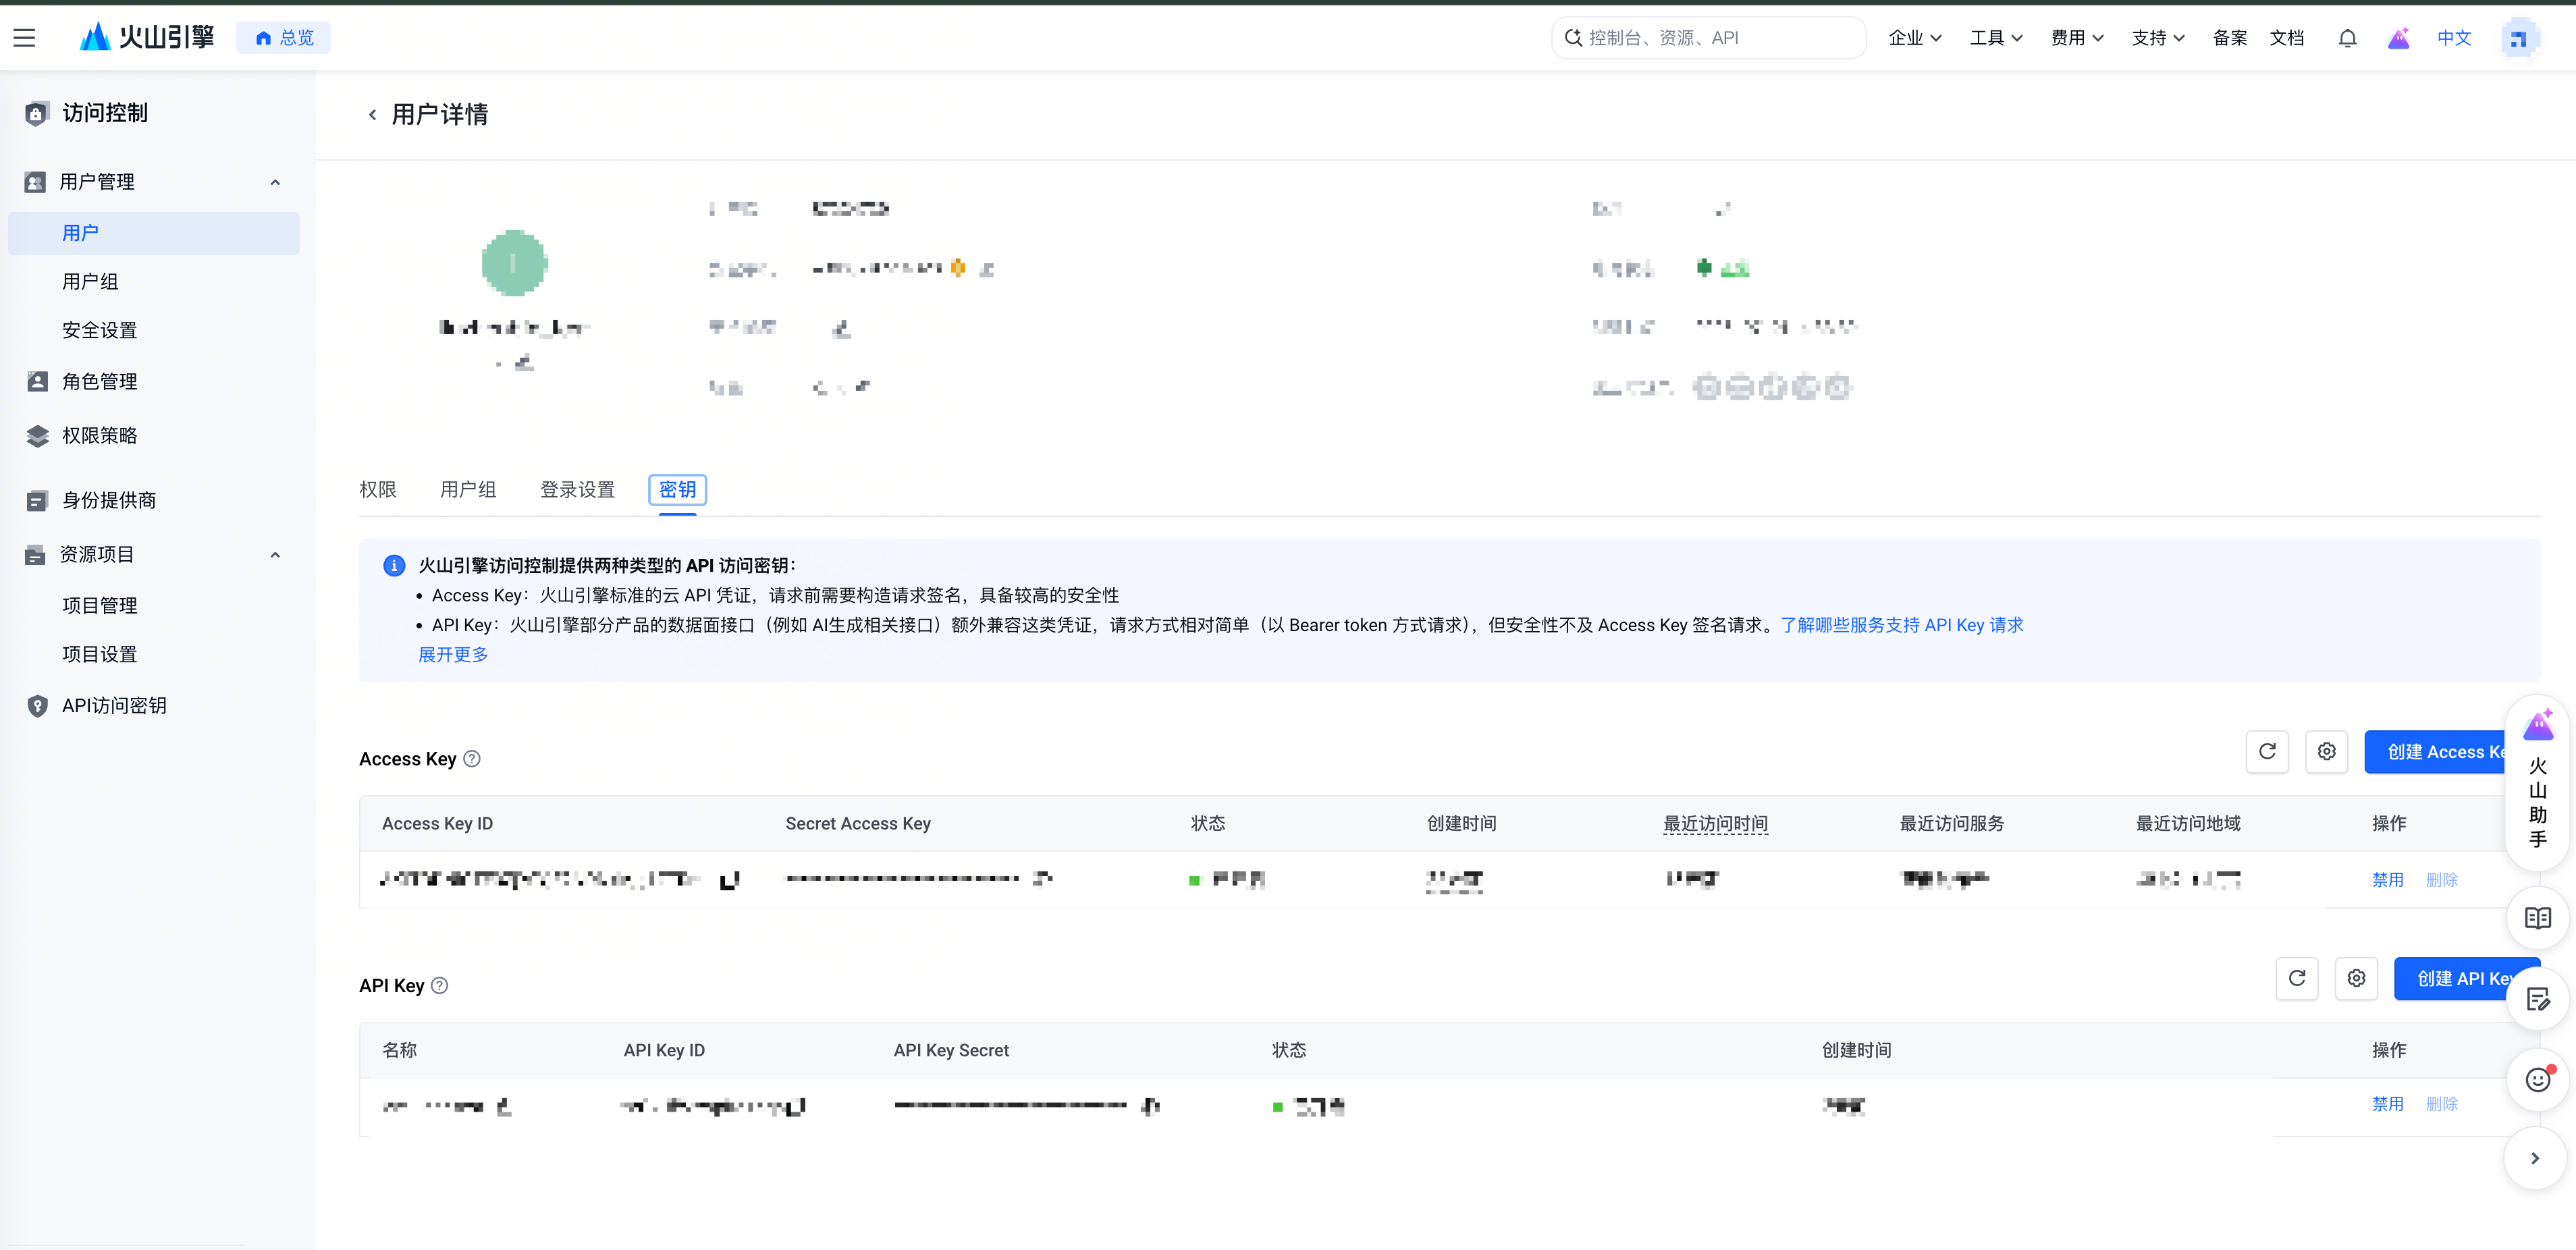
- 进入目标 IAM 用户详情,找到 API Key 管理入口并创建密钥。
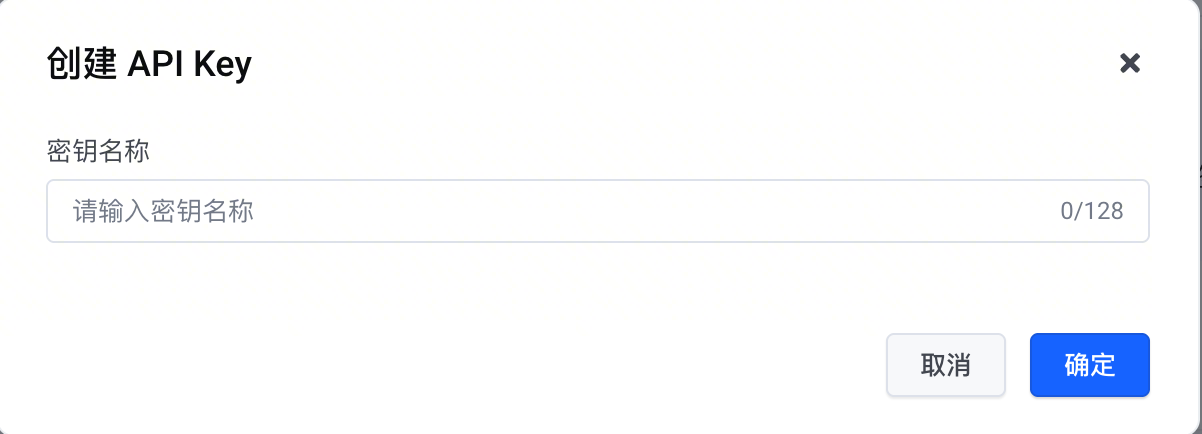
- 填写密钥名称,提交创建。
- 创建成功后,将 API Key ID 和 API Key Secret 写入服务端的密钥管理系统或受控环境变量。不要写入业务代码、配置文件模板或客户端。
完成检查:密钥归属于预期 IAM 用户;IAM 策略和 API Key 服务范围均符合最小权限原则;调用测试成功。
六、接入 AI 产品
- 查看目标 AI 产品的接口文档,确认 API Key 的请求头名称或 SDK 配置项。
- 在服务端读取密钥管理系统或环境变量中的凭证,按产品文档发起请求。
- 使用低风险测试请求验证鉴权,日志中只记录请求 ID、时间、接口和错误码,不记录完整 API Key。
- 验证成功后再部署到正式环境,并保留调用审计和异常告警。
不要混用凭证类型:API Key 与 Access Key 是不同凭证。
请以目标 AI 产品文档为准,确认使用 API Key ID/API Key Secret,还是 Access Key ID/Secret Access Key。
七、数据安全要求
- 密钥只保存在服务端密钥管理系统、受控环境变量或同等级安全设施中。
- 禁止将密钥写入 Git 仓库、镜像、安装包、网页前端、移动端、Notebook、日志或监控埋点。
- 禁止在截图、演示视频、群聊、邮件和工单中展示完整密钥;排查问题时只提供脱敏片段和请求 ID。
- 开发、测试、预发布和生产环境使用不同的 IAM 用户及 API Key。
- 定期轮转密钥。轮转时先发布新密钥并验证,再停用旧密钥,避免业务中断。
- 人员离岗、应用下线或权限范围变化后,及时禁用或删除不再使用的密钥。
- 发现疑似泄露时,立即禁用或轮转密钥,检查调用记录,并评估是否需要调整 IAM 权限。
八、常见问题
8.1 为什么创建后仍然鉴权失败?
先确认目标产品支持 API Key,再检查请求头或 SDK 参数、密钥状态、服务权限范围和 IAM 策略。不要把 API Key 与 Access Key 的字段混用。
8.2 主账号和 IAM 子账号应选哪个?
临时测试可以直接创建;生产环境、多应用或多人协作场景使用 IAM 子账号,并为每个应用或环境分配独立身份与最小权限。
8.3 能否把密钥发给技术支持排查?
不能发送完整密钥。可以提供请求 ID、调用时间、接口名称、错误码和脱敏后的凭证标识。需要更换凭证时,应在控制台轮转或重新创建。
8.4 密钥疑似泄露怎么办?
立即禁用或轮转相关 API Key,停止继续传播,检查最近调用记录和权限范围。确认新密钥生效后删除旧密钥,并排查代码仓库、日志和沟通记录中的泄露源。
九、交付前检查
已确认目标 AI 产品使用 API Key 鉴权,而非 Access Key。
已选择合适的创建方式,生产环境优先使用 IAM 子账号。
已按最小权限原则配置 IAM 策略和服务范围。
密钥已保存到服务端安全设施,未进入代码、日志或客户端。
已完成鉴权测试,并确认日志中不存在完整密钥。
已建立密钥轮转、禁用和泄露处置流程。
说明:火山引擎控制台界面可能随版本调整。若页面名称或入口发生变化,以控制台当前显示和目标产品官方文档为准。
最近更新时间:2026.08.26 16:55:00
这个页面对您有帮助吗?
有用
有用
无用
无用