安全运营智能体
安全运营智能体


文档指南

请输入


- 文档首页
 安全运营智能体进阶使用使用云安全中心溯源智能体开展深度调查
 复制全文
 下载 pdf
使用云安全中心溯源智能体开展深度调查
 文档反馈
 问问助手
云安全中心溯源智能体用于调查云安全中心中已经发现的已知或疑似风险。它可以查询历史告警和资产上下文,帮助还原攻击时间线、梳理攻击链路、确认影响范围,并在用户确认后调用工具执行处置动作。
说明
工作台事件研判面向日常、高频的安全运营,侧重在有限时间范围内快速给出结论;云安全中心溯源智能体面向重大或复杂风险,适合开展时间跨度更长、关联对象更多的深度调查。
适用场景
以下场景适合使用云安全中心溯源智能体:
- 工作台发现挖矿、横向移动、账号失陷等已知或疑似风险,需要追溯更早的攻击行为。
- 需要补充常规事件时间范围以外的云安全中心告警和主机上下文。
- 需要确认同一攻击是否影响更多主机、IP 或账号 AK。
- 需要在完成调查后,经人工确认封禁 IP、封禁账号 AK 或终止恶意进程。
仅需处理日常事件、核对当前证据或执行已有处置方案时,直接在工作台操作即可。
前提条件
开始前,请确认:
- 当前账号可在找 AI中选择云安全中心溯源智能体。
- 待调查对象来自云安全中心。
- 已取得云安全中心告警 ID,或取得由云安全中心告警形成的工作台事件 ID。
- 当前账号具备查询相关告警和资产的权限;如需执行处置,还应具备对应工具的使用权限。
获取调查对象 ID
发起调查前,需要取得云安全中心告警 ID,或由云安全中心告警形成的工作台事件 ID。
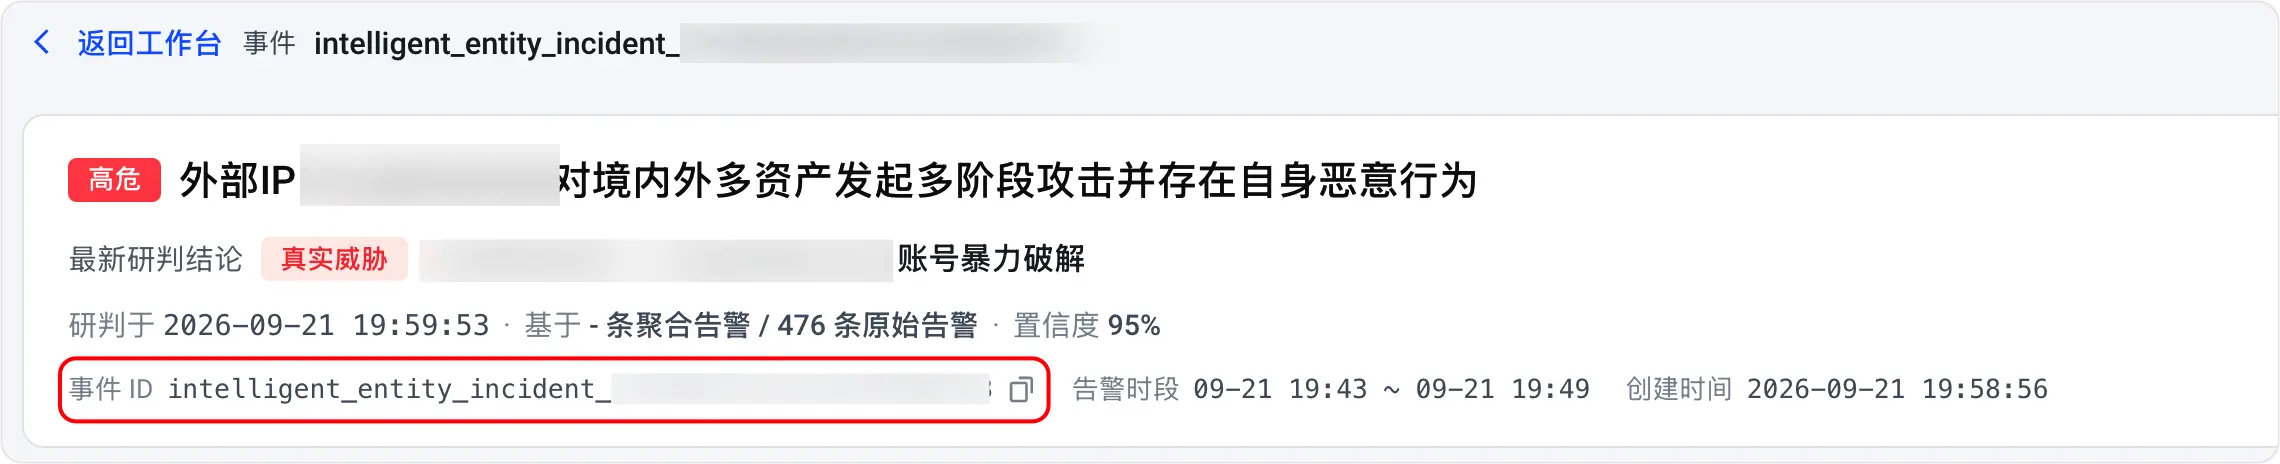
获取工作台事件 ID
- 在安全运营智能体工作台中找到目标风险事件。
- 单击事件卡片,复制事件 ID。
获取云安全中心告警 ID
- 登录云安全中心控制台。
- 选择入侵防御 > 安全告警。
- 单击目标告警的事件名称,进入事件详情页。
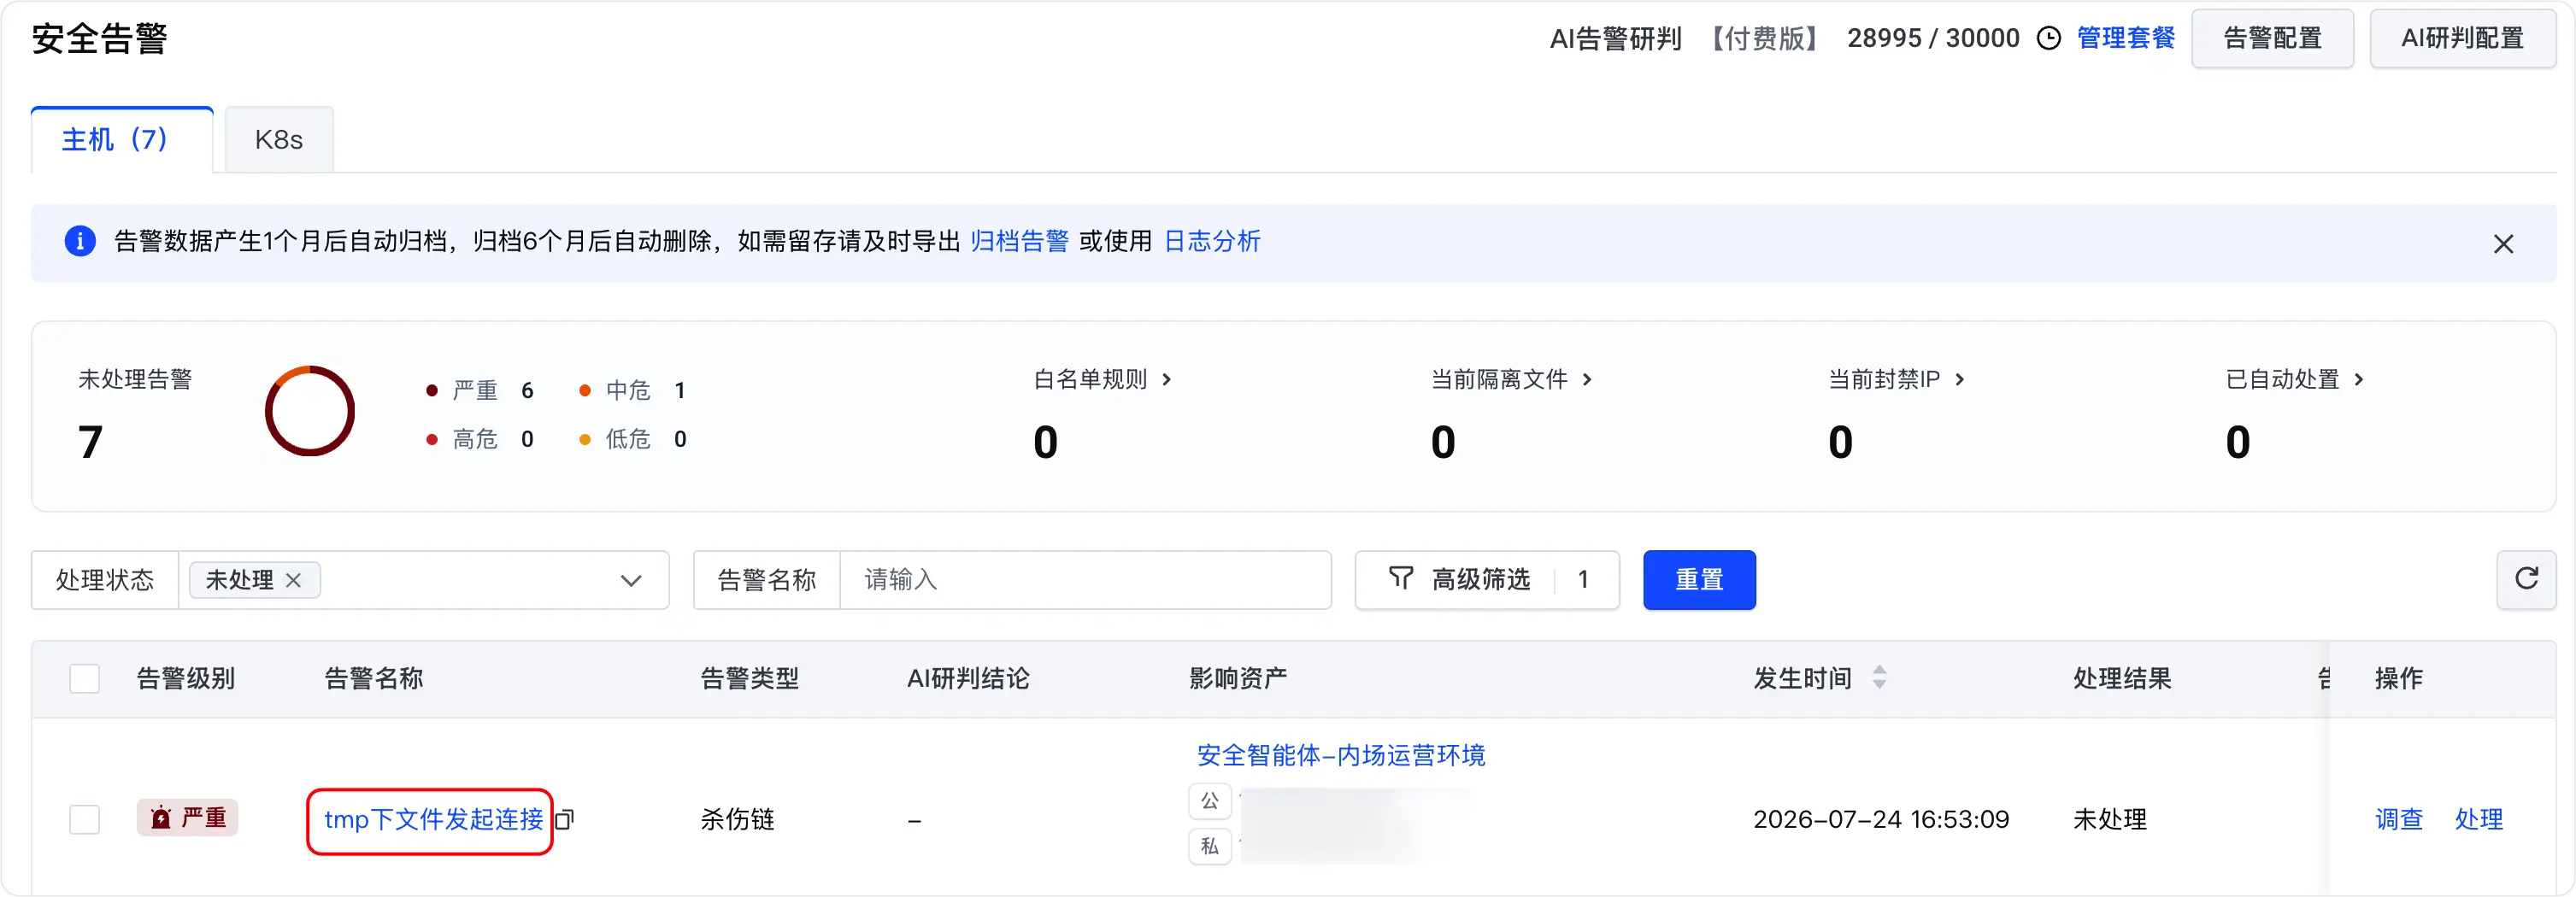
- 在事件详情页 URL 中找到 alarm_id 参数。以下示例中的告警 ID 为 6a6327fa6bc8fc****。
发起溯源调查
- 在安全运营智能体控制台左侧导航栏选择找 AI。
- 进入问一下页签。
- 在智能体选择器中选择云安全中心溯源智能体。
- 输入告警 ID 或事件 ID,并说明调查目标、关注范围和期望输出。建议至少包含以下信息:
- 调查对象:告警 ID 或事件 ID。
- 调查目标:需要确认的攻击行为或风险。
- 关注范围:需要追溯的时间范围和关联对象。
- 期望输出:攻击时间线、攻击链路、影响范围、关键证据和建议动作。
- 示例:
-
-
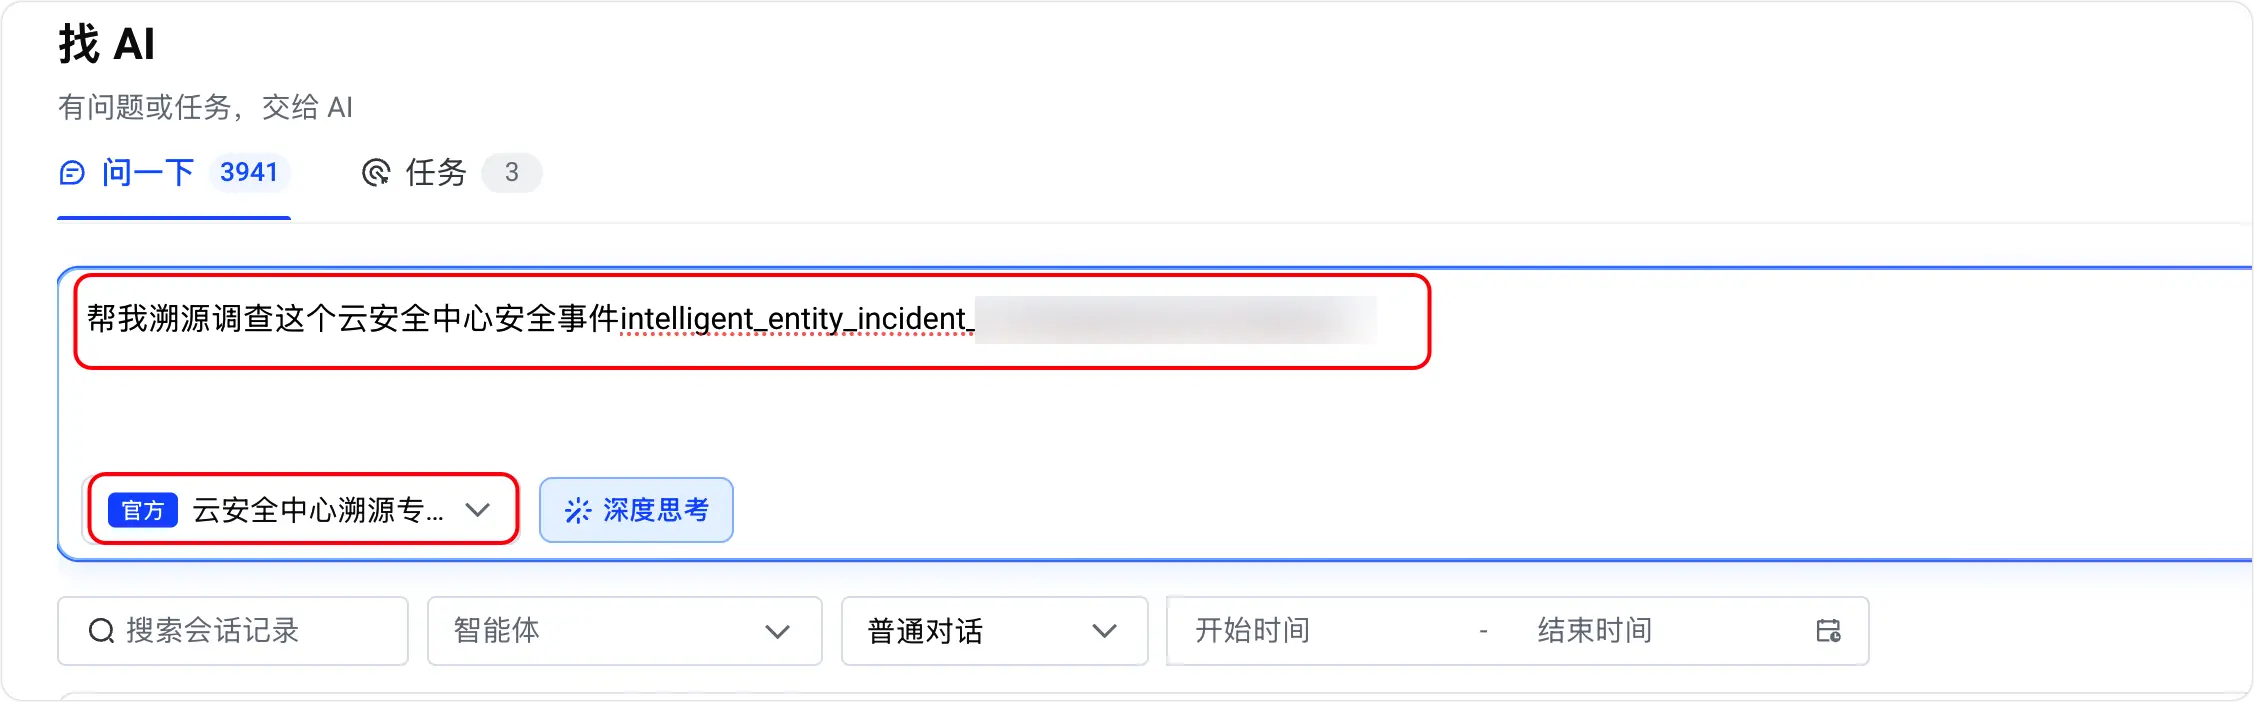
- 发送问题,等待智能体查询历史告警和资产上下文并完成分析。
- 查看调查结论、攻击时间线、攻击链路、关联资产、关键证据和建议动作。
如果输入的事件并非来源于云安全中心,智能体会提示无法完成溯源。此时应返回工作台核对数据来源,或选择能够访问对应数据源的其他智能体。
说明
如果首次回答缺少关键信息,请在当前会话中继续追问,例如要求扩大时间范围、补充某个主机的行为,或展开某个攻击阶段的原始告警。保留在同一会话中有助于智能体结合已有上下文继续调查。
核验结果并执行处置
- 核对调查对象、时间范围和数据来源是否正确。
- 沿攻击链路检查关键节点是否有告警、主机行为或资产信息支撑。
- 确认受影响的主机、IP、账号 AK 和进程是否属于目标业务。
- 对照原始告警,排除测试、运维或已知业务行为。
- 如智能体建议封禁 IP、封禁账号 AK 或终止进程,检查动作对象、业务影响和恢复方式。
- 确认无误后,在授权卡片中批准执行;证据不足或影响范围不明确时,拒绝执行并继续补充调查信息。
- 检查工具执行结果,并返回工作台更新或关闭相关事件。
注意
溯源结果用于辅助安全人员调查,不应作为高影响处置动作的唯一依据。封禁账号、阻断 IP、终止进程等动作可能影响正常业务,执行前必须核对原始证据、对象归属、影响范围和恢复方式。
验证调查是否完成
一次完整的溯源调查应至少回答以下问题:
- 风险最早何时出现,攻击过程经过了哪些关键阶段。
- 哪些主机、IP、域名或账号受到影响。
- 每个关键结论由哪些告警或资产信息支撑。
- 哪些对象需要处置,建议动作是否已经执行成功。
- 是否仍有信息缺口或需要人工确认的事项。
如果结论缺少证据或影响范围仍不明确,请在当前会话中继续补充调查要求,避免重新创建会话导致上下文丢失。
常见问题
检查当前账号是否具有找 AI和相关数据模块的访问权限,并确认该智能体对当前账号可用。
智能体提示事件不支持溯源
确认事件是否来源于云安全中心,并检查输入的是告警 ID 或由云安全中心告警形成的工作台事件 ID。其他数据源产生的事件,应选择能够访问对应数据源的智能体。
调查结果缺少告警或资产信息
检查调查对象、时间范围、数据接入状态和账号权限。确认配置无误后,在当前会话中补充资产名称、IP、账号 AK 或需要扩展的时间范围。
处置工具执行失败
检查工具调用结果和错误信息,确认当前账号具备相应权限,并核对目标对象当前是否仍然存在。不要在执行结果不明确时重复批准同一处置动作。
最近更新时间:2026.09.23 18:41:31
这个页面对您有帮助吗?
有用
有用
无用
无用