安全运营智能体
安全运营智能体


文档指南

请输入


- 文档首页
 安全运营智能体数据接入接入火山引擎数据
 复制全文
 下载 pdf
接入火山引擎数据
 文档反馈
 问问助手
安全运营智能体支持快速接入火山引擎云产品告警数据。开启对应云产品的数据接入后,平台会持续获取该产品产生的安全告警,并用于工作台事件聚合、AI 研判、实体洞察、通知和后续自动化处置。
火山引擎云产品接入在集成接入 > 数据接入 > 火山数据中完成。该页面以产品卡片展示当前可接入的火山云产品、产品编码、能力说明、接入状态、同步状态和启用开关。
前提条件
开始操作前,请确认:
- 当前账号具有集成接入和数据接入相关权限。
- 当前租户已开通需要接入的火山引擎云安全产品。
- 需要接入的云产品已经产生或可以产生测试告警。
- 已明确需要接入的数据范围、告警类型和验证负责人。
- 如需查看接入记录,当前账号具备查看接入任务或同步记录的权限。
如果某个云产品尚未开通或没有告警数据,开启接入后也可能暂时看不到有效告警。应先在对应云产品侧确认数据源和告警产生情况。
进入火山数据接入页面
- 登录安全运营智能体控制台。
- 在页面左侧导航栏选择集成接入。
- 进入数据接入页签。
- 在数据来源页签中选择火山数据。
- 查看火山引擎云产品区域中的产品卡片。
-
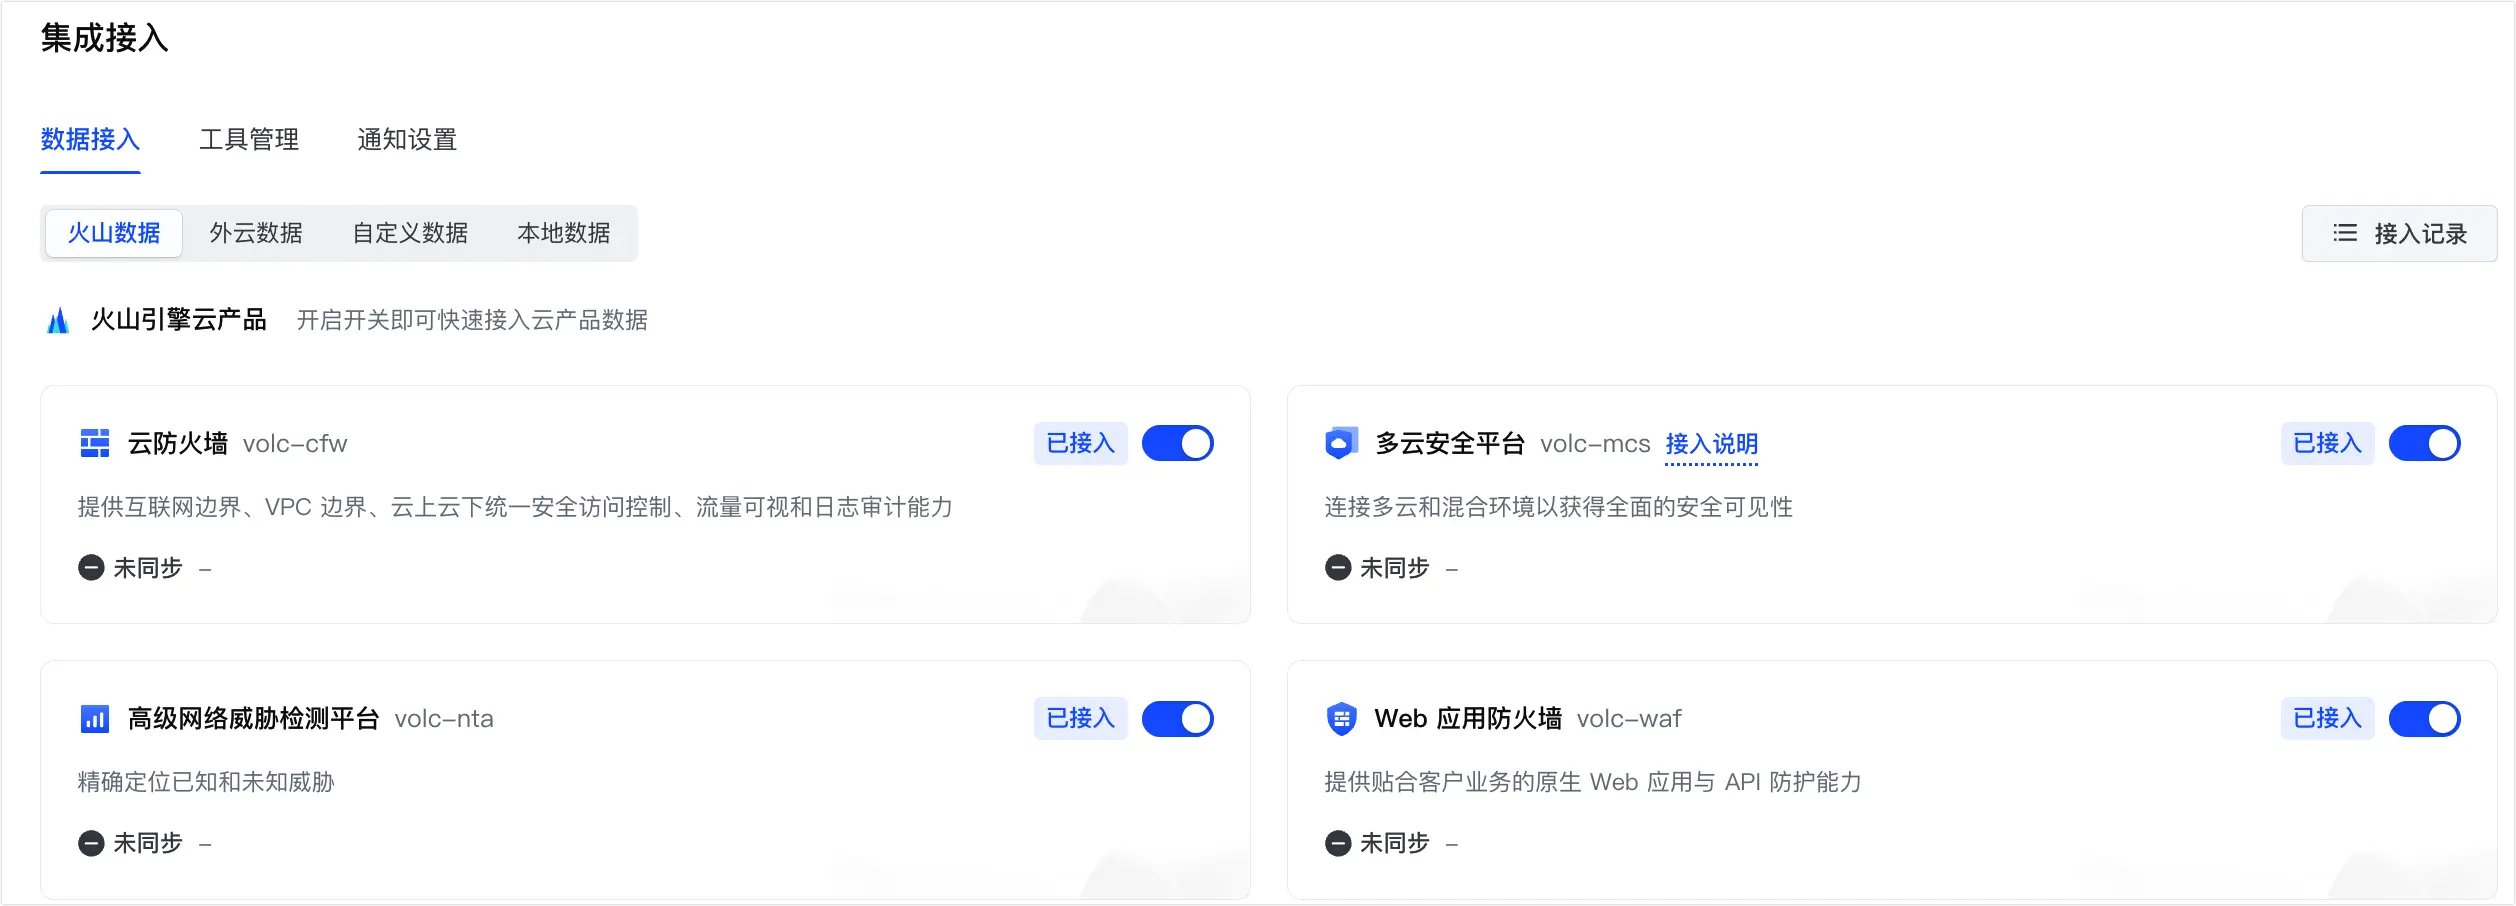
页面顶部还提供工具管理和通知设置页签。数据接入用于接收告警数据;工具管理用于维护智能体、技能或自动化可能调用的外部查询和动作能力;通知设置用于将研判结果推送到飞书、企业微信等协作渠道。三者用途不同,应根据当前配置目标选择对应页签。
支持接入的火山云产品
当前页面展示的火山引擎云产品包括:
产品 | 产品编码 | 能力说明 |
云防火墙 | volc-cfw | 提供互联网边界、VPC 边界、云上云下统一安全访问控制、流量可视和日志审计能力。 |
多云安全平台 | volc-mcs | 连接多云和混合环境,获取更全面的安全可见性。 |
高级网络威胁检测平台 | volc-nta | 精确定位已知和未知威胁。 |
Web 应用防火墙 | volc-waf | 提供贴合客户业务的原生 Web 应用与 API 防护能力。 |
页面中的产品范围可能随平台版本和租户开通情况调整。实际可接入产品以当前控制台展示为准。
理解产品卡片状态
每个产品卡片通常包含以下信息:
信息 | 说明 |
产品名称 | 展示火山引擎云产品名称。 |
产品编码 | 展示平台识别该产品的数据编码,例如 volc-mcs。 |
能力说明 | 简要说明该云产品提供的安全能力或告警来源。 |
接入状态 | 展示该产品是否已接入,例如已接入或未接入。 |
启用开关 | 控制该产品数据是否进入安全运营智能体。 |
同步状态 | 展示最近同步情况,例如未同步或最近同步结果。 |
接入说明 | 部分产品提供接入说明入口,用于查看该产品接入前提或补充配置。 |
已接入表示该产品的数据接入配置已经开启;未接入表示当前尚未开启。未同步表示当前页面没有看到最近成功同步的数据,不一定代表配置错误,也可能是云产品侧暂未产生新告警。
开启火山云产品接入
- 在火山数据页签中找到需要接入的产品卡片。
- 查看产品名称、产品编码和能力说明,确认选择的产品正确。
- 如产品卡片提供接入说明,先单击查看接入前提、数据范围或补充配置要求。
- 打开产品卡片右侧的启用开关。
- 等待卡片状态更新为已接入。
- 观察同步状态是否发生变化。
- 单击页面右上角的接入记录,查看接入或同步记录。
建议先按产品逐个开启并验证,不要一次性开启所有产品后再排查问题。逐个验证可以更快定位数据来源、字段解析或权限问题。
停用火山云产品接入
如需暂时停止某个火山云产品的数据进入平台,可以关闭该产品卡片右侧的启用开关。
停用前应确认:
- 是否仍有正在处理的事件依赖该产品告警。
- 是否有通知规则、自动化策略或值守任务依赖该产品数据。
- 是否需要保留一段观察期,避免误以为攻击活动下降。
- 是否已记录停用原因和预计恢复时间。
关闭开关后,新的该产品告警不应继续进入平台;历史告警和已生成事件的展示、审计或处理方式以当前控制台为准。
验证接入结果
开启接入后,应通过测试告警或新的真实告警完成验证:
- 在对应火山引擎云产品侧产生一条可识别的测试告警,或等待一条新的真实告警。
- 返回安全运营智能体控制台,进入集成接入 > 数据接入 > 火山数据。
- 确认目标产品卡片显示为已接入。
- 查看同步状态和接入记录,确认平台已尝试同步数据。
- 进入工作台 > 查看原始告警数据,按产品、时间或告警名称筛选测试告警。
- 核对告警来源产品、告警名称、告警 ID、发生时间、严重程度和原始详情。
- 核对源 IP、目标 IP、域名、账号、资产 ID 等实体字段是否解析正确。
- 返回工作台,确认相关告警可以参与告警归并或形成安全事件。
只有在原始告警可见、关键字段解析正确且能够参与事件聚合后,才建议继续配置通知、记忆、自动化策略或 AI 值守任务。
最近更新时间:2026.09.23 18:41:31
这个页面对您有帮助吗?
有用
有用
无用
无用