You need to enable JavaScript to run this app.
文档中心
负载均衡

负载均衡

复制全文
下载 pdf
NLB实例
配置NLB的安全组和网络ACL
复制全文
下载 pdf
配置NLB的安全组和网络ACL
操作场景​
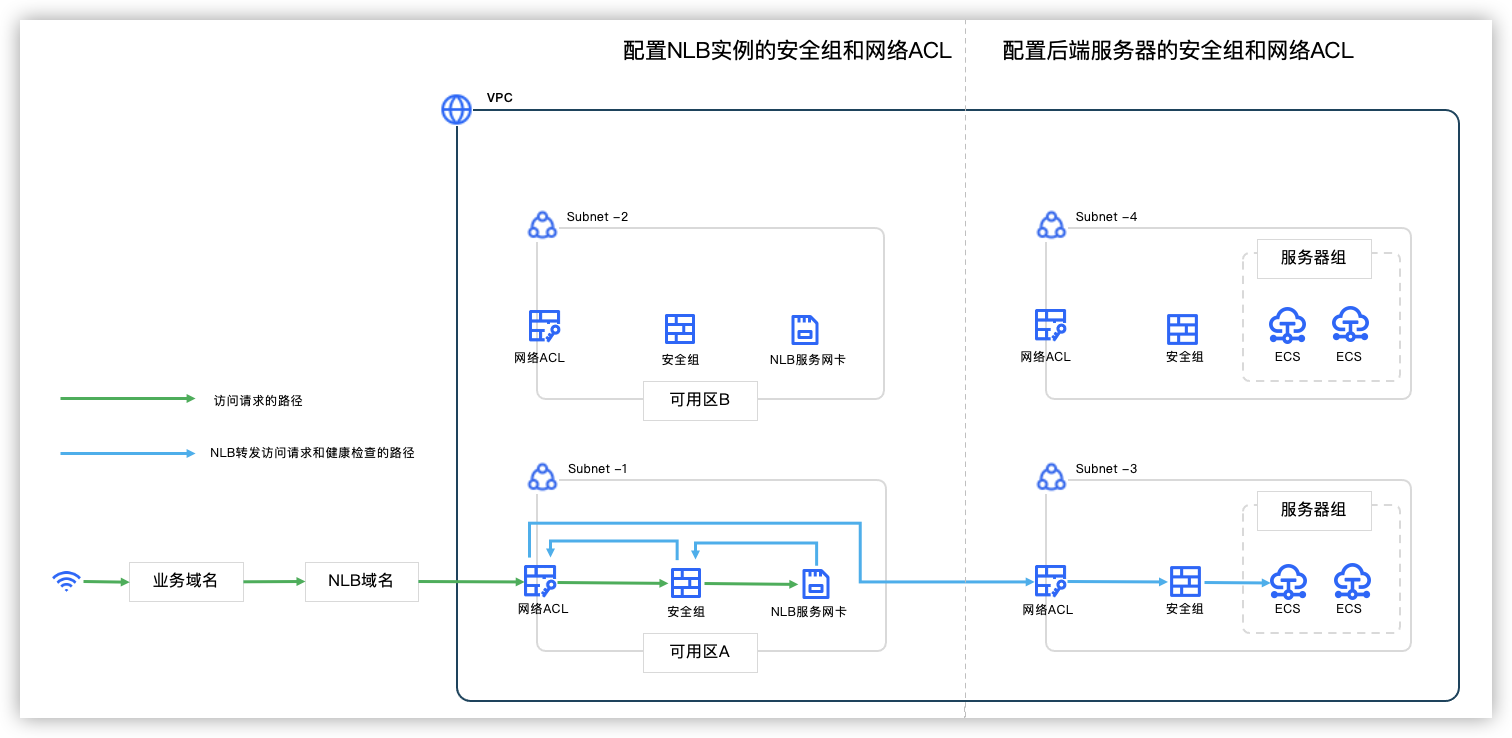
若NLB实例需要正常提供服务,则NLB实例和后端服务器二者的安全组和网络ACL均需要放通相关的流量。本文为您介绍如何为NLB实例的安全组和网络ACL放通相关流量。​
​​​
后端服务器的安全组和网络ACL放通相关流量,请参考配置后端服务器的安全组和网络ACL。​
配置说明​
安全组是有状态的。返回数据流会被自动允许,不受规则影响。​
网络ACL是无状态的。返回数据流必须被规则明确允许,即流量需要出方向和入方向均被规则明确允许。​
NLB实例关联的安全组和网络ACL需要放通流量说明如下表:​
​
安全组和网络ACL​
​
流量放通配置说明(以下所述流量均包含返回数据流量)​
安全组​
​
​
  • 入方向规则:​
  • 客户端发送到NLB的访问流量:客户端IP地址基于监听协议和监听端口的流量。​
  • 系统探测NLB私网IP地址可用性的流量:​
  • 100.64.0.0/10网段基于ICMP协议的流量​
  • fd00:64::/32网段基于ICMPV6协议的流量​
  • 出方向规则:​
  • NLB转发到后端服务器的访问流量:后端服务器的IP地址基于服务器组协议和服务器端口的流量​
  • 健康检查的流量:后端服务器私网IP地址基于健康检查协议和健康检查端口的流量​
为方便配置和管理,建议放通出方向的全部流量。​
网络ACL​
​
NLB实例与后端服务器属于相同子网​
网络ACL出入方向规则均需要放通如下流量(出方向规则建议放通0.0.0.0/0):​
  • 客户端发送到NLB的访问流量:客户端IP地址基于监听协议和监听端口的流量​
  • 系统探测NLB私网IP地址可用性的流量:​
  • 100.64.0.0/10网段基于ICMP协议的流量​
  • fd00:64::/32网段基于ICMPV6协议的流量​
因为NLB和后端服务器属于相同子网,故以下流量不经过网络ACL,无需配置网络ACL:​
  • NLB转发到后端服务器的访问流量。​
  • 健康检查的流量​
为方便配置和管理,建议放通出方向的全部流量。​
​
NLB实例与后端服务器属于不同子网​
网络ACL出入方向规则均需要放通如下流量:​
  • 客户端发送到NLB的访问流量:客户端IP地址基于监听协议和监听端口的流量​
  • NLB转发到后端服务器的访问流量:后端服务器私网IP地址基于监听协议和后端服务器端口的流量​
  • 健康检查的流量:后端服务器私网IP地址基于健康检查协议和健康检查端口的流量​
  • 系统探测NLB私网IP地址可用性的流量:​
  • 100.64.0.0/10网段基于ICMP协议的流量​
  • fd00:64::/32网段基于ICMPV6协议的流量​
为方便配置和管理,建议放通出方向的全部流量。​
​
配置示例​
说明​
IPv4类型的NLB实例无需配置下文中放通IPv6流量的规则。​
安全组​
  • 仅允许特定IP访问NLB​
  • ​
    方向​
    优先级​
    策略​
    协议类型​
    端口范围​
    源地址/目的地址​
    描述​
    入方向​
    1​
    允许​
    ALL​
    监听端口​
    客户端IP地址​
    客户端发送到NLB的访问流量​
    ​
    1​
    允许​
    ICMP​
    ALL​
    100.64.0.0/10​
    放通探测NLB实例私网IPv4地址可用性的流量​
    ​
    1​
    允许​
    ICMPV6​
    ALL​
    fd00:64::/32​
    放通探测NLB实例私网IPv6地址可用性的流量​
    ​
    100​
    拒绝​
    ALL​
    ALL​
    0.0.0.0/0​
    全拒绝的兜底策略​
    出方向​
    100​
    允许​
    ALL​
    ALL​
    0.0.0.0/0​
    全允许的兜底策略​
    ​
  • 拒绝特定IP访问NLB​
  • ​
    方向​
    优先级​
    策略​
    协议类型​
    端口范围​
    源地址​
    描述​
    入方向​
    1​
    拒绝​
    ALL​
    监听端口​
    不允许访问NLB的IP地址​
    拒绝指定的IP地址访问NLB​
    ​
网络ACL​
  • 后端服务器与NLB的子网相同​
  • ​
    规则方向​
    优先级​
    策略​
    协议​
    源地址/目的地址​
    目的端口​
    描述​
    入方向​
    1​
    允许​
    监听协议​
    客户端IP地址​
    监听端口​
    客户端发送到NLB的访问流量​
    ​
    2​
    允许​
    ICMP​
    100.64.0.0/10​
    ALL​
    放通系统探测NLB私网IPv4地址可用性的流量​
    ​
    3​
    允许​
    ICMPV6​
    fd00:64::/32​
    ALL​
    放通系统探测NLB私网IPv6地址可用性的流量​
    出方向​
    1​
    允许​
    ALL​
    0.0.0.0/0​
    ALL​
    放通全部IPv4流量​
    ​
    2​
    允许​
    ALL​
    ::/0​
    ALL​
    放通全部IPv6流量​
    ​
  • 后端服务器与NLB的子网不同​
  • ​
    规则方向​
    优先级​
    策略​
    协议​
    源地址/目的地址​
    目的端口​
    描述​
    入方向​
    1​
    允许​
    监听协议​
    客户端IP地址​
    监听端口​
    放通客户端访问流量​
    ​
    2​
    允许​
    健康检查协议​
    后端服务器私网IP地址​
    健康检查端口​
    放通后端服务器返回给NLB的健康检查响应流量​
    ​
    3​
    允许​
    监听协议​
    后端服务器私网IP地址​
    后端服务器端口​
    放通后端服务器返回给NLB的客户端响应流量​
    ​
    4​
    允许​
    ICMP​
    100.64.0.0/10​
    ALL​
    放通系统探测NLB私网IPv4地址可用性的流量​
    ​
    5​
    允许​
    ICMPV6​
    fd00:64::/32​
    ALL​
    放通系统探测NLB私网IPv6地址可用性的流量​
    出方向​
    1​
    允许​
    ALL​
    0.0.0.0/0​
    ALL​
    放通全部IPv4流量​
    ​
    2​
    允许​
    ALL​
    ::/0​
    ALL​
    放通全部IPv6流量​
    ​
​
​
​
最近更新时间:2025.07.21 15:18:48
这个页面对您有帮助吗?
有用
有用
无用
无用