负载均衡
负载均衡


网络型负载均衡NLB

请输入


- 文档首页
 负载均衡用户指南监听器TLS安全策略和证书TLS概述
 复制全文
 下载 pdf
TLS概述
 文档反馈
 问问助手
简介
TLS (Transport Layer Security,传输层安全)在TCP连接的基础上,借助证书和TLS安全策略,使客户端和服务器之间建立安全连接,对传输的数据进行加密和认证。您可通过创建TLS监听器来使用该功能。
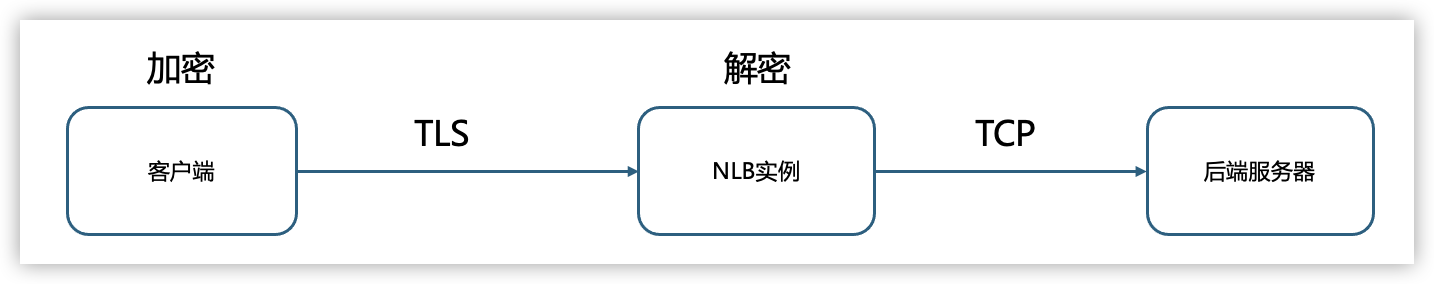
说明
双栈实例内暂不支持创建TLS监听器。
证书
证书是网络通信的身份证明,用于加密客户端与服务器之间的通信。服务器证书用于证明服务器的合法性,客户端证书用于证明客户端的合法性。
- 默认证书:TLS 监听器必须关联的服务器证书,该证书仅支持更换操作,不支持删除。
- 扩展证书:TLS 监听器在默认证书的基础上,为满足多域名、多证书的业务场景需求而关联的服务器证书。
- CA证书:NLB用于验证客户端身份的证书。
到期说明
证书到期不支持续期,仅支持更换。
约束限制
- 单个TLS监听器必须且仅支持关联一个默认证书。
- 单个TLS监听器默认最多可以关联25个扩展证书。如果默认配额无法满足需要,可前往配额中心申请提升。
- 单个监听器仅支持关联一个CA证书。
- 关联监听器的每个证书,其最多关联64个域名,其域名总长度(公用名称+备用域名)不超过16384字节。
安全策略
安全策略由TLS版本和加密套件组成。不同版本的TLS协议支持的加密套件存在差异。TLS协议版本越高,安全性越高,但对客户端的要求也越高。
有的业务为了兼容更多的客户端,支持了更多的 TLS 版本和加密套件;而有的业务则侧重于安全考量,限定了 TLS 协议版本和加密套件。我们基于一些常见的场景,为您预置了一些安全策略,若系统预置的策略不满足您的需求,您还可以自定义安全策略。
系统预置策略名称 | 包含TLS协议版本 | 包含的加密套件 |
tls_cipher_policy_1_0 | TLSv1.0 TLSv1.1 TLSv1.2 |
|
tls_cipher_policy_1_1 | TLSv1.1 TLSv1.2 | |
tls_cipher_policy_1_2 | TLSv1.2 | |
tls_cipher_policy_1_2_strict | TLSv1.2 |
|
tls_cipher_policy_1_2_strict_with_1_3 | TLSv1.2 TLSv1.3 |
|
TLS版本 | 可选的加密套件 |
TLSv1.0 |
|
TLSv1.1 | |
TLSv1.2 |
|
TLSv1.3 |
说明 TLS_SM4_GCM_SM3和TLS_SM4_CCM_SM3正在邀测中,如需试用,请联系客户经理。 |
匹配流程
SNI(Server Name Indication):当单个IP托管多个域名时,允许客户端在TLS握手阶段,将目标域名告知NLB,NLB据此选择对应证书。
NLB 匹配证书时,先按SNI精确匹配、最长尾缀原则依次匹配;若匹配到多本证书,优先选用国密证书,其次按添加顺序选择扩展证书;若未匹配到证书,则使用默认证书。
最近更新时间:2026.08.06 14:29:52
这个页面对您有帮助吗?
有用
有用
无用
无用