智能体身份和权限管理平台
智能体身份和权限管理平台


文档指南

请输入


- 文档首页
 智能体身份和权限管理平台用户指南身份管理用户身份管理审核用户操作
 复制全文
 下载 pdf
审核用户操作
 文档反馈
 问问助手
审计用户活动
用户活动审计让管理员可以在 CloudTrail 中查看 identity 运行时事件。可用于排查登录尝试、身份提供方回调、授权确认、令牌端点访问、密码重置流程,以及其他与认证相关的 UserPool 活动。
说明:本文介绍审计可见性,不是单独的 identity 管理面 API。审计事件由运行时认证流程上报,并在 CloudTrail 事件日志控制台中查看。
会审计哪些活动
当运行时流程识别到可审计动作时,identity 会把面向用户的运行时事件上报到 CloudTrail。这些事件可帮助管理员回答:谁在什么时间、从哪里、针对哪个 UserPool 做了什么,以及请求是否成功。
常用事件名称
当您已经知道要排查运行时流程中的哪一段时,可以直接按事件名称搜索。随着更多运行时流程接入审计上报,事件集合可能继续扩展;当前用户活动事件包括以下名称。
事件详情
CloudTrail 事件包含排查和关联问题所需的核心请求上下文。
隐私:请把审计日志视为安全数据。审计日志适合用于排查和合规;除非必要,不要把用户标识、请求 ID、IP 地址或令牌相关上下文复制到工单中。
在 CloudTrail 中查看审计日志
打开火山引擎控制台中的 CloudTrail 事件日志页面。事件列表支持按时间范围、事件源、事件名称、资源、用户、请求 ID、事件 ID 和操作结果搜索近期账号活动。
截图:CloudTrail 事件日志控制台。
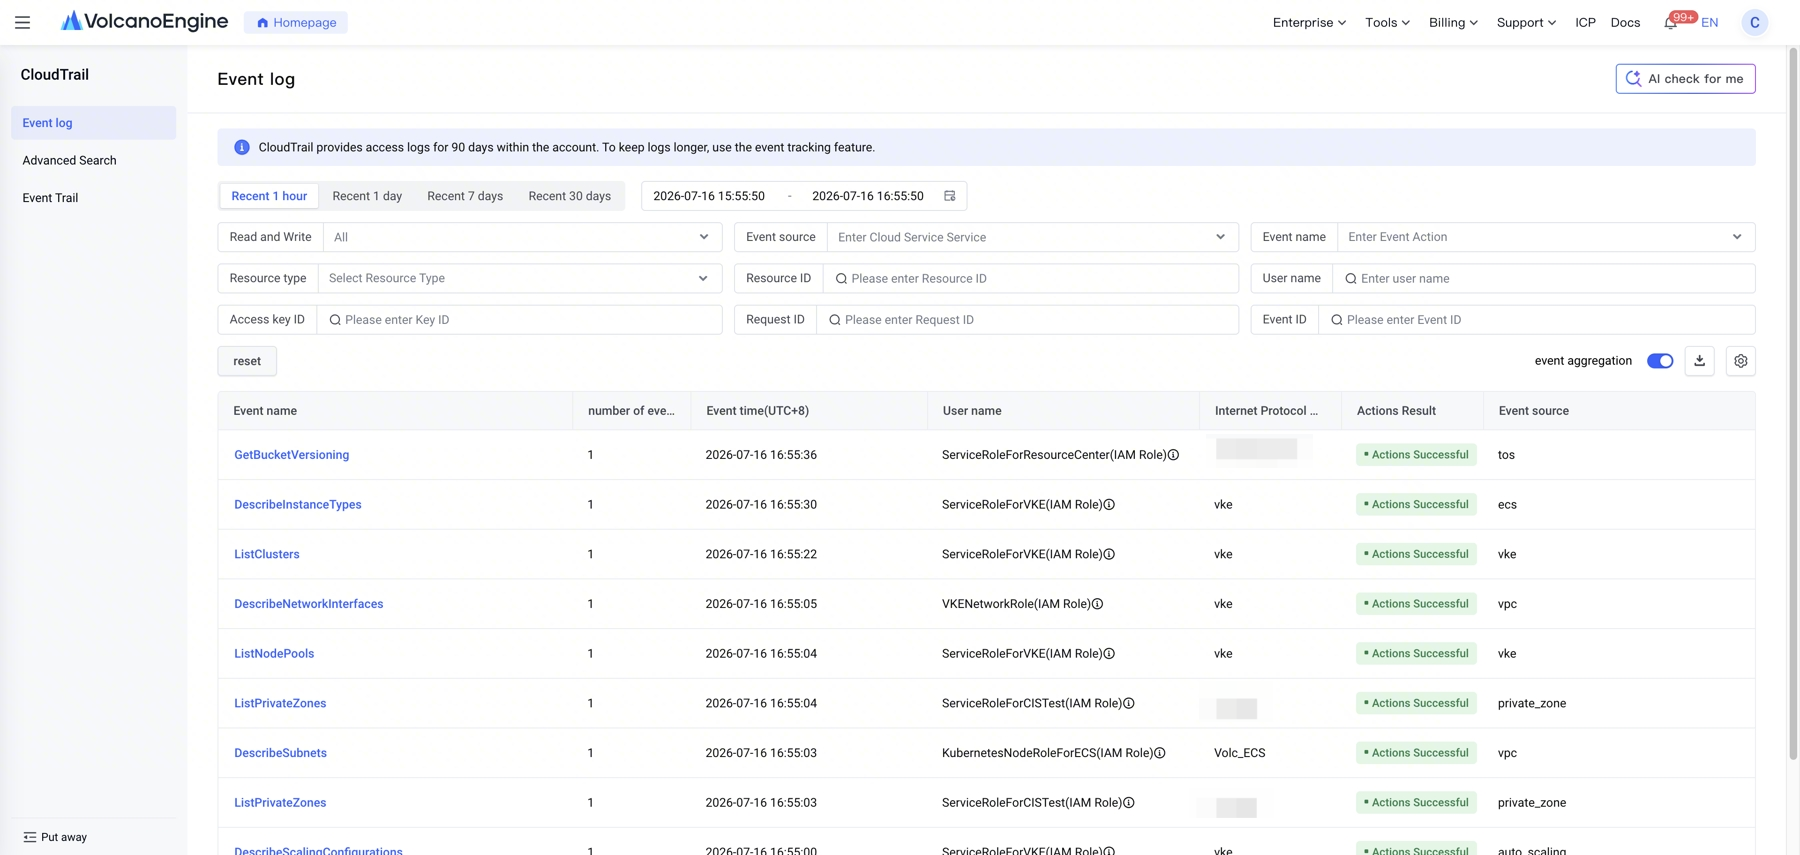
排查 identity 活动时,可以优先使用以下筛选条件:
例如,将事件源筛选为 identity,并选择 LoginGenericOIDC_Callback_GET,即可看到实际的 UserPool 登录回调事件。列表会展示事件时间、记录到的身份、来源 IP 地址、操作结果和事件源。
截图:CloudTrail 中筛选后的 UserPool 登录事件。
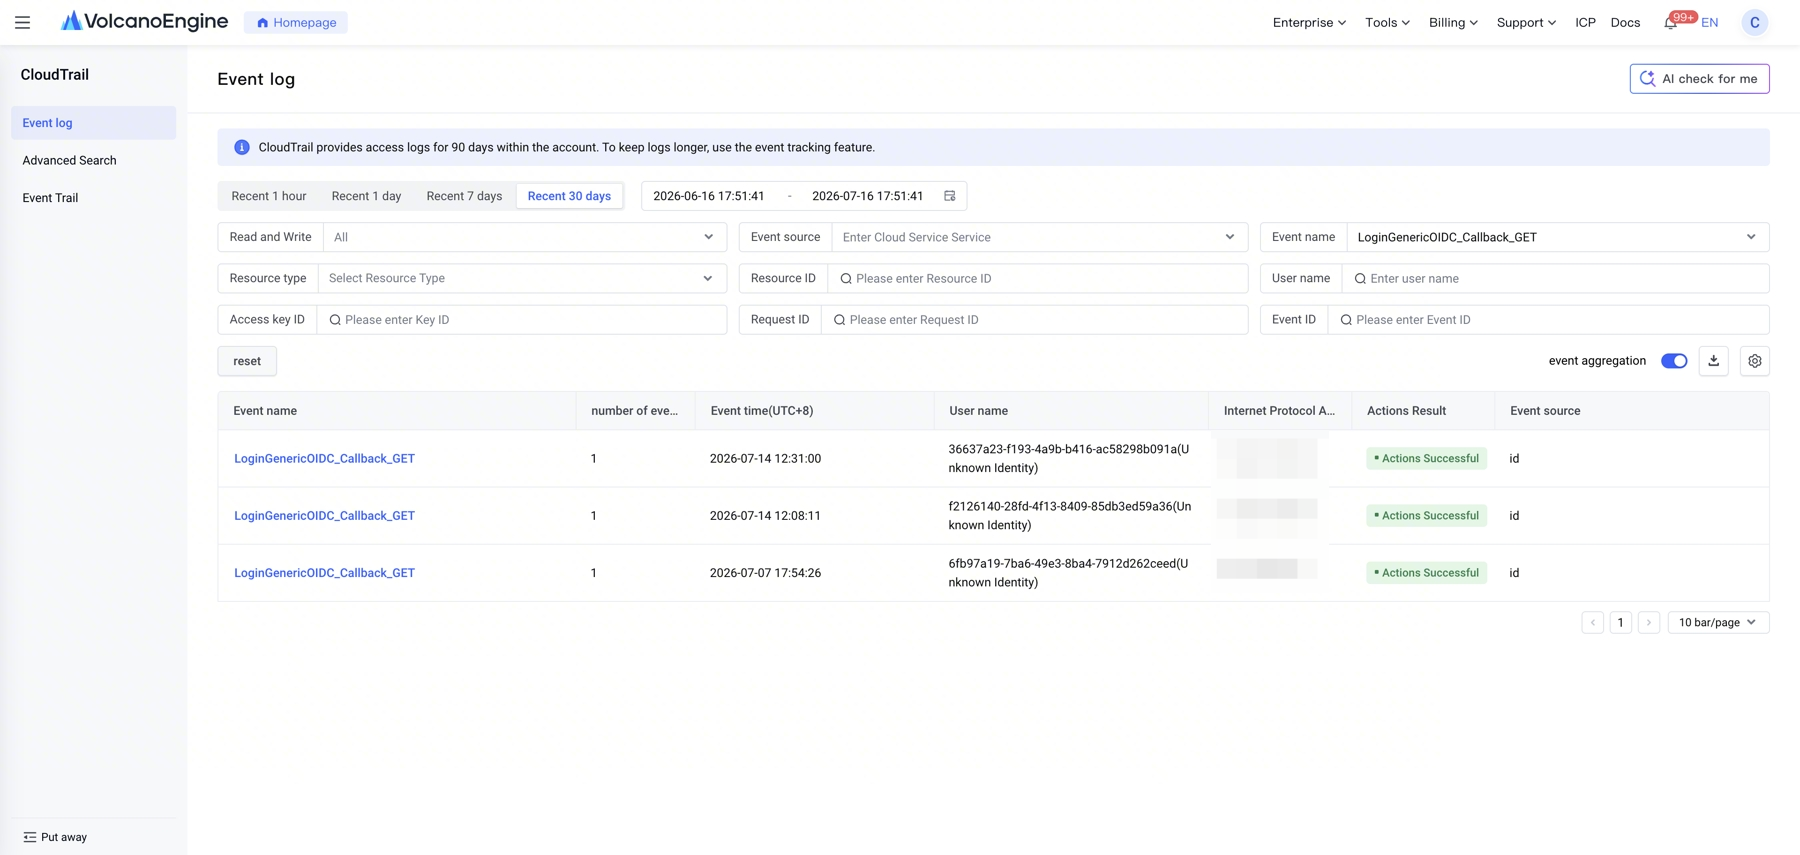
点击事件名称可以打开事件详情抽屉。详情页会展示事件概览、基础信息、关联的 UserPool 资源、请求 ID、来源 IP,以及可用于进一步排查的原始事件日志字段。
截图:CloudTrail UserPool 登录事件详情。
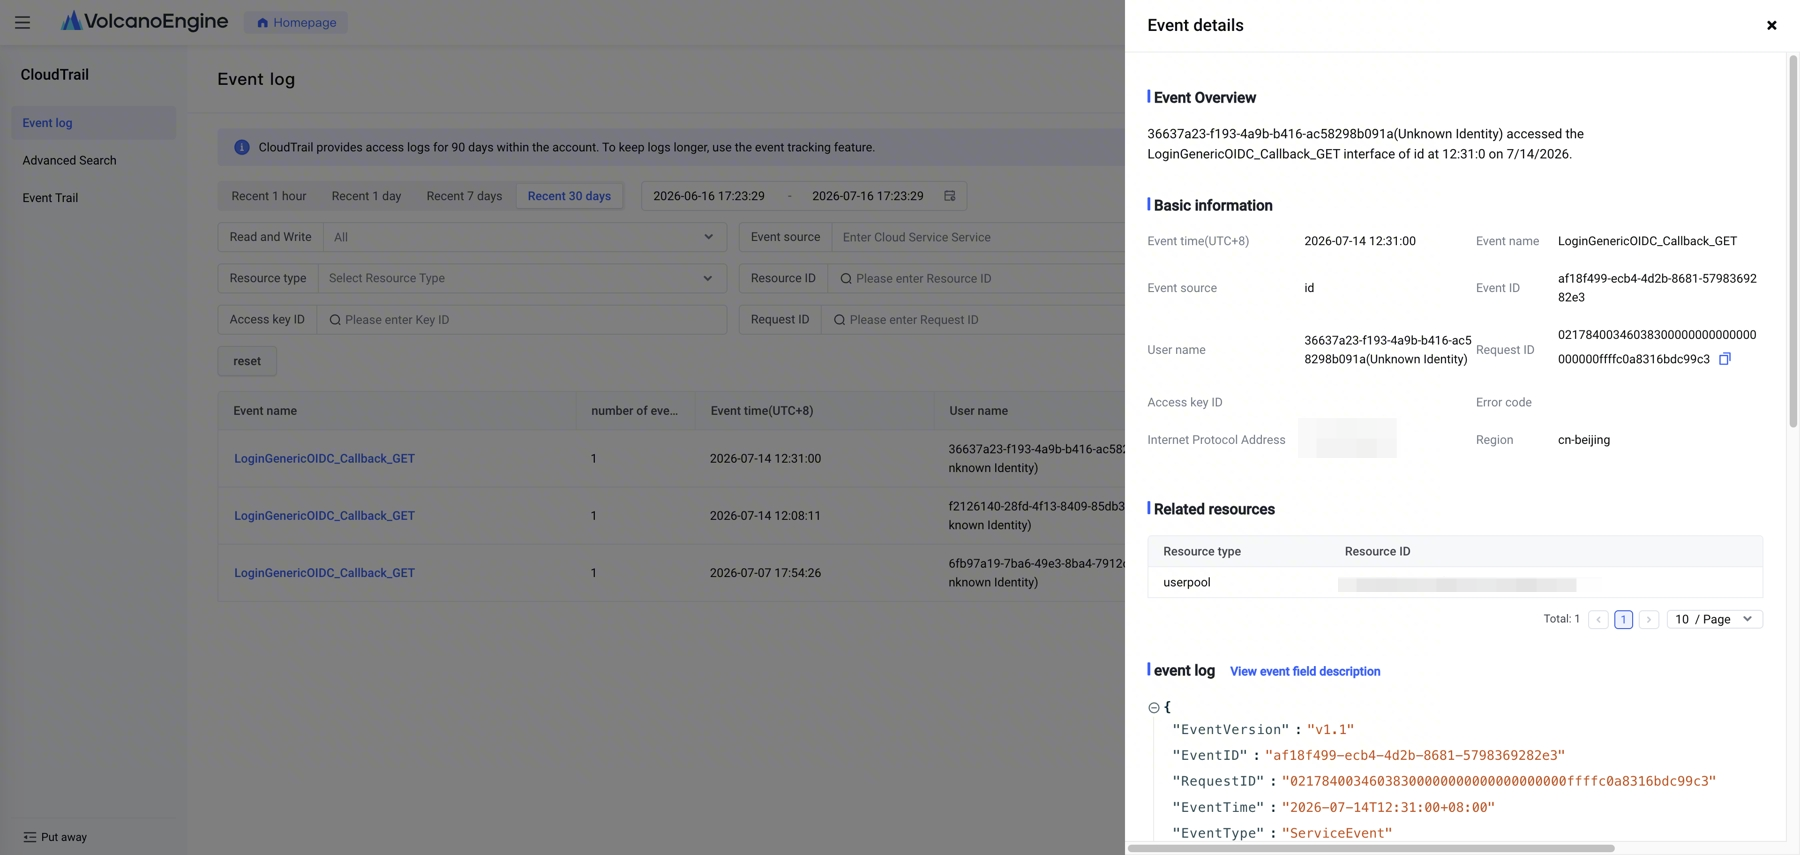
在事件详情抽屉内继续向下滚动,可以查看 AdditionalEventData。对于 OIDC 登录事件,该字段可能展示授权上下文,例如 UserPool UID、subject、client ID、audience、scope、redirect URI、response type 和 auth request ID。
截图:CloudTrail UserPool 登录事件的 AdditionalEventData。
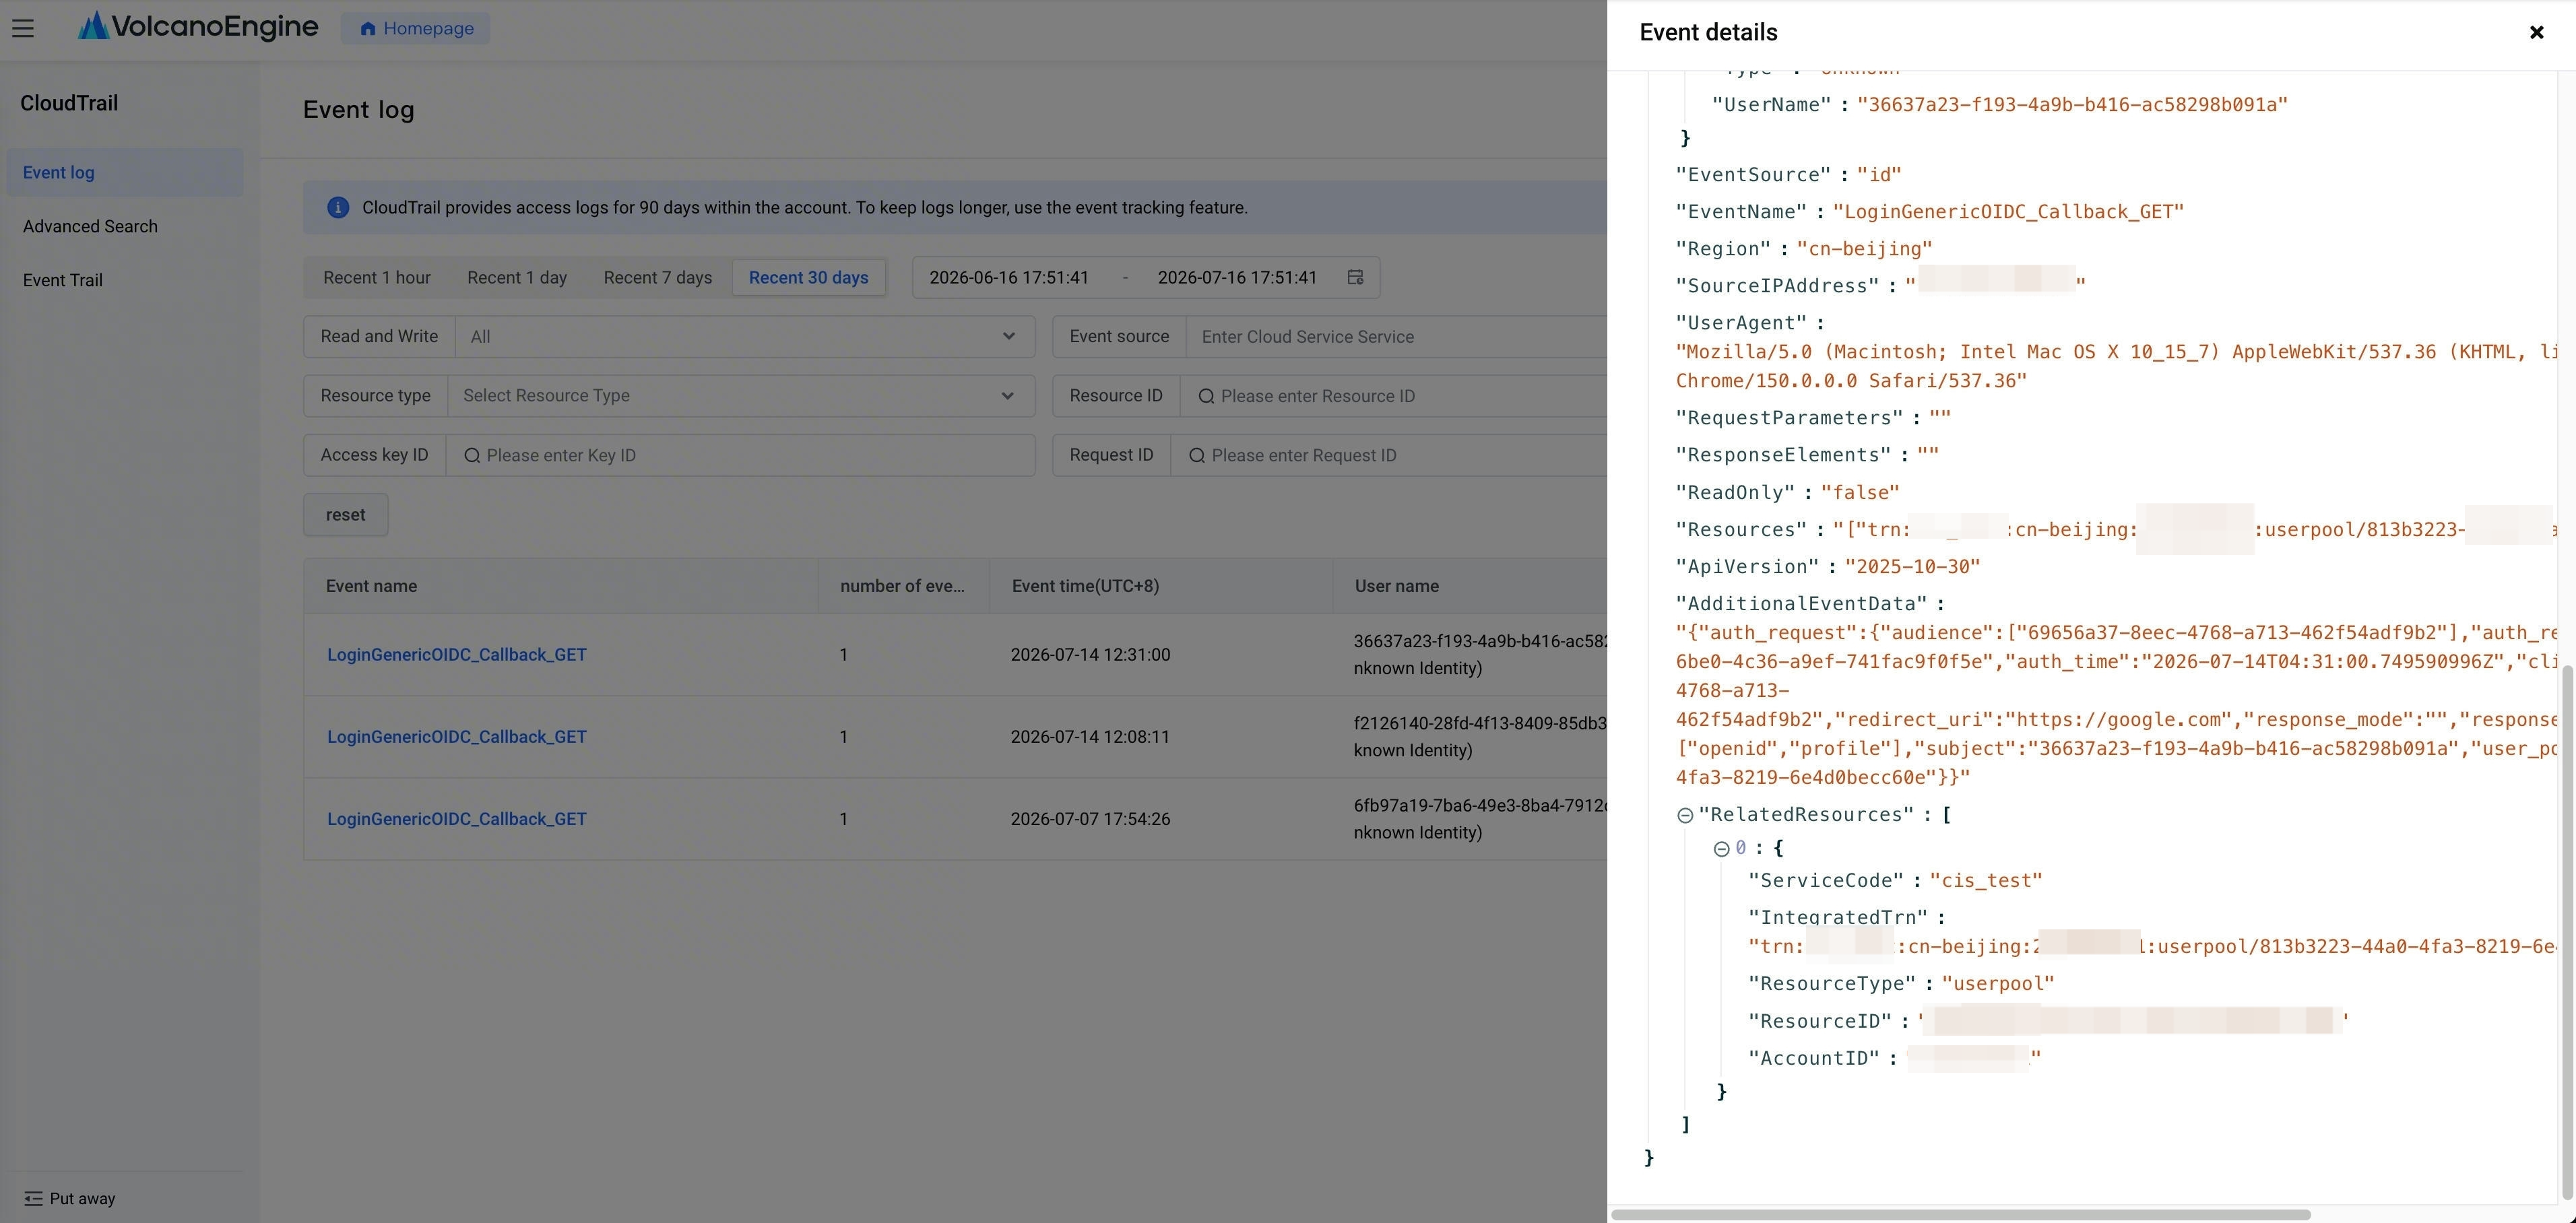
常见排查路径
排查登录失败
- 把时间范围设置到用户反馈的失败时间附近。
- 按 identity 事件源和相关登录事件名称筛选。
- 查看请求 ID、来源 IP、user agent、响应状态和错误详情。
- 如果涉及外部登录,将提供方回调事件与最初的登录发起事件对比。
排查外部身份提供方回调问题
- 搜索 OIDC、OAuth、SAML 或 WeCom 登录发起事件。
- 在随后时间范围内搜索对应的回调事件。
- 查看响应状态和错误详情,判断失败发生在重定向前、回调处理过程中,还是账号关联逻辑之后。
排查 OIDC 应用行为
- 按 authorize、token、userinfo、revoke、introspect、end-session 或 device authorization 等 OIDC 端点事件名称筛选。
- 使用请求 ID 和附加事件数据关联应用日志。
- 在可用时查看客户端上下文、scope、redirect URI、response type 和操作结果。
下一步
- 在 用户 中查看用户记录。
- 在 客户端 中配置应用。
- 在 连接 中配置外部登录。
- 排查应用接入行为时,阅读 OIDC 客户端使用指南。
- 排查设备码登录时,阅读 OAuth 设备码流程。
最近更新时间:2026.08.24 15:13:50
这个页面对您有帮助吗?
有用
有用
无用
无用