智能体身份和权限管理平台
智能体身份和权限管理平台
智能体身份和权限管理平台


文档指南
请输入


产品动态
产品计费
快速入门
用户指南
API参考
用户身份管理
身份凭据管理
权限管理
权限网关
智能体身份管理
入站凭据管理
- 文档首页
 智能体身份和权限管理平台用户指南身份管理用户身份管理外部身份提供商连接
 复制全文
 下载 pdf
连接
 文档反馈
 问问助手
连接让 UserPool 可以信任外部身份系统,用于登录、账号关联和身份数据流转。
能力
选择连接家族
连接覆盖多种信任模型。OIDC 和 OAuth 适合标准浏览器登录,SAML 适合企业元数据联邦,WeCom 适合企业微信专属登录,Token Exchange 适合受信任上游令牌。
管理连接生命周期
管理员可以根据所选家族创建、查看、更新和删除连接。各家族生命周期相似,但设置参数不同。
控制账号落地
连接决定外部身份是否可以关联已有用户、创建新用户,或在登录成功后更新用户数据。
映射身份数据
属性映射和声明传播决定上游身份数据如何成为 identity 用户数据或下游令牌数据。
调试浏览器登录
浏览器登录类连接支持生成调试授权地址,让管理员在生产发布前测试重定向和回调行为。
在控制台查看和配置连接
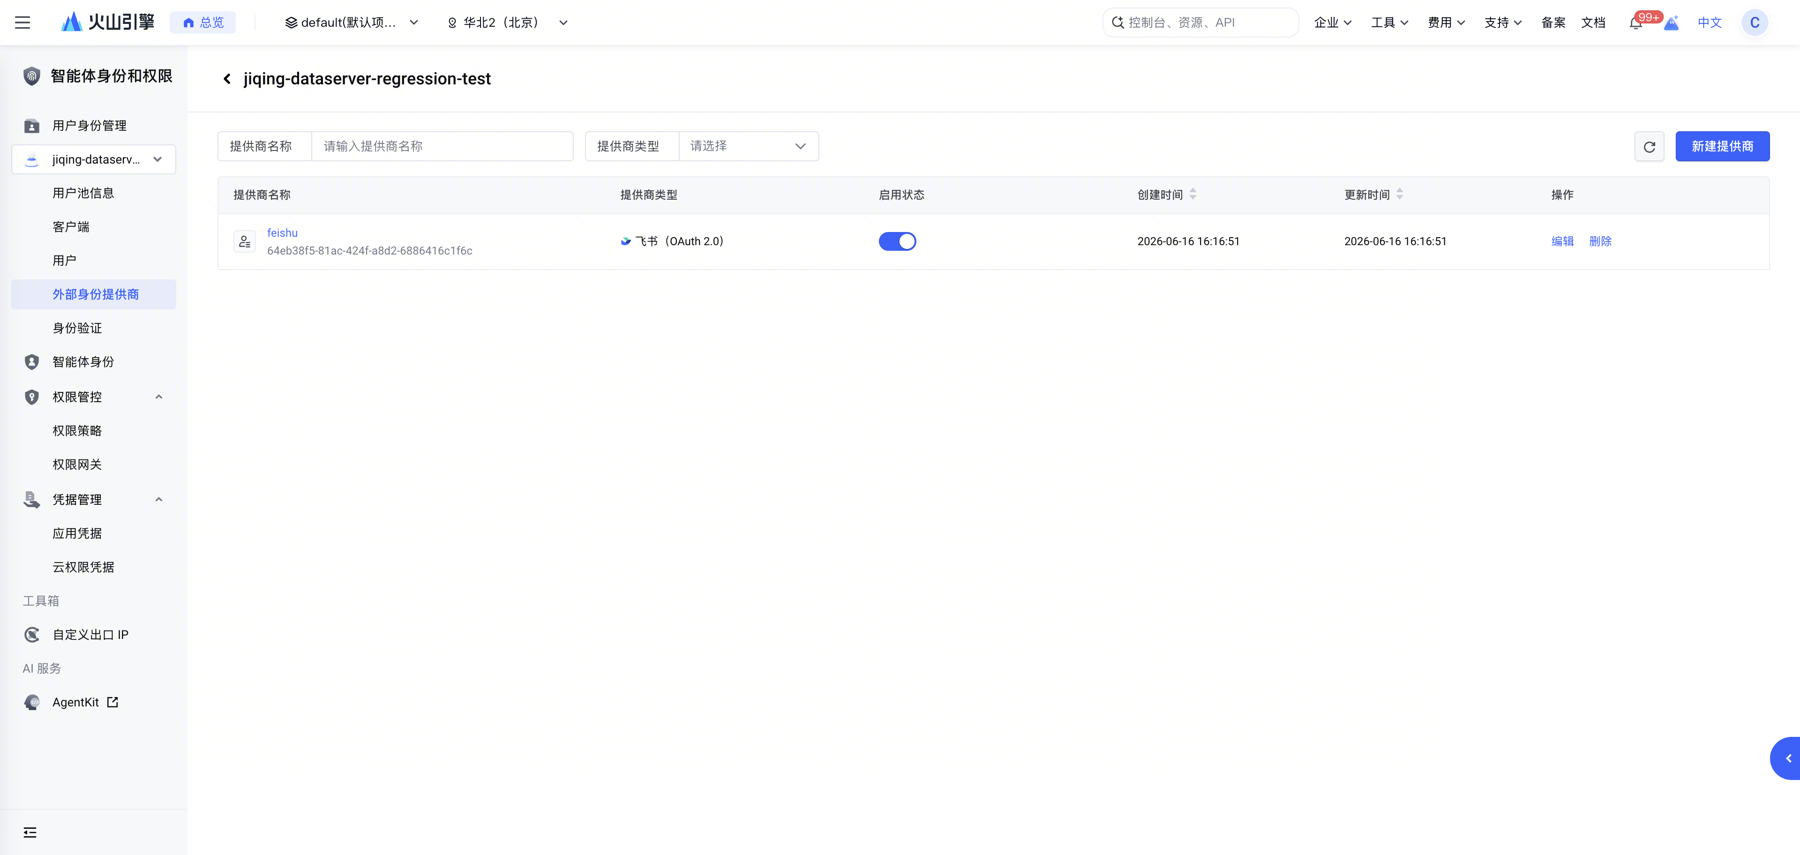
连接相关操作入口位于 UserPool 内的 外部身份提供商 页面。管理员可以在列表页查看已有提供商,按提供商名称或类型筛选,并进入新建或编辑流程。
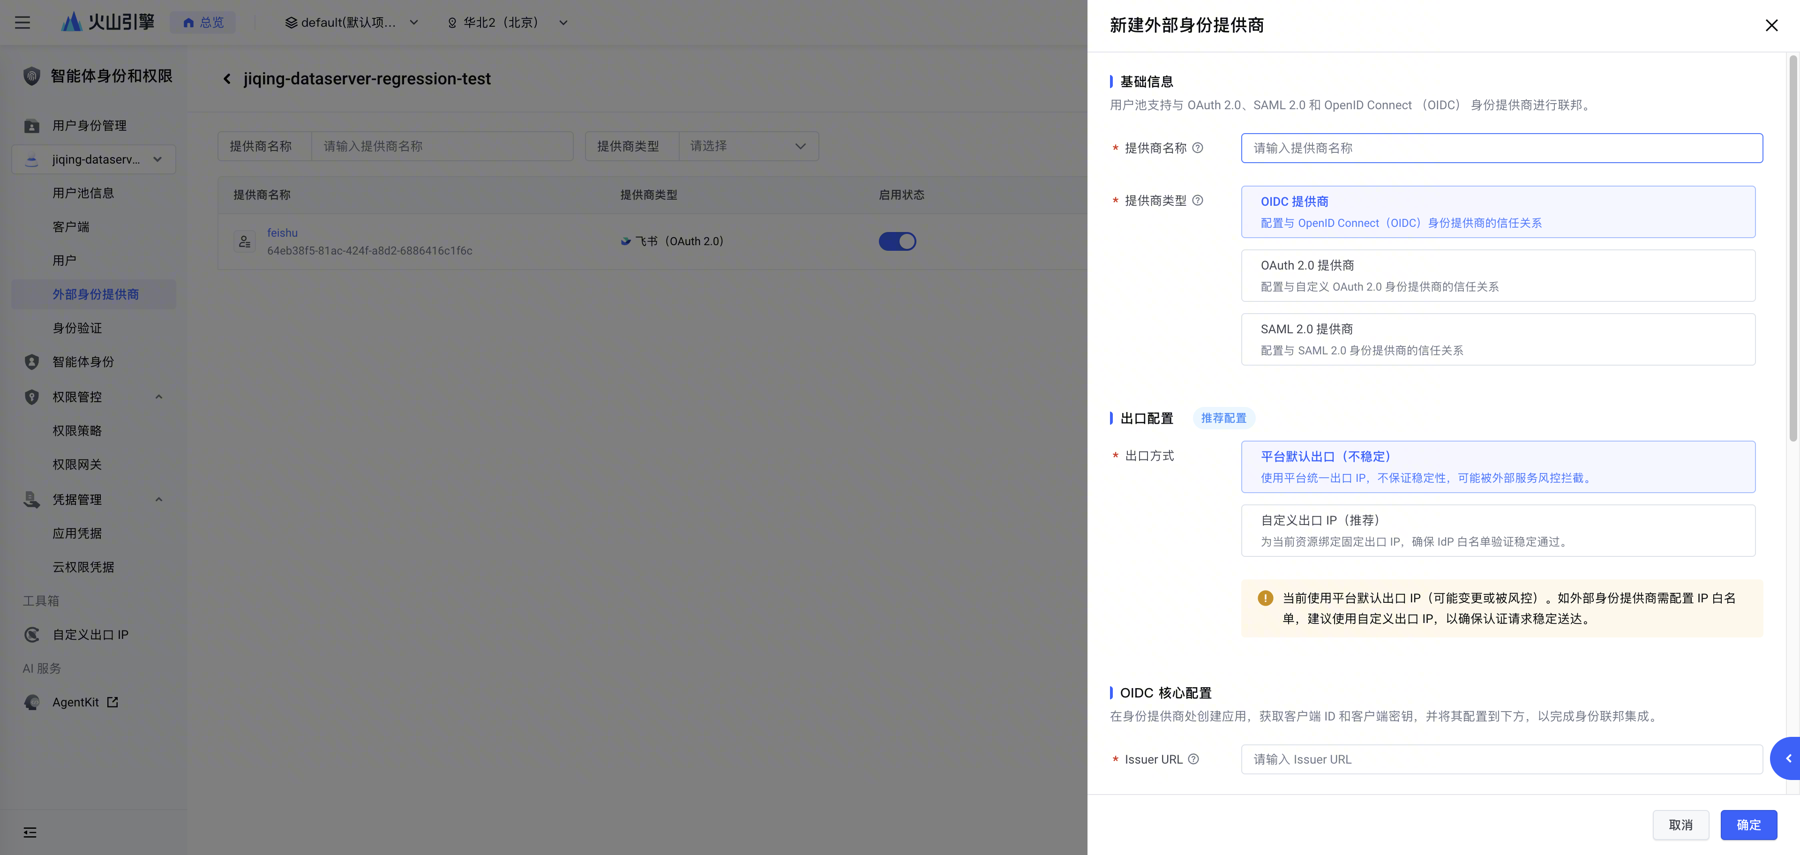
新建提供商时,先选择提供商家族,再选择出口网络方式,最后填写该家族对应的信任字段。下图展示的是选择 OIDC 时的新建抽屉,同一入口也支持 OAuth 和 SAML 选项。
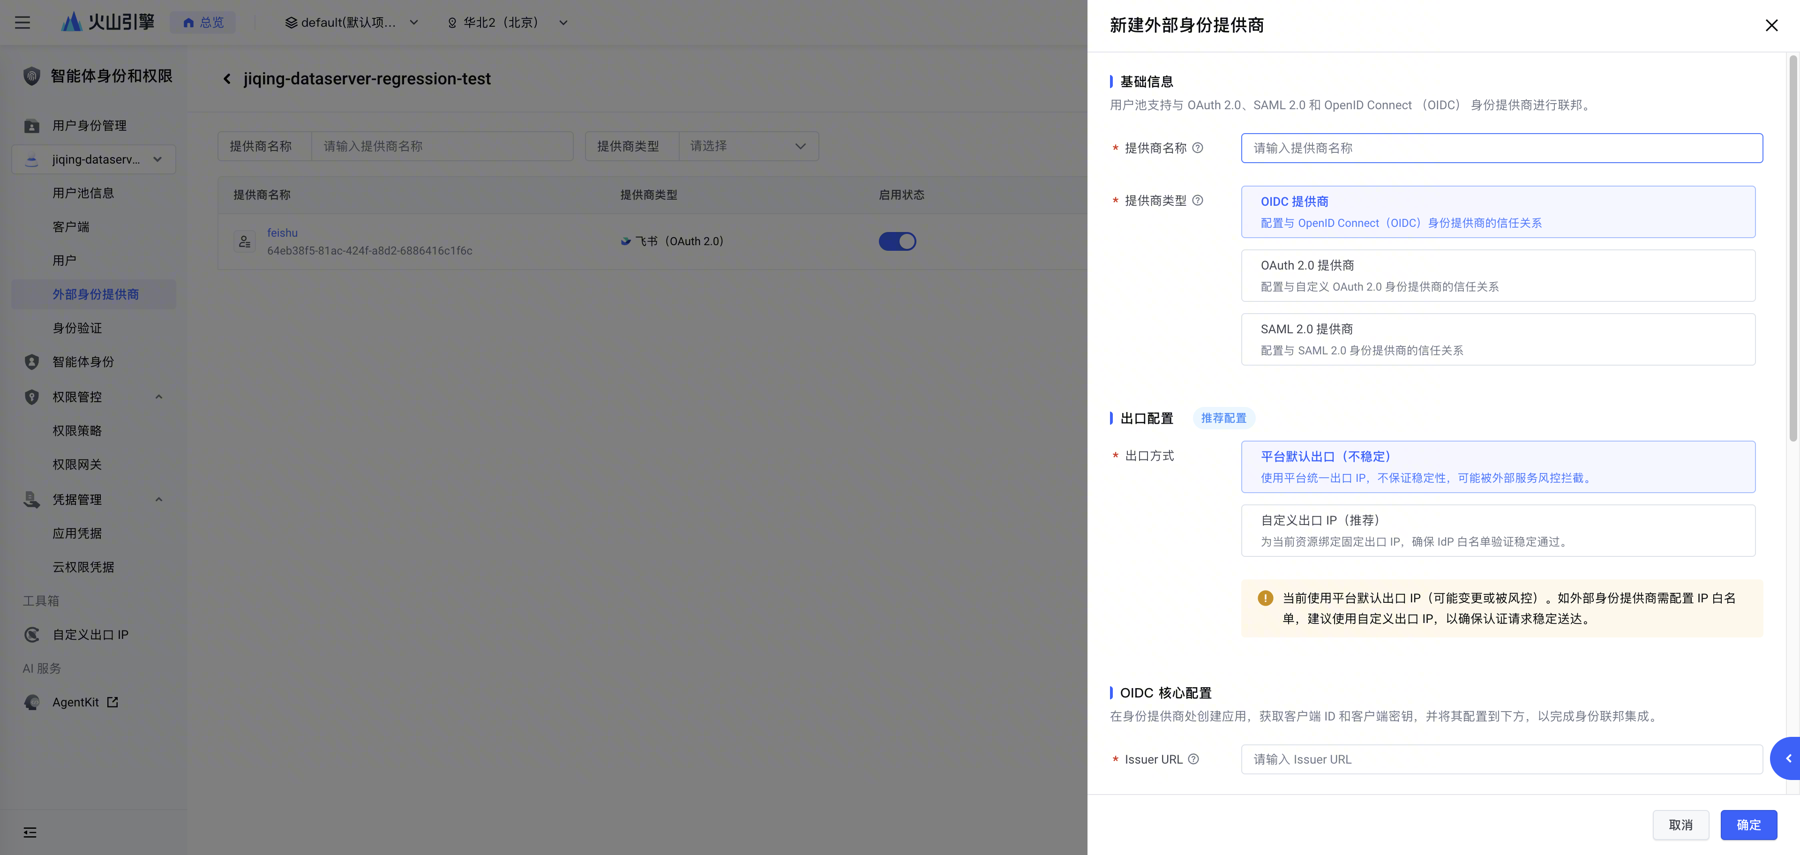
编辑提供商时,可在同一个抽屉中查看当前提供商类型、启用状态、出口配置、协议配置和账号联动设置,再决定是否保存变更。
连接 API
API | 使用场景 | 说明 |
API | 使用场景 | 说明 |
查看连接 | 跨连接家族列出连接。 | |
调试登录 | 生成调试授权地址。 | |
管理 OIDC | 创建或更新基于 issuer 的 OIDC 连接。 | |
管理 OAuth | 创建或更新基于端点的 OAuth 连接。 | |
管理 SAML | 创建或更新基于元数据的 SAML 连接。 | |
管理 WeCom | 创建或更新企业微信连接。 | |
管理 Token Exchange | 创建或更新受信令牌连接。 |
关键 API 参数
共享标识
参数 | 相关能力 |
参数 | 相关能力 |
UserPoolUid | 选择拥有连接的 UserPool。 |
ConnectionUid | 标识已有连接。 |
Name、Enabled | 让连接可识别,并控制是否启用。 |
ConnectionType | 过滤或识别连接家族。管理 API 取值包括 OIDC、OAuth、SAML、WeCom、和 token-exchange。 |
家族专属信任
参数 | 相关能力 |
参数 | 相关能力 |
Issuer、ClientId、ClientSecret、ScopesList | 配置 OIDC 信任和上游客户端凭据。 |
AuthorizationEndpoint、TokenEndpoint、UserEndpoint、IdAttribute | 配置 OAuth 端点信任和用户查询。 |
IdpMetadata、EnabledSign、EnabledEncryption、AttributeMapping | 配置 SAML 信任和断言行为。 |
CorpId、AgentId、Secret | 配置企业微信租户和应用身份。 |
ProviderType、ExternalIdentityProviderConfiguration | 配置令牌交换信任。ProviderType 只接受 OIDC 或 OAuth。 |
账号和数据行为
参数 | 相关能力 |
参数 | 相关能力 |
ProviderOptions | 控制账号关联、用户创建、自动创建和更新行为。ProviderOptions.AutoLinking 只接受 AUTO_LINKING_OPTION_UNSPECIFIED、AUTO_LINKING_OPTION_USERNAME、AUTO_LINKING_OPTION_EMAIL、AUTO_LINKING_OPTION_PHONE、AUTO_LINKING_OPTION_PHONE_OR_EMAIL。 |
AttributeMappings | 将上游数据写入 identity 用户字段。AttributeMappings.MappingType 只接受 ATTRIBUTE_IMPORTER、HARDCODED_VALUE、DEPARTMENT_ASSIGNMENT。 |
ClaimsPropagationConfig | 控制哪些上游声明继续进入下游令牌。ClaimsPropagationConfig.Mode 只接受 NONE、MINIMUM、FULL、CUSTOM;自定义声明规则中的 ClaimType 只接受 STRING、NUMBER、BOOLEAN、ARRAY。 |
ClientUid、DebugCallbackUrl、ReturnFormat | 控制 SSO 调试行为。ReturnFormat 只接受 html 或 json,默认值为 html。 |
下一步
- 使用 OIDC 连接 配置基于 issuer 的登录。
- 使用 OAuth 连接 配置基于端点的登录。
- 使用 SAML 连接 配置元数据联邦。
- 通过 连接属性映射 设计映射。
最近更新时间:2026.08.24 15:13:49
这个页面对您有帮助吗?
有用
有用
无用
无用