You need to enable JavaScript to run this app.
文档中心
智能体身份和权限管理平台

智能体身份和权限管理平台

复制全文
下载 pdf
用户身份管理
用户池客户端
复制全文
下载 pdf
用户池客户端
客户端表示使用 identity UserPool 完成登录、回调处理、令牌签发和应用级认证行为的应用。​
能力​
注册应用​
使用客户端注册网站、移动应用、原生应用或服务类应用。每个客户端代表一个应用接入,并承载该应用的信任配置。​
控制重定向和浏览器行为​
客户端定义浏览器登录和登出流程允许返回的地址,避免授权结果或令牌被发送到未登记的目标。​
调整登录体验​
客户端可以改变托管登录体验。管理员可以决定应用是否使用标准托管登录页、是否在可信场景跳过授权确认,或是否直接路由到指定身份提供方。​
配置令牌和会话姿态​
客户端控制该应用的令牌有效期和刷新行为。请根据每个应用的安全要求和用户体验要求分别配置。​
支持原生和设备类接入​
原生类客户端可以在必要时使用设备码登录,让用户在另一台设备上完成确认。仅在普通浏览器回调不适合时启用。​
在控制台配置客户端​
常见控制台路径是进入 UserPool,查看客户端列表,创建新客户端,然后在详情页复核保存后的配置。​
前提条件​
你已创建用户池​
操作步骤​
  1. 在左侧导航栏,选择身份管理 > 用户池。​
  1. 单击目标用户池名称,进入指定的用户池详情页面。​
  1. 切换到客户端标签页,单击新建客户端。​
  • ​​​
  1. 配置客户端相关参数。​
  • ​
    配置项​
    说明​
    示例​
    客户端名称​
    必填。为你的应用客户端设置一个描述性名称,如 my-company-portal。​
    企业门户Web应用​
    客户端类型​
    必填。根据你的应用类型选择:​
    • Web 应用:传统的服务端网站应用(如 Java、PHP)。​
    • 单页应用程序 (SPA):前后端分离的应用(如 React、Vue)。​
    • 移动应用:安装在手机或平板设备的原生应用(如 iOS、Android App)。​
    • M2M (Machine-to-Machine):没有用户交互的后台服务间调用(如定时任务、微服务)。​
    Web应用​
    授权回调 URL​
    • 必填(M2M 类型除外)。​
    • 用户成功登录并授权后,Agent Identity 会将用户重定向到此 URL,并附上授权码或令牌,客户端需在此地址接收并处理授权结果。​
    • 支持批量输入,每行一个,必须以 http:// 或 https:// 开头。​
    注意​
    未配置或配置错误会导致授权失败,需确保与应用实际域名一致。​
    https://app.example.com/callback​
    ​
  1. 单击确定。​
  • 系统将为你生成 Client ID 和 Client Secret。你需要在应用中配置这两个参数作为客户端的身份标识和密钥。​
  • Client ID:客户端身份的唯一标识符,用于在身份验证请求中标识客户端应用。​
  • Client Secret:客户端身份的密钥,用于在身份验证请求中验证客户端身份。​
其他操作​
查看和编辑客户端​
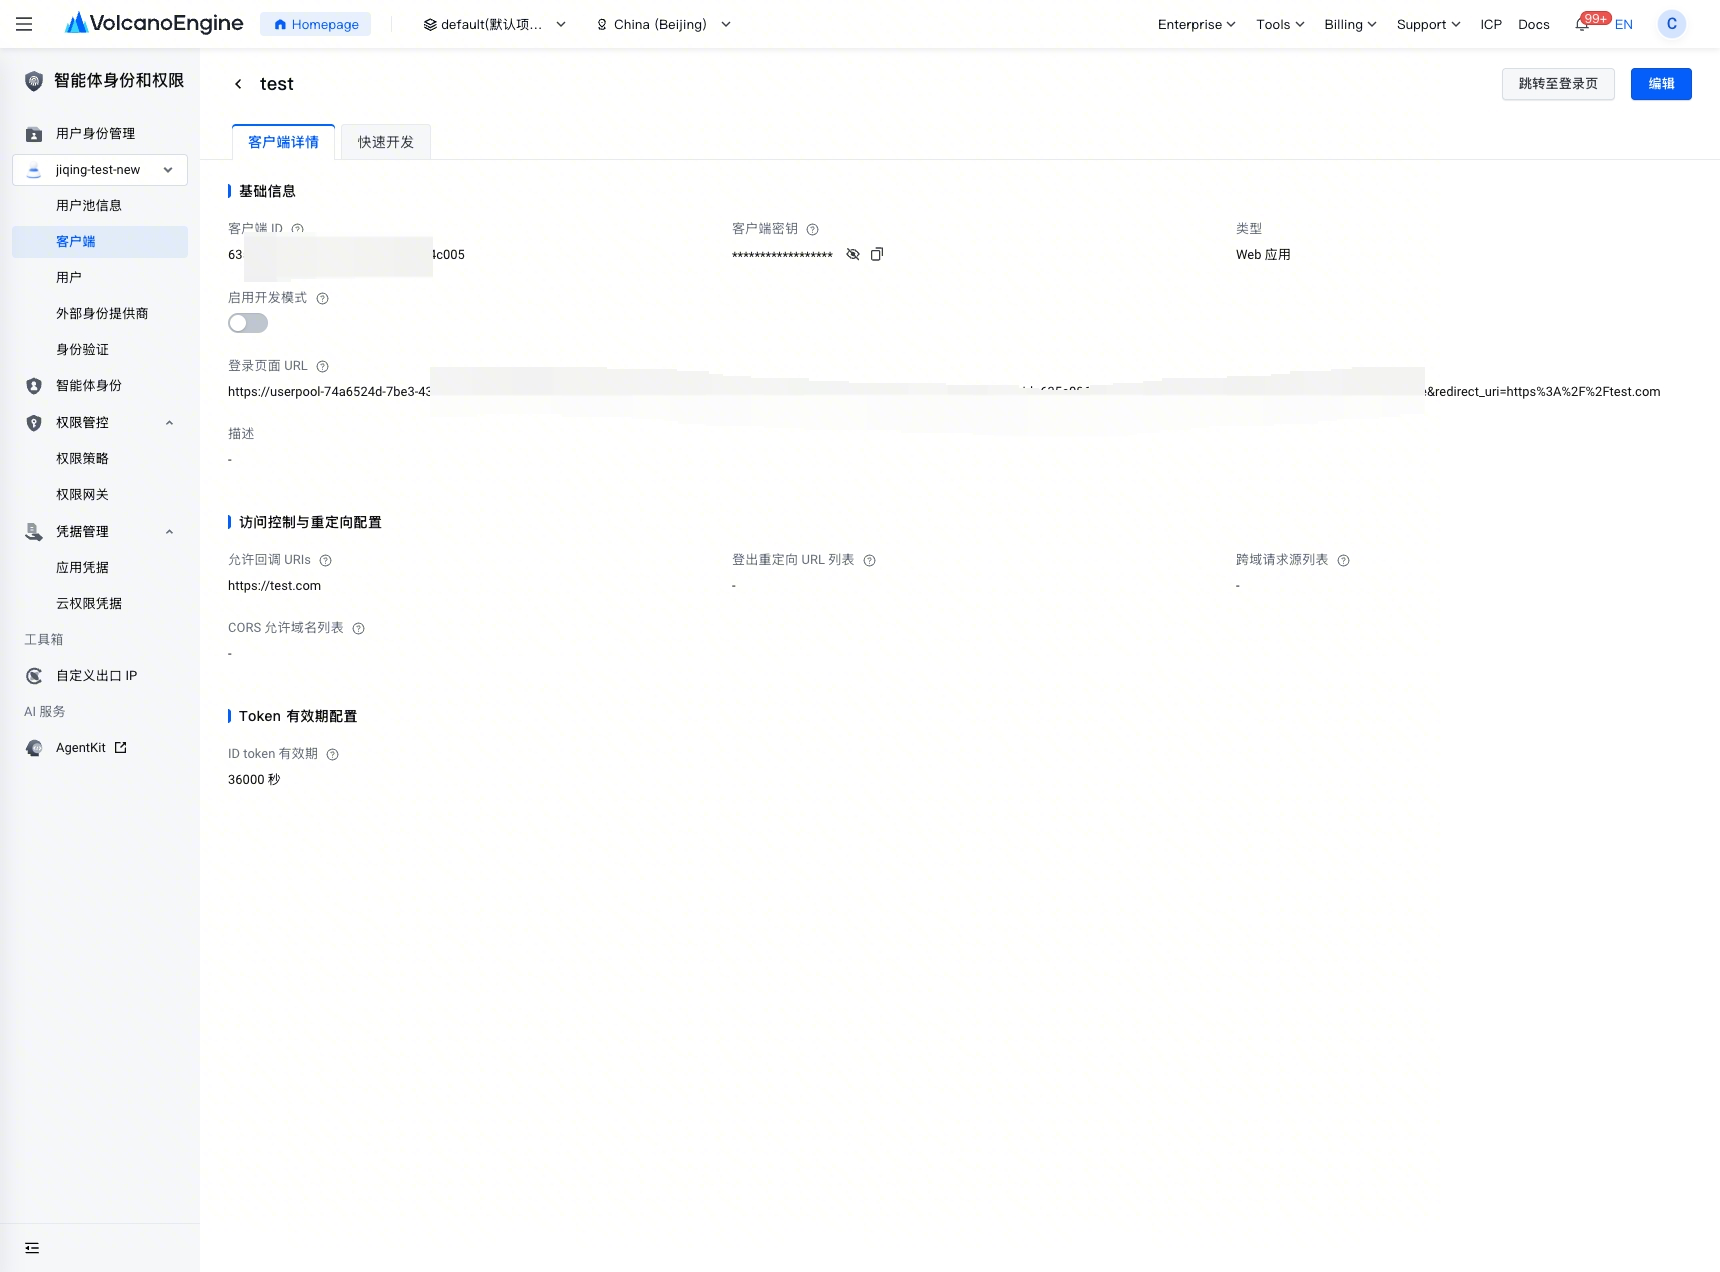
  • 查看:在客户端列表中,点击任意客户端的名称,即可进入其详情页面。详情页会展示客户端的详情,如 Client ID、Client Secret、回调 URL 等。​
​​​
​
  • 编辑:在客户端列表的操作列,点击编辑,即可修改当前客户端的相关信息。​
  • ​
    配置项​
    说明​
    示例​
    登出重定向 URL​
    选填。用户登出后,可以被重定向到的 URL 列表。​
    https://app.example.com/logout​
    跨域请求源​
    • 选填。允许发起 OAuth 登录请求的前端域名,限制跨域请求来源。​
    • 支持通配符*。​
    https://*.example.com​
    CORS 允许域名​
    选填。允许通过 AJAX 获取令牌的域名,解决前端跨域请求限制。​
    https://api.example.com​
    ID Token 有效期​
    选填。设置 ID Token 的有效时间(单位:秒),默认为 36000 秒(10 小时)。​
    36000​
    ​
说明​
客户端类型以及创建后自动生成的 Client ID 和 Client Secret 在创建后不可更改。​
删除客户端​
在客户端列表的操作列中点击删除。这将永久移除客户端及其配置。​
客户端 API​
​
API​
使用场景​
说明​
创建客户端​
在 UserPool 中注册新的依赖方应用,并设置初始回调、令牌和体验配置。​
查看客户端列表​
查看某个 UserPool 下已有的应用接入。​
查看客户端详情​
返回单个客户端及其当前生效的接入配置。​
更新客户端设置​
调整已有客户端的回调、登出、跨域、令牌、授权确认、登录页或设备码行为。​
删除客户端​
删除不再被应用使用的客户端。​
​
关键 API 参数​
基础信息​
​
参数​
相关能力​
UserPoolUid​
选择承载客户端的 UserPool。​
ClientUid​
标识要查看、更新或删除的客户端。​
Name、Description​
帮助管理员识别应用和接入目的。​
ClientType​
选择应用模型,并影响适合采用的接入模式。​
​
重定向和浏览器访问​
​
参数​
相关能力​
AllowedCallbackUrls​
定义登录结果允许返回的地址。生产使用前应登记精确回调地址。​
AllowedLogoutUrls​
定义登出后允许跳转的地址。​
AllowedWebOrigins、AllowedCors​
控制前端应用的浏览器来源访问行为。​
​
令牌和会话行为​
​
参数​
相关能力​
IdToken​
控制该应用的 ID Token 有效期。​
RefreshToken​
控制刷新令牌有效期和轮换行为。​
DeviceFlowEnabled​
为确实需要设备码登录的原生类应用启用相关能力。​
​
用户体验控制​
​
参数​
相关能力​
SkipConsentEnabled​
在适合的可信场景中跳过用户授权确认页。​
DismissLoginPageEnabled​
绕过托管登录页,并要求 authorize 请求明确指定目标身份提供方。​
DevelopmentModeEnabled​
表示该客户端用于集成或测试阶段,而不是最终生产姿态。​
​
下一步​
  • 通过 OIDC 客户端使用指南 接入 OIDC 应用。​
  • 受限输入原生客户端可阅读 OAuth 设备码流程。​
  • 通过 连接 配置外部登录。​
  • 通过 自定义域名 配置品牌化登录端点。​
最近更新时间:2026.08.24 15:13:48
这个页面对您有帮助吗?
有用
有用
无用
无用