智能体身份和权限管理平台
智能体身份和权限管理平台


文档指南

请输入


- 文档首页
 智能体身份和权限管理平台用户指南身份管理用户身份管理外部身份提供商OIDC
 复制全文
 下载 pdf
OIDC
 文档反馈
 问问助手
OIDC 连接让 UserPool 可以信任上游 OpenID Connect issuer,用于浏览器登录、账号关联和声明映射。
能力
信任 issuer
使用 issuer URL 作为发现文档、密钥和登录端点的信任锚点。
配置上游客户端凭据
在上游提供方登记 identity,并保存客户端标识、密钥和请求的 scopes。
控制浏览器授权流姿态
通过 PKCE 和登录策略选择匹配上游提供方与应用的安全要求。
映射身份数据
通过声明传播和属性映射决定哪些上游身份值进入下游令牌或写入用户。
上线前调试
生成调试授权地址,在生产使用前验证重定向和回调行为。
OIDC 连接 API
关键 API 参数
下一步
- Microsoft:查看 Microsoft 专属 OIDC 配置说明。
- Slack:查看 Slack 专属 OIDC 配置说明。
- OIDC 客户端使用指南:将应用接入 OIDC 运行时端点。
Microsoft OIDC 连接
Microsoft OIDC 连接在通用 OIDC 家族之上补充 Microsoft 租户、应用注册和 issuer 决策。
能力
准备上游应用
创建或确认 Microsoft 应用,然后再创建 identity 连接。请提前准备上游客户端标识、密钥、回调设置和权限选择。
创建提供商专属连接
在目标 UserPool 中创建连接,并选择与 Microsoft 匹配的 provider 行为。这样既保留通用协议模型,又能覆盖提供商专属设置。
谨慎映射身份数据
选择稳定的上游标识,只映射应用确实需要的属性。请区分展示字段和持久标识。
发布前调试
向用户开放前,使用真实客户端执行共享 SSO 调试流程。
可视化引导
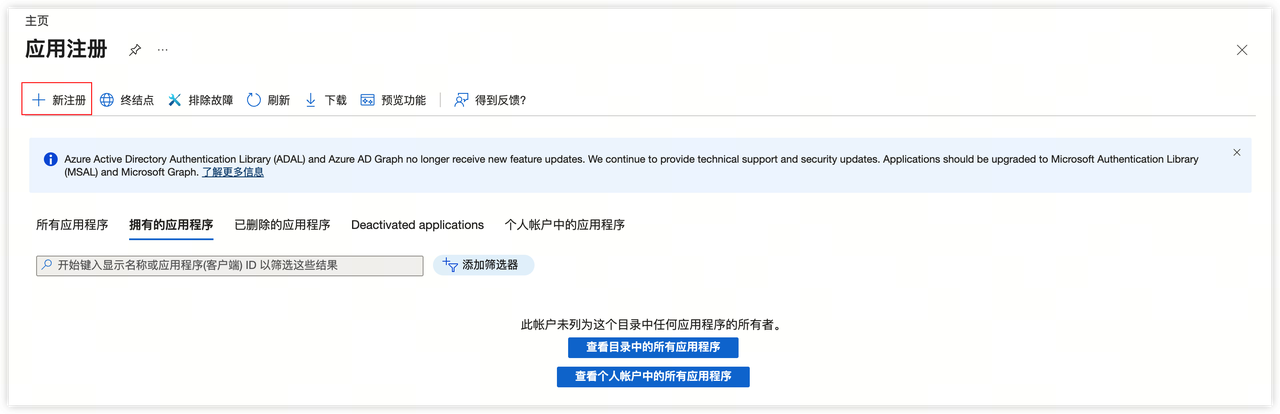
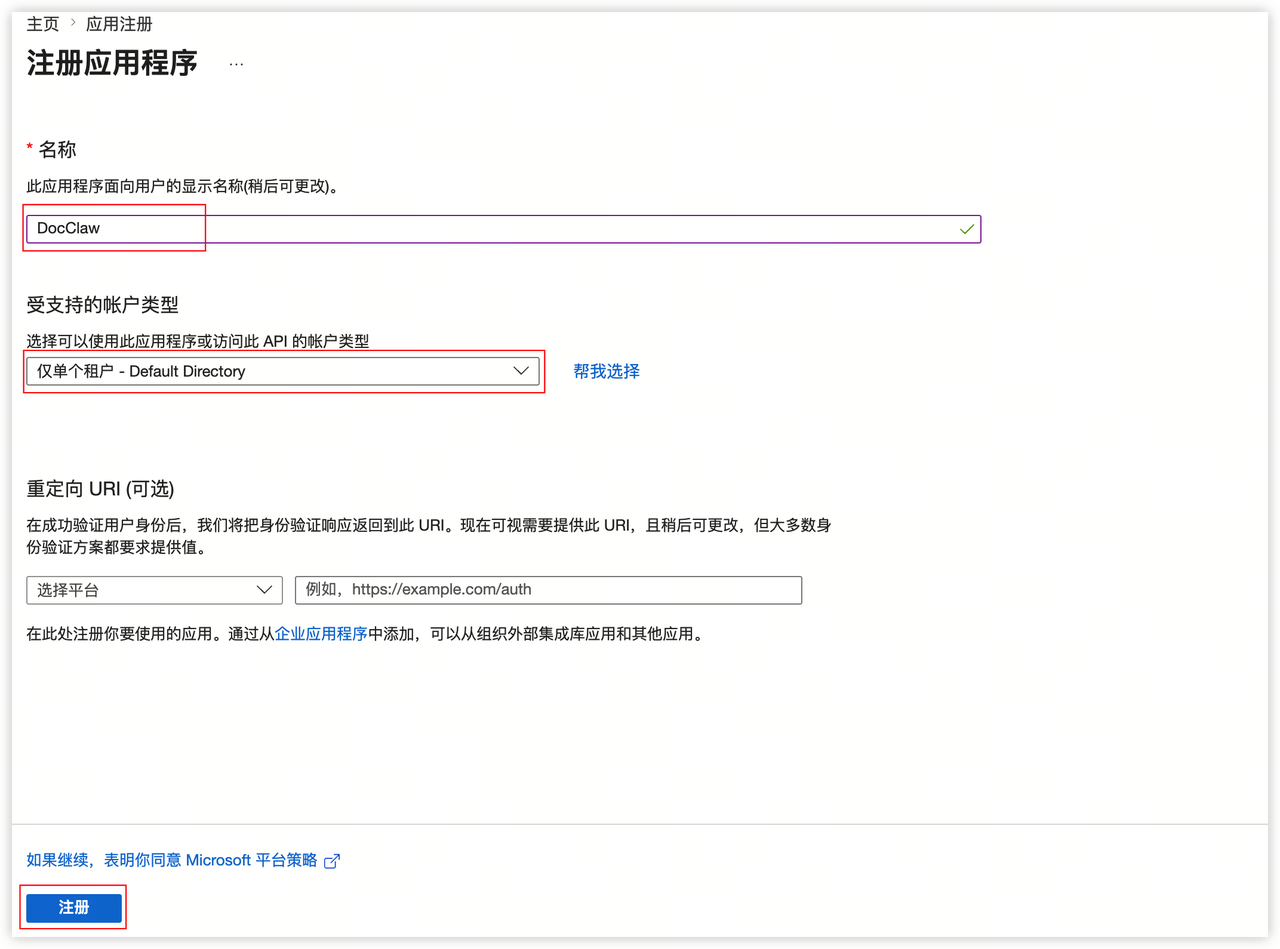
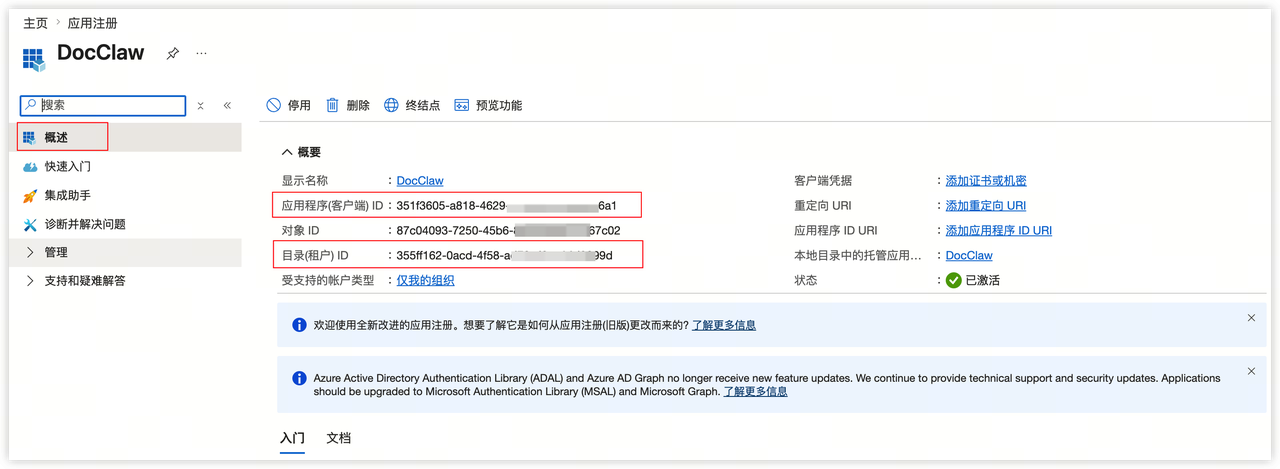
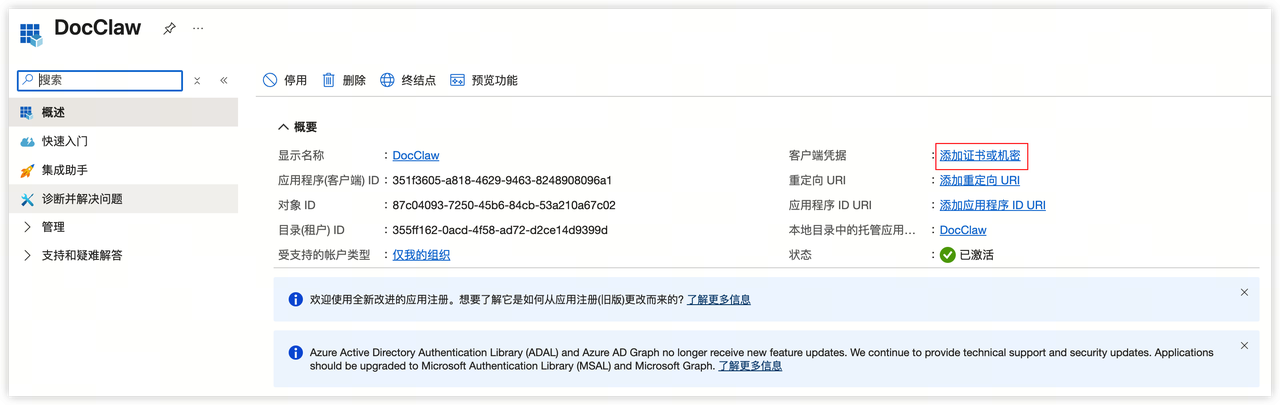
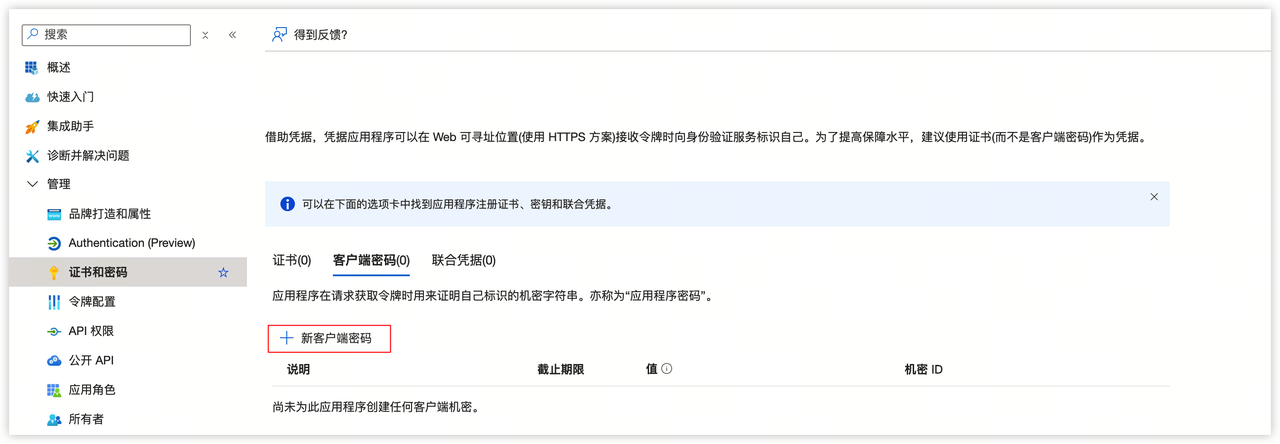
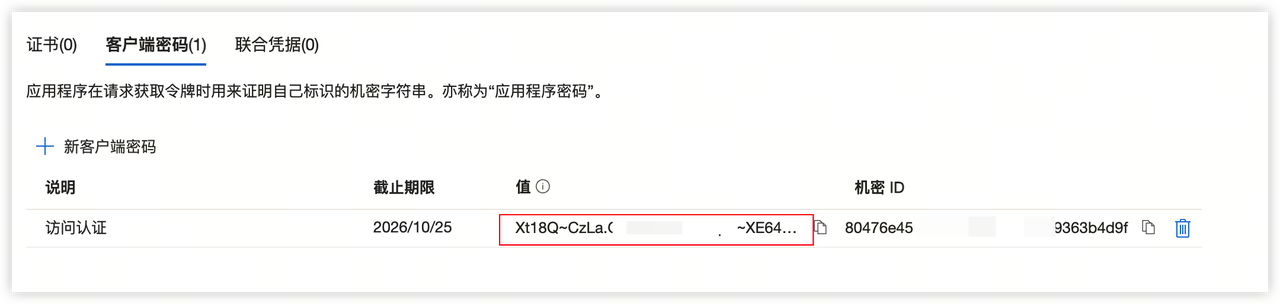
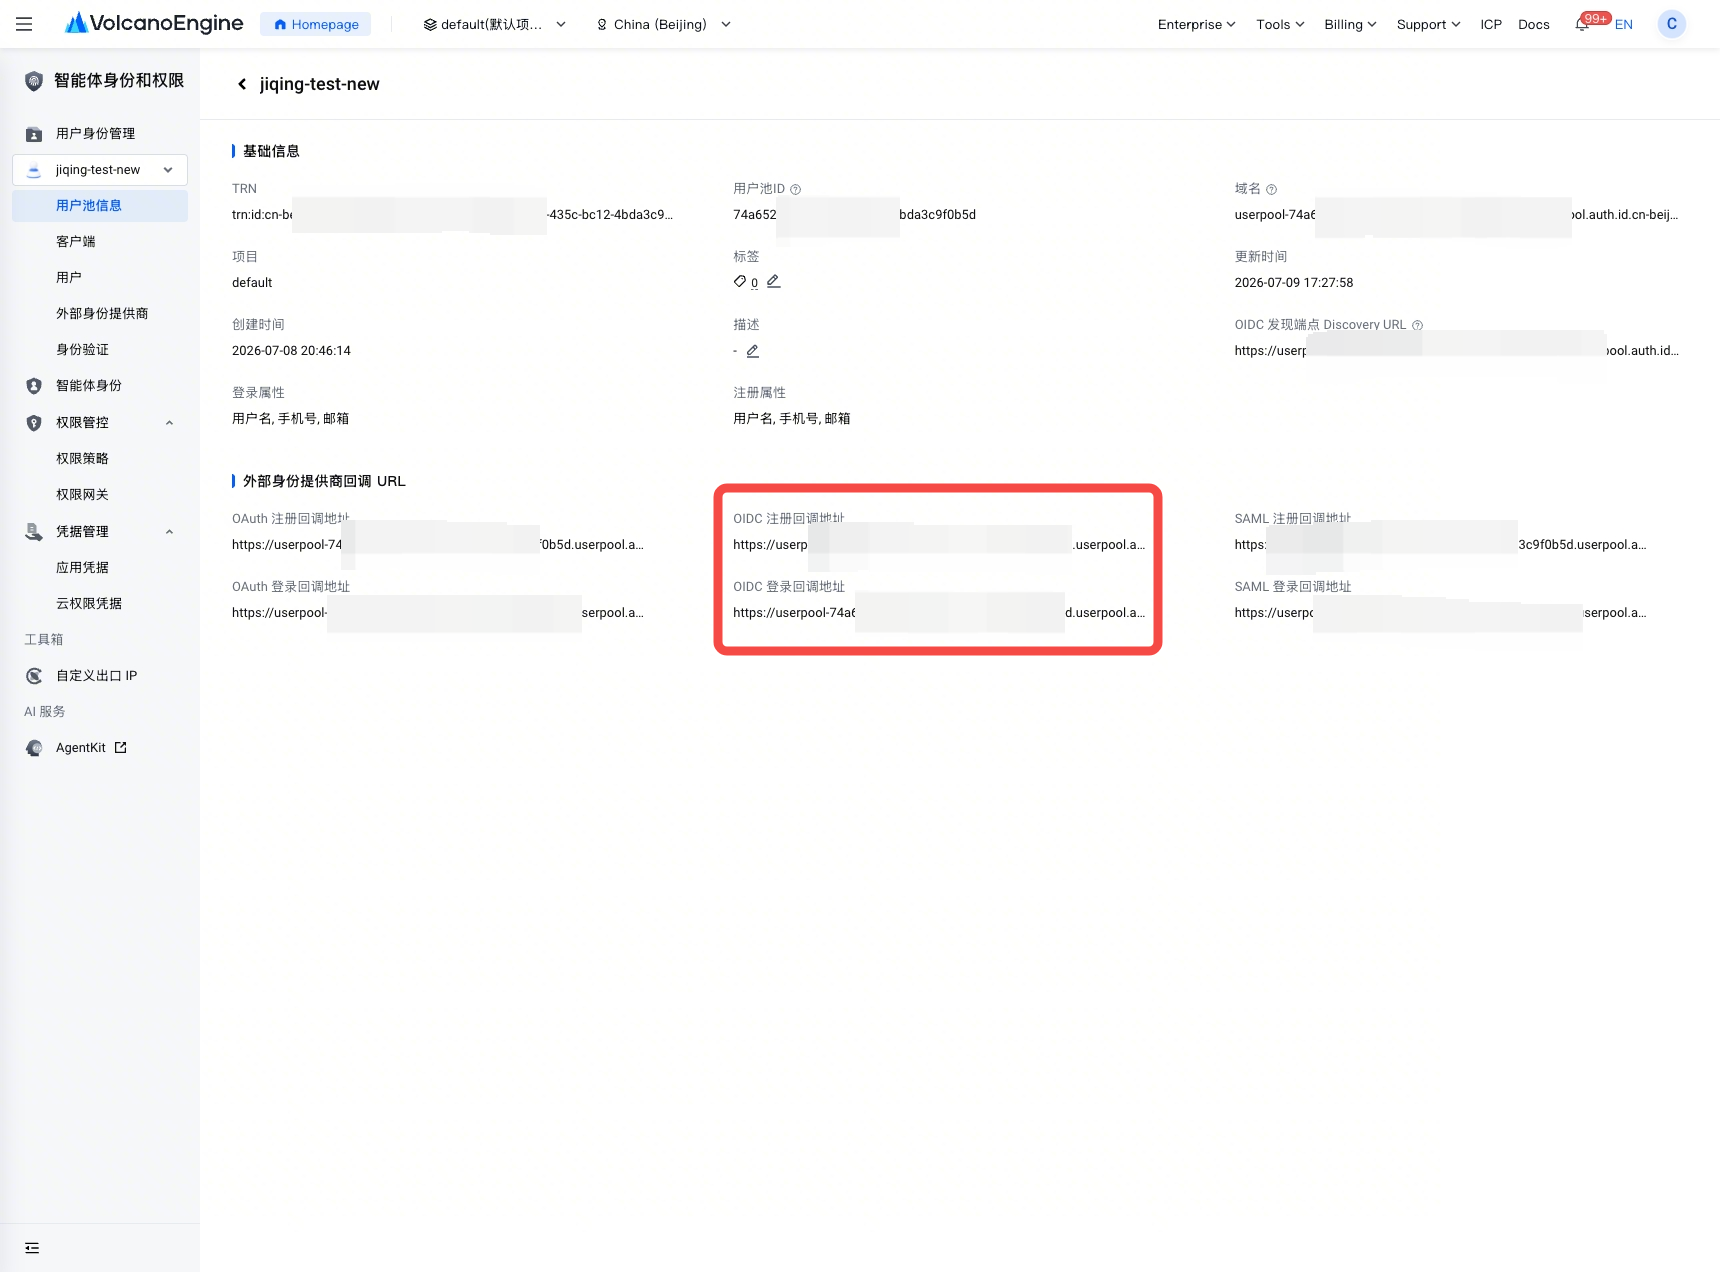
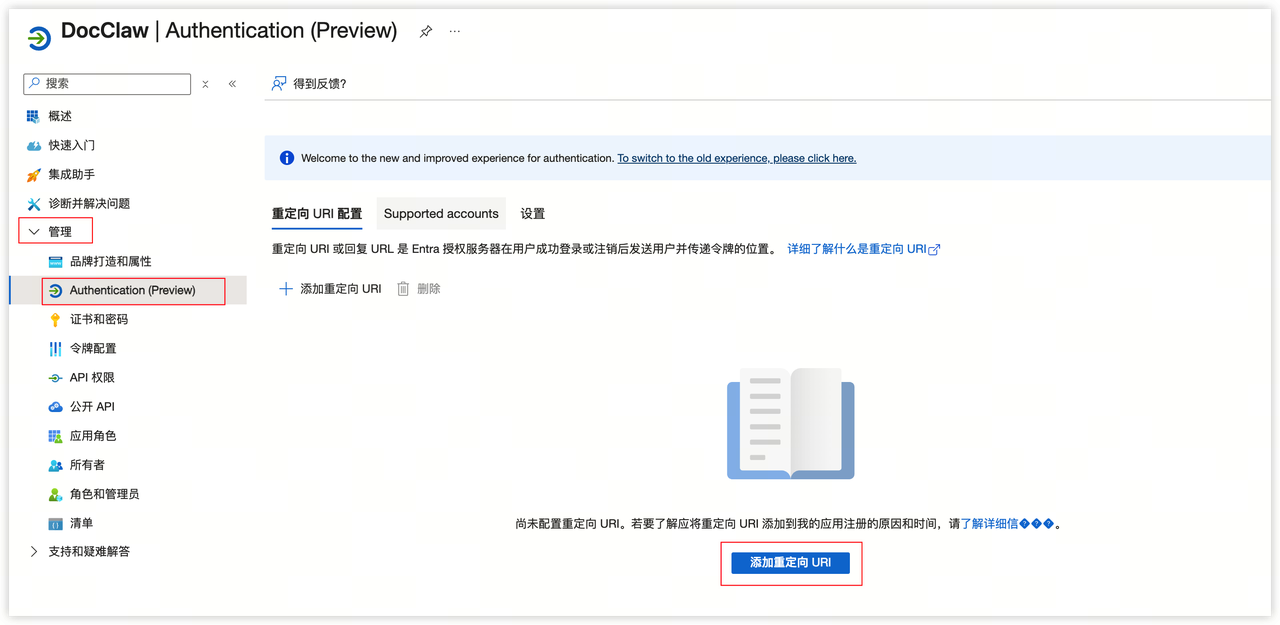
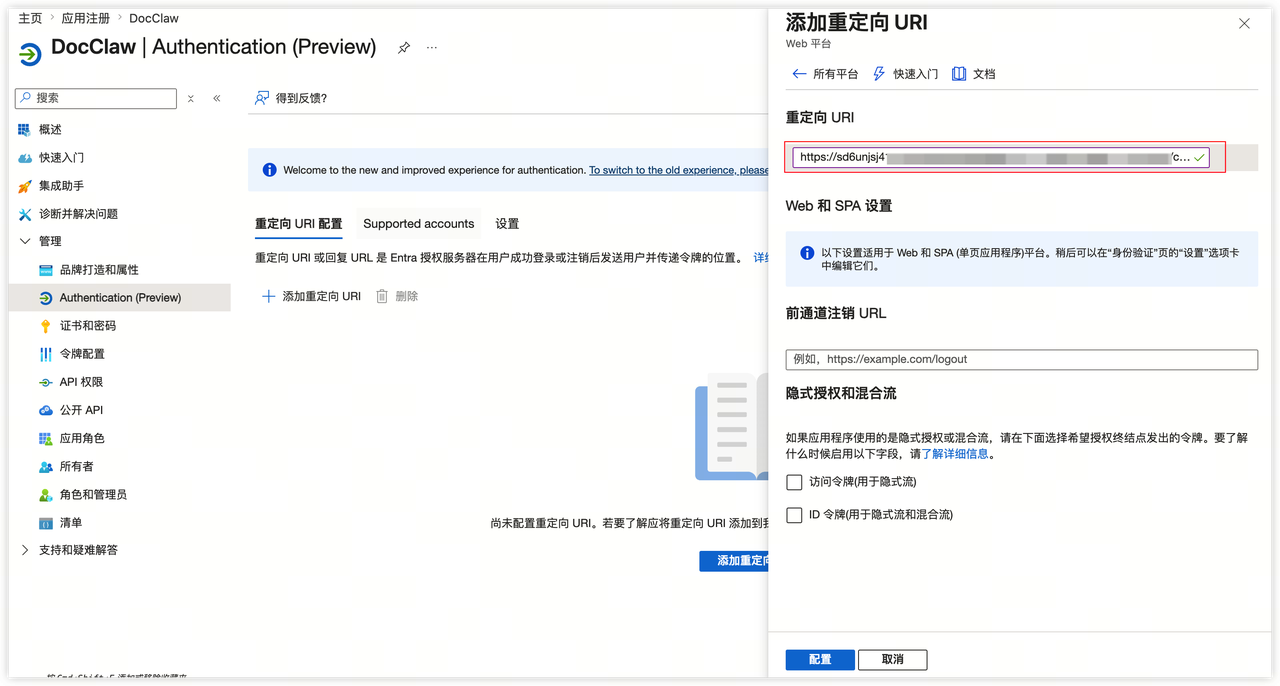
创建或更新 identity 连接前,可以按以下 Microsoft 截图完成上游准备:创建应用注册、收集标识、创建客户端密钥,并回到 Microsoft 配置重定向地址。
- 从 Microsoft 应用注册入口开始,在正确租户中创建应用。
- 收集后续会写入 OIDC 连接的应用标识和租户标识。
- 创建客户端密钥,并在离开页面前保存密钥值。
- 从 identity 用户池信息页复制回调地址,并在 Microsoft 认证配置中登记。
Microsoft API
关键 API 参数
下一步
- 阅读通用 OIDC 连接 指南。
- 在 客户端 中配置应用。
- 在 连接属性映射 中设计用户映射。
Slack OIDC 连接
Slack OIDC 连接在通用 OIDC 家族之上补充 Slack 工作区和声明映射考虑。
能力
准备上游应用
创建或确认 Slack 应用,然后再创建 identity 连接。请提前准备上游客户端标识、密钥、回调设置和权限选择。
创建提供商专属连接
在目标 UserPool 中创建连接,并选择与 Slack 匹配的 provider 行为。这样既保留通用协议模型,又能覆盖提供商专属设置。
谨慎映射身份数据
选择稳定的上游标识,只映射应用确实需要的属性。请区分展示字段和持久标识。
发布前调试
向用户开放前,使用真实客户端执行共享 SSO 调试流程。
Slack API
关键 API 参数
下一步
- 阅读通用 OIDC 连接 指南。
- 在 客户端 中配置应用。
- 在 连接属性映射 中设计用户映射。
最近更新时间:2026.08.24 15:13:49
这个页面对您有帮助吗?
有用
有用
无用
无用