函数服务
函数服务


文档指南

请输入


- 文档首页
 函数服务产品动态安全公告React反序列化代码执行漏洞通告(CVE-2025-55182)
 复制全文
 下载 pdf
React反序列化代码执行漏洞通告(CVE-2025-55182)
 文档反馈
 问问助手
说明
漏洞背景
React是一个JavaScript的Web开发框架。2025年12月4日,React披露处理服务端组件通信Flight协议的数据时存在缺陷,攻击者可以构造恶意请求数据,在服务端反序列化过程中实现任意代码执行。
Next.js是一个基于React的开源前端框架,其受上游供应链React组件 CVE-2025-55182 漏洞的影响,同步修复并发布了 CVE-2025-66478 漏洞编号。影响范围
影响范围
通过以下模板创建的应用和部分自定义模板创建的应用。
- Computer Use Agent
- Mobile Use
- Deerflow
- Next.js
- Next.js Chatbot
修复方案
通过函数服务应用模板 Computer Use Agent、Mobile Use、Deerflow、Next.js、Next.js Chatbot 创建的应用,都需要升级对应的模板,升级方法如下。
- Computer Use Agent、Mobile Use
- 在目标应用的 应用详情 > 关联云资源 > WebUI, 单击函数名称。
- 在 代码 > 上传,上传对应的安装包,重新发布应用,完成操作。
-
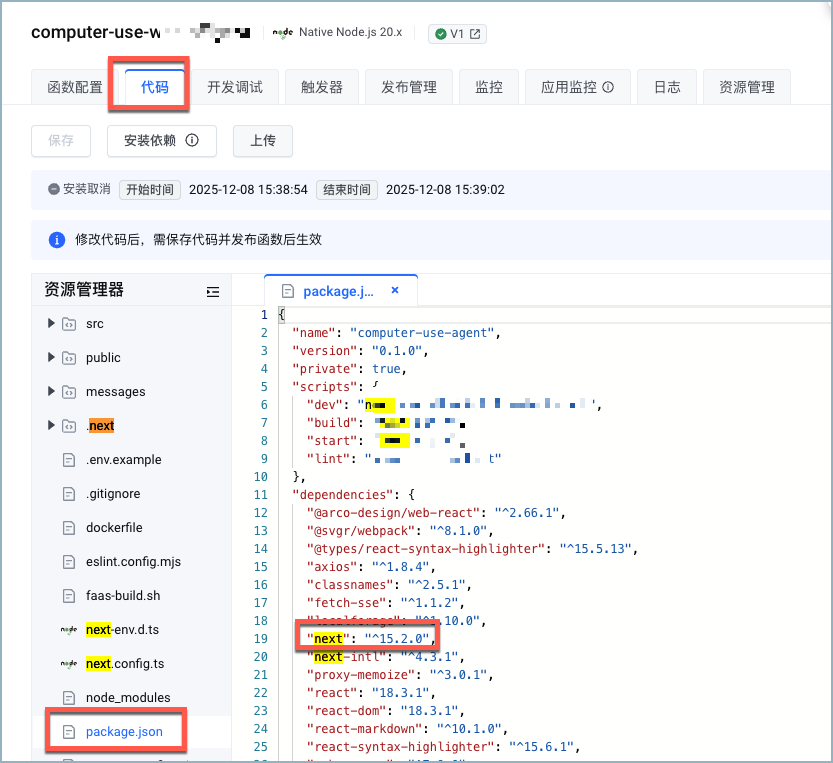
- Computer Use Agent:
- Mobile-use
- Deerflow
- 在目标应用的 应用详情 > 关联云资源 > WebUI, 单击函数名称。
- 在 配置> 运行时 单击 编辑。
- 在 镜像地址,单击 镜像修改。
- 在 公共镜像 选择 deerflow-web。
- 重新发布后,完成操作。
- Next.js、Next.js Chatbot 和 自定义创建
- 请您自行根据以下版本要求,修改代码升级应用版本后,重新发布。
升级版本
react-server-dom-parcel
- 升级至 19.0.1、19.1.2、19.2.1 任一或更新版本
react-server-dom-turbopack
- 升级至 19.0.1、19.1.2、19.2.1 任一或更新版本
react-server-dom-webpack
- 升级至 19.0.1、19.1.2、19.2.1 任一或更新版本
Next.js
- 升级至 15.0.5、15.1.9、15.2.6、15.3.6、15.4.8、15.5.7、16.0.7 任一或更新版本
Redwood SDK
- 升级至 1.0.0-beta.36 或更新版本
Vitejs
- 升级至 0.5.3 或更新版本
最近更新时间:2025.12.08 17:27:10
这个页面对您有帮助吗?
有用
有用
无用
无用