AI 原生 BaaS 平台 Supabase 版
AI 原生 BaaS 平台 Supabase 版


文档指南

请输入


- 文档首页
 AI 原生 BaaS 平台 Supabase 版产品简介约束与限制
 复制全文
 下载 pdf
约束与限制
 文档反馈
 问问助手
AI 原生 BaaS 平台 Supabase 版依托于 AI 原生数据库管理平台(AI Native Database Platform,简称 AIDAP),通过四种数据库引擎 Supabase、PostgreSQL、Lakebase 和 veDB MySQL 提供服务。本文介绍 AI 原生数据库管理平台的 PostgreSQL 引擎和 Supabase 引擎在使用上的约束与限制。
PostgreSQL 引擎使用建议
针对使用 PostgreSQL 引擎的 Workspace,为了获得稳定的性能和资源使用体验,建议在业务规划和使用过程中参考以下推荐值。当业务规模显著超过推荐值时,可能会带来性能波动或资源紧张,请提前进行容量评估。
约束项 | 约束内容 |
每秒事务数(Transactions Per Second,TPS) | 建议每个分支的 TPS 不超过 10。 |
每秒查询数(Queries Per Second,QPS) | 建议每个分支的 QPS 不超过 20。 |
活跃连接数 | 建议每个分支的活跃连接数不超过 10。 |
数据量 | 建议将每个分支的数据量控制在 10 GB 以下。 |
角色数量 | 建议每个分支的角色数量不超过 50 个。 |
数据库数量 | 建议每个分支的数据库数量不超过 50 个。 |
SCHEMA 数量 | 建议每个分支的 SCHEMA 数量不超过 100 个。 |
数据库的表数量 | 建议每个数据库的表数量不超过 1000 个。 |
分支个数 | 建议每个 Workspace 的分支数量不超过 10 个。 |
Supabase 引擎的使用限制与使用建议
使用限制
Supabase 版在 Workspace 分支、认证、数据库、对象存储、边缘函数、日志以及网络等方面的关键限制项,您在创建和使用资源时请关注相应的约束。
约束项 | 约束内容 |
Workspace 的分支数量 | |
Auth Third-Party Provider | |
Auth Hooks | |
Database |
|
Storage Object | 单个文件大小默认上限为 50 MB,最高可调整至 51200 MB(即 50 GB)。 |
Edge Function | 单个 Supabase 分支的 Edge Function 数量默认上限为 500 个。 |
Logs 保留天数 | 日志默认保留 30 天。 |
单个分支的共享公网带宽 | 共享公网地址的带宽上限为 100 Mbps。 |
使用建议
除上述硬性或推荐限制之外,您在日常使用 Supabase 版时还可以参考以下使用建议,以提升服务的安全性和可扩展性。
妥善保管相关密码或密钥
请妥善保管 Supabase 相关的密码、密钥等,避免对外暴露、造成安全风险。包括但不限于:
- Supabase 的 service_role_key。
- Supabase PostgreSQL 中 postgres 账号的密码。
- Supabase Edge Function Secrets 中的密码或密钥。
- Supabase Dashboard 的登录账号和密码。
- Supabase Auth Third-Party 中自定义 JWKS(Custom JWKS)的私钥。
安全提示: 上述密钥一旦对外泄露,可能导致数据库被未授权访问、敏感数据被读取或篡改。建议结合企业内部的密钥管理服务(KMS)或 Vault 类工具进行集中托管,并定期轮换。
提升私网虚拟网卡(ENI)的配额、增大 Subnet 网段
对于 Vibe Coding 等需要批量创建实例和分支的应用场景,可能会遇到弹性网卡配额不足或 Subnet 下 IP 数量不够的情况。建议参考以下措施提前规划:
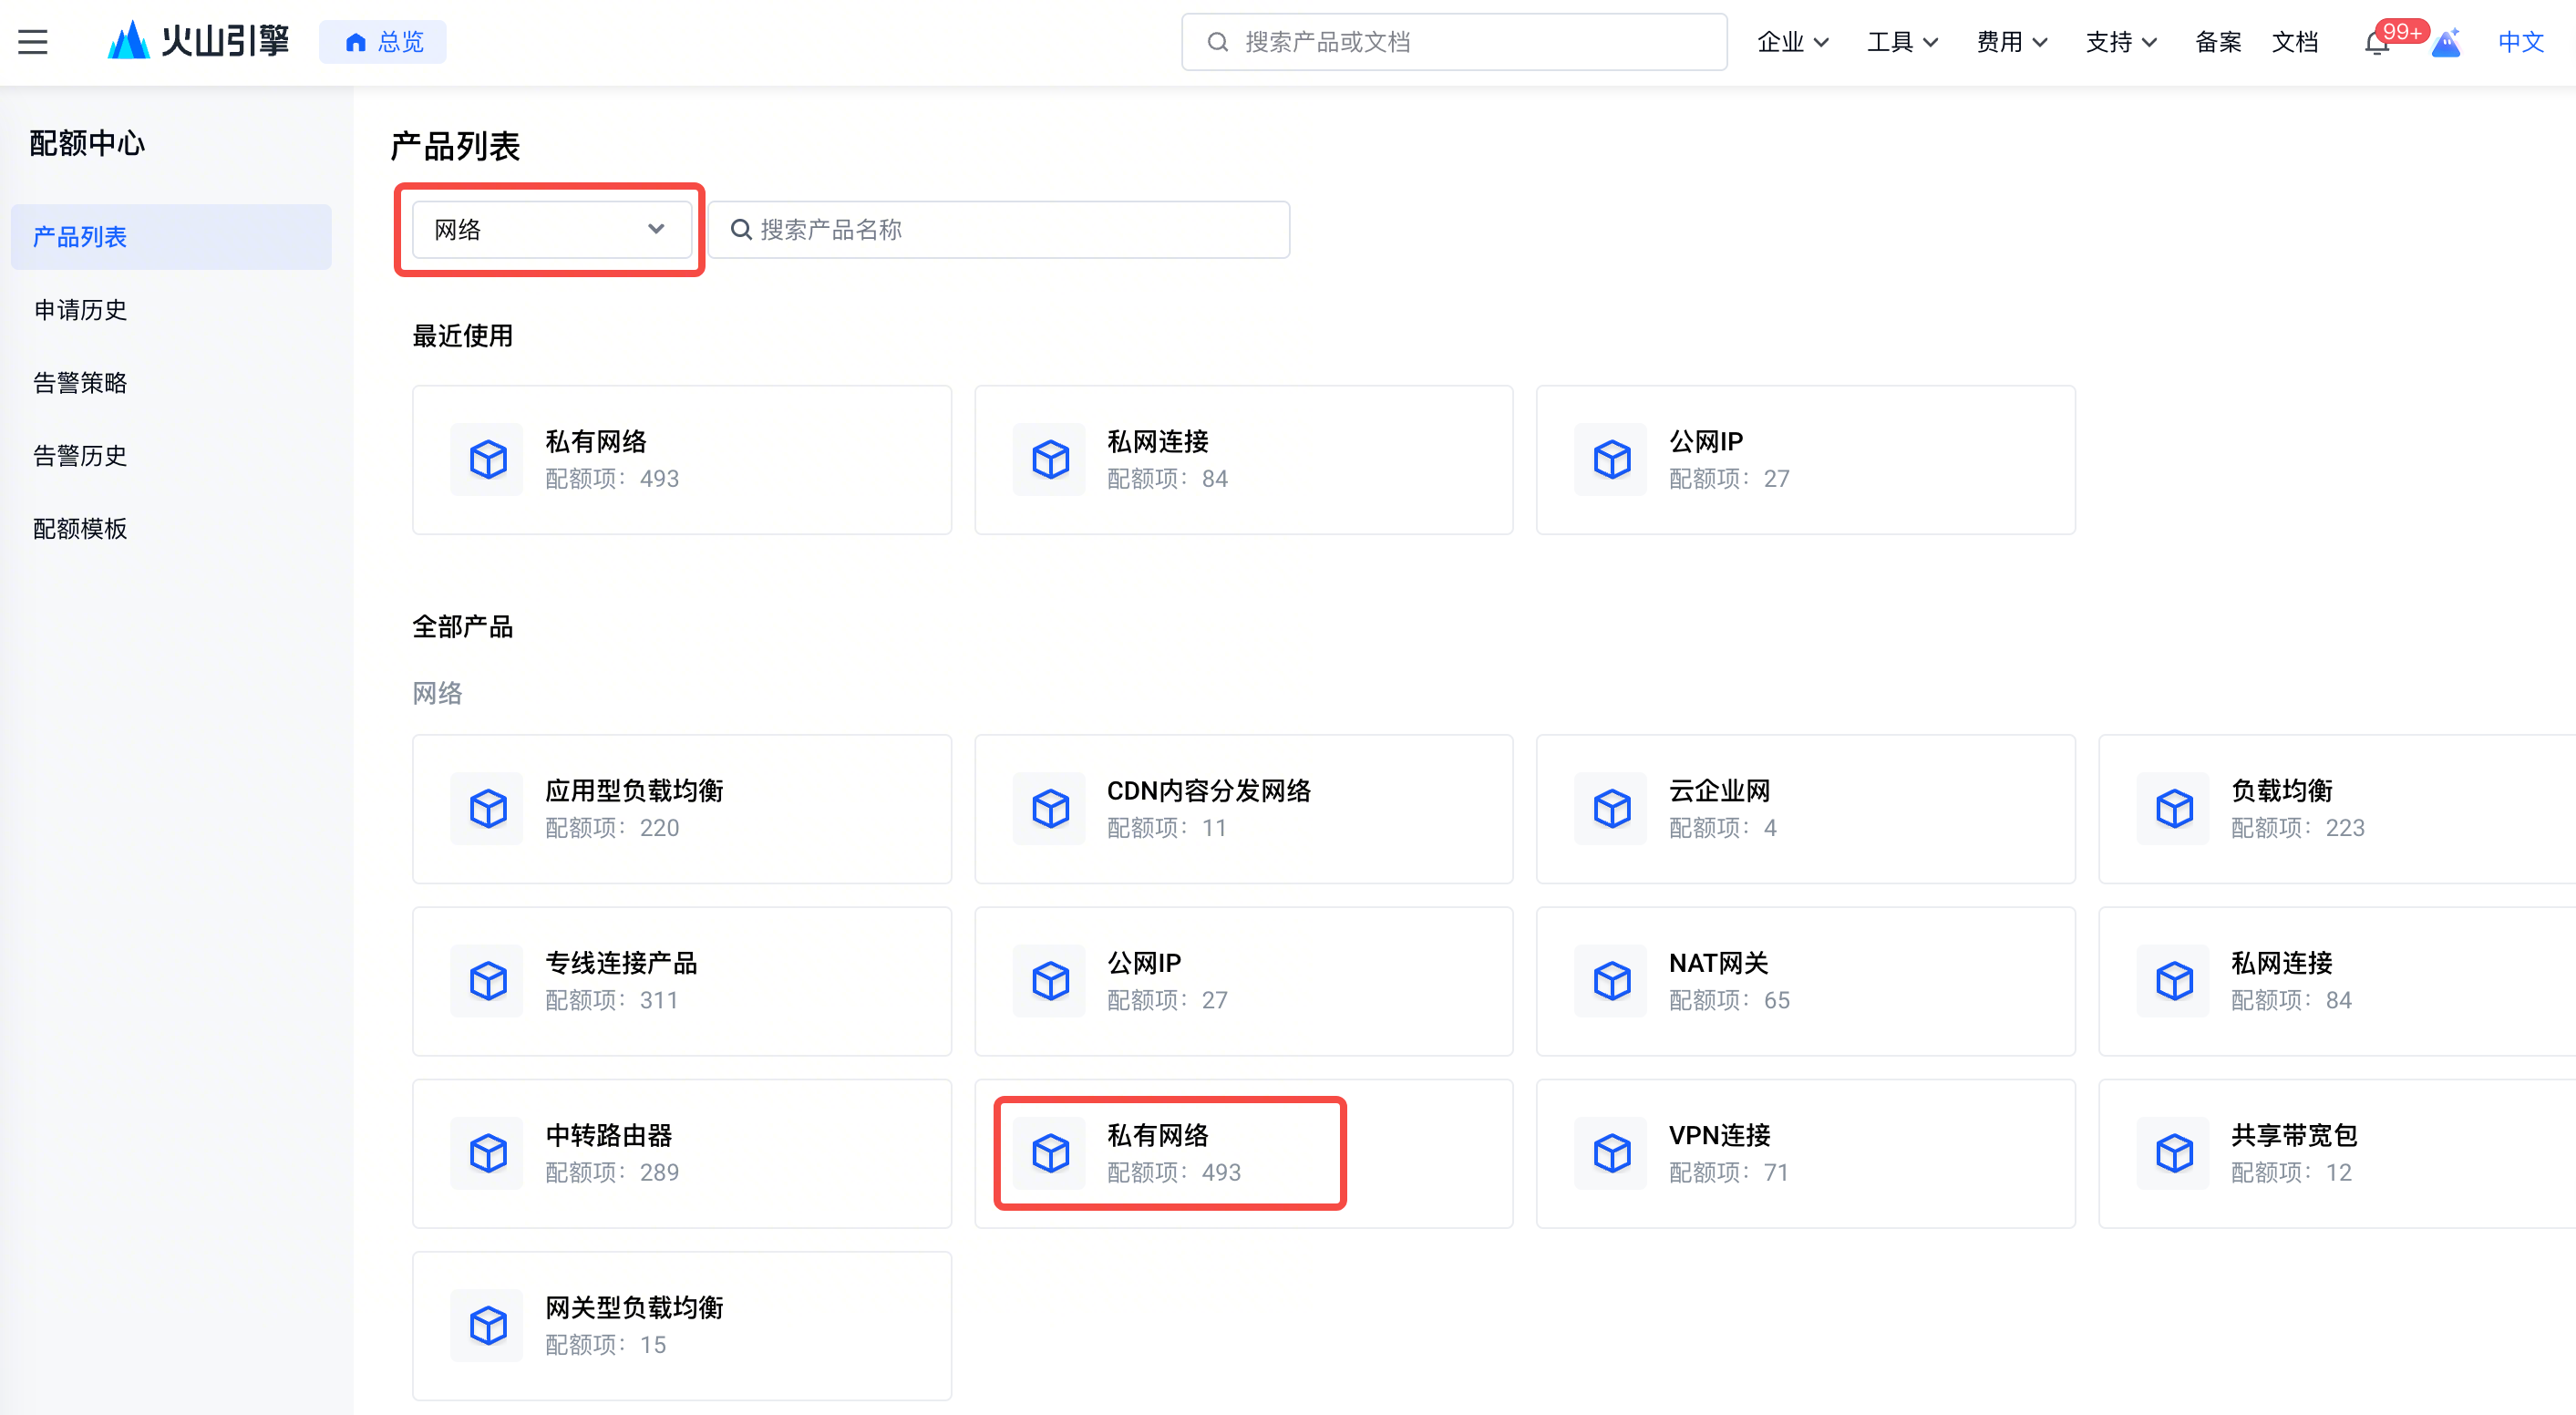
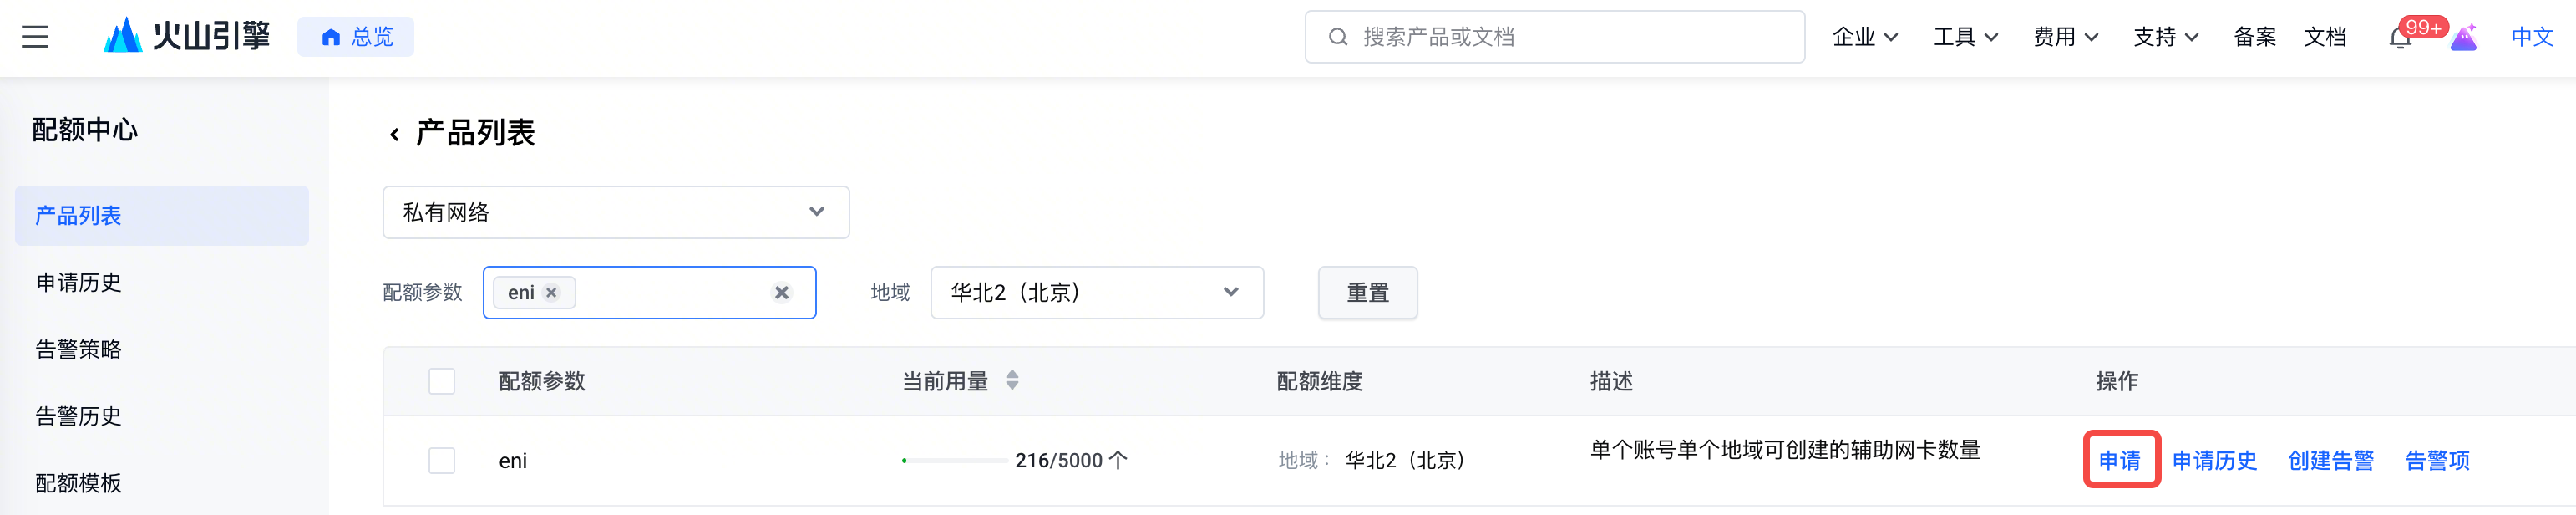
- 提前提升虚拟网卡配额。 具体操作参见创建配额申请并查看申请历史,配额项路径为:“网络”→“私有网络”→“eni”。同时建议创建配额告警,及时关注剩余配额。
-
-
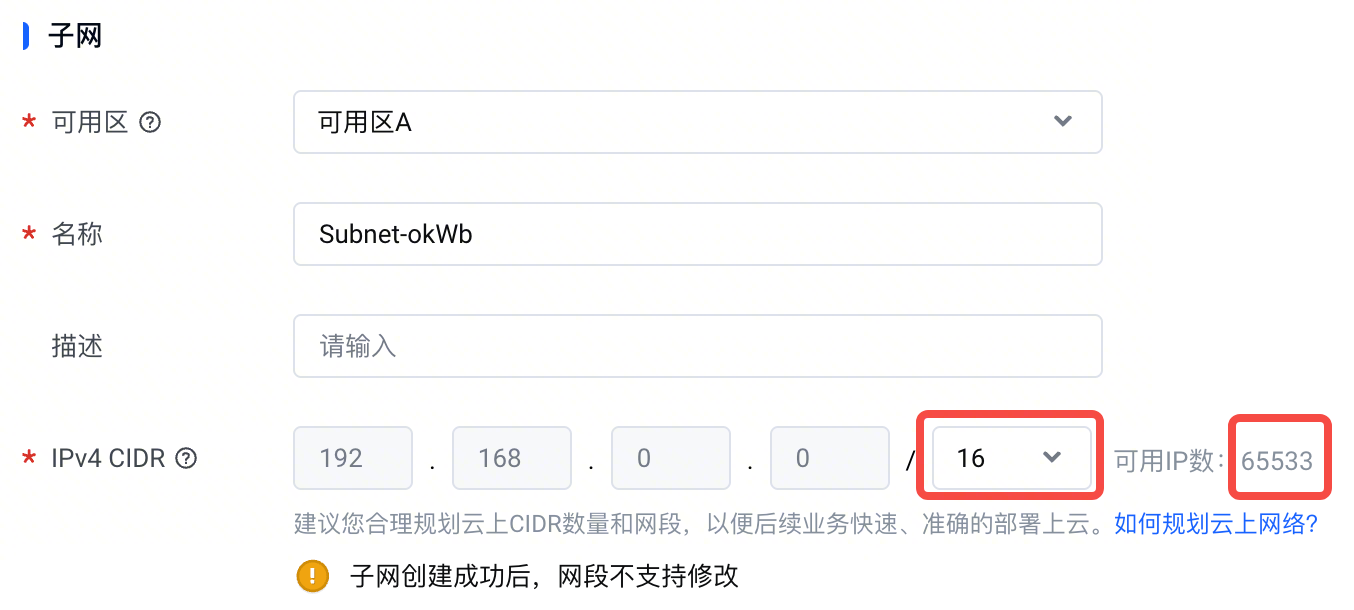
- 合理规划 VPC 和 Subnet 的网段大小。 在创建 VPC 和 Subnet 时,请根据业务规模选择合适的网段(掩码越小,网段越大)。建议 Subnet 的掩码不超过 16,以便容纳大批量分支所需的私网 IP。
-
容量规划建议
若预计单个 VPC 内将运行成百上千个 Supabase 分支,建议在项目初期就完成 ENI 配额申请与 Subnet 网段规划,避免业务上线后再调整带来的迁移成本。
Lakebase 引擎的使用限制与使用建议
使用限制
针对使用 Lakebase 引擎的 Workspace,为了获得稳定的性能和资源使用体验,建议在业务规划和使用过程中参考以下推荐值。当业务规模显著超过推荐值时,可能会带来性能波动或资源紧张,请提前进行容量评估。
约束项 | 约束内容 |
每秒事务数(Transactions Per Second,TPS) | 建议每个分支的 TPS 不超过 10。 |
每秒查询数(Queries Per Second,QPS) | 建议每个分支的 QPS 不超过 20。 |
活跃连接数 | 建议每个分支的活跃连接数不超过 10。 |
数据量 | 建议将每个分支的数据量控制在 10 GB 以下。 |
角色数量 | 建议每个分支的角色数量不超过 50 个。 |
数据库数量 | 建议每个分支的数据库数量不超过 50 个。 通过 Table Editor 创建数据库表时,单个分支的数据库表数量上限为 10000 个。 |
SCHEMA 数量 | 建议每个分支的 SCHEMA 数量不超过 100 个。 |
数据库的表数量 | 建议每个数据库的表数量不超过 1000 个。 |
分支个数 | 当前版本暂不支持创建新分支。 |
外表创建 | 当前版本不支持直接创建可写外表。 |
列存表数量 | 建议每个分支的列存表数量不超过 20 个。 |
列存表数据量 | 建议每个分支的列存表数据量控制在 10 GB 以下。 |
单个分支的共享公网带宽 | 共享公网地址的带宽上限为 100 Mbps。 |
账号权限 |
使用建议
除上述硬性或推荐限制之外,您在日常使用 Lakebase 版时还可以参考以下使用建议,以提升服务的安全性和可扩展性。
- 妥善保管相关密码或密钥
- 请妥善保管 Lakebase 相关的密码、密钥等,避免对外暴露、造成安全风险。密钥一旦对外泄露,可能导致数据库被未授权访问、敏感数据被读取或篡改。建议结合企业内部的密钥管理服务(KMS)或 Vault 类工具进行集中托管,并定期轮换。
- 分析表相关注意事项
- 执行生成分析表操作后,不支持取消。
- 不支持对已生成的分析表执行 DDL 操作,且不支持删除分析表。
- 当前不支持对表名中包含 PostgreSQL 关键字(如 table、add 等)的表执行生成分析表操作。
- 当前不支持同时对多个表发起生成分析表任务。
- 分析表支持 boolean、smallint、integer、bigint、real、double precision、numeric、text、varchar、char、date、time、timestamp、timestamptz、bytea、json 和 jsonb 数据类型。若源表包含任一不支持的数据类型,分析表将生成失败。
- 如已为业务表生成分析表,在业务表更新后,分析表会同步更新。视业务表更新数据量的大小,分析表的更新会有最长 5 分钟的时延。
- 账号权限说明
- Lakebase PostgreSQL 普通账号权限包括 rolcanlogin。
最近更新时间:2026.09.22 17:47:50
这个页面对您有帮助吗?
有用
有用
无用
无用