AI 原生 BaaS 平台 Supabase 版
AI 原生 BaaS 平台 Supabase 版


文档指南

请输入


- 文档首页
 AI 原生 BaaS 平台 Supabase 版用户指南Supabase 引擎用户指南使用 Supabase 控制台使用 Authentication设置 CAS 授权登录
 复制全文
 下载 pdf
设置 CAS 授权登录
 文档反馈
 问问助手
CAS(Central Authentication Service,中央认证服务)是一种用于 Web 应用的开源单点登录(SSO)协议,核心是通过中央认证服务器实现一次登录访问多个互信系统,采用票据机制保障安全与无状态交互。
Supabase 支持通过简单配置实现 CAS 授权登录。
前提条件
- 已创建使用 Supabase 引擎的 Workspace,且该 Workspace 处于运行中状态。详细操作请参见创建 Workspace。
- 已成功登录到目标 Workspace 对应的 Supabase 控制台。详细操作请参见登录 Supabase 控制台。
- 已获取 SUPABASE_BASE_URL、SERVICE_ROLE_KEY 和 SUPABASE_ANON_KEY。关于获取变量的详细信息,请参见获取变量。
操作步骤
- 查询和修改配置
- 在 Supabase 控制台查询和修改配置
- 配置 CAS 相关参数
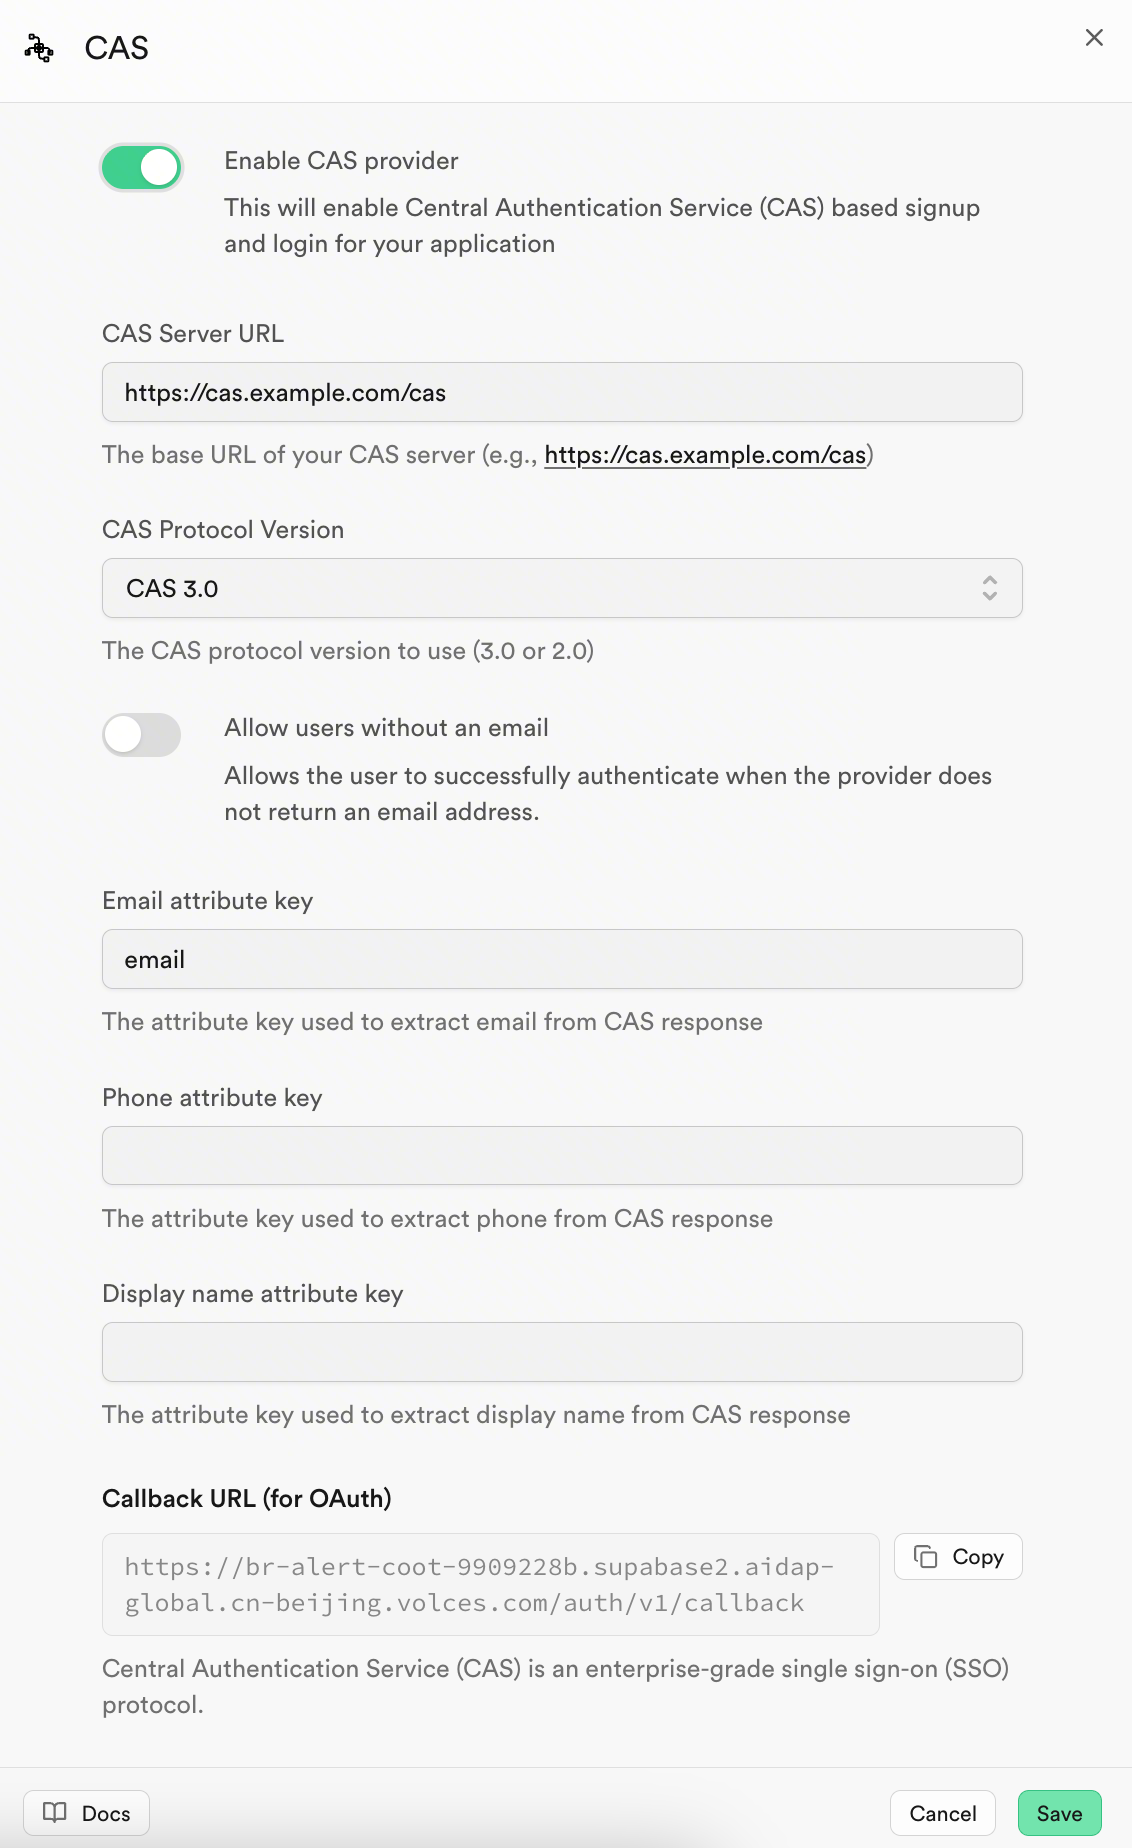
- 进入页面 Authentication -> Sign In / Providers -> CAS,勾选 “Enable CAS provider”,并填入 CAS 相关参数。
-
- 配置重定向白名单
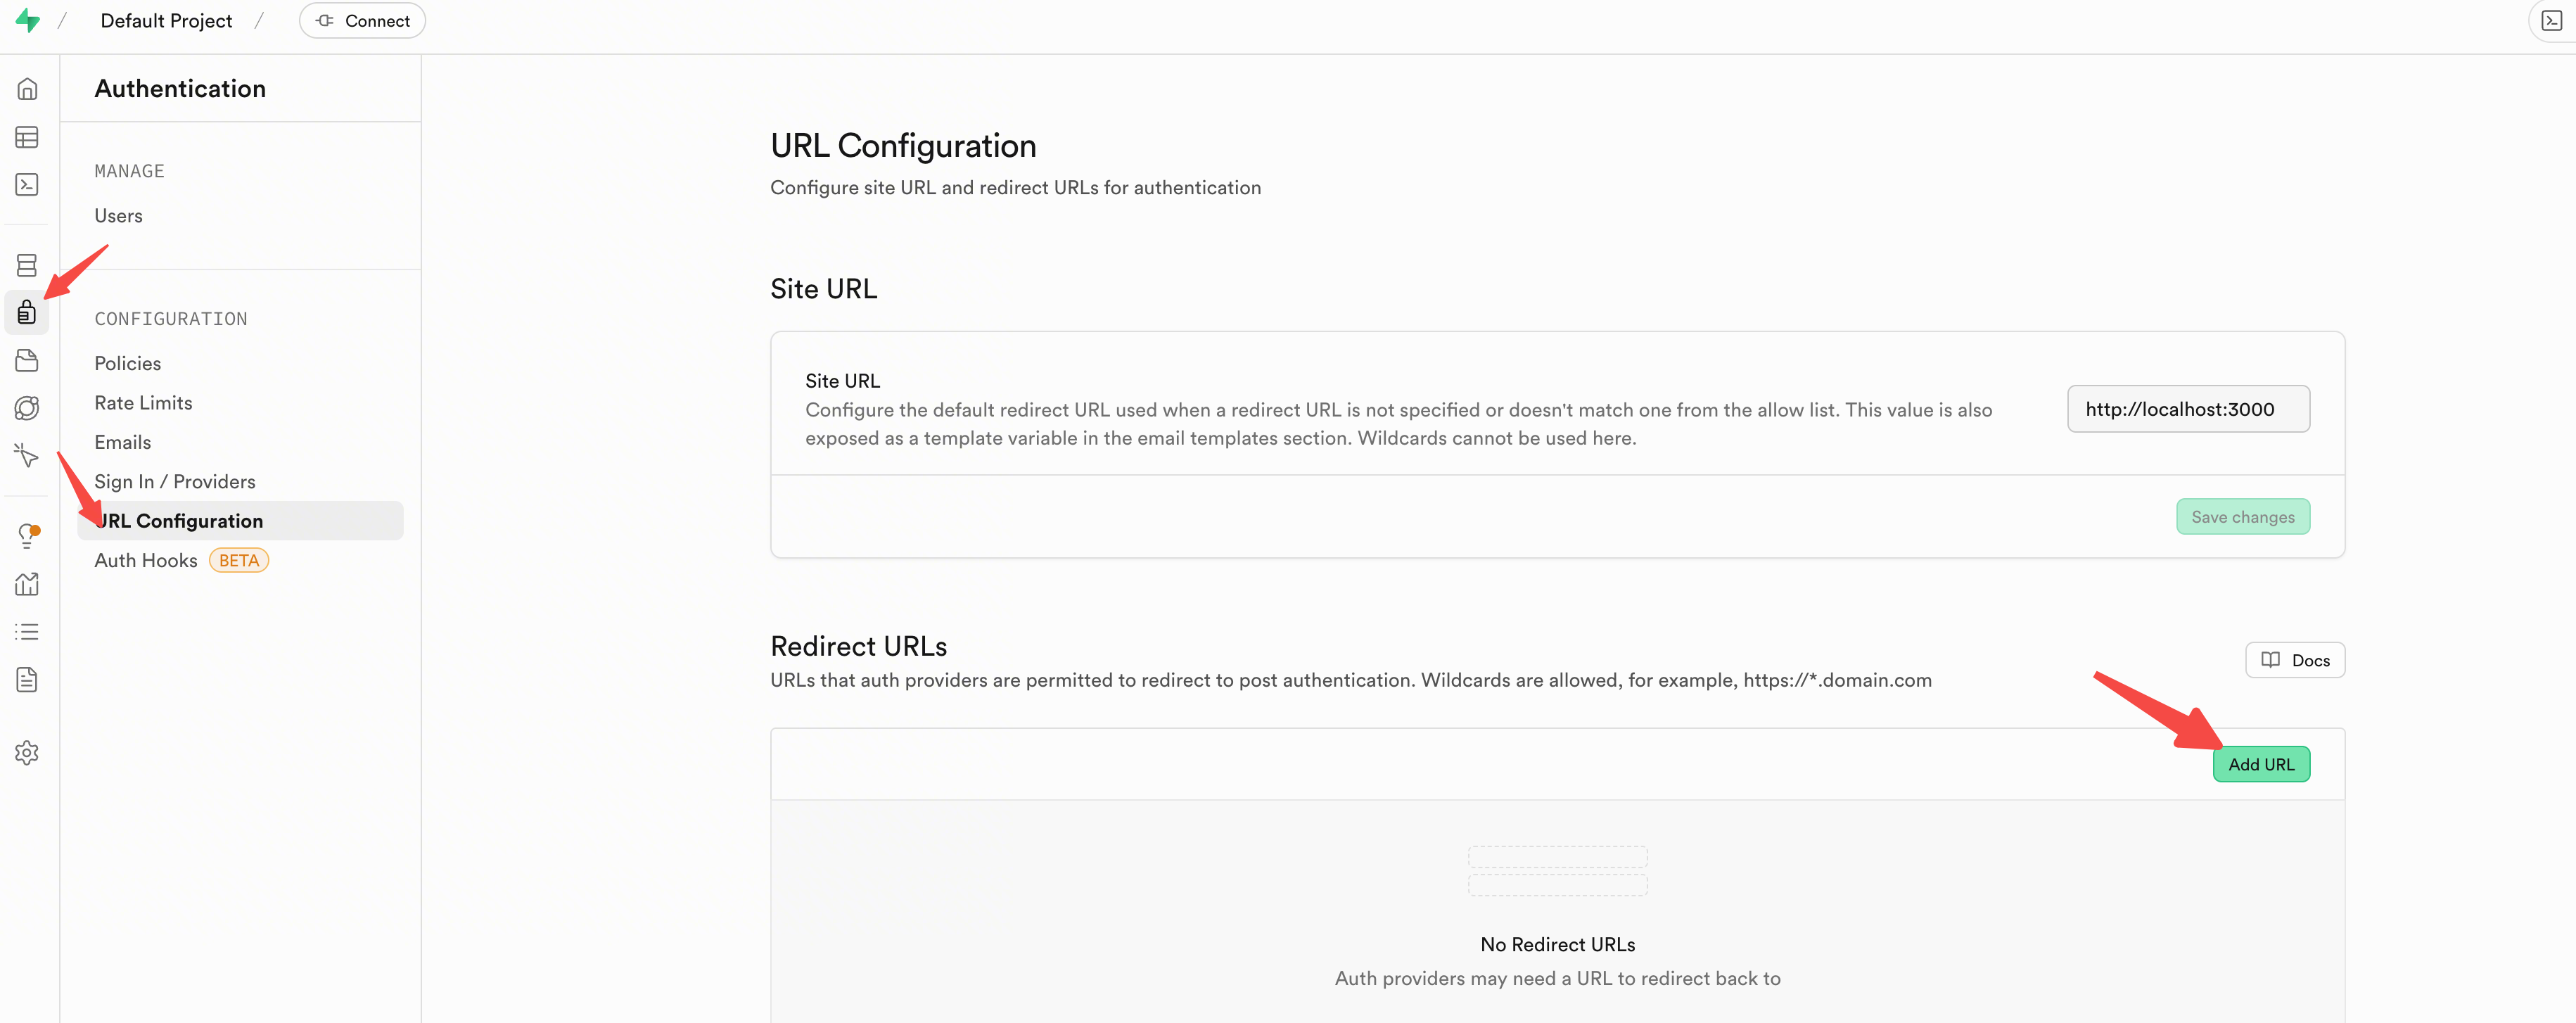
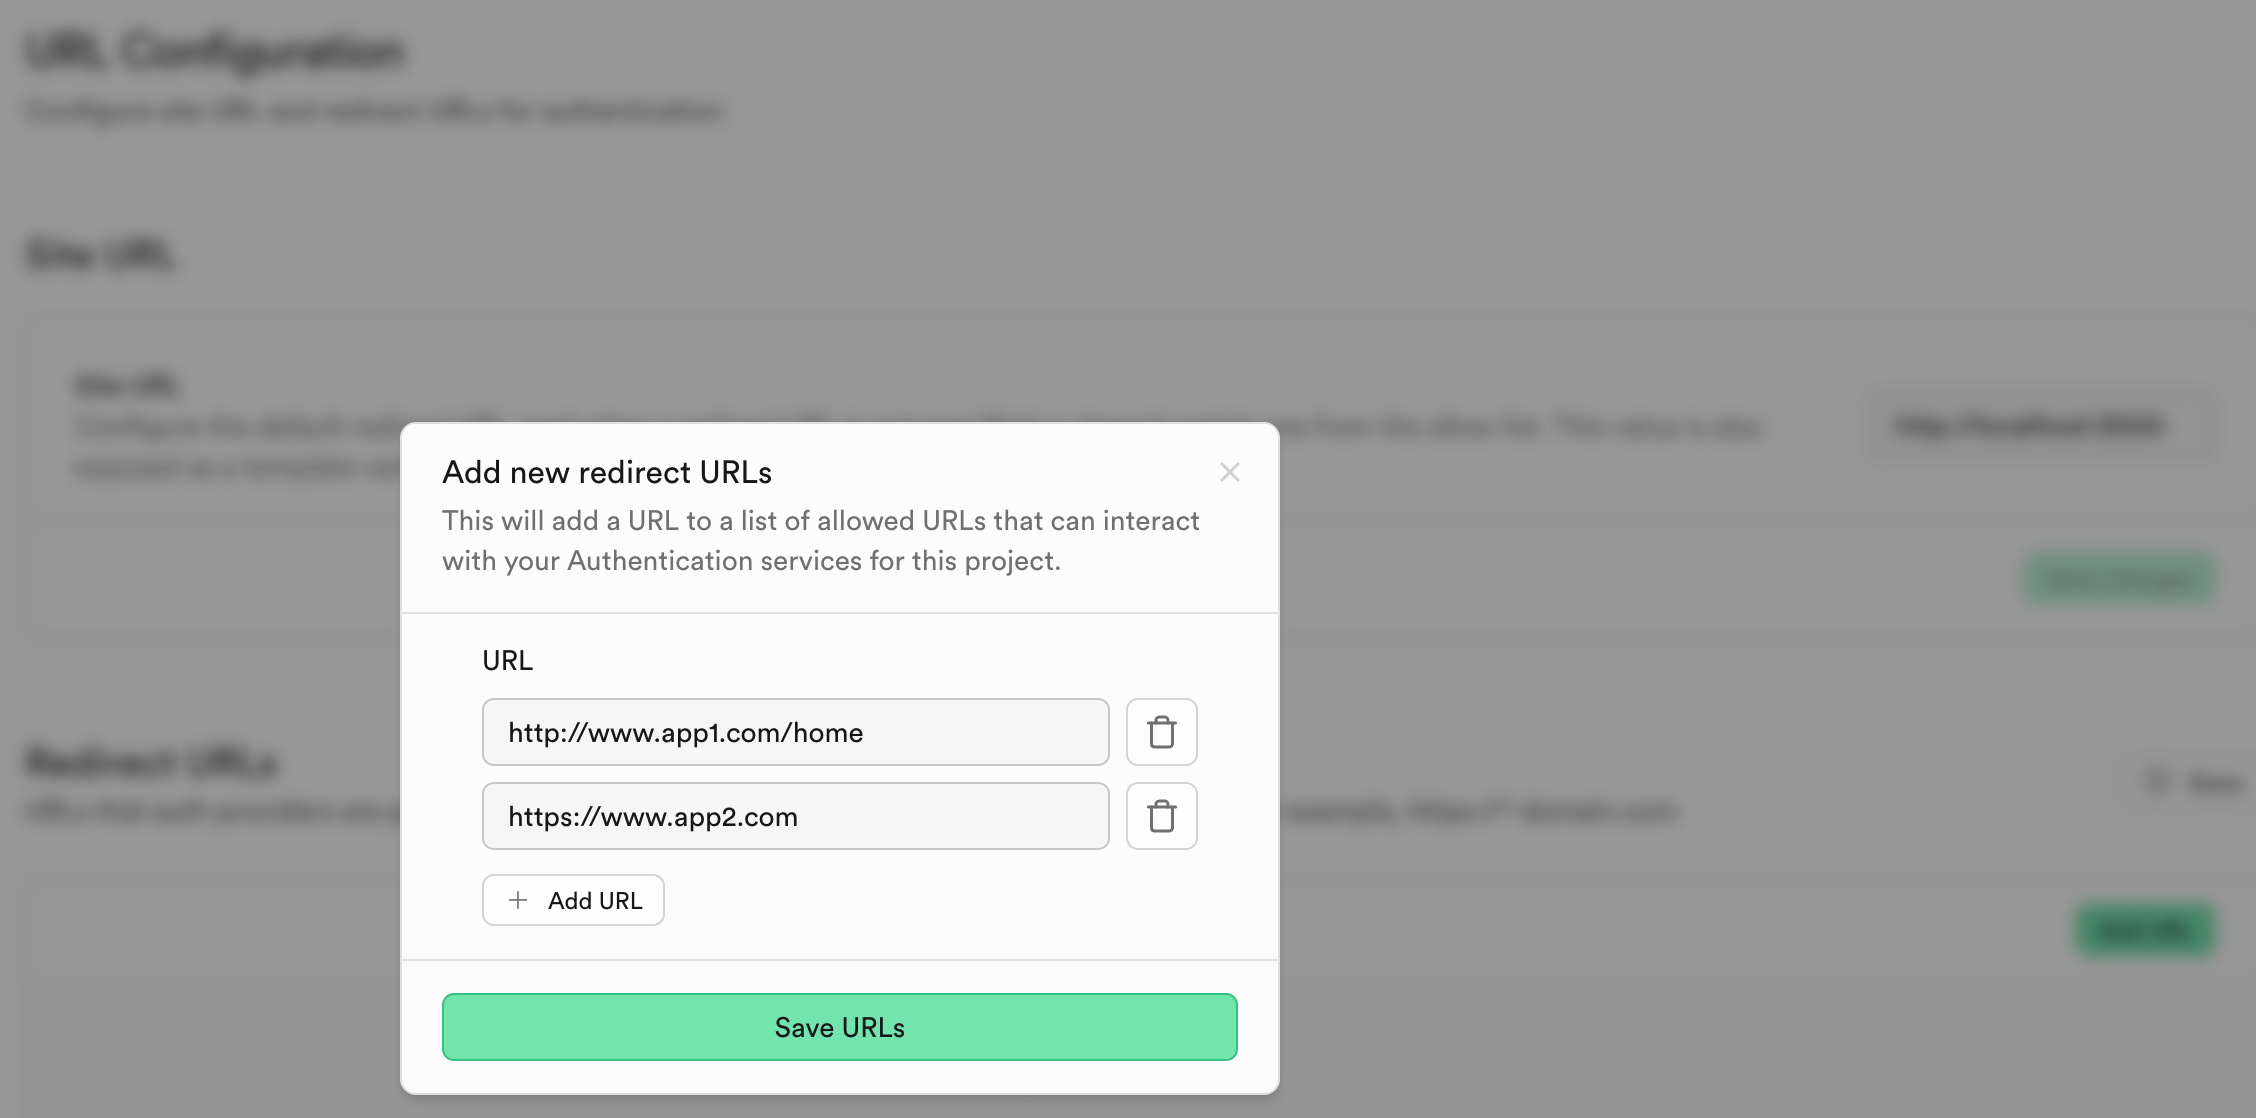
- 进入页面 Authentication -> URL Configurations,将您的应用的 URL (登录成功后的跳转目标,精确到 path) 配置到 Redirect URLs 中。
-
-
主要配置项说明
- 通过 Admin API 查询和修改配置
- 上述参数可以通过 Auth 模块的 Admin API /auth/v1/config 进行查询和修改配置。
- 查询配置的示例
- 修改配置的示例,其中 body 为上节表格中的 配置项 Key 和 配置项 Value 组成的 JSON Map
- 在 CAS Server 上配置 CAS Client Service URL
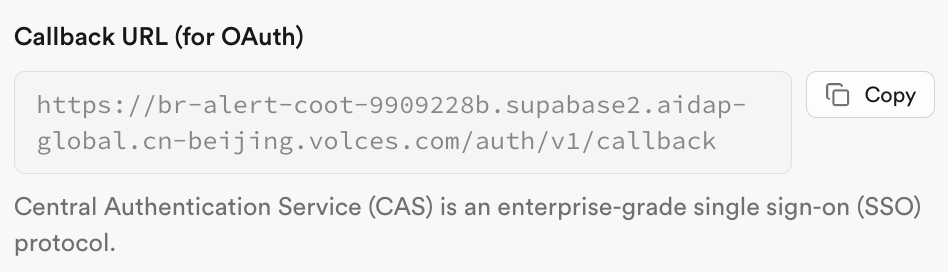
- 复制 Supabase Callback URL:在 Supabase CAS 配置页面的“Callback URL(for OAuth)”文本框,点击“Copy”按钮进行复制,得到类似如下格式的 URL https://br-xxx.supabase.aidap-global.cn-beijing.volces.com/auth/v1/callback。
-
- 在 CAS Server 上配置 CAS Client Service URL 为 Supabase 域名
- 修改上述 URL 为正则表达式,注意对点号(.)的转义,以及末尾的通配符(.*$),如: ^https://br-xxx\.supabase\.aidap-global\.cn-beijing\.volces\.com/auth/v1/callback.*$。
- 将修改后的字符串配置为 CAS Server 的 CAS Client Service URL,示例如下。
-
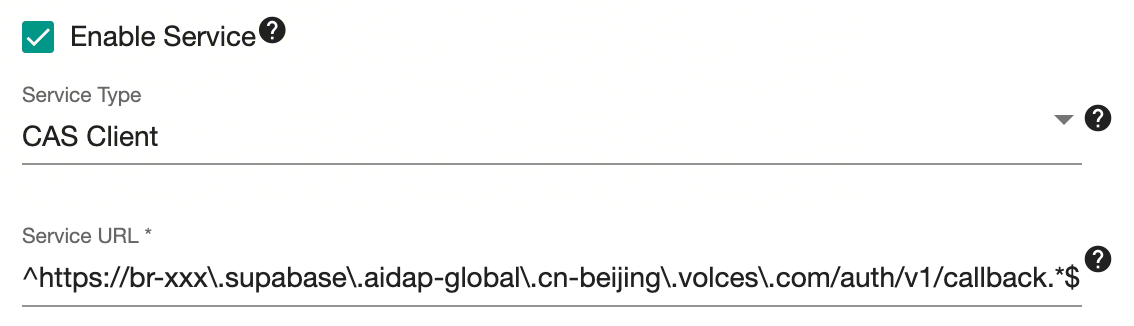
示例
通过 Supabase Client SDK 进行 CAS 授权登录
调用 signInWithOAuth 函数进行授权登录,需要将 provider 指定为 cas。
最近更新时间:2026.04.21 19:11:19
这个页面对您有帮助吗?
有用
有用
无用
无用