托管 Prometheus
托管 Prometheus


文档指南

请输入


- 文档首页
 托管 Prometheus最佳实践跨云/跨地域工作区访问使用网络型负载均衡和私网连接实现工作区公网访问
 复制全文
 下载 pdf
使用网络型负载均衡和私网连接实现工作区公网访问
 文档反馈
 问问助手
托管 Prometheus 的工作区支持使用公网网络型负载均衡(NLB)和私网连接(PrivateLink)的方式实现工作区公网访问。本文为您介绍如何配置私网连接,实现对托管 Prometheus 工作区的写入和读取。
背景信息
托管 Prometheus 工作区目前提供标准的内网 Remote Write 地址和 Query 地址。允许您采集公有云内网的产品指标和业务指标,并支持在容器服务 VKE 集群中部署 Grafana,实现指标大盘的创建和查看。详情请参见 在容器服务集群中部署 Grafana 并接入工作区。
在某些场景下,您可能需要通过公网访问托管 Prometheus 的工作区数据,例如:在多云场景下,需要将多个公有云中的数据汇总到一个 Grafana 上进行查看。这种情况下,您可以通过配置公网网络型负载均衡(NLB)和私网连接(PrivateLink),实现通过公网访问托管 Prometheus 工作区的目的。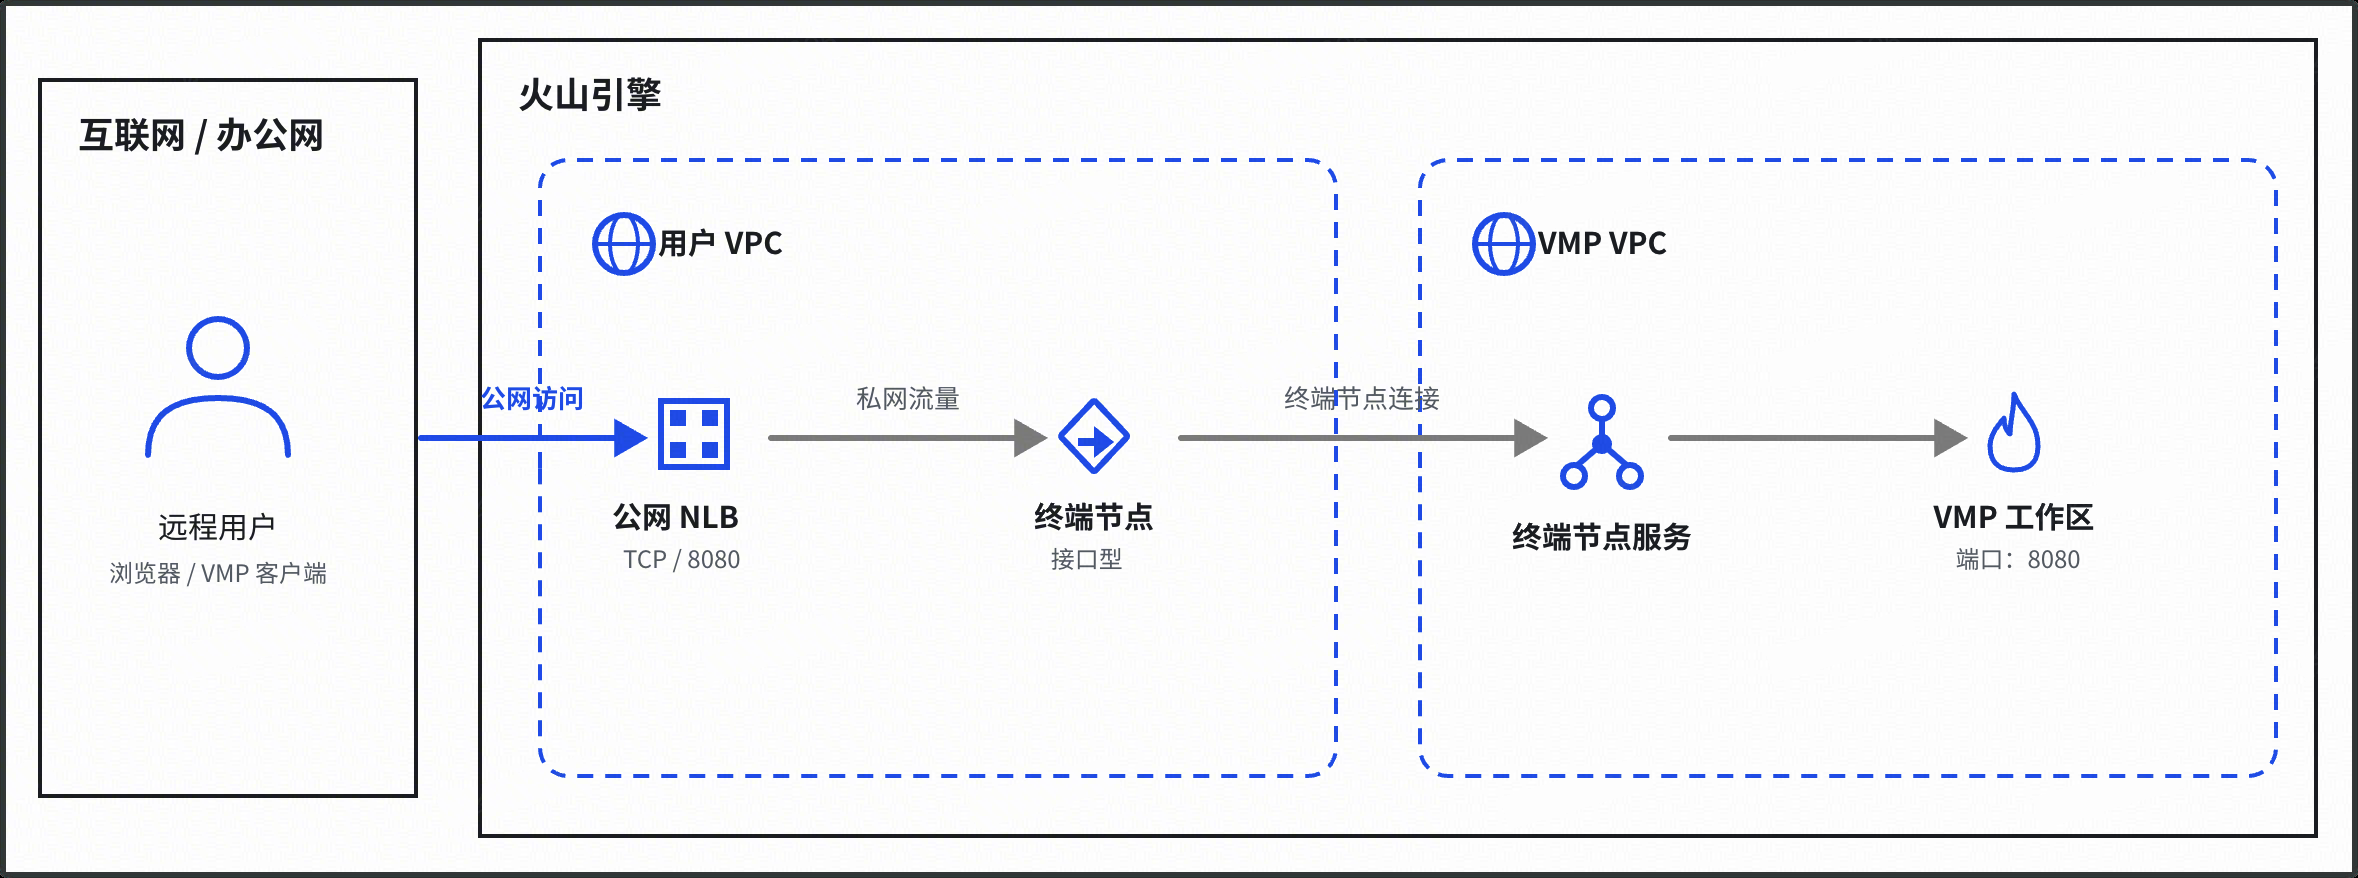
前提条件
操作步骤
步骤一:创建 VMP 工作区私网连接终端节点
说明
- 建议使用火山引擎主账号操作。使用子账号创建终端节点时,可能因权限不足而无法选择可用的终端节点服务;如遇此问题,可参考 为什么创建终端节点时无法选择可用的终端节点服务?进行处理。
- 读写分离场景中,您需要分别创建读取和写入的终端节点。
- 登录 私有网络控制台。
- 在左侧导航栏选择 私网连接 > 终端节点,在 接口终端节点 页签,单击 创建终端节点,完成参数配置
- 配置项参数说明基本信息地域终端节点所属的地域。此处选择与 VMP 工作区相同的地域。名称自定义终端节点的名称。类型终端节点的类型。此处选择 接口。说明接口终端节点是一个弹性网络接口,具有来自子网的私网IP地址,可以将访问流量转发到所关联的终端节点服务。适用于需要共享同账号或跨账号VPC中服务资源的场景。所属项目选择终端节点所属的项目。说明
- 未指定项目时,该终端节点属于默认项目 default。
- 不同项目之间的终端节点不可共享。选定项目后,创建的终端节点只能被具有该项目权限的用户所使用。
- 更多关于终端节点项目功能的介绍,请参见 项目管理。
终端节点服务开启跨地域是否开启跨地域。开启后,终端节点可以连接与其不同地域的终端节点服务。服务所在地域选择终端节点需要连接的终端节点服务所在的地域。说明添加方式选择待关联终端节点服务的添加方式。请按需选择不同添加方式指定 终端节点服务。此处选择 火山引擎服务。终端节点服务选择终端节点的服务用途。此处选择 VMP Readonly 或 VMP Writeonly 。- VMP Readonly:用于查询工作区数据(例如 Grafana Query 访问)。
- VMP Writeonly:用于向工作区写入数据(例如采集器 Remote Write)。
网络配置IP 地址类型勾选终端节点的 IP 地址类型。此处选择 IPv4。说明若需同时勾选 IPv4 和 IPv6,请确保满足以下条件:- 选定的终端节点服务支持 IPv6。
- 选定的私有网络已开启 IPv6 CIDR,且存在已开启 IPv6 CIDR 的子网。
私有网络选择终端节点所属的 VPC。可用区及子网勾选终端节点的可用区和子网。- 仅支持勾选 终端节点服务 支持的可用区。
- 子网选定后,系统将自动在子网内创建一张终端节点网卡。
- IP 地址分配方式:
- 自动分配:系统会自动从已选子网中分配未被占用的 IP 地址。
- 手动分配:手动输入已选子网中未被占用的 IP 地址。
- 分配 IP 地址:
- 若 IP 类型为 IPv4,则分配一个 IPv4 地址。
- 若IP类型为 IPv4 和 IPv6,则分配一个 IPv4 地址和一个 IPv6 地址。
- 若 IP 类型为 IPv6,则分配一个 IPv6 地址。
安全组选择需要与终端节点网卡关联的安全组。说明- 若选择的 私有网络 为共享 VPC,则安全组必须为当前账号创建的安全组,不可选择共享的安全组。
- 请确认安全组中放通 8080 端口,否则可能导致访问端口不通。
高级选项私有DNS名称启用私有 DNS 名称,可以自定义终端节点的访问域名。说明- 当终端节点关联的终端节点服务启用 DNS 名称,且公网域名验证通过时,终端节点才可以启用 DNS 名称。启用后,私有 DNS 名称默认为终端节点服务配置的私有 DNS 名称,您可以通过该私有 DNS 名称访问终端节点服务。
- 终端节点服务启用、验证私有 DNS 名称的详细操作请参见 修改/验证私有 DNS 名称。
标签单击 添加标签,输入标签键和标签值,为接口终端节点添加标签。
- 查阅并确认相关服务协议后单击 立即购买,完成创建。
- 返回终端节点列表,等待该终端节点的 连接状态 变为 已连接。
-
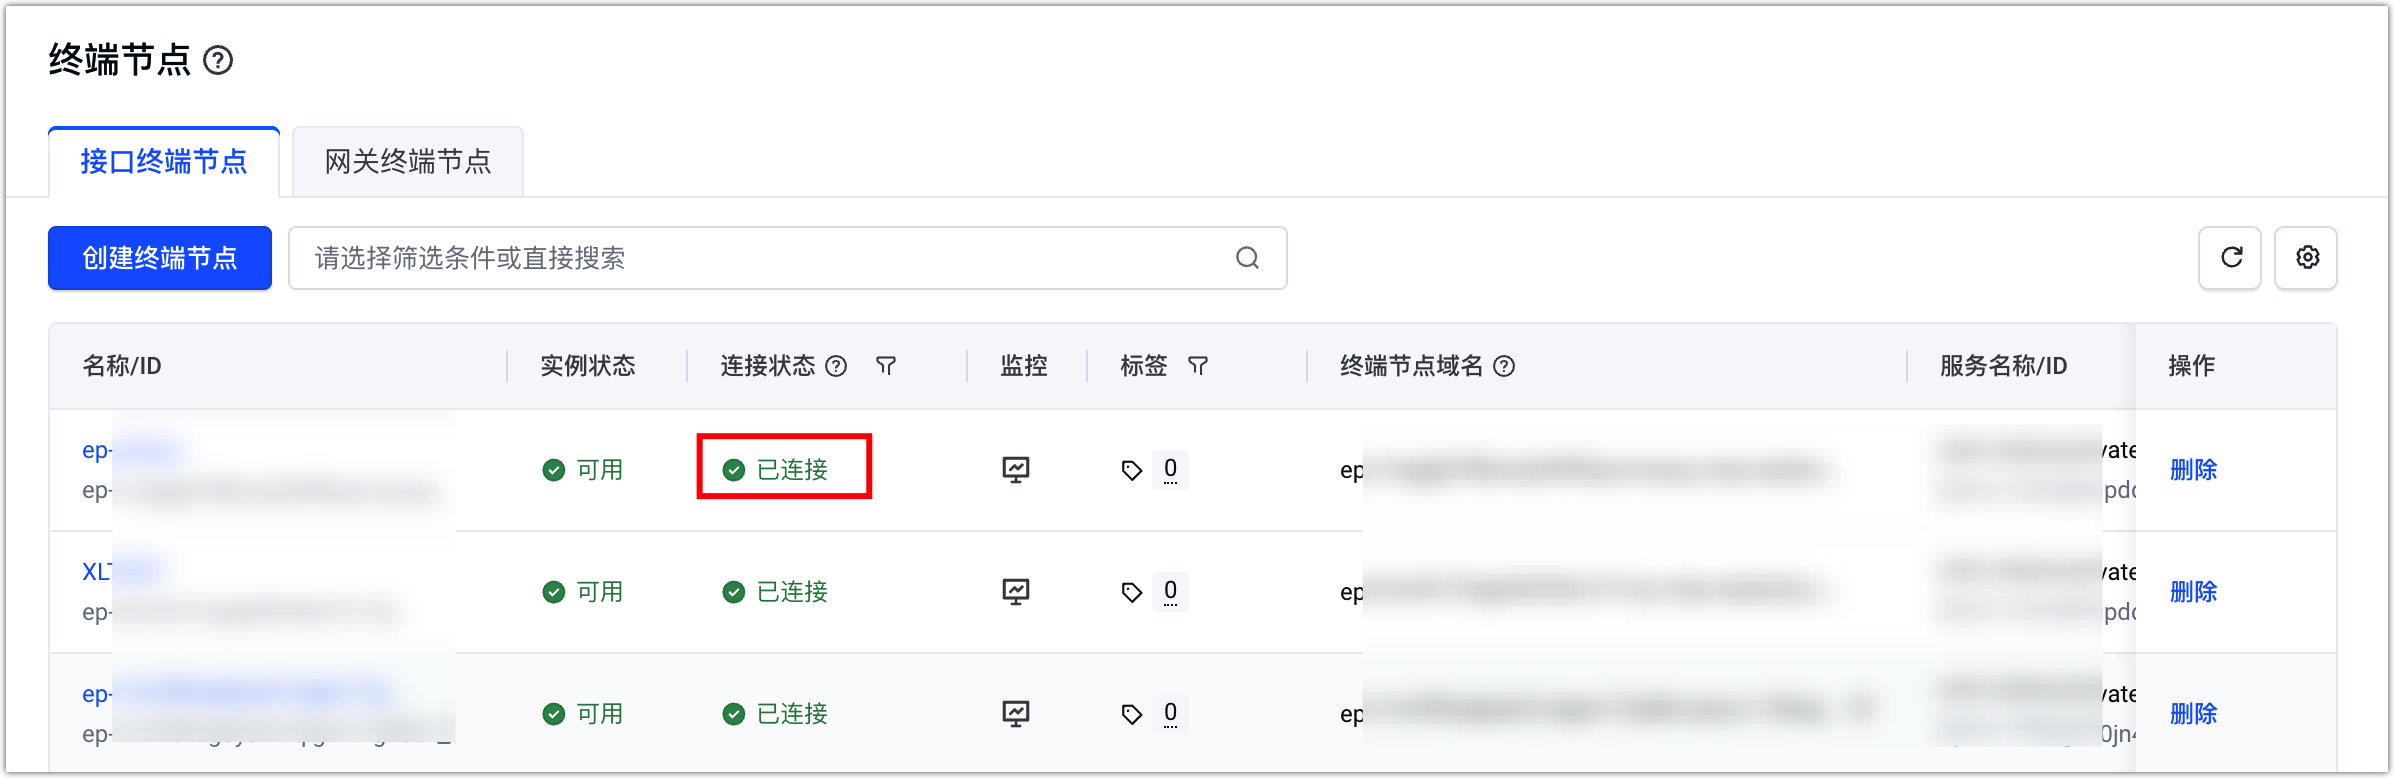
- 在同 VPC 的 ECS 或 Pod 内执行 curl http://<终端节点域名>:8080,返回 Not Found 即表示终端节点、域名和网络已打通。
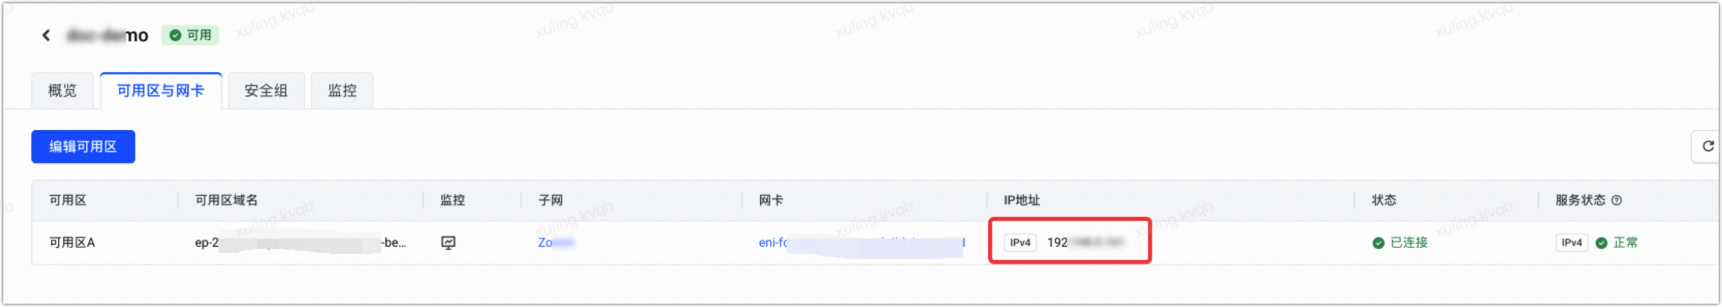
- 返回终端节点列表,单击创建的终端节点名称,切换至 可用区与网卡 页签,记录 IP 地址信息。
-
步骤二:创建公网 NLB 实例
- 登录 网络型负载均衡 NLB 控制台。
- 在顶部导航栏选择与 VMP 工作区相同的 项目 和 地域。
- 在左侧导航树选择 实例管理,单击 创建网络型负载均衡。
- 按下表完成关键参数配置,其余参数可按需配置。有关参数配置的更多说明,参见 创建 NLB 实例。
- 参数说明地域NLB 实例所属的地域。说明创建的 NLB 实例只能为该地域中的资源所用,不可迁移,请确保实例的地域与 VMP 工作区所在地域一致。私有网络NLB 实例所属的私有网络。注意必须与 步骤一 中创建的私网连接终端节点所在 VPC 保持一致,否则 NLB 将无法访问该终端节点。IP 版本NLB 实例的私网 IP 地址类型。
- IPv4:仅支持 IPv4。
- 双栈:同时支持 IPv4 和 IPv6。
网络类型(IPv4)NLB 实例 IPv4 地址的网络类型。选择 公网。- 公网:该 NLB 实例可同时被 IPv4 私网和 IPv4 公网访问。
- 私网:该 NLB 实例只能被 IPv4 私网访问。
注意公网 NLB 实例的域名解析至 NLB 实例的公网 IP 地址,私网 NLB 实例的域名解析至 NLB 实例的私网 IP 地址。
- 查阅并确认相关服务协议后,单击 提交订单,等待实例状态变为 正常。
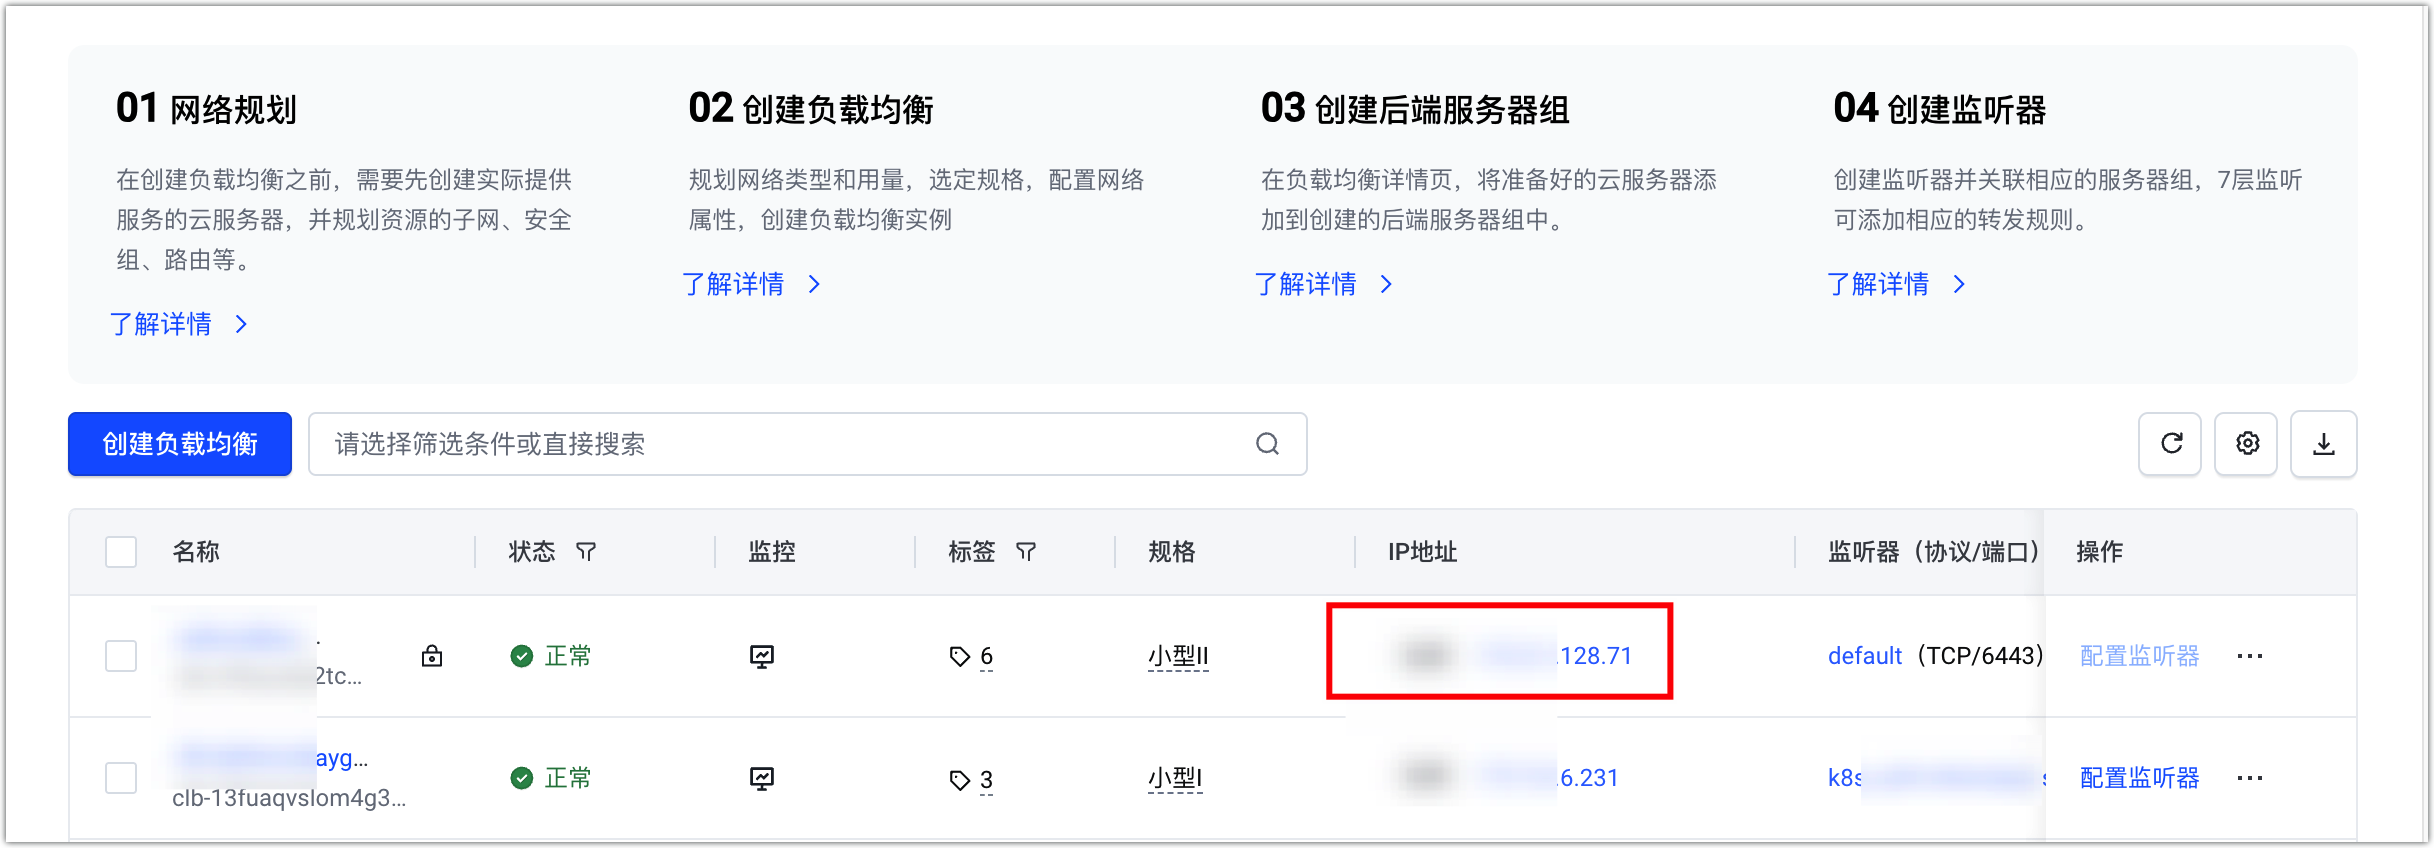
- 在实例列表中记录该 NLB 实例的公网 IP 地址。
-
步骤三:创建 IP 类型服务器组并添加后端服务器
- 登录 网络型负载均衡 NLB 控制台。
- 在顶部导航栏选择与 VMP 工作区相同的 项目 和 地域。
- 在左侧导航树选择 服务器组,单击 创建服务器组。
- 按下表完成关键参数配置,其余参数可按需配置。有关参数配置的更多说明,参见 创建服务器组。
- 参数说明本场景推荐值名称自定义服务器组的名称。例如:vmp-private-link-rsp服务器组类型服务器组的类型。
- 服务器类型:只能添加与服务器组同 VPC 内的云服务器实例或辅助网卡作为后端服务器。
- IP类型:只能添加 IP 地址作为后端服务器。只要网络可达,可以添加其他 VPC 或者 IDC 内的 IP 地址作为后端服务器。
IP 类型IP 版本后端服务器私网IP地址的协议类型。目前仅支持添加 IPv4 类型的后端服务器。IPv4私有网络选择服务器组所属的私有网络。注意所选 VPC 必须与 步骤一 中创建的私网连接终端节点、步骤二 中创建的 NLB 实例所在 VPC 保持一致。-后端协议NLB 实例转发流量到后端服务器时使用的通信协议。- TCP:仅支持关联TCP、TLS监听器。
- UDP:仅支持关联UDP监听器。
TCP调度算法- 加权轮询(WRR):权重值越高的后端服务器,被轮询到的次数(概率)越高。
- 加权最小连接数(WLC):先计算后端服务器当前连接数/权重的值,然后将请求分发给值最小的后端服务器。
- 源地址哈希(SH):基于源IP地址的一致性哈希,相同源地址的请求会调度到相同的后端服务器。
加权轮询(WRR)全端口转发服务器组中各后端服务器的服务端口均与监听端口相同时,可以开启全端口转发。开启后,该服务器组仅支持关联已开启全端口监听的监听器,且组内后端服务器无需指定端口,NLB默认按照前端请求端口(即监听端口)转发流量至后端服务器。关闭健康检查选择是否打开健康检查功能的开关。打开后,NLB能判断后端服务器状态是否正常,避免将请求转发至状态异常的后端服务器,保障服务的可用性。选择 打开。说明- 关闭健康检查可能会导致请求被转发给异常的后端服务器,为了保障业务的持续可用,不建议关闭健康检查。
- 健康检查会占用一定的网络资源,建议您结合业务情况,通过降低健康检查频率、增大健康检查间隔等方式降低对业务的影响。
开启健康检查协议健康检查请求的协议类型。- TCP:发送SYN握手报文,以此检测后端服务器端口的状态是否正常。
- HTTP:发送HEAD或GET请求模拟浏览访问行为,以此检测后端服务器应用是否正常。HTTP协议特有的参数如下:
- 健康检查方法:选择对后端服务器进行健康检查的请求方法。
- GET:GET请求得到的响应同时返回响应头部和响应正文信息,要求服务器支持GET方法。
- HEAD:HEAD请求得到的响应仅返回响应头部信息,可以降低后端开销,要求服务器支持HEAD方法。
- 健康检查域名:输入健康检查的请求域名,需配置为后端服务器上真实对外提供服务的地址。如不填写,则默认使用后端服务器的私网IP地址。
- 健康检查路径:输入健康检查的请求路径URL,需配置为后端服务器上真实对外提供服务的地址。如不填写,则默认为/。
- 健康状态码:配置响应码,若收到选中类型的响应码,则表明该服务器为正常可用状态。
- UDP:发送ICMP或UDP探测报文,以此检测后端服务器是否正常。UDP协议特有参数如下:
自定义请求/响应:是否打开指定健康检查字符的开关。- 打开后,配置如下参数:
- 自定义请求:输入健康检查请求的字符。
- 自定义响应:输入健康检查响应的字符。
- 关闭后,不需要指定字符。
了解更多说明服务器组的后端协议为TCP时,健康检查不支持UDP协议。TCP健康检查端口配置用于健康检查的端口。- 使用后端服务器端口:默认使用后端服务器的端口进行健康检查,无需额外指定。
- 指定特定端口:全端口转发功能开启时,只能选择该选项。端口的取值范围为 1~65535。
使用后端服务器端口响应超时配置等待健康检查响应的时间。- 若在响应超时时间内未收到后端服务器返回的正确信息,则表明健康检查异常。
- 取值范围为 1~60 秒。默认超时时间为 3 秒。
3 秒检测间隔输入执行健康检查的时间间隔。- 检测间隔时间必须大于等于响应超时时间。
- 取值范围为 3~300 秒。默认间隔为 10 秒,指每 10 秒对后端服务器进行一次健康检查。
10 秒健康阈值开启健康健康后,输入判断后端服务器正常的健康检查次数。- 对同一后端服务器连续执行指定次数的健康检查,结果均为 正常 时,其健康检查状态由 异常 变为 正常。
- 取值范围:2~10 次。默认为 3 次。
3 次不健康阈值开启健康健康后,输入判断后端服务器异常的健康检查次数。- 对同一后端服务器连续执行指定次数的健康检查,结果均为 异常 时,其健康检查状态由 正常 变为 异常。
- 取值范围:2~10 次。默认为 3 次。
3 次
- 单击 确定,完成创建。
- 单击创建的服务器组名称,切换至 服务器 页签,单击 添加服务器,完成参数配置
- 参数说明IP 地址输入后端服务器的 IP 地址。填写 步骤一 中记录的终端节点网卡私网 IP 地址。说明如果读写分离场景下创建了读、写两个终端节点,请分别添加。可用区选择该后端服务器支持接收来自哪些可用区的访问请求。端口后端服务器提供服务的端口。填写 8088。权重表示后端服务器收到请求的概率(概率为该 IP 地址权重/组中所有IP地址的总权重)。保持默认 100。
- 权重越大转发的请求越多,默认为 100。
- 权重设置为 0,表示该服务器不会再接受新请求。
- 当监听器调度算法为源地址哈希(SH)时,权重只区分 0 与非 0。
- 单击 确定,在服务器列表页确认该服务器组的状态为 正常。
步骤四:添加 TCP 监听器并关联服务器组
- 登录 网络型负载均衡 NLB 控制台。
- 在顶部导航栏选择与 VMP 工作区相同的 项目 和 地域。
- 在左侧导航树选择 实例管理,单击 步骤二 创建的 NLB 实例右侧的 配置监听器。
- 单击 添加监听器,按下表完成关键参数配置,其余参数可按需配置。有关参数配置的更多说明,参见 添加监听器。
-
- 单击 下一步,在 选择服务器组 步骤中选择 步骤三 创建的 IP 类型服务器组。
- 单击 下一步,确认配置信息后单击 确定 完成监听器创建。
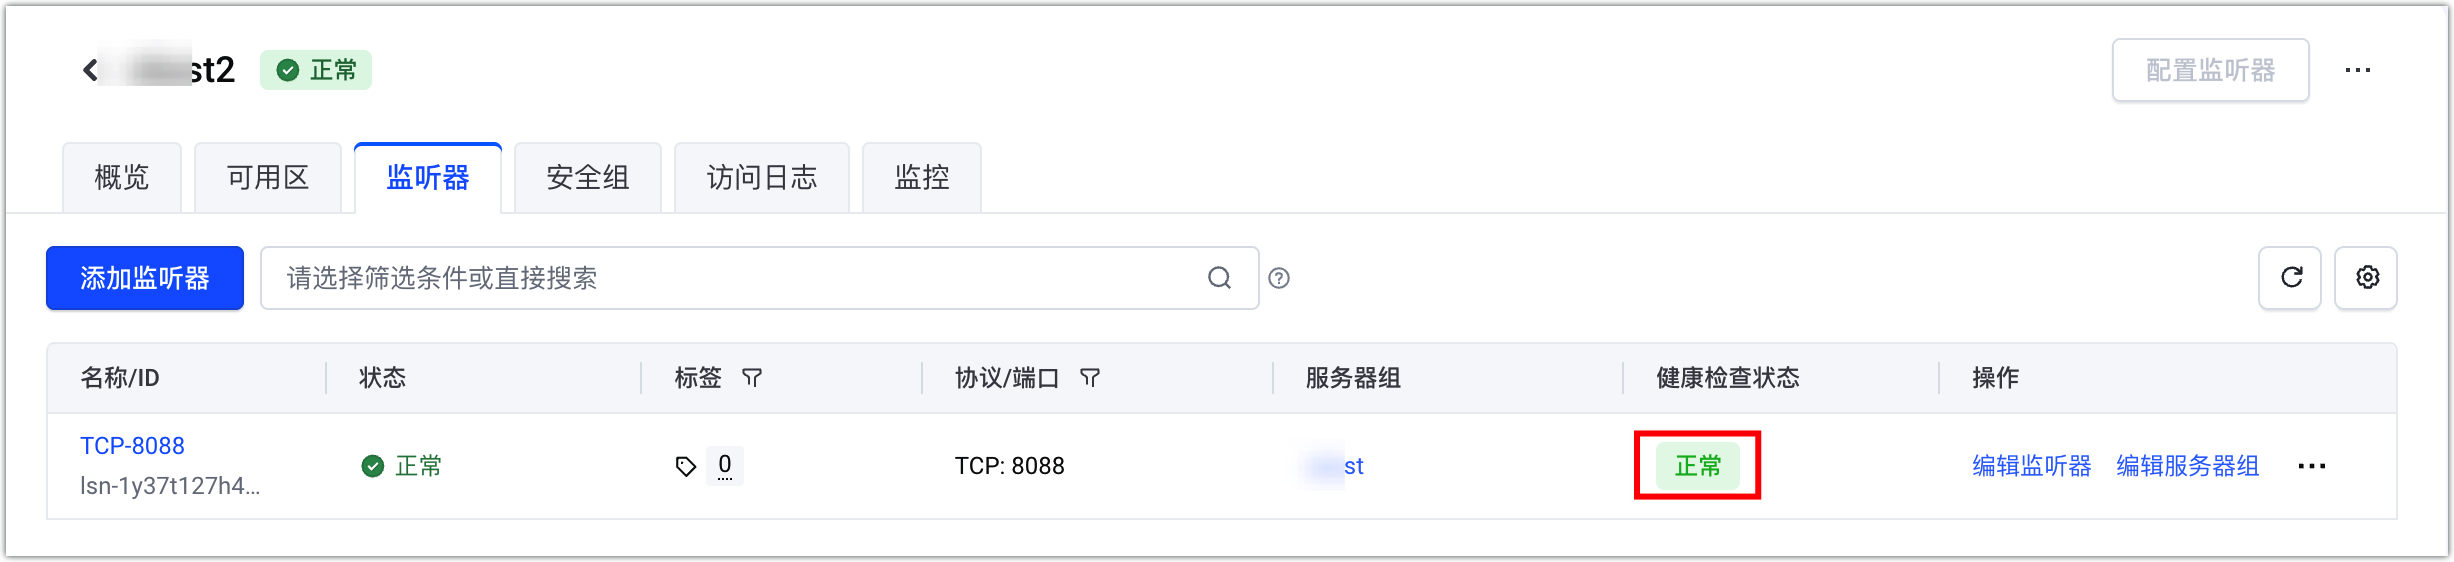
- 创建完成后,在监听器详情页确认关联的服务器组健康检查状态为 正常。
-
步骤五:配置 DNS 域名解析
- 登录您使用的 DNS 服务商控制台(如火山引擎云解析 DNS,或其他第三方 DNS)。
- 为工作区公网域名添加一条 A 记录,记录值填写 步骤二 中记录的 NLB 公网 IP 地址。
- 等待 DNS 全局生效(大约需要 1–10 分钟)。
验证连通性
- NLB 实例状态:确认实例状态为 运行中,监听器状态为 正常。
- 健康检查结果:进入监听器对应的后端服务器组详情,确认后端 IP(终端节点网卡私网 IP)的状态为 正常。
- DNS 解析:在本机执行 nslookup 工作区公网域名,确认解析结果为 NLB 实例的公网 IP。
- 端到端访问:远程用户通过 http://<公网 IP 或域名>:8080 访问 NLB,再由 NLB 透传到工作区。请按下表给出的路径格式分别验证查询(读)和 Remote Write(写)两条链路:
-
-
最近更新时间:2026.10.27 14:44:59
这个页面对您有帮助吗?
有用
有用
无用
无用