VPN连接
VPN连接


文档指南

请输入


- 文档首页
 VPN连接最佳实践VPC之间互通搭建VPC间双隧道VPN网络互通(动态路由)
 复制全文
 下载 pdf
搭建VPC间双隧道VPN网络互通(动态路由)
 文档反馈
 问问助手
私有网络之间天然隔离无法通信,如需在两个私有网络之间通信,可以通过VPN连接功能在私有网络之间建立通信隧道。本文为您介绍如何通过双隧道动态路由模式IPsec VPN连接,实现不同账号下的两个私有网络间的网络连通。相同账号下的两个私有网络通信,无需切换账号登录,其他操作与不同账号下私有网络通信一致。
说明
如果需要通过VPN连接实现私有网络与第三方云厂商私有网络互通,在配置VPN连接时可把第三方云厂商私有网络当作用户端进行配置,第三方云厂商上的配置,请直接参考对应厂商的指导文档。
背景信息
- VPN连接不支持建立跨境连接。在通过IPsec VPN连接功能建立VPC与VPC之间的网络连接场景下,互连的两个VPC必须同属于中国内地地域或同属于非中国内地地域,不可一个VPC属于中国内地地域一个VPC属于非中国内地地域。更多地域信息,请参见地域列表。
- 如果您需要连通中国内地地域下的VPC和非中国内地地域下的VPC,推荐您使用云企业网,详细信息请参见云企业网。
- 如果您需要通过IPsec VPN连接功能连通不同地域下的VPC(VPC都在中国内地地域或都在非中国内地地域),受公网质量的影响IPsec VPN的网络质量较差,推荐您使用云企业网,具体操作请参考私有网络互通(同账号跨地域)、私有网络互通(跨账号跨地域)。
目前已有信息如下图所示,图中VPC1、VPC2、ECS1、ECS2为已创建的资源,VPN网关1和VPN网关2是下述操作中将要创建的资源。
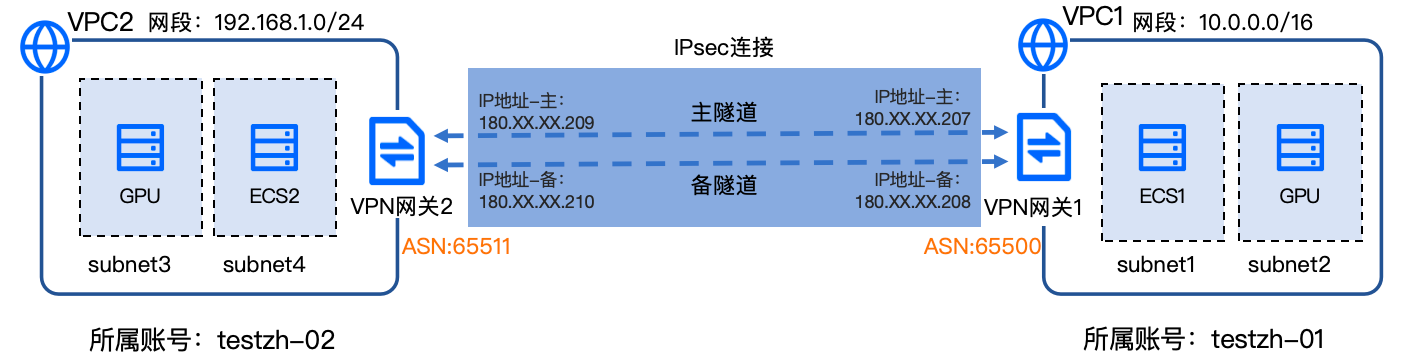
网络规划
前提条件
- 已开通账号testzh-01、testzh-02并完成实名认证。
- 已获取testzh-01、testzh-02的账号的信息。
- 已在testzh-01下创建VPC1、在testzh-02下创建VPC2,且VPC1和VPC2的私网网段无重叠。
操作步骤
步骤一:创建VPN网关
- 登录账号testzh-01下的VPN网关控制台。
- 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。
- 单击创建VPN网关按钮。
- 参考下表,创建VPC1的VPN网关VPNGW-01。
-
- 配置完成后,单击确认订单按钮,并请根据控制台指引查阅并确认相关协议。
- 单击立即购买按钮进行支付,完成购买。
- 创建成功后,系统为VPN网关VPNGW-01分配的网关出口IP为180.XX.XX.207、180.XX.XX.208。
- 登录账号testzh-02下的VPN网关控制台,参考步骤2 ~ 步骤7,创建VPC2的VPN网关VPNGW-02,BGP ASN设置为65511。
- 创建成功后,系统为VPN网关VPNGW-02分配的网关出口IP为180.XX.XX.209、180.XX.XX.210。
步骤二:创建用户网关
- 登录账号testzh-01下的用户网关控制台。
- 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。
- 单击创建用户网关按钮。
- 参考下表分别配置VPN网关VPNGW-01的两个用户网关(CGW-01和CGW-02),完成后单击确定按钮。
-
- 登录账号testzh-02下的用户网关控制台,参考步骤2~步骤4,分别配置VPN网关VPNGW-02的两个用户网关(CGW-03和CGW-04),参数中BGP ASN配置为65500,IP地址分别配置为180.XX.XX.207、180.XX.XX.208。
步骤三:创建IPsec连接
- 登录账号testzh-01下的IPsec连接控制台。
- 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。
- 单击创建IPsec连接按钮。
- 参考下表配置IPsec连接,完成后单击创建按钮。
- 基本信息
-
- 绑定资源
-
- 连接信息
-
- Tunnel配置
-
- 登录账号testzh-02下的IPsec连接控制台,参考步骤1 ~ 步骤3配置IPsec连接,完成后单击创建按钮。
- 基本信息
-
- 绑定资源
-
- 连接信息
-
- Tunnel配置
-
步骤四:查看VPN网关路由
- 登录账号testzh-01下的VPN网关控制台。
- 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。
- 单击VPN网关VPNGW-01的名称。
- 单击路由信息页签, 可查看VPN网关路由。
BGP连接建立成功后,VPN网关VPNGW-01将自动学习对端VPN网关(VPNGW-02)宣告的BGP路由,并同步到VPNGW-01所属VPC1的所有路由表(系统路由表和自定义路由表)的系统路由中。此时,您可以进一步测试连通性。
如果未查看到相关路由,表示双隧道VPN连接建立失败,请检查您的网络规划并重新配置。
测试连通性
在VPN网关路由列表页面,查看路由下一跳。
- 正常情况下,VPN网关路由下一跳为IPsec连接的主隧道。
- 通过ping命令验证VPC中云服务器之间可互通,表示VPC1与VPC2之间可以通过IPsec连接主隧道正常通信。
- 可用区故障或主隧道公网出口IP不可用等故障情况下,VPN网关路由的下一跳自动切换为IPsec连接的备隧道。
- 通过ping命令验证VPC中云服务器之间可互通,表示VPC1与VPC2之间可以通过IPsec连接备隧道正常通信。
- 某个可用区故障时,非故障可用区内的云服务器之间仍可互通,故障可用区内的云服务器之间不可互通。
- 主隧道公网出口IP不可用时,主备隧道所属可用区内的云服务器之间均可以正常互通。
最近更新时间:2026.09.18 15:13:19
这个页面对您有帮助吗?
有用
有用
无用
无用