You need to enable JavaScript to run this app.
文档中心
VPN连接

VPN连接

复制全文
下载 pdf
VPC之间互通
搭建VPC间单隧道VPN网络互通(动态路由)
复制全文
下载 pdf
搭建VPC间单隧道VPN网络互通(动态路由)
本文为您介绍如何通过动态路由模式的IPsec VPN连接,实现不同账号下的两个私有网络间的网络连通。​
背景信息​
私有网络之间天然隔离无法通信,如需在两个私有网络之间通信,可通过VPN连接功能在私有网络之间建立通信隧道,实现私有网络之间的互通。以不同账号下两个私有网络通信进行介绍,相同账号下的两个私有网络通信,无需切换账号登录,其他操作与不同账号下私有网络通信一致。​
说明​
如果需要通过VPN连接实现私有网络与第三方云厂商私有网络互通,在配置VPN连接时可把第三方云厂商私有网络当作用户端进行配置,第三方云厂商上的配置,请直接参考对应厂商的指导文档。​
前提条件​
  • 对端网关设备需支持BGP路由协议。​
  • 已开通账号tesezh-01、tesezh-02并完成实名认证。​
  • 已获取tesezh-01、tesezh-02的账号的信息。​
  • 已在tesezh-01下创建VPC1、在tesezh-02下创建VPC2,且VPC1和VPC2的私网网段无重叠。​
相关信息​
目前已有信息如下图所示,图中VPC1、VPC2、ECS1、ECS2为已创建的资源,VPN网关1和VPN网关2是下述操作中将要创建的资源。​
说明​
  • VPN连接不支持建立跨境连接。在通过IPsec VPN连接功能建立VPC与VPC之间的网络连接场景下,互连的两个VPC必须同属于中国内地地域或同属于非中国内地地域,不可一个VPC属于中国内地地域一个VPC属于非中国内地地域。更多地域信息,请参见地域列表。​
  • 如果您需要连通中国内地地域下的VPC和非中国内地地域下的VPC,推荐您使用云企业网,详细信息请参见云企业网。​
​alt​​
操作步骤​
步骤一:创建VPN网关​
  1. 登录账号tesezh-01下的VPN网关控制台。​
  1. 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。​
  1. 单击创建VPN网关按钮,参考下表配置VPN网关参数。​
  • ​
    参数​
    说明​
    取值样例​
    基本信息​
    ​
    ​
    协议类型​
    选择VPN网关的协议类型。​
    IPsec连接​
    计费类型​
    VPN网关的计费类型。​
    包年包月​
    地域​
    选择VPN网关所在的地域,与VPC1地域保持一致。​
    华北2(北京)​
    名称​
    VPN网关的名称。​
    VPNGW-01​
    隧道模式​
    VPN网关的隧道模式。​
    单隧道​
    IP地址类型​
    VPN网关与客户端互联的IP地址类型,单隧道模式VPN网关仅支持IPv4地址类型。​
    IPv4​
    协议类型​
    VPN网关隧道内的协议类型,VPN网关关联的所有隧道将使用相同的协议类型。单隧道模式VPN网关仅支持IPv4地址类型。​
    IPv4​
    网络配置​
    ​
    ​
    带宽规格​
    设置VPN网关的带宽上限。​
    此带宽是后续基于该VPN网关,创建的所有IPsec VPN连接和SSL VPN连接的共享带宽值。​
    5Mbps​
    私有网络​
    VPN网关所在的私有网络。​
    VPC1|10.0.0.0/16​
    子网​
    选择VPN网关所在的子网。子网中需预留足够的IPv4地址用于部署VPN网关。​
    subnet1|10.0.0.0/24​
    BGP ASN​
    设置VPN网关的ASN(Autonomous System Number)。​
    • VPN网关BGP ASN有效范围为:64512 ~ 65534 、4200000000 ~ 4294967294。​
    • VPN网关BGP ASN不可与用户网关的BGP ASN重复。​
    65500​
    更多信息​
    ​
    ​
    购买时长​
    购买VPN网关的时间。​
    1个月​
    自动续费​
    是否开启自动续费。​
    关闭​
    所属项目​
    资源所属项目,固定为进入创建页面前选择的项目Project-1。不同项目间,云资源不可共享。​
    Project-1​
    高级选项​
    ​
    ​
    标签​
    为VPN网关设置标签,标签由一对键值对组成,用于分类和搜索。本文操作演示不设置标签。​
    -​
    ​
  1. 单击确认订单按钮,并请根据控制台指引查阅并确认相关协议。​
  1. 单击立即购买按钮进行支付,完成购买。​
  • VPN网关VPNGW-01创建成功后,系统分配的网关出口IP为180.XX.XX.207。​
  1. 使用账号tesezh-02登录VPN网关控制台,参考步骤2 ~ 步骤7,创建VPN网关VPNGW-02,BGP ASN为6000。​
  • VPN网关VPNGW-02创建成功后,系统分配的网关出口IP为180.XX.XX.209。​
步骤二:创建用户网关​
  1. 登录账号tesezh-01下的用户网关控制台。​
  1. 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。​
  1. 单击创建用户网关按钮。​
  1. 参考下表配置用户网关,完成后单击确定按钮。​
  • ​
    参数​
    说明​
    取值样例​
    地域​
    选择用户网关所在的地域。​
    需与VPC1和VPN网关VPNGW-01的地域保持一致。​
    华北2(北京)​
    名称​
    设置用户网关的名称。​
    CGW-01​
    IP地址​
    输入对端VPN网关的静态公网IP地址,即网关出口IP地址。​
    180.XX.XX.209​
    BGP ASN​
    设置用户网关的ASN(Autonomous System Number)。​
    • 用户网关BGP ASN有效范围为:1 ~ 4294967294,其中137718、65535、150436不可用。​
    • 用户网关BGP ASN不可与VPN网关BGP ASN重复。​
    6000​
    所属项目​
    资源所属项目,固定为进入创建页面前选择的项目Project-1。​
    Project-1​
    ​
  1. 登录账号tesezh-02下的用户网关控制台,参考步骤2~步骤4,创建用户网关CGW-02,参数中IP地址配置为180.XX.XX.207,BGP ASN为65500。​
  • 此时,VPC、VPN网关和用户网关的关系如下表所示。​
  • ​
    账号​
    VPC名称​
    VPN网关​
    网关出口IP​
    用户网关​
    tesezh-01​
    VPC1​
    VPNGW-01​
    180.XX.XX.207​
    CGW-01​
    tesezh-02​
    VPC2​
    VPNGW-02​
    180.XX.XX.209​
    CGW-02​
    ​
步骤三:创建IPsec连接​
  1. 登录账号tesezh-01下的IPsec连接控制台。​
  1. 在顶部导航栏,选择目标项目Project-1和地域华北2(北京)。​
  1. 单击创建IPsec连接按钮。​
  1. 参考下表配置IPsec连接,完成后单击创建按钮。​
  • 基本信息​
  • ​
    参数​
    说明​
    取值样例​
    地域​
    选择IPsec连接所在的地域。​
    华北2(北京)​
    名称​
    IPsec连接的名称。​
    IPsecVPN-01​
    所属项目​
    资源所属项目,固定为进入创建页面前选择的项目Project-1。​
    Project-1​
    ​
  • 绑定资源​
  • ​
    参数​
    说明​
    取值样例​
    绑定资源类型​
    选择新创建IPsec连接绑定的资源类型。​
    • VPN网关:IPsec连接绑定VPN网关。​
    • 中转路由器:IPsec连接绑定中转路由器。​
    • 稍后绑定到中转路由器:IPsec连接暂不绑定资源,后续可单独绑定中转路由器。​
    VPN网关​
    VPN网关​
    选择VPC1下创建的VPN网关VPNGW-01。​
    VPNGW-01​
    ​
  • 连接信息​
  • ​
    参数​
    说明​
    取值样例​
    路由模式​
    选择路由的模式。​
    目的路由​
    立即发起协商​
    IPsec连接配置完成后是否立即生效。​
    是​
    路由传播模式​
    选择路由的传播模式。​
    动态路由​
    用户网关​
    选择VPC1下创建的用户网关CGW-01。​
    CGW-01​
    隧道网段​
    本端隧道IP和对端隧道IP所在网段。隧道网段必须同时满足以下3个要求:​
    • 必须在169.254.0.0/16网段内。​
    • 子网掩码为/30。​
    • 不可在169.254.255.0/24网段内。​
    169.254.1.0/30​
    本端隧道IP​
    本端隧道IP是配置在VPN网关上的BGP地址。​
    169.254.1.1​
    对端隧道IP​
    对端隧道IP是配置在用户设备上的BGP地址。​
    169.254.1.2​
    预共享密钥​
    填写用于双方VPN设备IKE协商的密钥,双方需配置一致。​
    该信息非常重要,请您妥善保存。​
    test@123​
    确认密钥​
    请再次输入预共享密钥。​
    test@123​
    ​
  1. 登录账号tesezh-02下的IPsec连接控制台,重复步骤2 ~ 步骤4,创建IPsec连接IPsecVPN-02,预共享密钥与IPsecVPN-01保持一致,均为test@123。​
  • 基本信息​
  • ​
    参数​
    说明​
    取值样例​
    地域​
    选择IPsec连接所在的地域。​
    华北2(北京)​
    名称​
    IPsec连接的名称。​
    IPsecVPN-02​
    所属项目​
    资源所属项目,固定为进入创建页面前选择的项目Project-1。​
    Project-1​
    ​
  • 绑定资源​
  • ​
    参数​
    说明​
    取值样例​
    绑定资源类型​
    选择新创建IPsec连接绑定的资源类型。​
    • VPN网关:IPsec连接绑定VPN网关。​
    • 中转路由器:IPsec连接绑定中转路由器。​
    • 稍后绑定到中转路由器:IPsec连接暂不绑定资源,后续可单独绑定中转路由器。​
    VPN网关​
    VPN网关​
    选择VPC1下创建的VPN网关VPNGW-01。​
    VPNGW-02​
    ​
  • 连接信息​
  • ​
    参数​
    说明​
    取值样例​
    路由模式​
    选择路由的模式。​
    目的路由​
    立即发起协商​
    IPsec连接配置完成后是否立即生效。​
    是​
    路由传播模式​
    选择路由的传播模式。​
    动态路由​
    用户网关​
    选择VPC1下创建的用户网关CGW-01。​
    CGW-02​
    隧道网段​
    本端隧道IP和对端隧道IP所在网段。IPsecVPN-02需要与IPsecVPN-01的隧道网段一致。​
    169.254.1.0/30​
    本端隧道IP​
    本端隧道IP是配置在VPN网关上的BGP地址。IPsecVPN-02的本端隧道IP是IPsecVPN-01的对端隧道IP。​
    169.254.1.2​
    对端隧道IP​
    对端隧道IP是配置在用户设备上的BGP地址。IPsecVPN-02的对端隧道IP是IPsecVPN-01的本端隧道IP。​
    169.254.1.1​
    预共享密钥​
    填写用于双方VPN设备IKE协商的密钥。IPsecVPN-02需要与IPsecVPN-01预共享密钥保持一致。​
    test@123​
    确认密钥​
    请再次输入预共享密钥。​
    test@123​
    ​
  • 此时,VPC、VPN网关、用户网关和IPsec连接的关系如下表所示。​
  • ​
    账号​
    VPC名称​
    VPN网关​
    网关出口IP​
    用户网关​
    IPsec连接​
    tesezh-01​
    VPC1​
    VPNGW-01​
    180.XX.XX.207​
    CGW-01​
    IPsecVPN-01​
    tesezh-02​
    VPC2​
    VPNGW-02​
    180.XX.XX.209​
    CGW-02​
    IPsecVPN-02​
    ​
测试连通性​
  1. 登录VPC1内的云服务器ECS1。​
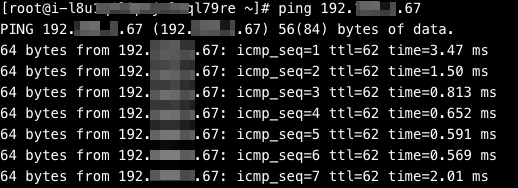
  1. 执行ping命令,Ping云服务器ECS2的私网IP。​
  • 执行结果如下图所示,表示VPC1与VPC2之间的IPsec连接建立成功,可正常通信。​
  • ​image​​
​
最近更新时间:2026.09.18 15:13:19
这个页面对您有帮助吗?
有用
有用
无用
无用